#1
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 0xsp-srd/aether
Windows 内存取证与威胁狩猎工具,它扫描活动进程内存,查找恶意模式、注入技术以及反射加载的 .NET 程序集,使用多层置信度模型来减少误报。
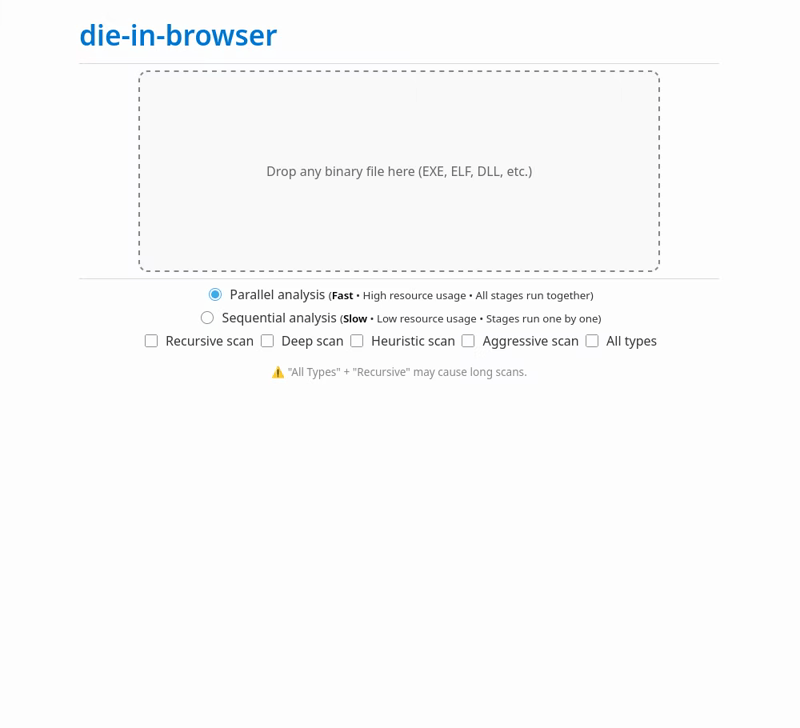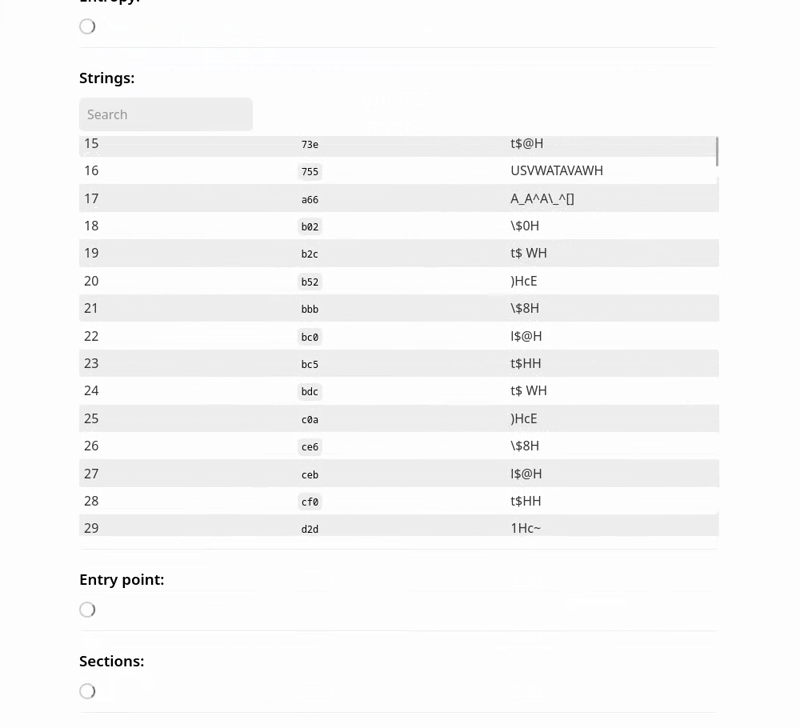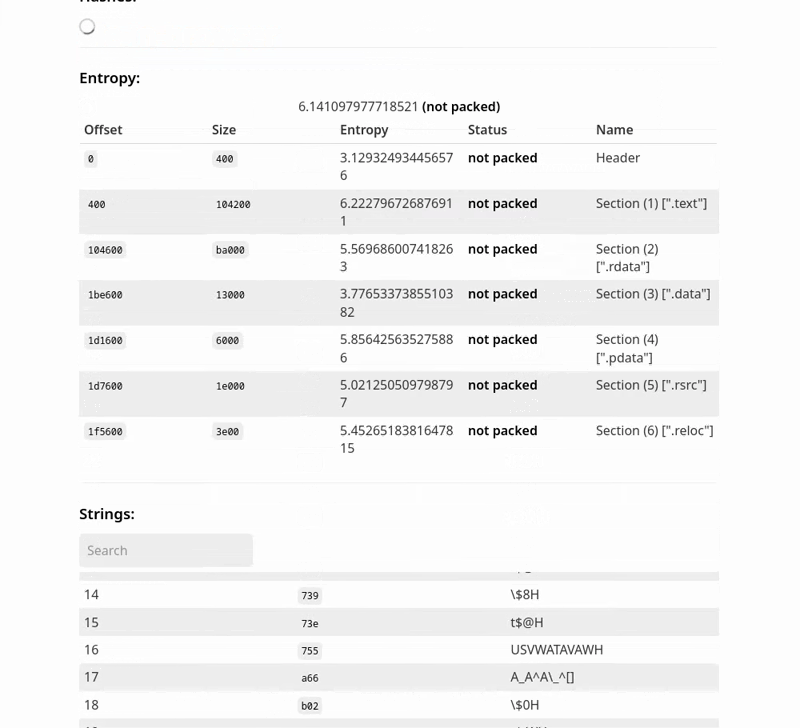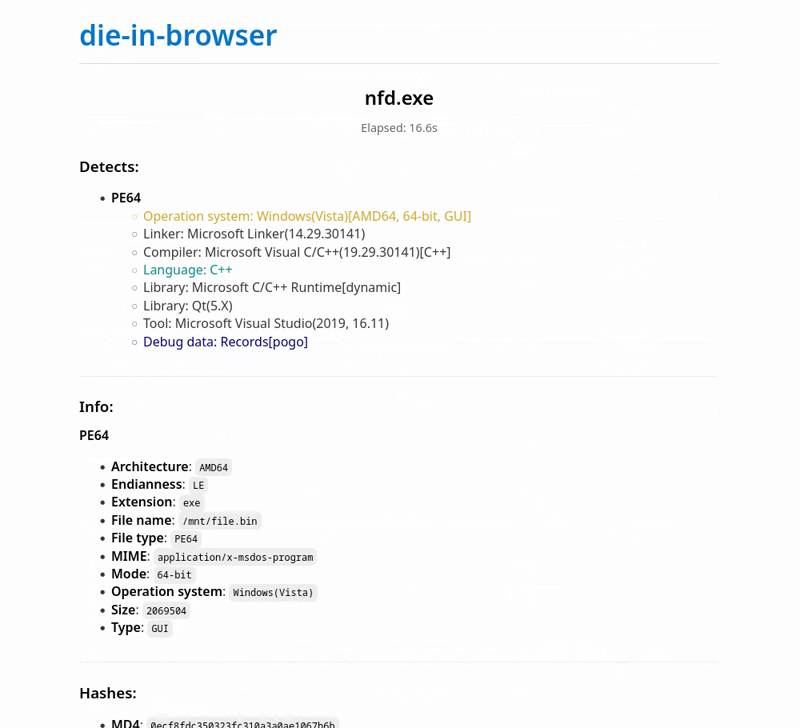 xoreaxlmbdx/die-in-browser
使用Detect It Easy进行静态二进制分析——100%在浏览器中,无需上传。
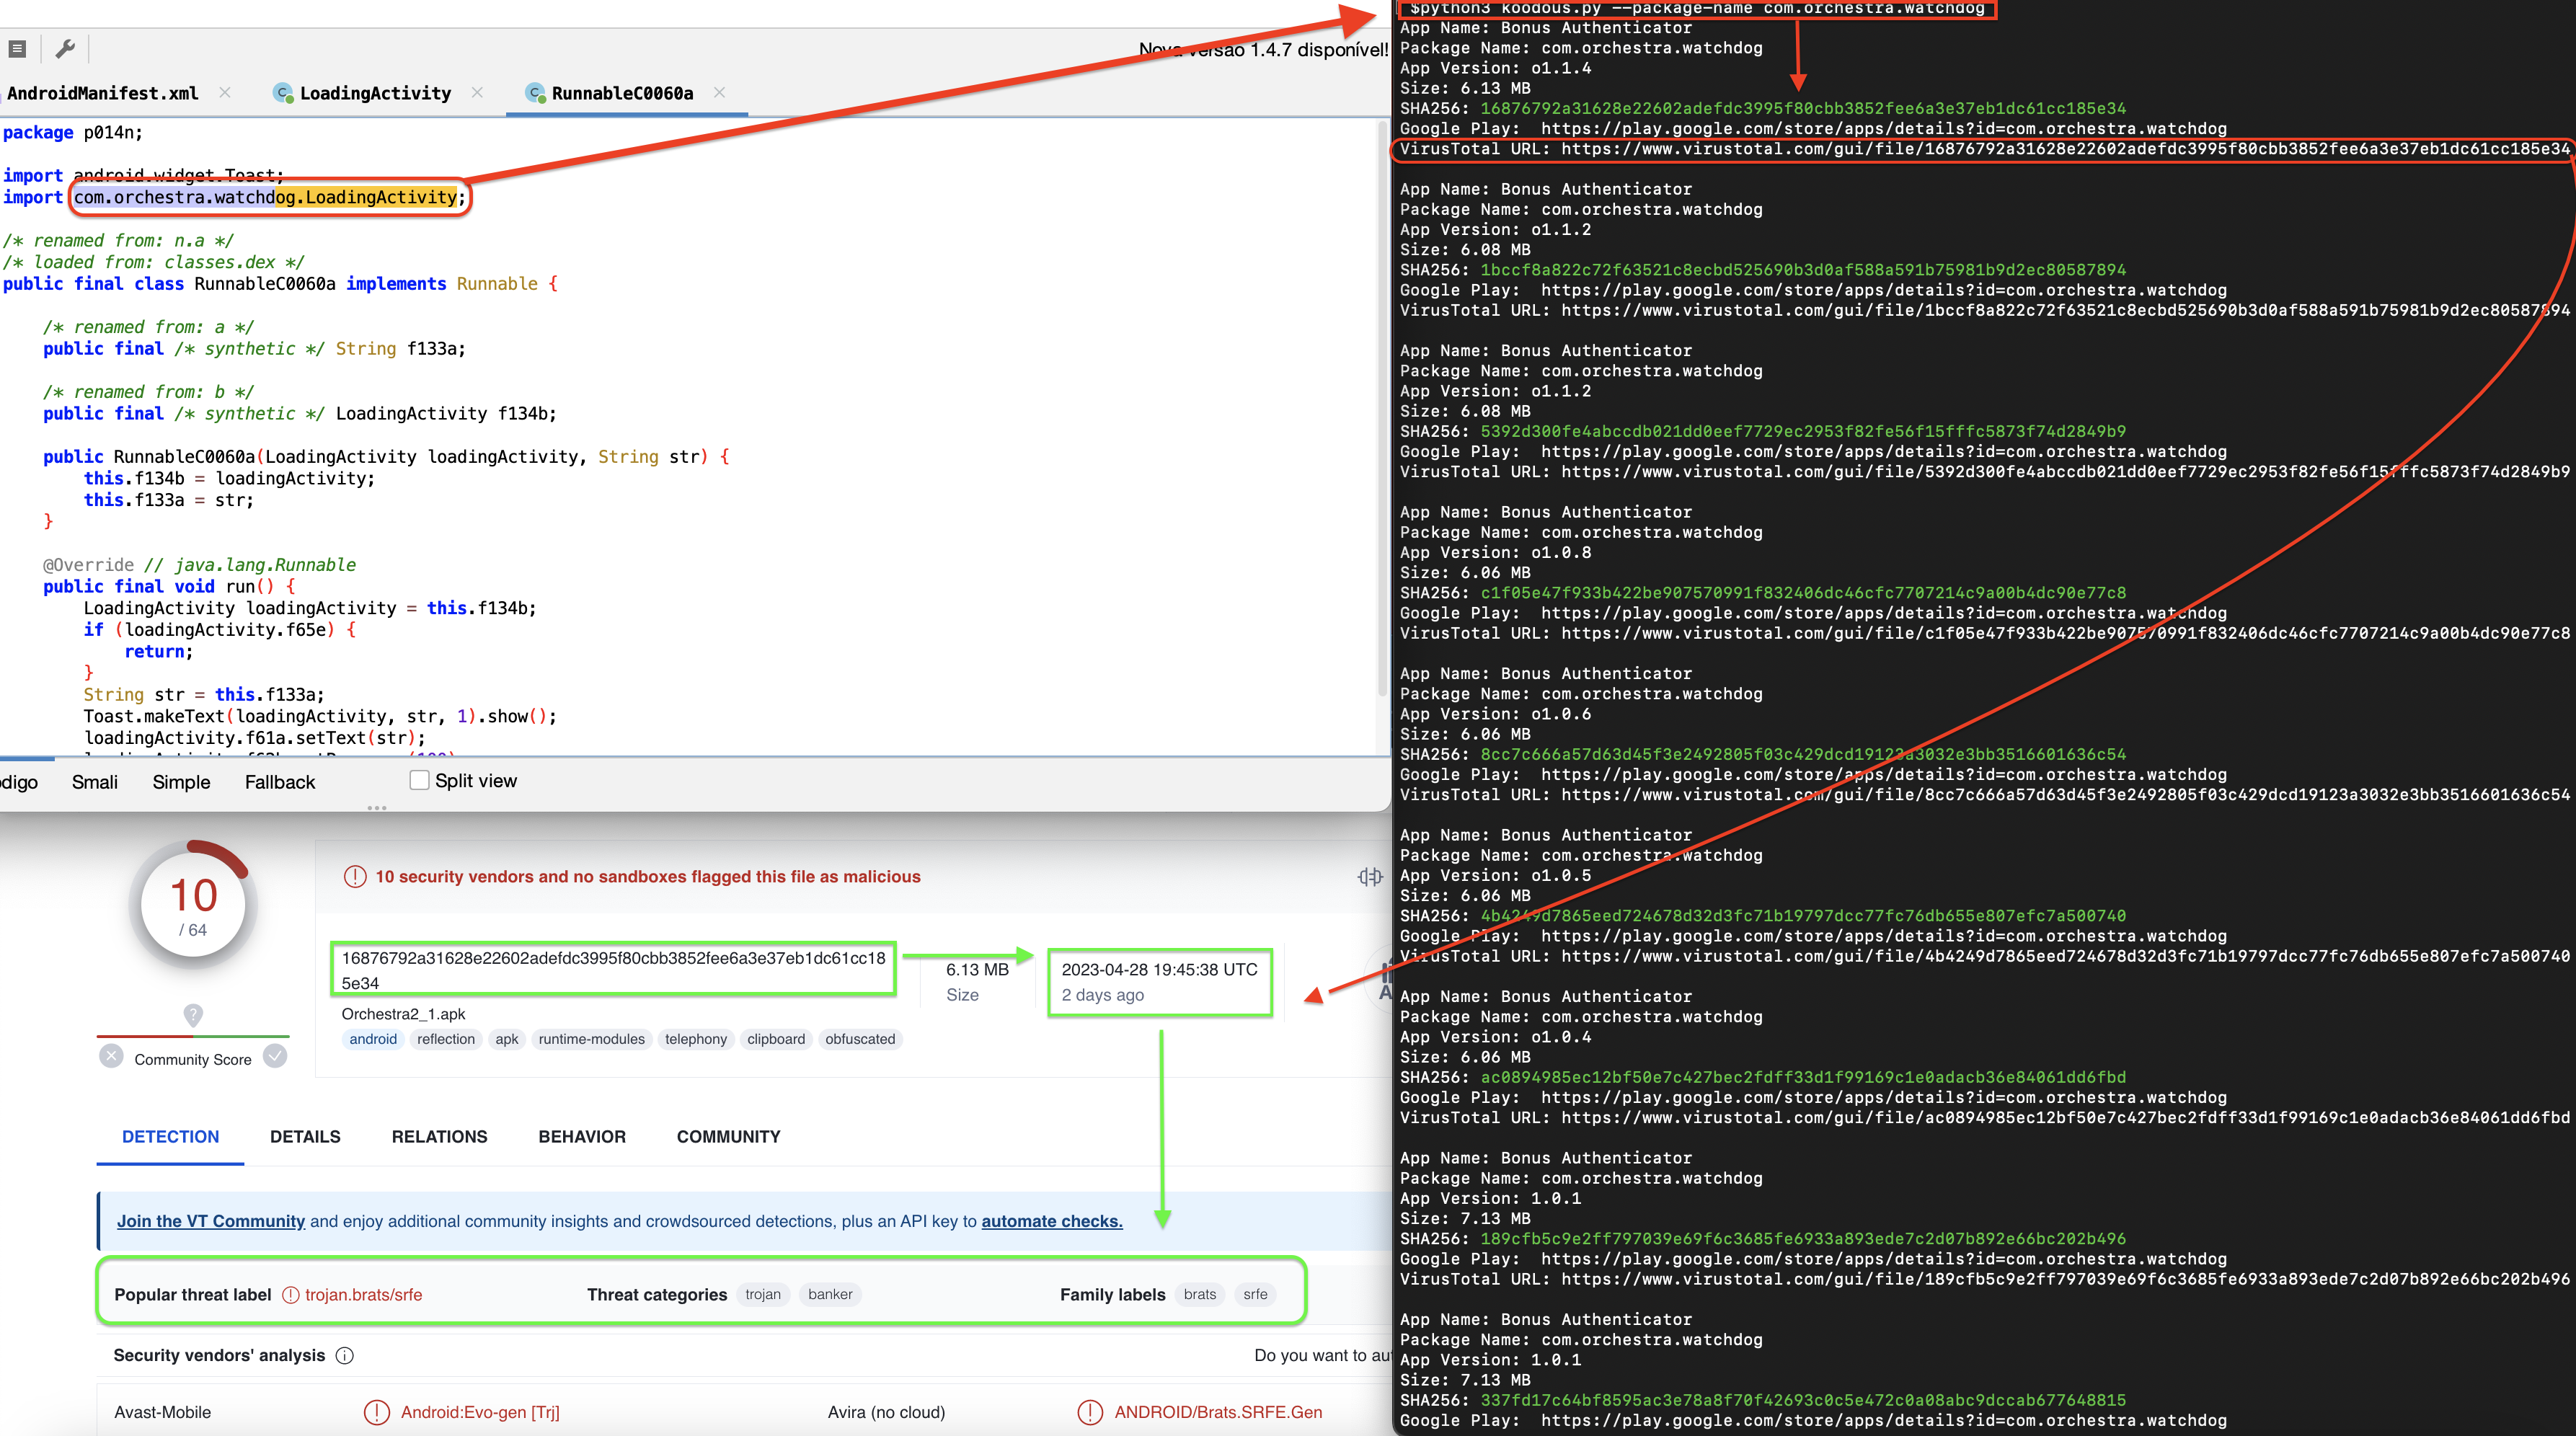 huntdownproject/koodousfinder
一款简单的工具,允许用户搜索和分析Android应用,以查找潜在的安全威胁和漏洞。
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
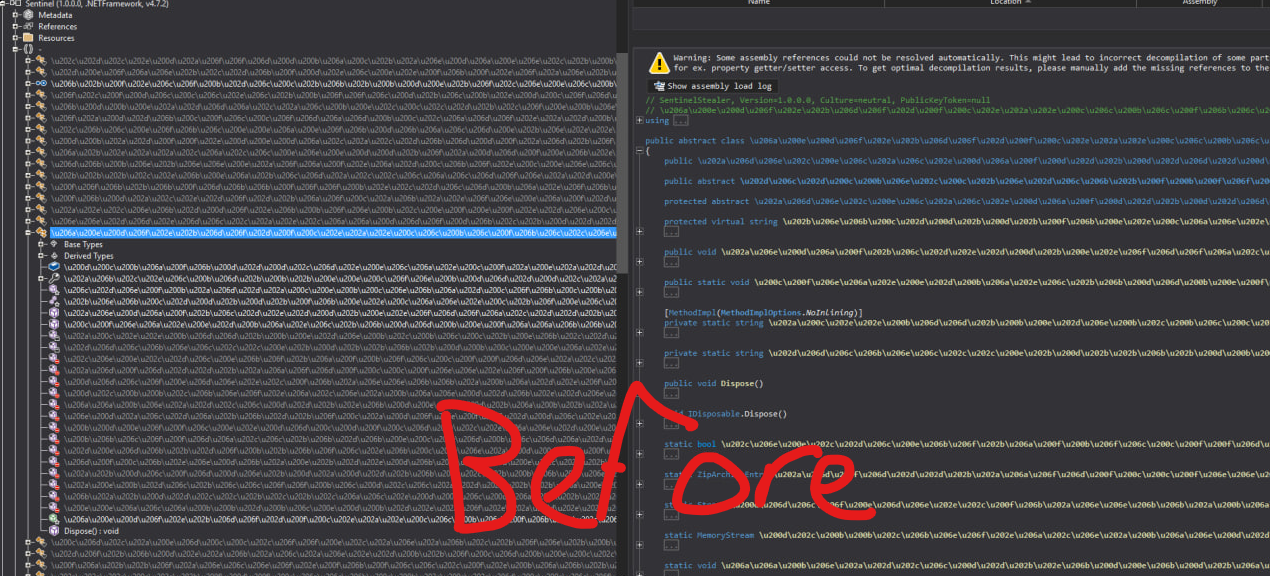 zypherion-technologies/unconfuserex
一个 ConfuserEx2 反混淆器,支持反篡改、压缩、常量、控制流和资源恢复。
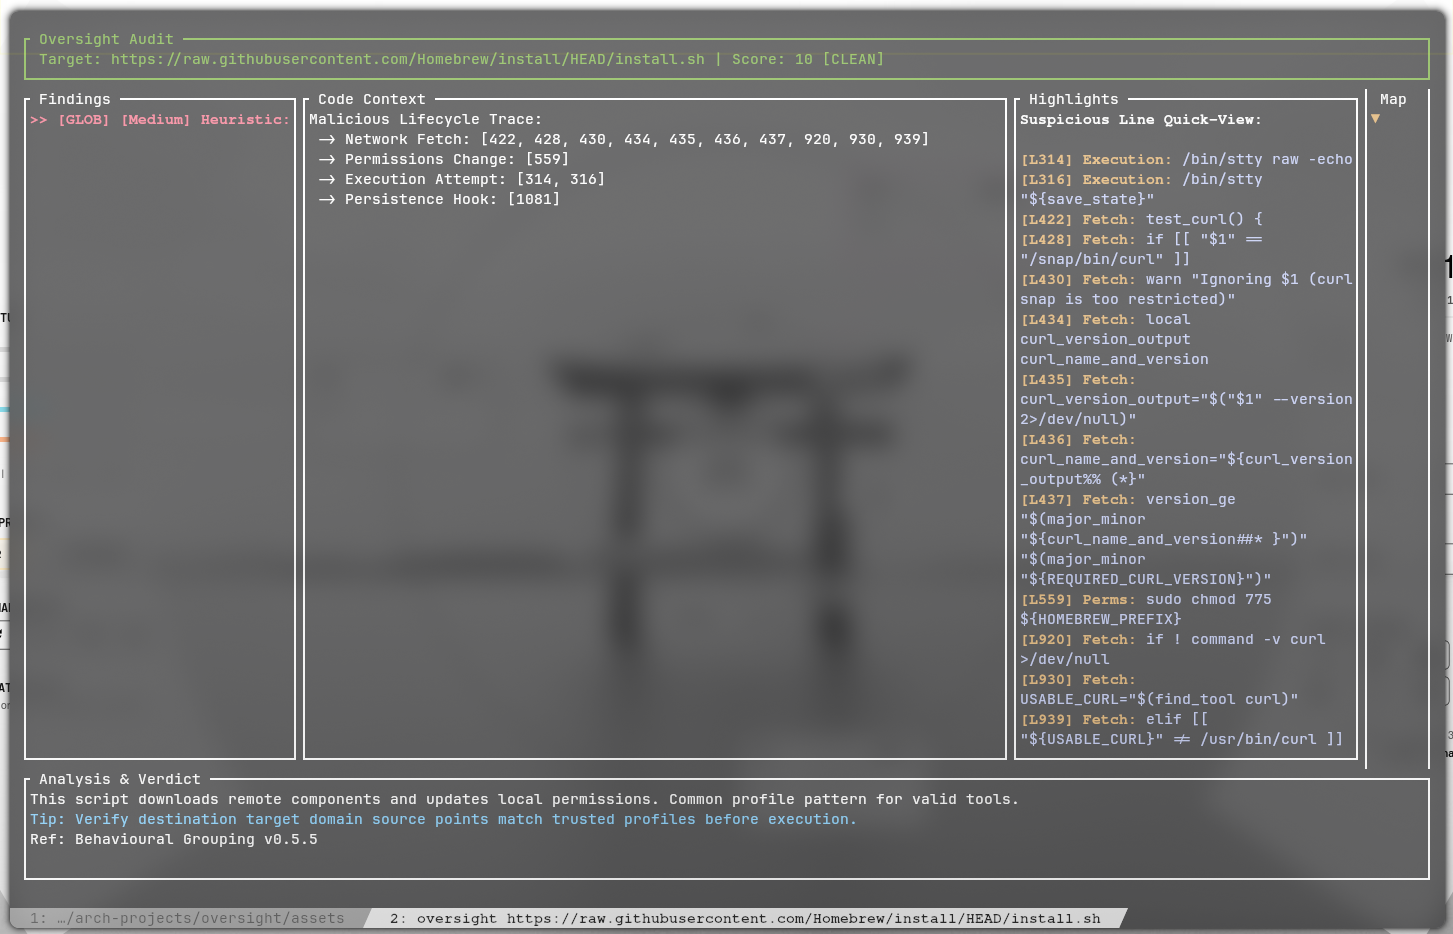 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
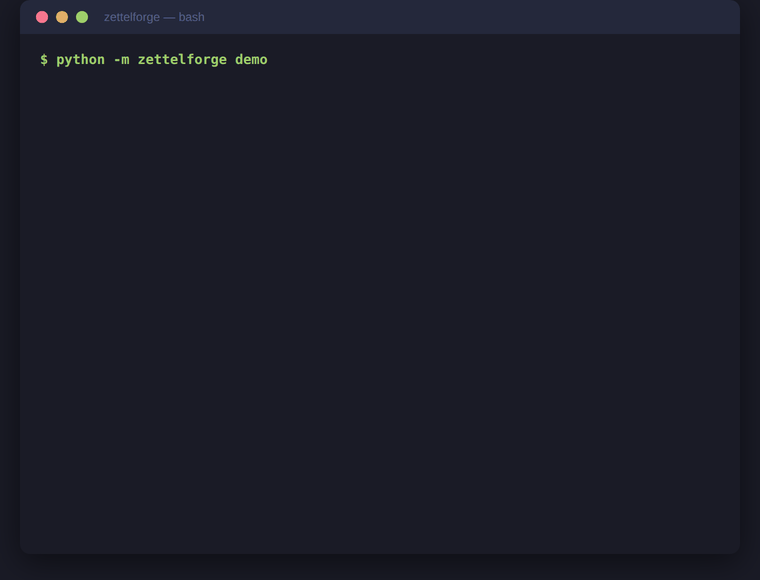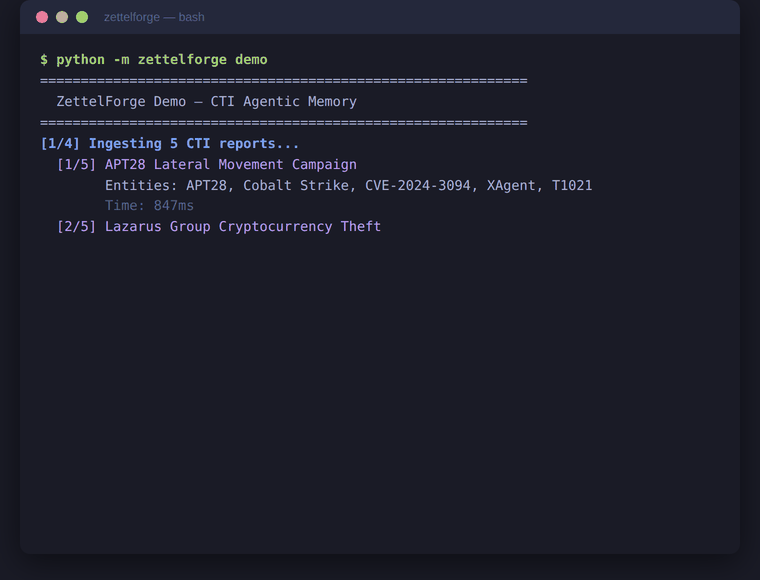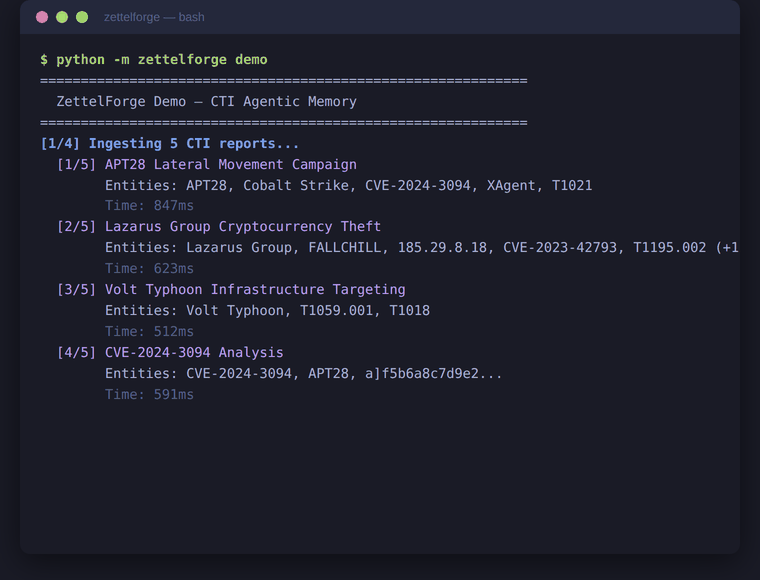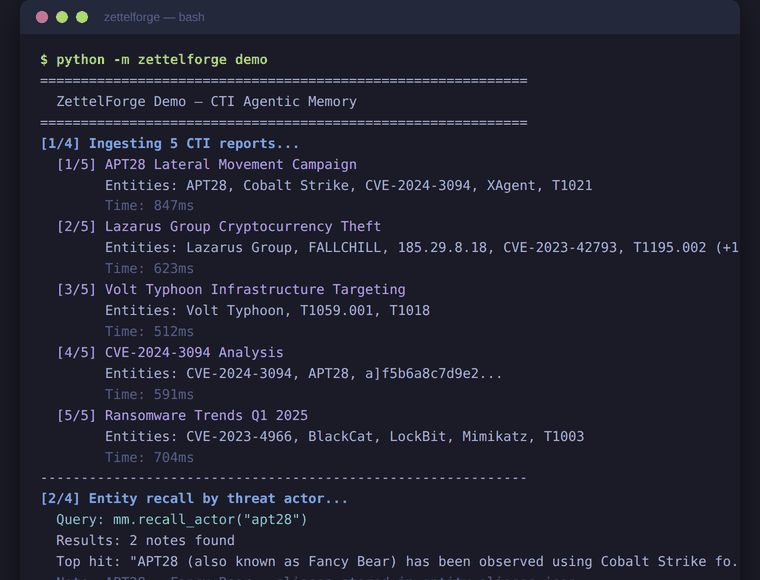 threatrecall/zettelforge
Python中的CTI智能体记忆 — STIX知识图谱、威胁行为者别名解析、离线优先的RAG、适用于Claude Code和LangChain智能体的MCP服务器
 akustikrausch/yamaha-smaf-player
一个无依赖的C++播放器,用于雅马哈SMAF (.mmf)铃声:2000年代MA-3/MA-5手机芯片的多和弦铃声格式,使用自有无ROM FM引擎重建。没人完成的开放播放器。已在FXChainPlayer中得到验证。
 seifreed/yaraast
一个强大的Python库和CLI工具,用于通过抽象语法树(AST)表示来解析、分析和操作YARA规则。
 sharif-dev/androidkernelvulnerability
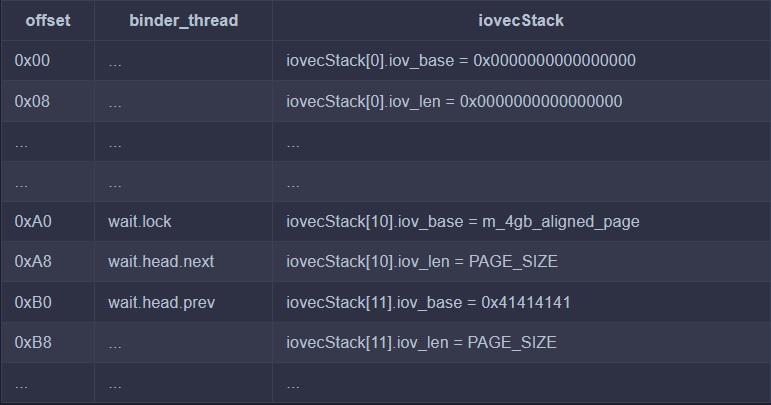
触发与分析 Android 内核漏洞 CVE-2019-2215
 spoofzu/jvmxray
将Java应用程序对受保护资源的访问外部化为日志消息。
 elastic/die-python
@horsicq 的 Detect-It-Easy 原生 Python3 绑定