WITCHCRAFT 是一款专为深入网络空间的跑者打造的赛博甲板工具包。它是你用于数据幽灵、破解 ICE 以及渗透企业系统的一站式装备。无论你是在进行取证追踪、抓取 OSINT 信息源,还是穿透防火墙,WITCHCRAFT 都能为你保驾护航。



你的 OPSEC 伙伴。运行 witchcraft help 或 witchcraft manual(获取完整手册)
WitchcraftFEX 远不止是一个简单的黑客脚本,它是一个为深入网络探索的 runners 打造的赛博甲板工具包。它是一个用于渗透测试、osint、取证、指纹识别、web 黑客、恶意软件构建、反弹 shell、RCE 代理、基于规则生成报告(RBR)和剧本(RBP)的 shell 与自动化引擎。全部基于模块化系统。它完全兼容 GNU/Linux、BSD、Android(配合 Termux)和 Windows(WSL)
WitchcraftFEX 或简称 WFEX 是一个模块化系统,为 cypherpunks 提供构建和黑客工具。其目标是集中我所有(与网络安全相关的)工作,并以标准化的方式呈现给用户。我为此有多个仓库,但这是唯一重要的一个。
这个仓库不仅包含工具本身,还包含所有用于搭建 cyphers 开发系统的构建脚本和配置文件,如果你想构建点什么并放松一下,这个仓库就是为你准备的。
内容方面呢?嗯,有一个 monorepo.md,你应该读一读以了解项目的结构。但简而言之:
manifest 用于文档,比如 punks 和 cyphers 的 manifestwitchcraft 是用于攻防行动的主要工具包,它是项目的 magnos opus,所有与行动和安全相关的内容都在这里(或者应该在这里)xcript 是一个我用 rust 创建的独立编程语言(我知道,我知道),我创建它是为了bloodmoon-os 是 opsec 操作系统,轻量且“可定制”,它不是一个功能完整的操作系统,目标是在赛博甲板上运行,并帮助我(你)深入理解操作系统和 Linux。这个仓库包含手工编写和 AI 辅助的代码,有些东西比如 rocket_db 几乎 100% 是 AI 创建的(有一些调整)。我不介意我能解释的 AI 代码。
2026,cosmic-zip
WitchcraftFEX 是一个攻击性安全工具包,它聚合工具、序列化函数,并为各种任务提供标准化的交互接口,包括 Wi-Fi 黑客、Web 扫描、漏洞扫描、OSINT、取证、备份管理、SQL 注入、后门和勒索软件管理、自定义恶意软件构建、反弹 shell、RCE 代理、基于规则生成报告(RBR)和剧本(RBP)。
它还有一个 WebUI,提供对所有 CLI 功能的访问,并包含自定义扩展。WebUI 是自动生成的,因此用户所做的所有修改在执行 build.web 子命令后即可使用。
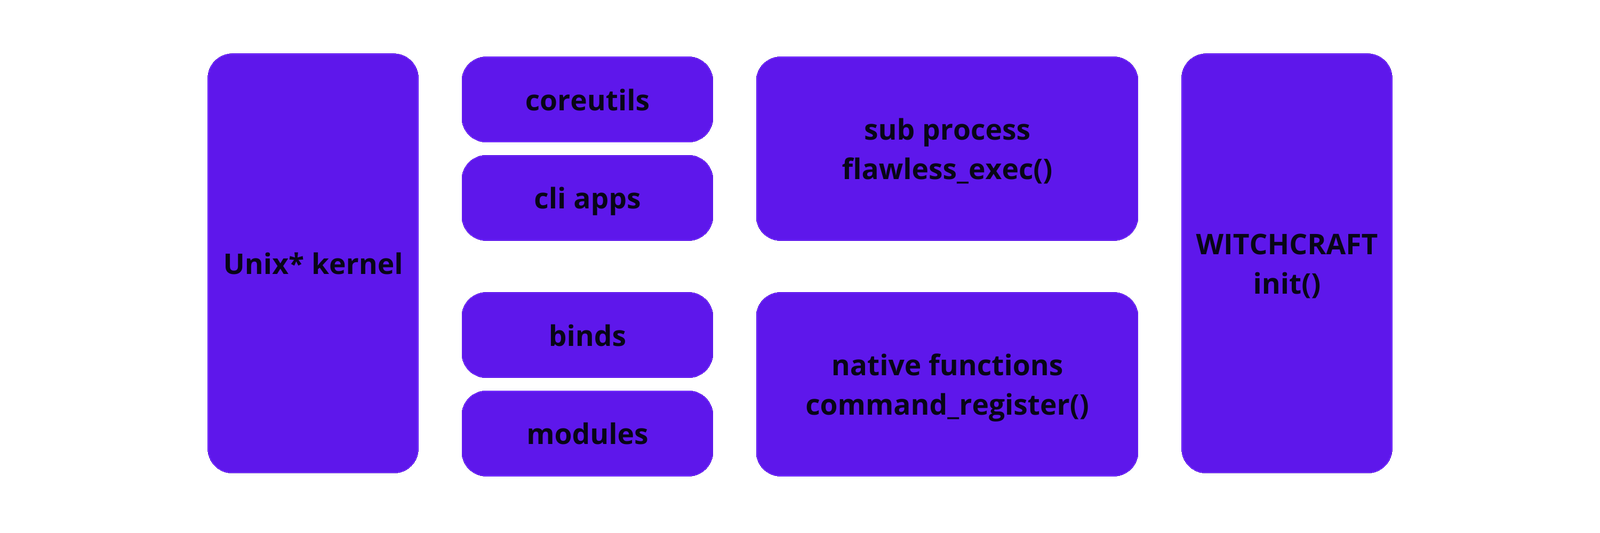
该系统通过一个“genesis”文件工作,该文件注册所有命令、别名、绑定和函数,以及它们的文档和超级字符串。每个超级字符串包含关于外部软件或内部函数预定义选项的信息。通过这种设计,以及文档和手册自动生成的事实,我们拥有了一个完整、可扩展且健壮的系统,可供操作使用。
WitchcraftFEX 具有基于 OWASP 漏洞和攻击数据库以及 AI 支持的自动化剧本生成系统。它支持英语和巴西葡萄牙语版本。该系统也用于生成漏洞赏金报告。
从 genesis 文件出发,一个解析器结合模板引擎(从零构建)生成 Web、CLI 和 API 接口。最常用的是 CLI 和 Web。API 接口为实验性,可能无法正常工作。
重要:本项目包含一个使用 GO 从零实现的自定义 Web 服务器。该服务器允许代码执行和远程命令执行,因此绝不能暴露在任何网络中。请始终在 localhost 或 NAT 虚拟机内运行它。
用户(你)仅与接口交互,接口提供了与所有子模块、扩展、插件和原生函数交互的标准化方式。
WitchcraftFEX 不依赖第三方库。它仅使用直接用 Python 开发的代码,因此具有高度可移植性、持久性和易于安装的特点。只要存在 GNU/coreutils 或兼容 coreutils 的系统,WitchcraftFEX 就能运行。
NT_DATAROOT - 设置 spellbook 目录的完整路径位置(例如 /opt/witchcraft/spellbook)
为方便起见,我们提供使用 Nuitka 构建的预编译版本。如果你不信任预编译的二进制文件,请改为从源码编译。
注意!本项目已包含以下内容的编译版本:
WitchcraftFEX 提供两种变体:
| 版本 | 大小 | 描述 |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | 不含 LLM 模型的轻量版本 |
witchcraft_devel.tar.gz | 5.8 GB | 包含 Deepseek llama 8b 模型的开发版本 |
建议:使用完整版本以获得完整功能。
在 main.py 中,你可以添加一个每次 Witchcraft 运行时都会执行的脚本。这允许进行更高级的配置。自定义脚本将在每次执行每条命令之前运行。
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
在 WitchcraftFEX 中执行任何函数时,你总是要先定义使用哪个子模块,然后用 -- 编写参数。参数名称已不再标准化,但其含义可以在 rocketdb.json 中找到。
关于子模块 cosmic:Cosmic 是我的昵称,我用它来指代那些小型且自包含的子模块,否则它们会产生不必要的开销。
示例:
chmod +x main.py
./main.py version
使用 UNIX 转义码添加 ANSI 终端颜色。适用于交互式终端。不适用于日志文件或自动化场景。
示例:
./main.py version
输出纯 UTF-8 文本,无颜色或格式。非常适合脚本、日志和自动化。
示例:
./main.py version --output_mode_none
使用内联 <span> 和 style 生成 HTML 格式的输出。用于 仪表盘、报告 和 网页预览。
示例:
./main.py version --output_mode_html
./main.py manual
标准命令行标志(SCLF)包括:
account:用于账户信息或令牌的参数。address:IPv4/IPv6 或域名。ip:IPv4/IPv6 地址。device:虚拟/物理设备(例如 HDD、SSD)。dns/domain:域名。database_name:数据库名称。data:输入数据(例如 "some data here!")。file:文件位置。folder:文件夹路径。host:主机名或 IP 地址。image:镜像文件位置。interface:网络设备。keyspace_name:Cassandra 键空间名称。message:消息字符串。output:输出文件路径。overwrite:覆盖现有文件。password:明文密码。path:文件路径。port:端口号。protocol:通信协议。recursive:启用递归模式。secret:要隐藏的文件(数据)。share:共享资源(例如文件夹、文件、打印机)。snapshot_name:快照名称。table_name:数据库表名称。target:IPv4/IPv6 或域名。timeout:超时时长。url:带 http/https 的完整 URL 路径。username:用户名设置。wait:延迟时长(秒)。verbose:启用详细模式。wordlist:字典文件路径。RocketDB 命令按标准操作类别组织:
| 类别 | 描述 |
|---|---|
network | 网络诊断、接口管理、数据包捕获和侦察 |
web | HTTP 请求、REST API 交互和无头浏览器工具 |
security | 攻击性安全、漏洞扫描、模糊测试和密码破解 |
forensics | 工件分析、文件元数据提取、十六进制检查和日志审查 |
system | 操作系统管理、进程和内存检查、systemd 服务和 crontab |
core | 内部 WitchcraftFEX 功能、AI 模型服务器、WebUI 编译器和报告 |
containers | 容器运行时管理、镜像构建、网络和 docker-compose |
firewall | 网络流量过滤、iptables 规则和端口访问控制 |
database | 数据库 CLI 客户端、查询执行和数据库转储 |
antivirus | 恶意软件检测、ClamAV 签名分析和病毒定义更新 |
cleanup | 安全数据销毁、驱动器擦除和反取证清理 |
在 WitchcraftFEX 中有三种创建插件的方式:使用 rocketdb.json、在 auxiliary/modules 内创建新域,或修改 WebUI。一般来说:外部 shell 命令作为超级字符串放入 rocketdb,Python 代码分为逻辑和实现两部分。逻辑放入 auxiliary/modules/mod_name,实际实现放入 infra/,例如网络函数、无头浏览器或其他底层函数。最后,除扩展、模板和 WebUI 组件外,所有内容都必须在 rocketdb 中注册。
应用的每个文件可以导出多个函数,但必须只返回最终函数。所有函数都必须接受 argsv 作为参数,即使不使用它。在上面的示例中,sample_scan 不使用 argsv,但仍需要 _(下划线)作为参数。
-- auxiliary/settings.lua
from witchcraft.interface.web.generator import gen_wrapper
from witchcraft.modules.genreport.reporter import gen_report_wrapper
from witchcraft.modules.osint.keyword_scanner import keyword_scanner_wrapper
from witchcraft.modules.scanner.dns import scanner_dns
from witchcraft.modules.scanner.ip_score import scanner_ip_score_addr
from witchcraft.modules.scanner.nmapper import nmapper
from witchcraft.modules.server.server import server_wrapper, server_llama_wrapper, server_default_wrapper

FN_REGISTRY = {
 "scanner.keyword": keyword_scanner_wrapper,
 "scanner.dns": scanner_dns,
 "scanner.ip": scanner_ip_score_addr,
 "scanner.nmapper": nmapper,
 "server": server_wrapper,
 "server.yuri": server_llama_wrapper,
 "server.default": server_default_wrapper,
 "build.web": gen_wrapper,
 "gen.report": gen_report_wrapper,
}
-- data/database/rocketdb.json
{
  "index": [
    {
      "arguments": {
        "value": {
          "description": "Dummy example"
        }
      },
      "command": "echo @@value",
      "description": "Random summy bind for testing",
      "extends": {},
      "name": "test.dummy",
      "type": "shell"
    }
  ]
}
如你所见,native. 这一术语向解析器表明它是一个函数,而非外部软件调用。诸如 address 和 option 之类的参数以 @@ 标记,表示它们是 magic_documentation 参数。
要定义预定义选项:
-- data/database/rocketdb.json










