#1
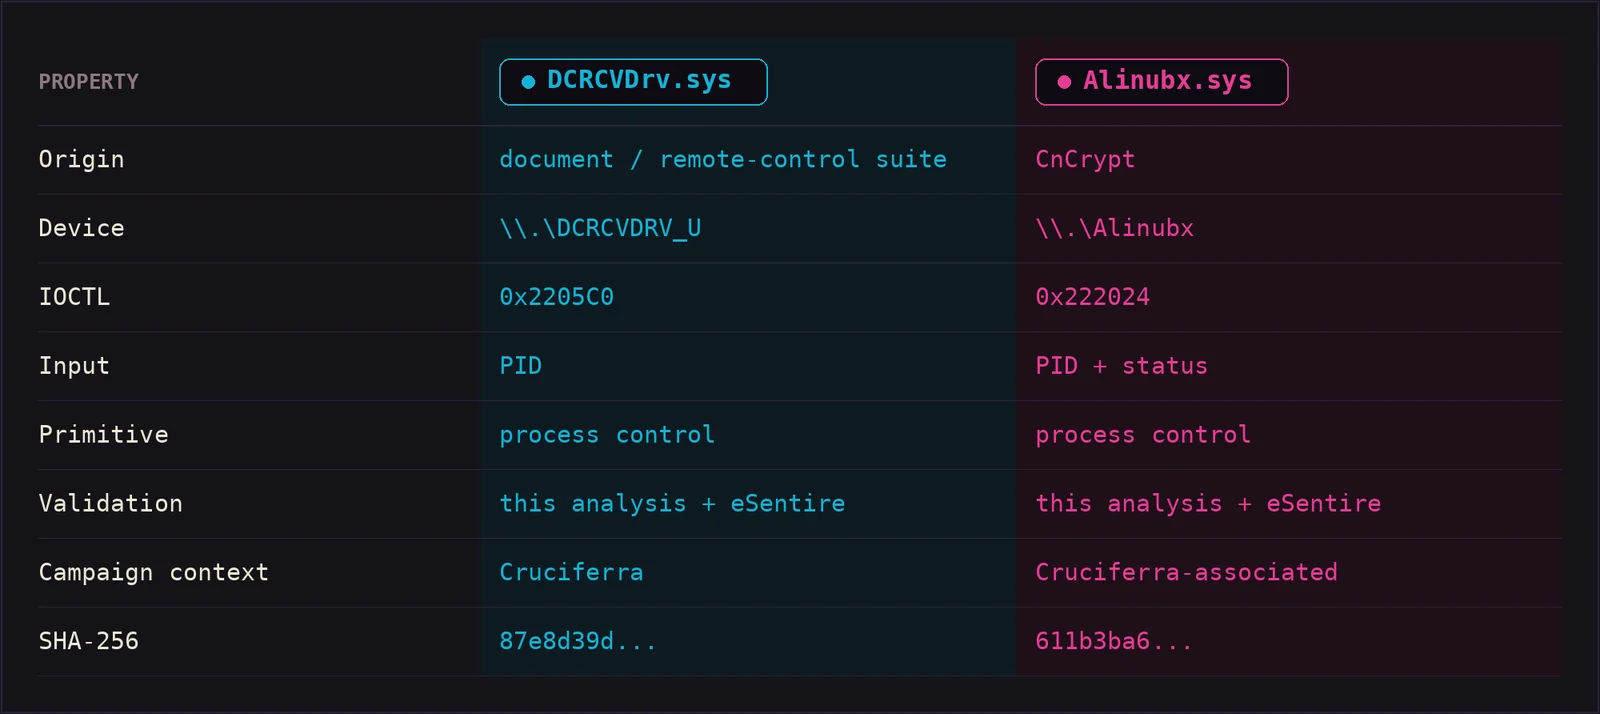
 deathshotxd/0xcr0sscrush
Windows BYOVD research on DCRCVDrv.sys and Alinubx.sys, reverse engineering their kernel primitives, IOCTL surfaces, and detection opportunities.
 jfrog/jfrog-cve-2022-21449
扫描编译的Java归档文件(JAR/WAR)以检测ECDSA算法使用情况,从而发现CVE-2022-21449漏洞。递归使用Python3检查.class文件,支持静默模式和文件夹排除。
 kitctf/nginxpwn
漏洞利用训练 -- CVE-2013-2028: Nginx 基于栈的缓冲区溢出
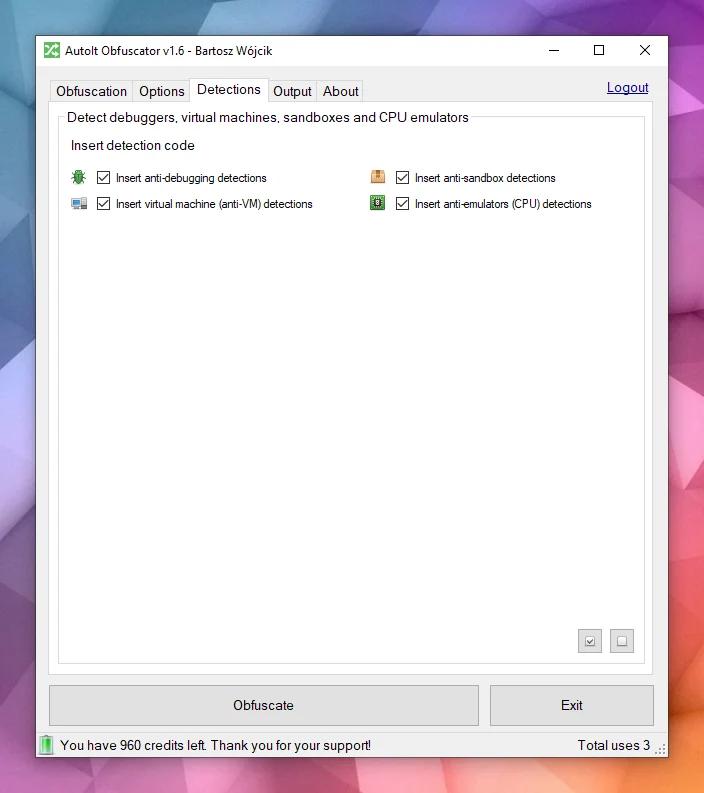 pelock/autoit-obfuscator
混淆AutoIt脚本,通过高级混淆和多态加密保护源代码免受分析、逆向工程和反编译。
 hackinglz/maps_scanner
MAPS 云扫描器和响应解析器,用于 Microsoft Defender 研究。
 cxiao/rust-reversing-workshop-recon-2024
REcon 2024 上举办的《Reversing Rust Binaries: One step beyond strings》工作坊(2024 年 6 月 28 日)的幻灯片和文件。
 nccgroup/proxmark3-amiimicyou
在 Recon Montreal 2018 上展示的 Proxmark3 Amiibo 模拟器
 munshi007/aura-state
Python框架,用于构建作为状态机的LLM工作流,通过Z3定理证明、CTL模型检查和共形预测实现形式验证,确保数据提取的正确性可证明。
 catern/rsyscall
独立于进程的 Linux 系统调用接口
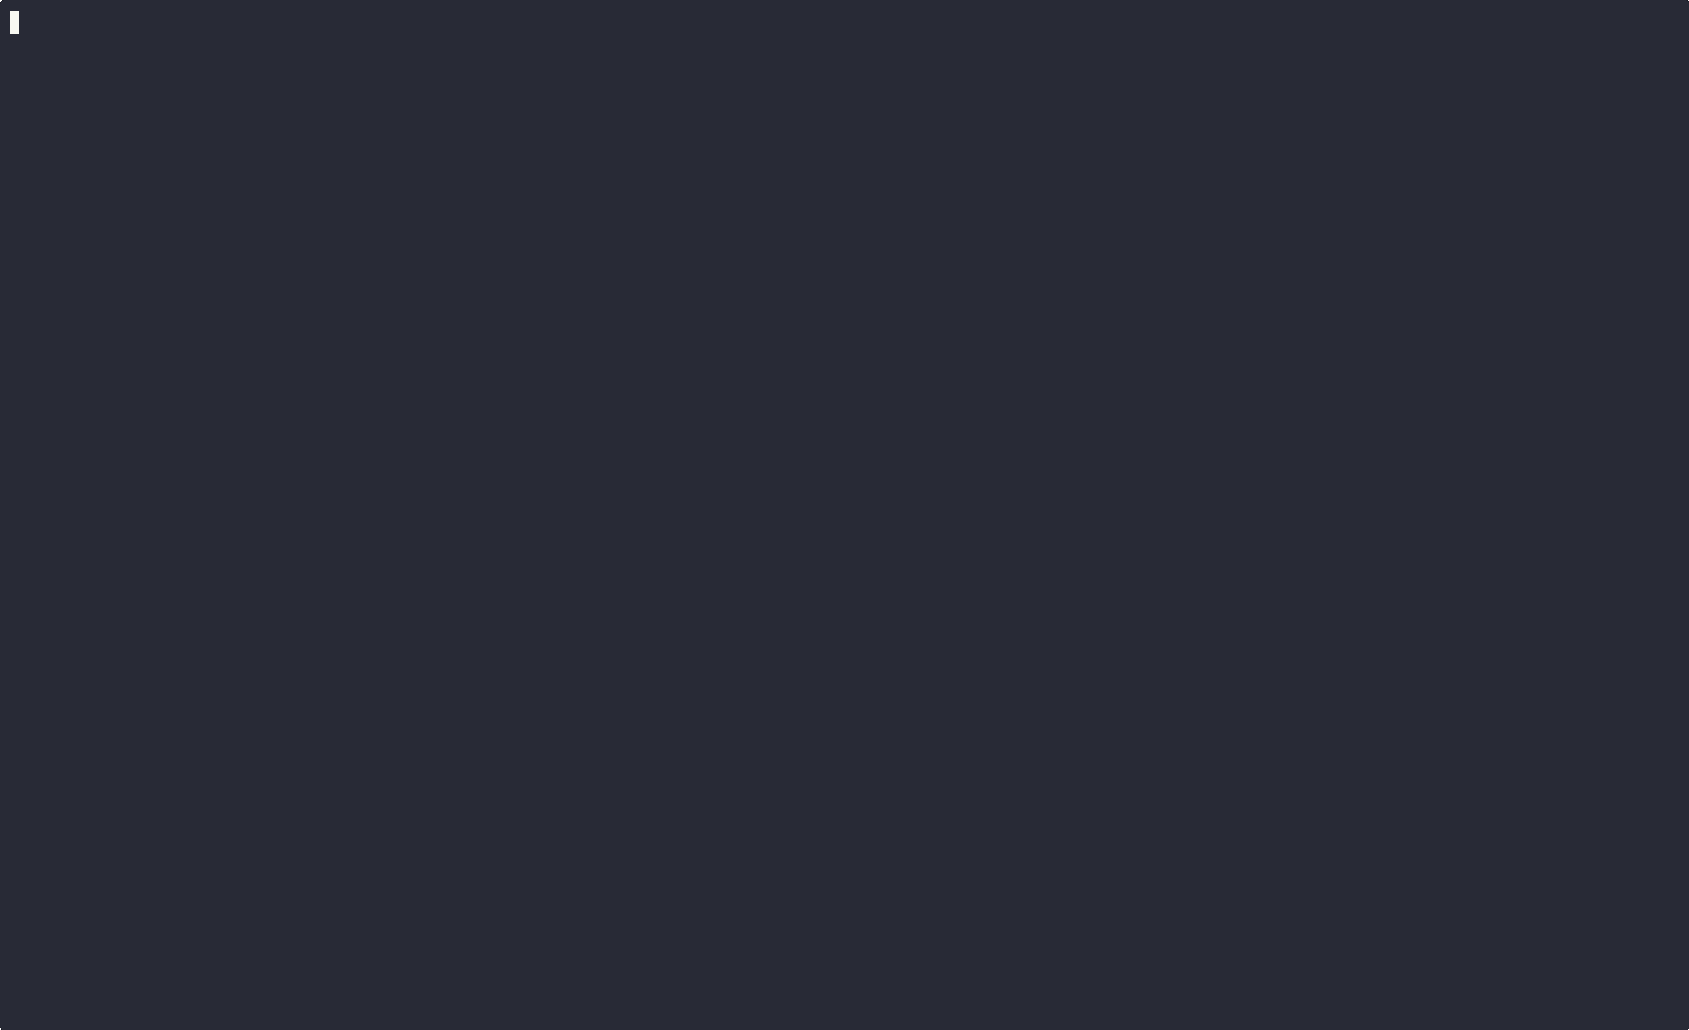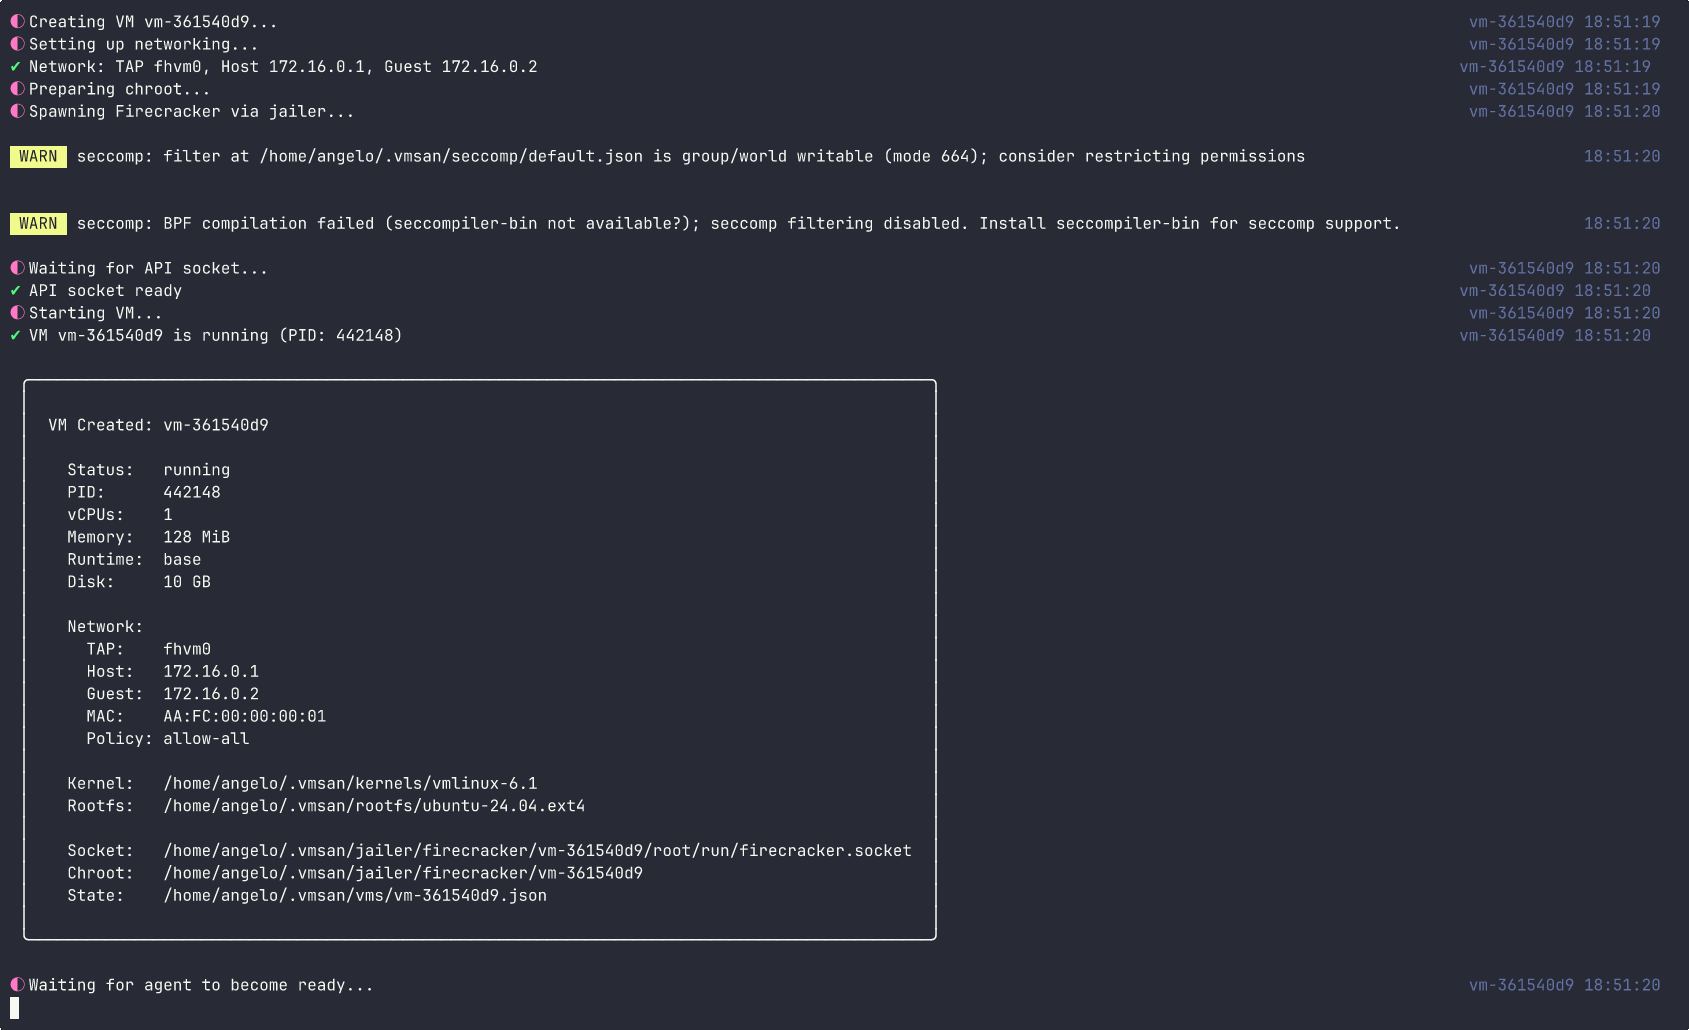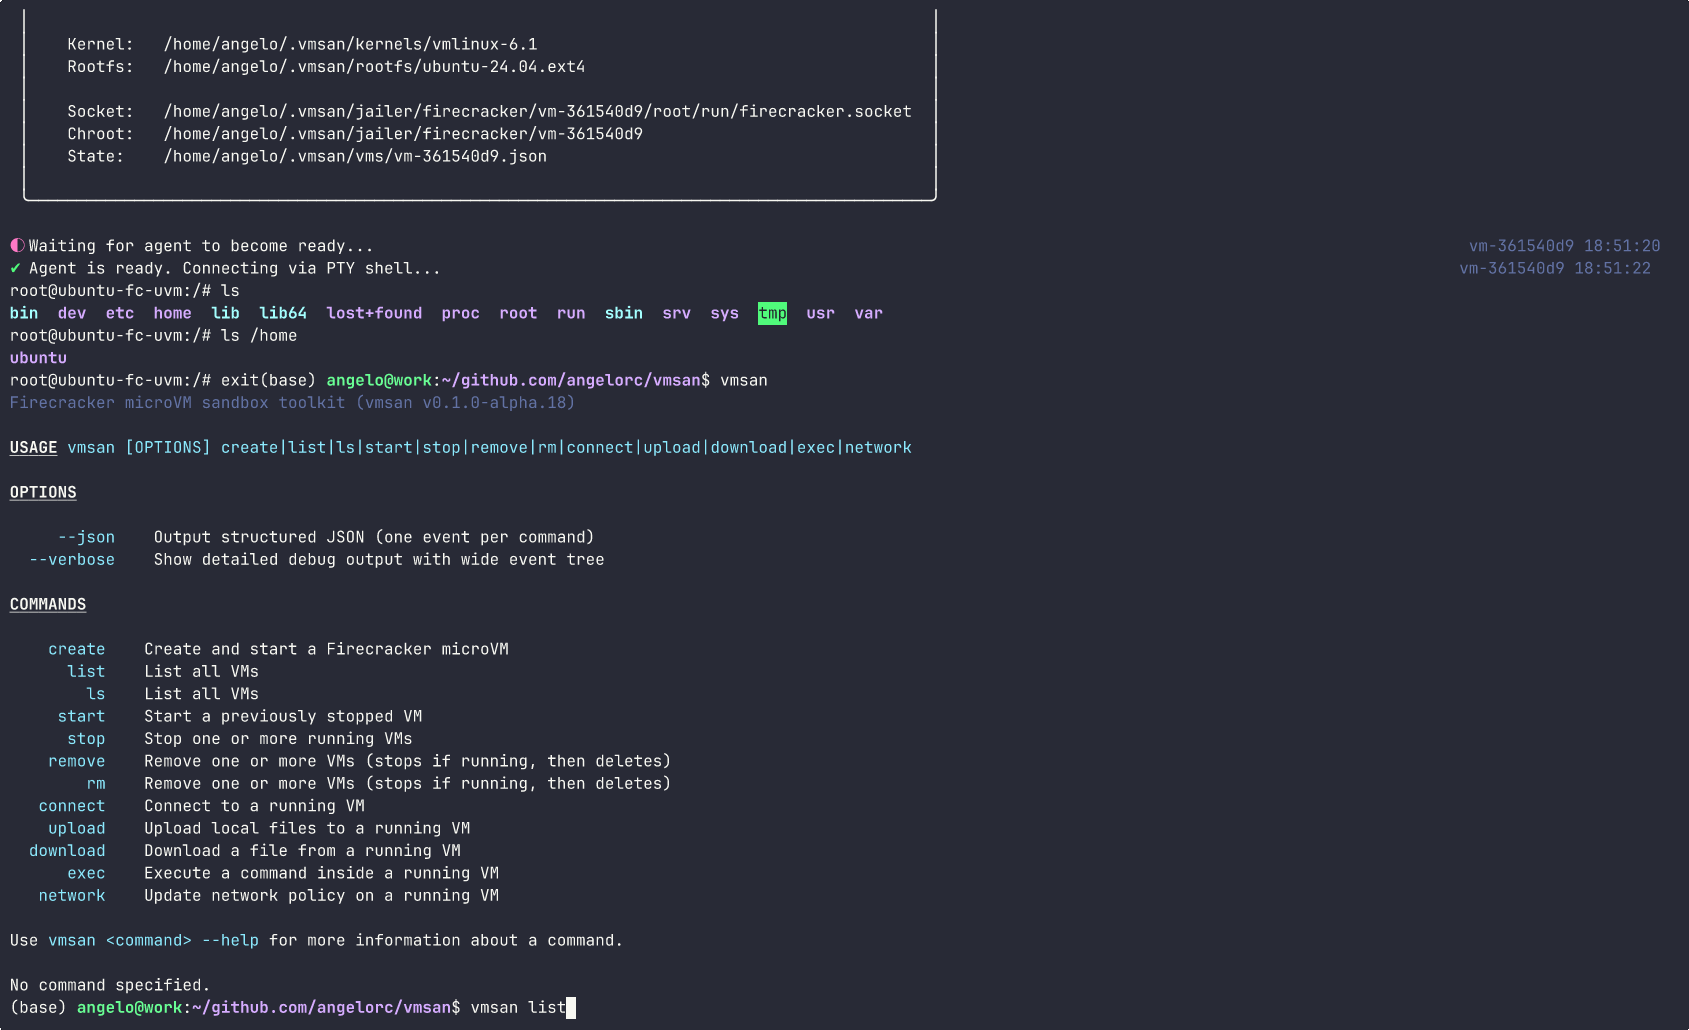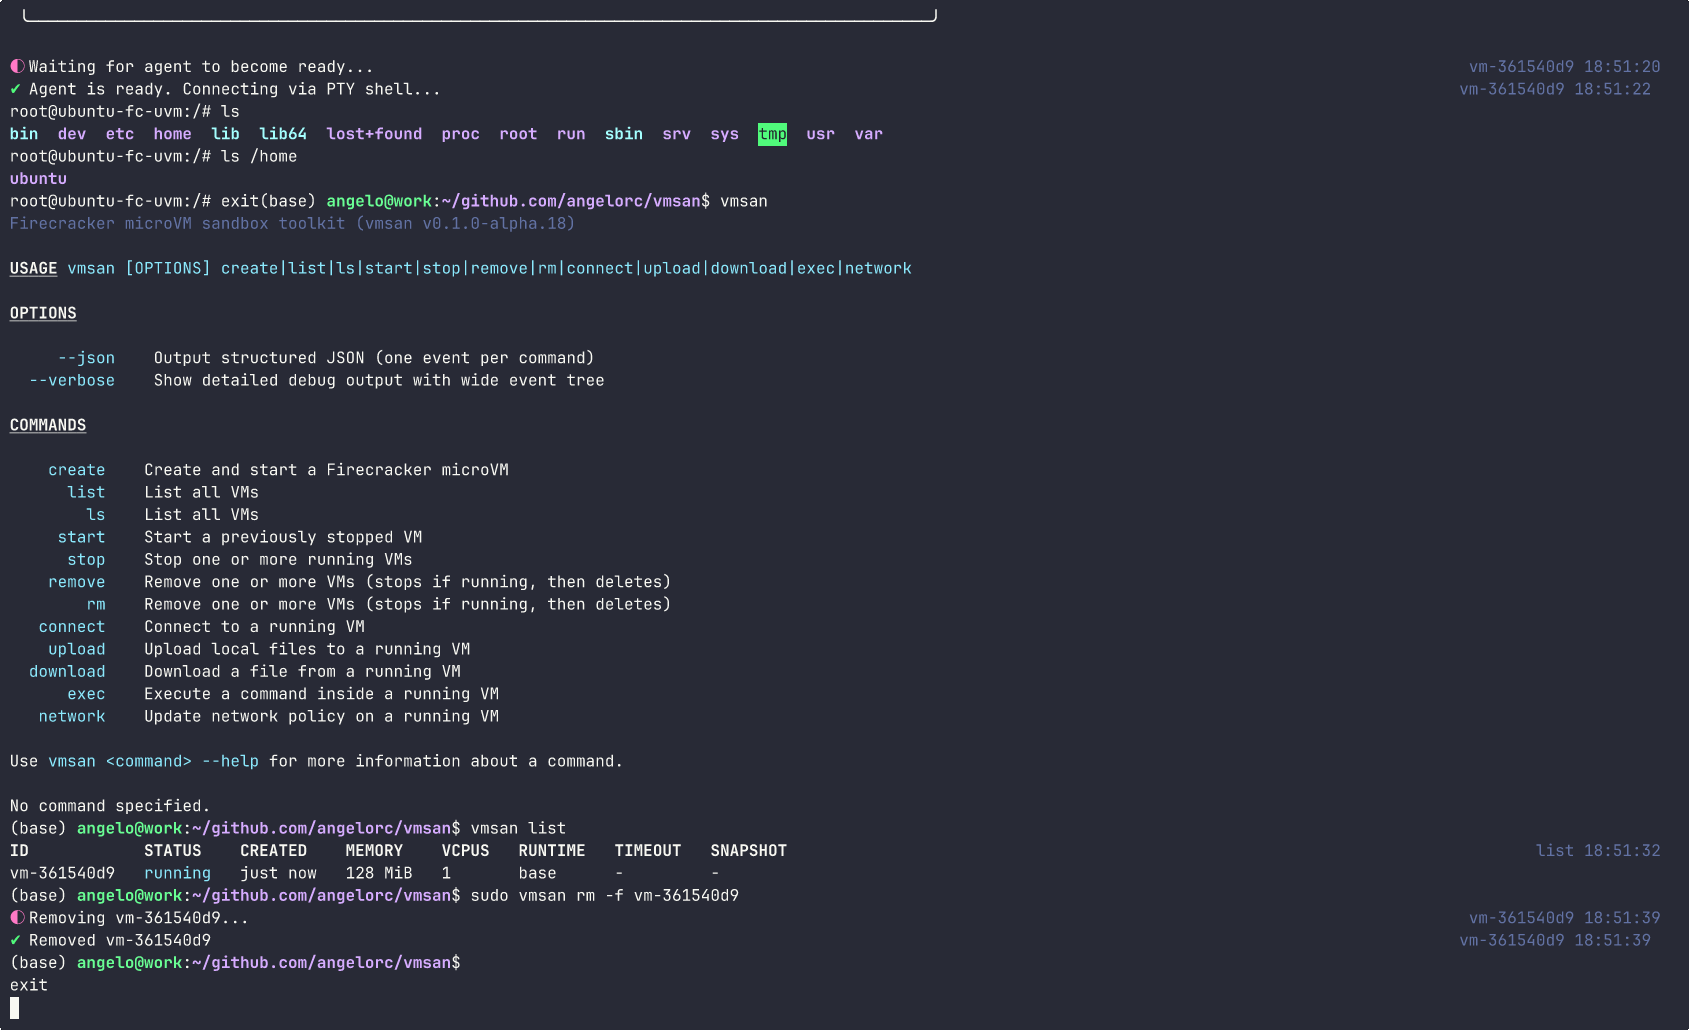 angelorc/vmsan
Firecracker 化繁为简。毫秒级启动安全微虚拟机,从安装到交互式 Shell 只需一条命令。
 d4vinci/palsy-virus
这个Python病毒一旦打开,就会让你的电脑瘫痪 :D
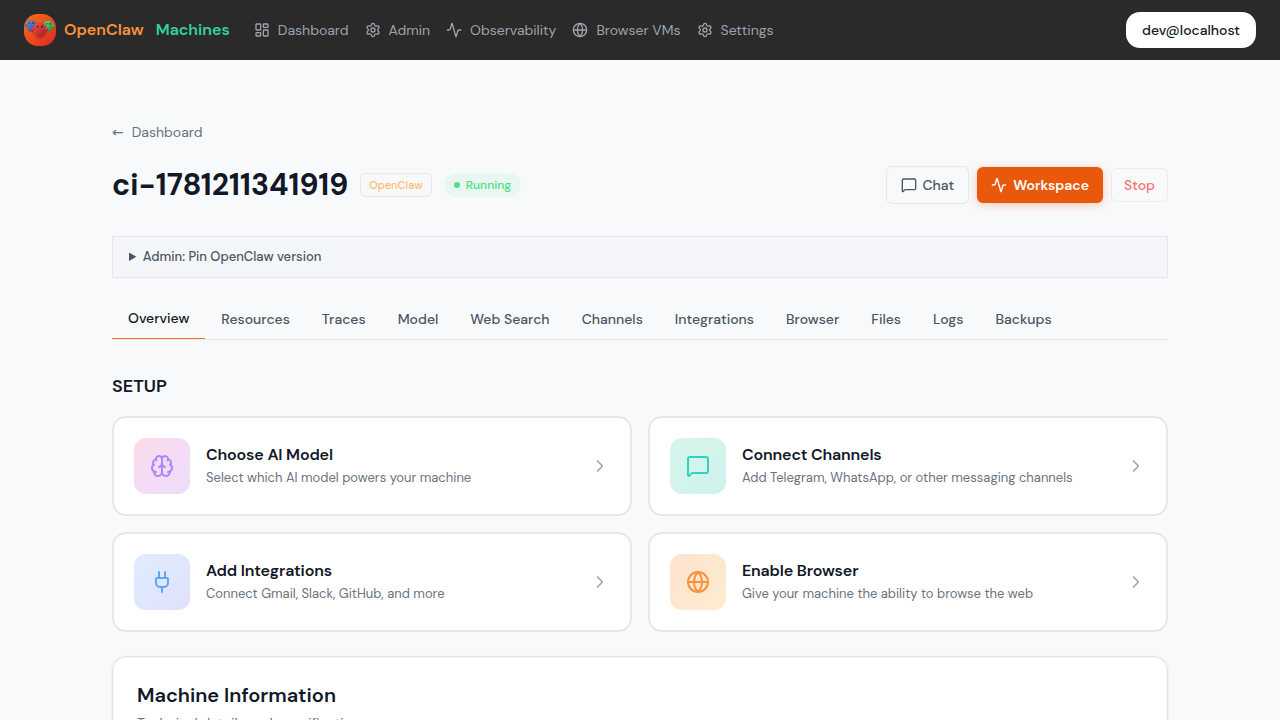 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
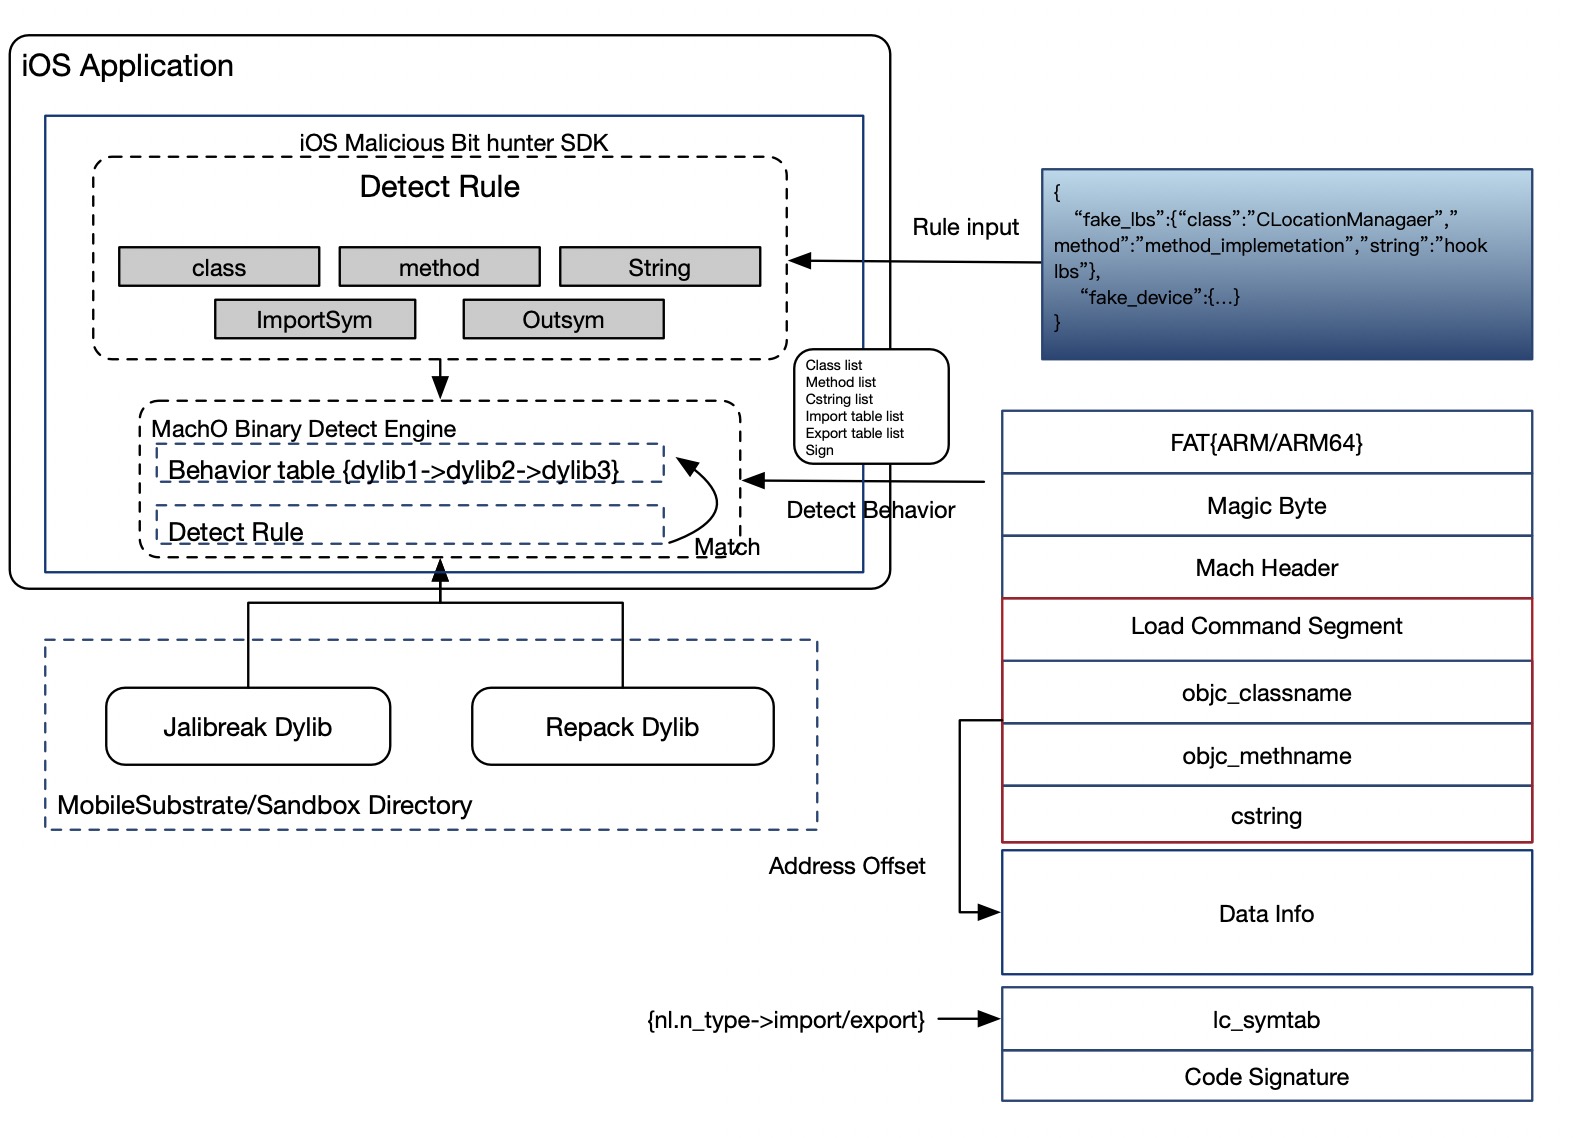 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter 是一款针对iOS应用的恶意插件检测引擎。它能够基于运行时分析被注入的dylib动态库的macho文件头部。如果您对作者的其他项目感兴趣,请访问 https://github.com/SecurityLife
 nccgroup/triforceopenbsdfuzzer
使用 TriforceAFL(即 AFL 和 QEMU)对 OpenBSD amd64 进行系统调用模糊测试
 0x33c0unt/cve-2024-21633
MobSF 远程代码执行 (通过 CVE-2024-21633)
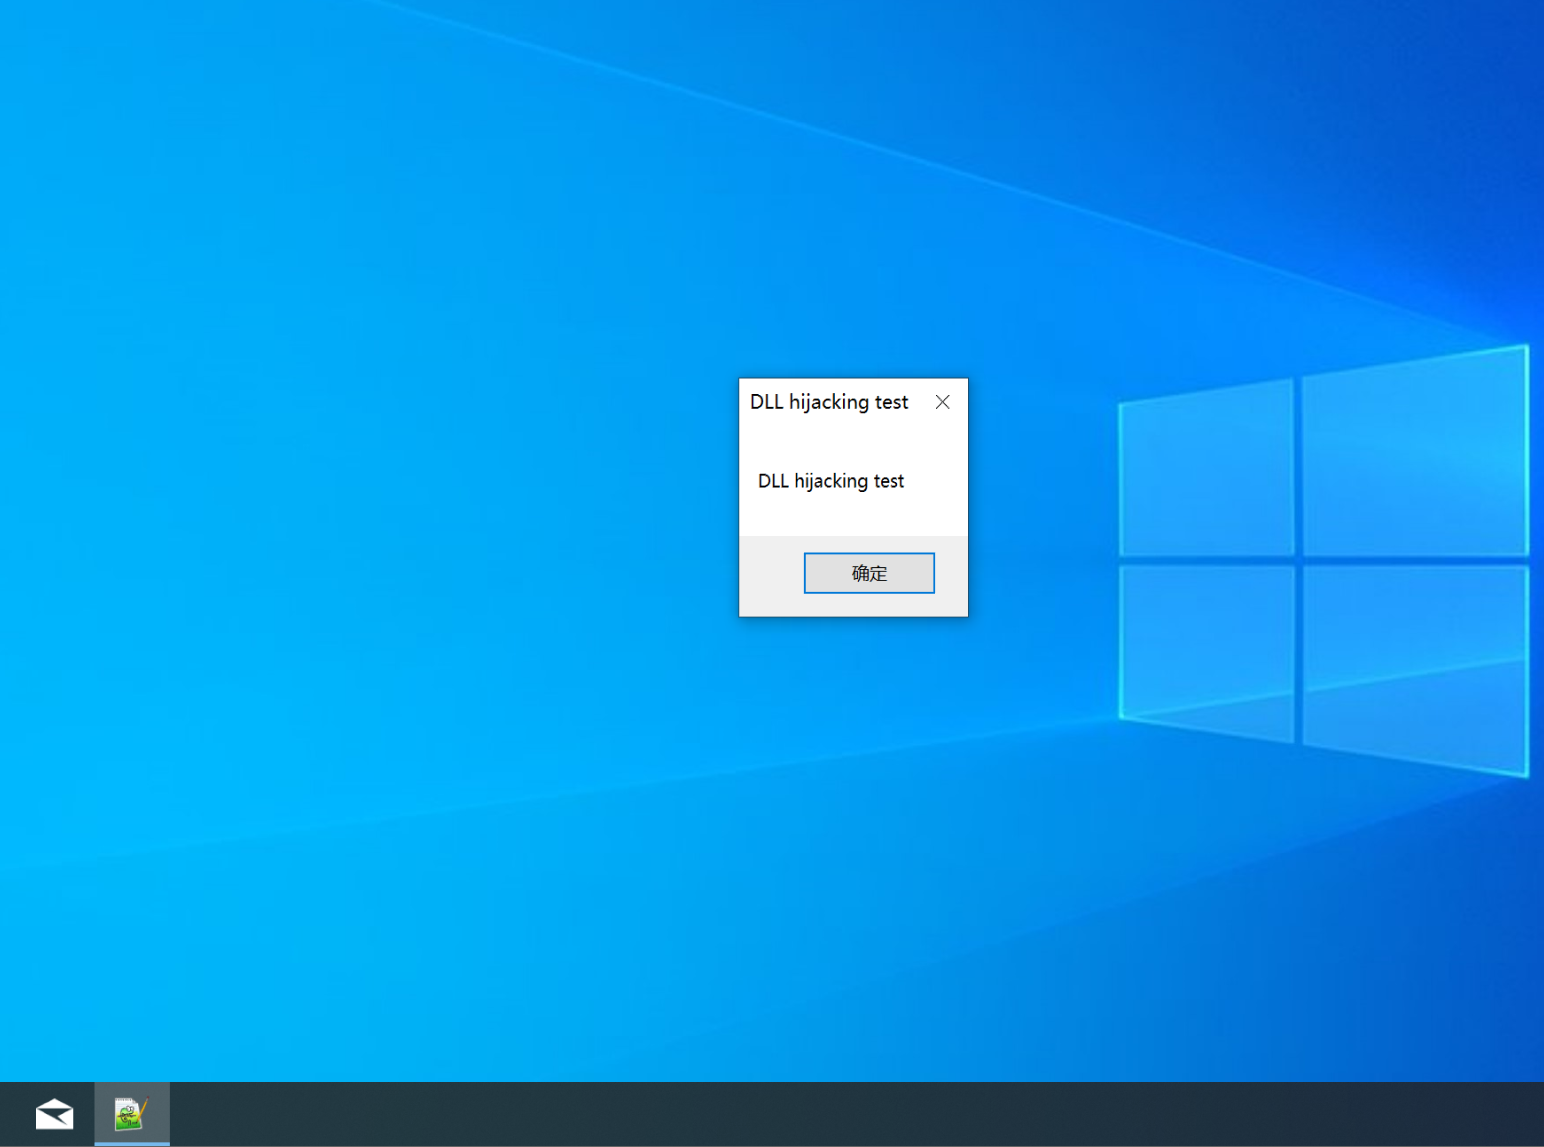 zer0t0/cve-2025-56383-proof-of-concept
CVE-2025-56383-概念验证
 jackdoe/pico2-swd-riscv
SWD 调试探针库,适用于 RP2350 RISC-V 内核。通过 PIO 位拆操作,利用两根 GPIO 线提供暂停/恢复/单步、寄存器与内存访问、代码执行以及指令跟踪功能。