#1

 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 immunityinc/libptrace
一个事件驱动的多核进程调试、跟踪和操作框架。
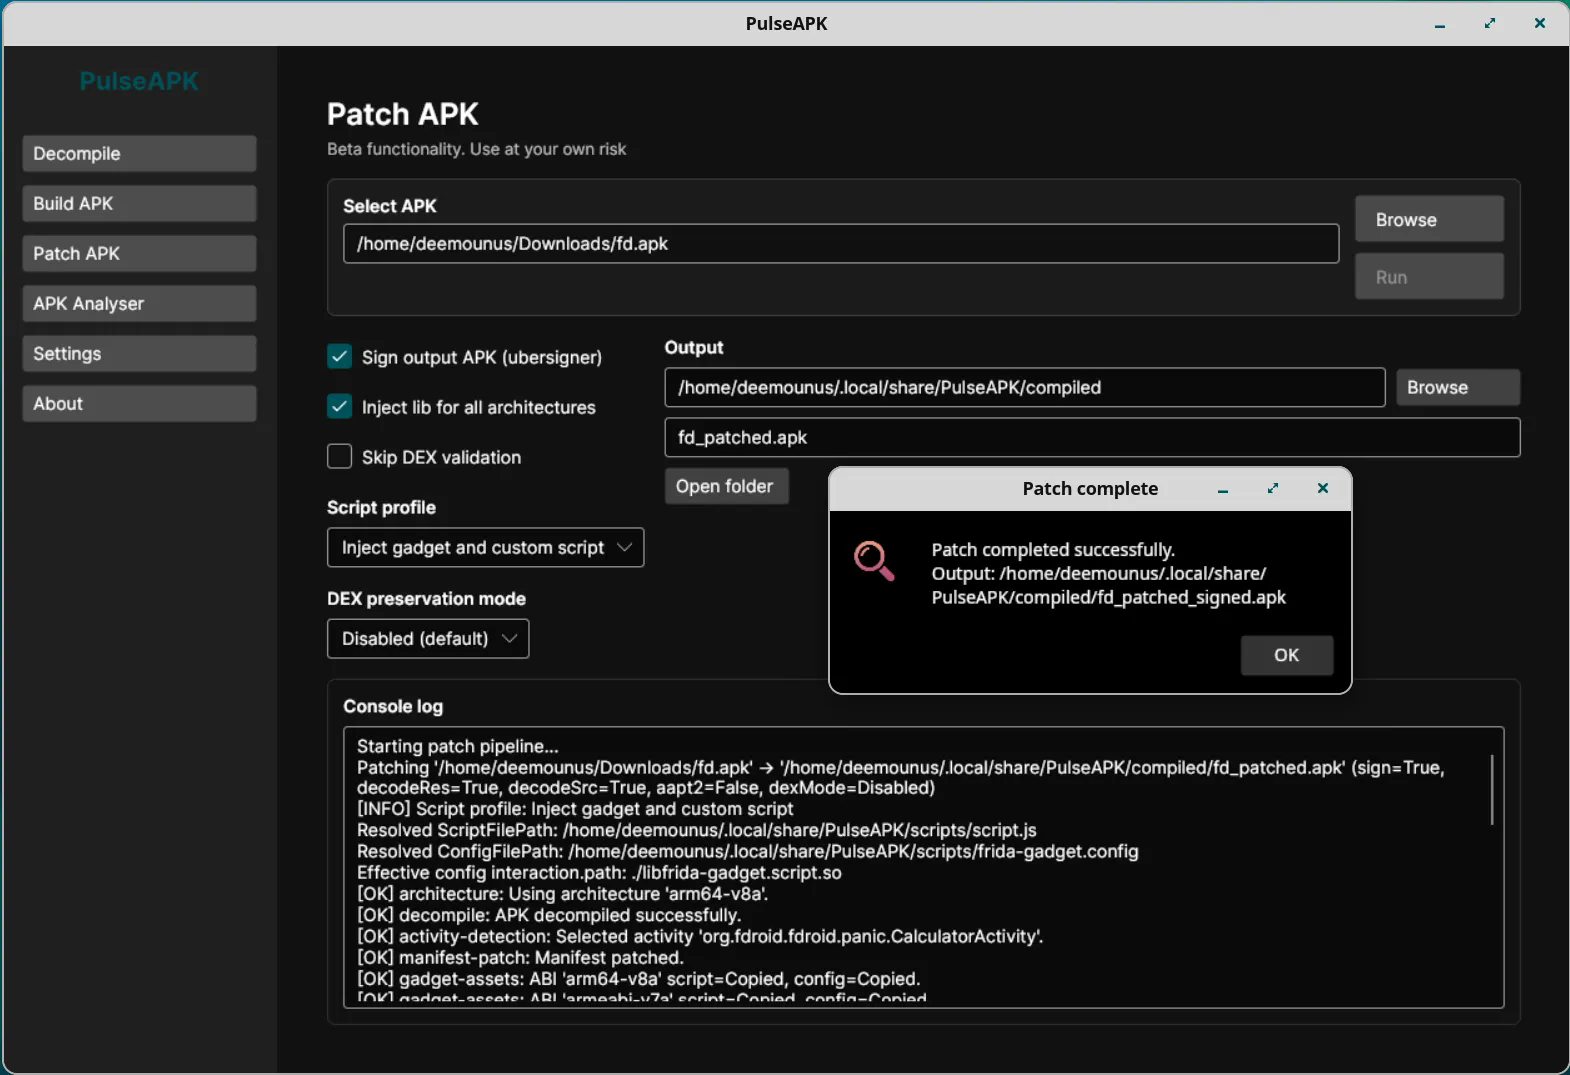 deemoun/pulseapk-core
PulseAPK Core: 用于处理APK文件的跨平台工具:反编译、分析、构建
 9aylas/shortcut-payload-generator
AutoIt 黑客工具,快捷方式 .lnk 载荷生成器,名为 LNK-KISSER。
 rbmm/ntdetours
仅使用 ntdll 导入的 Detours 实现(x64/x86)
 adamlaurie/hdmi-sniff
嗅探HDMI DDC(I2C)流量
 malienist/lupo
WinDbg插件,用于自动化恶意软件动态分析和IOC提取。在调试器内执行,收集预定义指标并写入磁盘,用于应急响应和遏制。
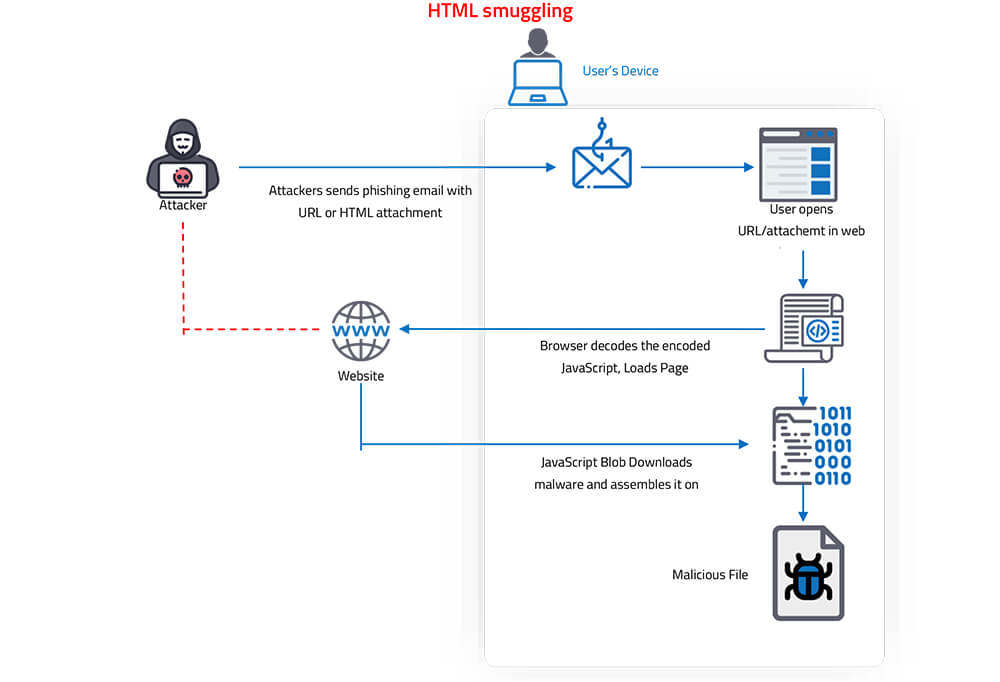 de3vil/htmlsmuggling
这是一种黑客使用的恶意技术,通过将恶意软件负载隐藏在编码脚本中,并嵌入特制的HTML附件或网页中。
 lt-asset/resym
针对我们的 CCS24 论文 🏆《ReSym:利用 LLM 从剥离二进制文件中恢复变量与数据结构符号》,作者为 Danning Xie、Zhuo Zhang、Nan Jiang、Xiangzhe Xu、Lin Tan 和 Xiangyu Zhang。🏆 ACM SIGSAC 杰出论文奖得主
 live-ctf/livectf-defcon30
DEF CON 30 CTF 挑战赛二进制文件、构建脚本及解题脚本合集,用于练习二进制漏洞利用与逆向工程。
 mindcrypt/covertchannels-steganography
一份隐蔽信道与隐写术/隐写分析资源列表(书籍、论文与工具)
 nccgroup/frisbeelite
一款基于 GUI 的 USB 设备模糊测试工具
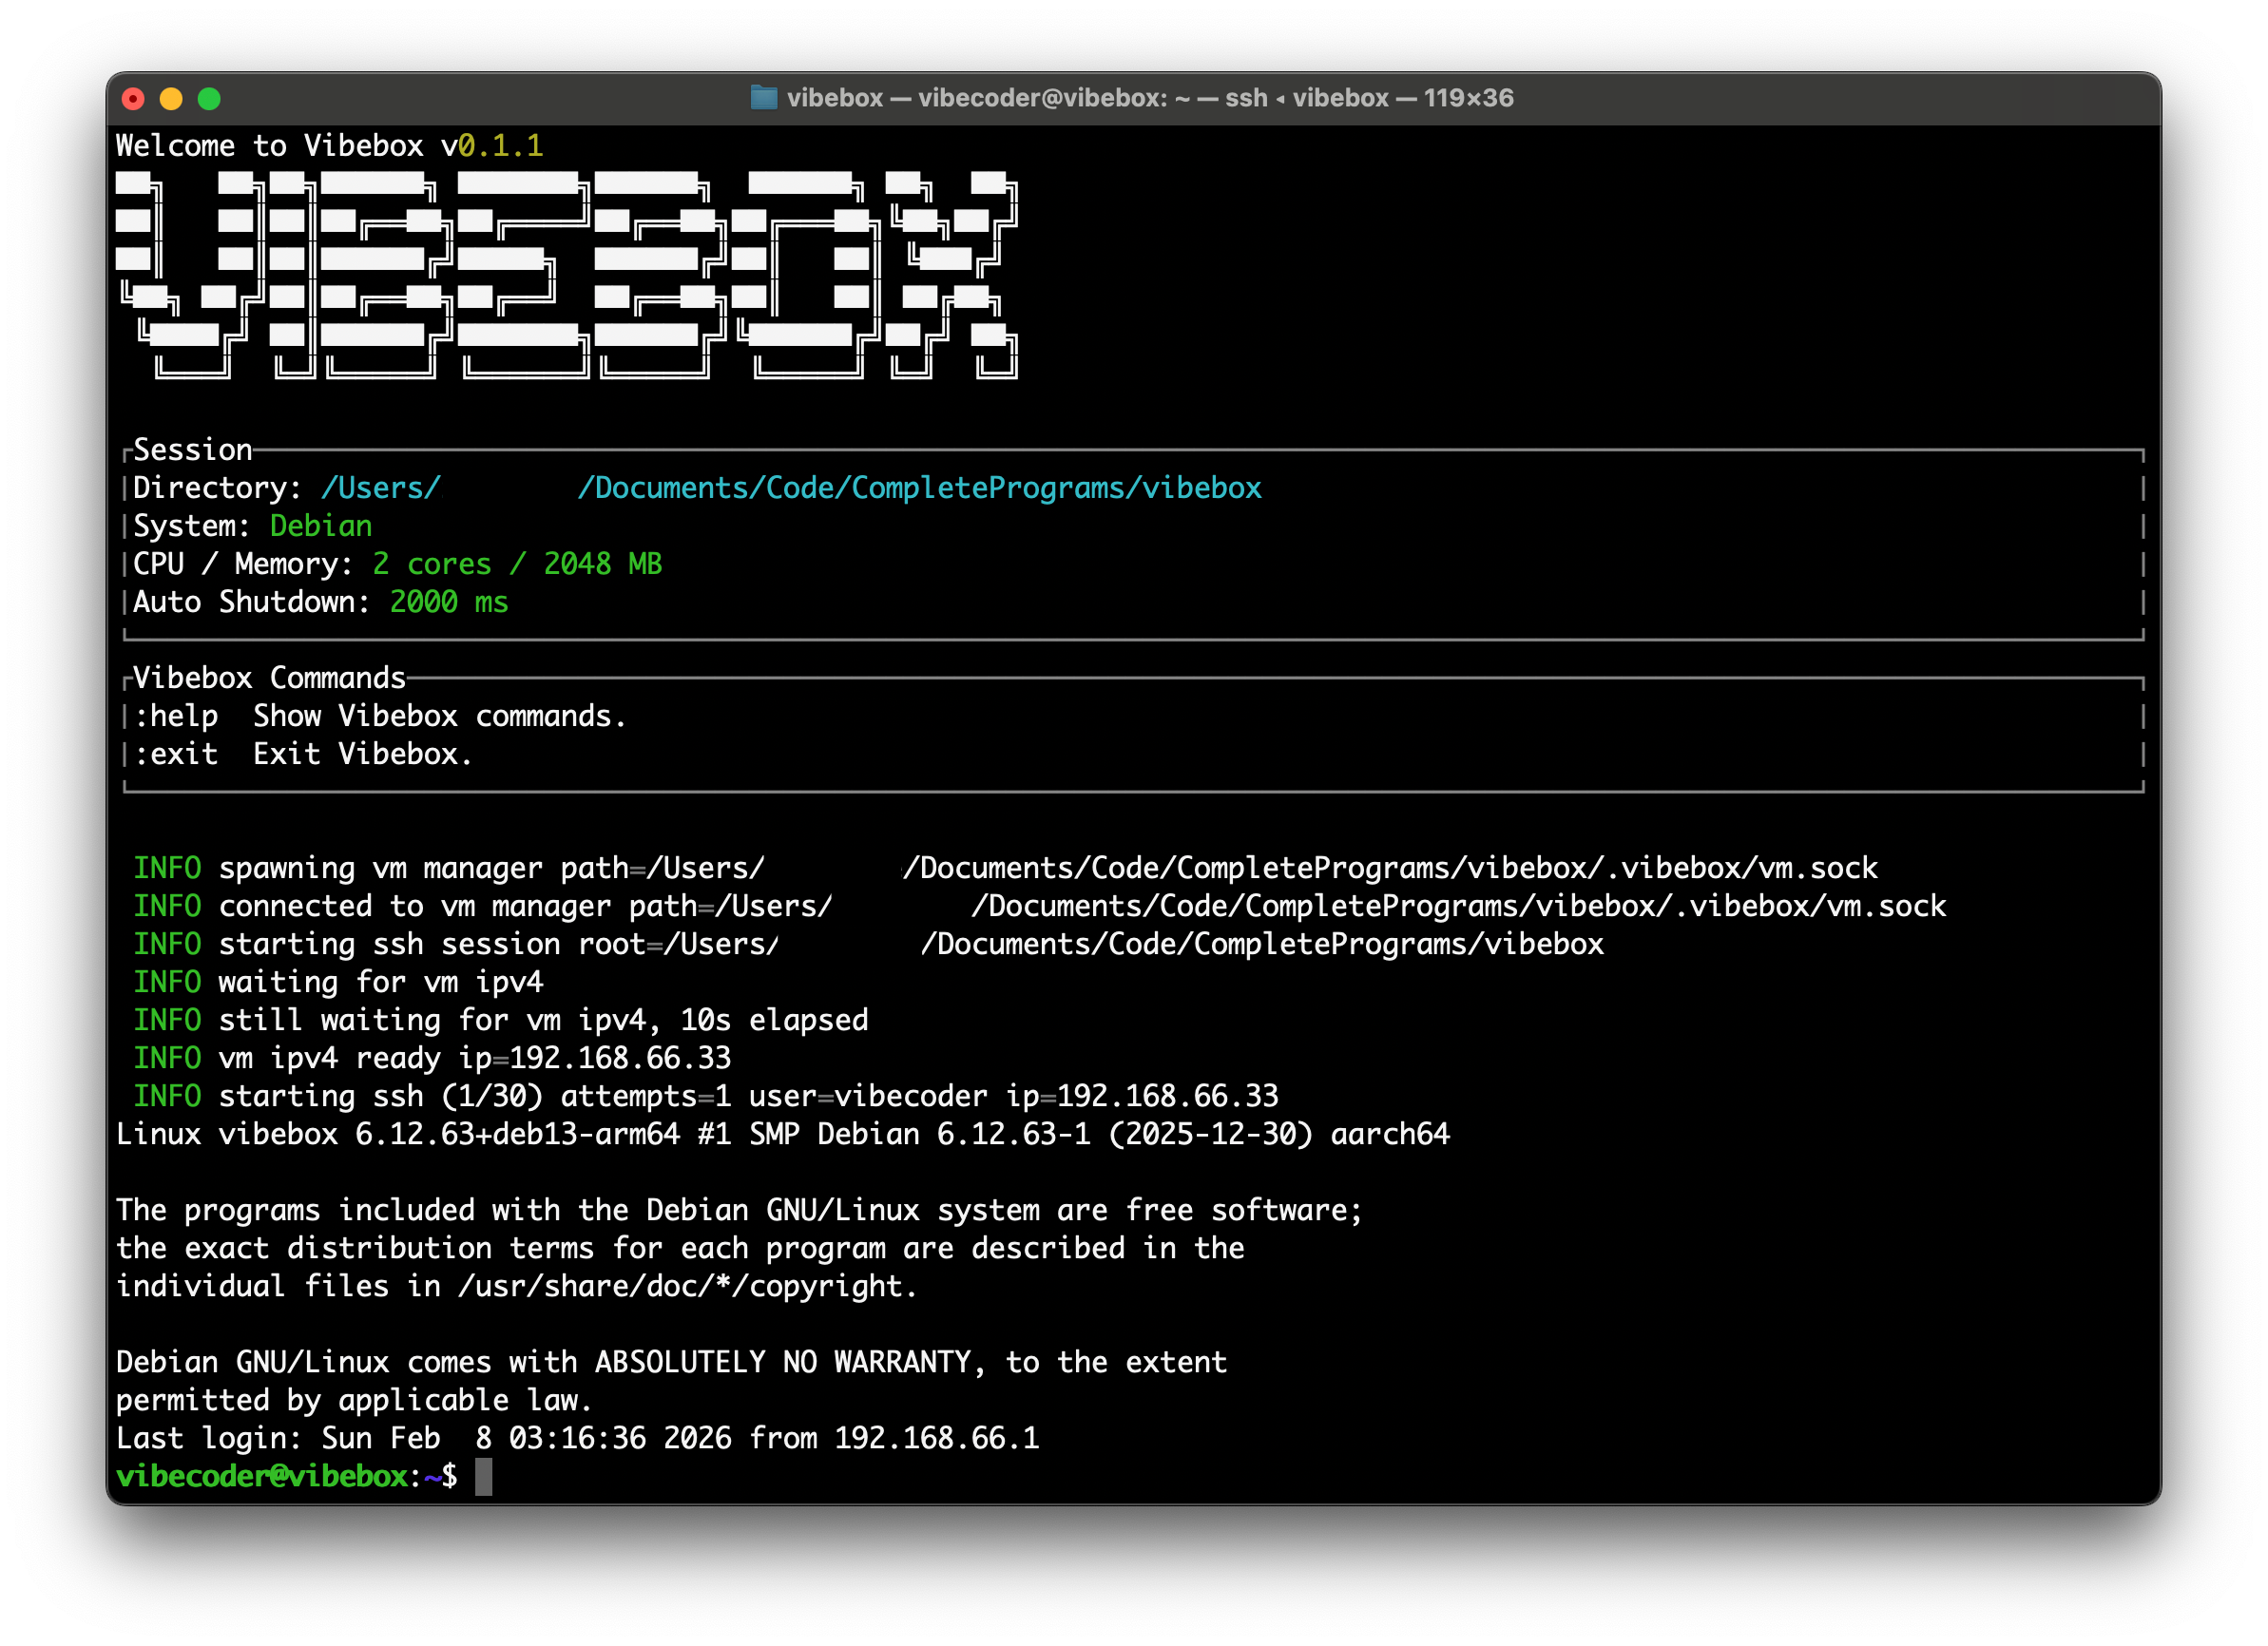 robcholz/vibebox
Apple Silicon macOS 上的超快 CLI,用于快速、沙盒化开发和 LLM 代理。
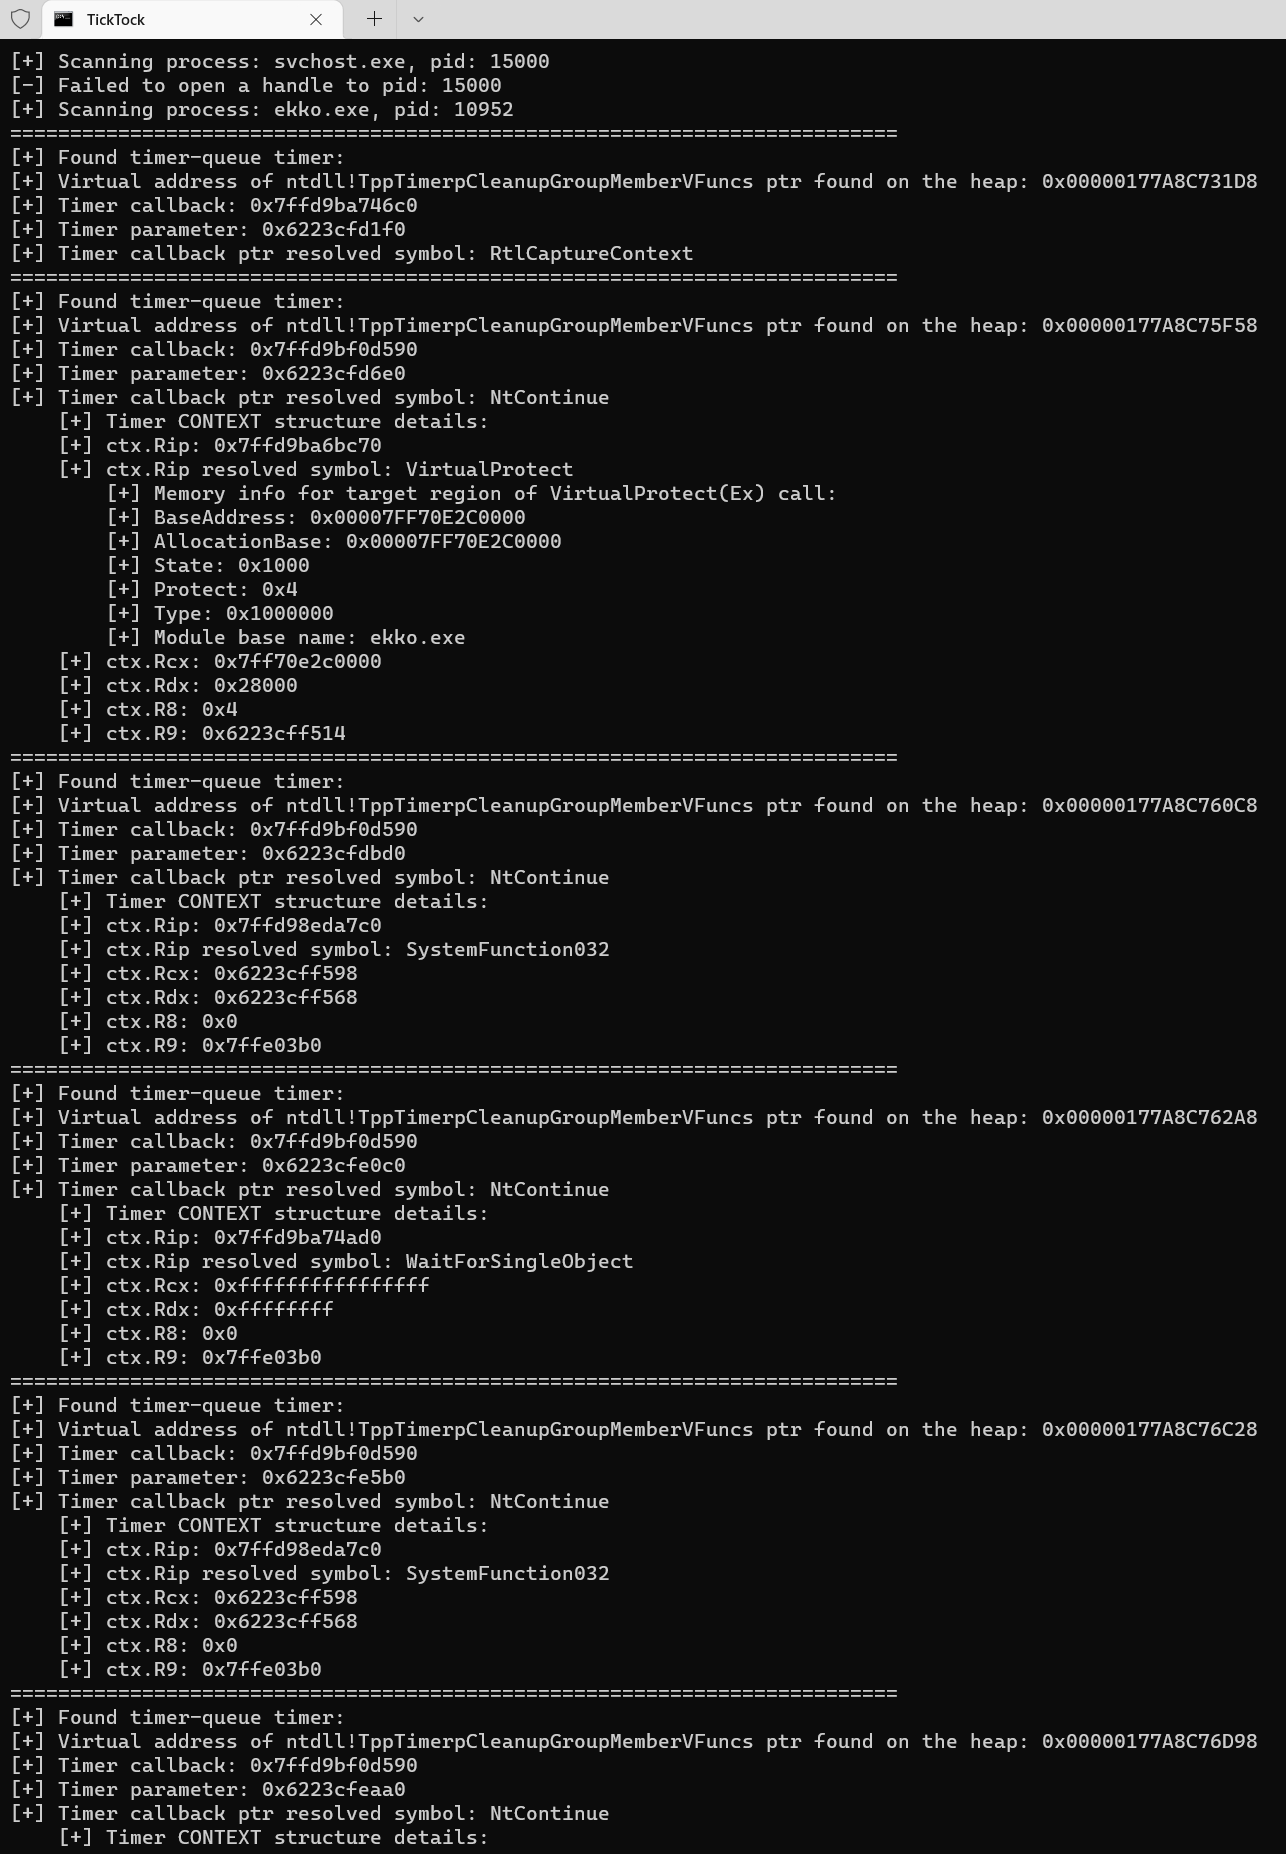 withsecurelabs/ticktock
枚举 Windows 定时器队列计时器,以检测 Ekko 睡眠混淆,辅助内存取证和恶意软件分析,识别规避检测的内存驻留威胁。
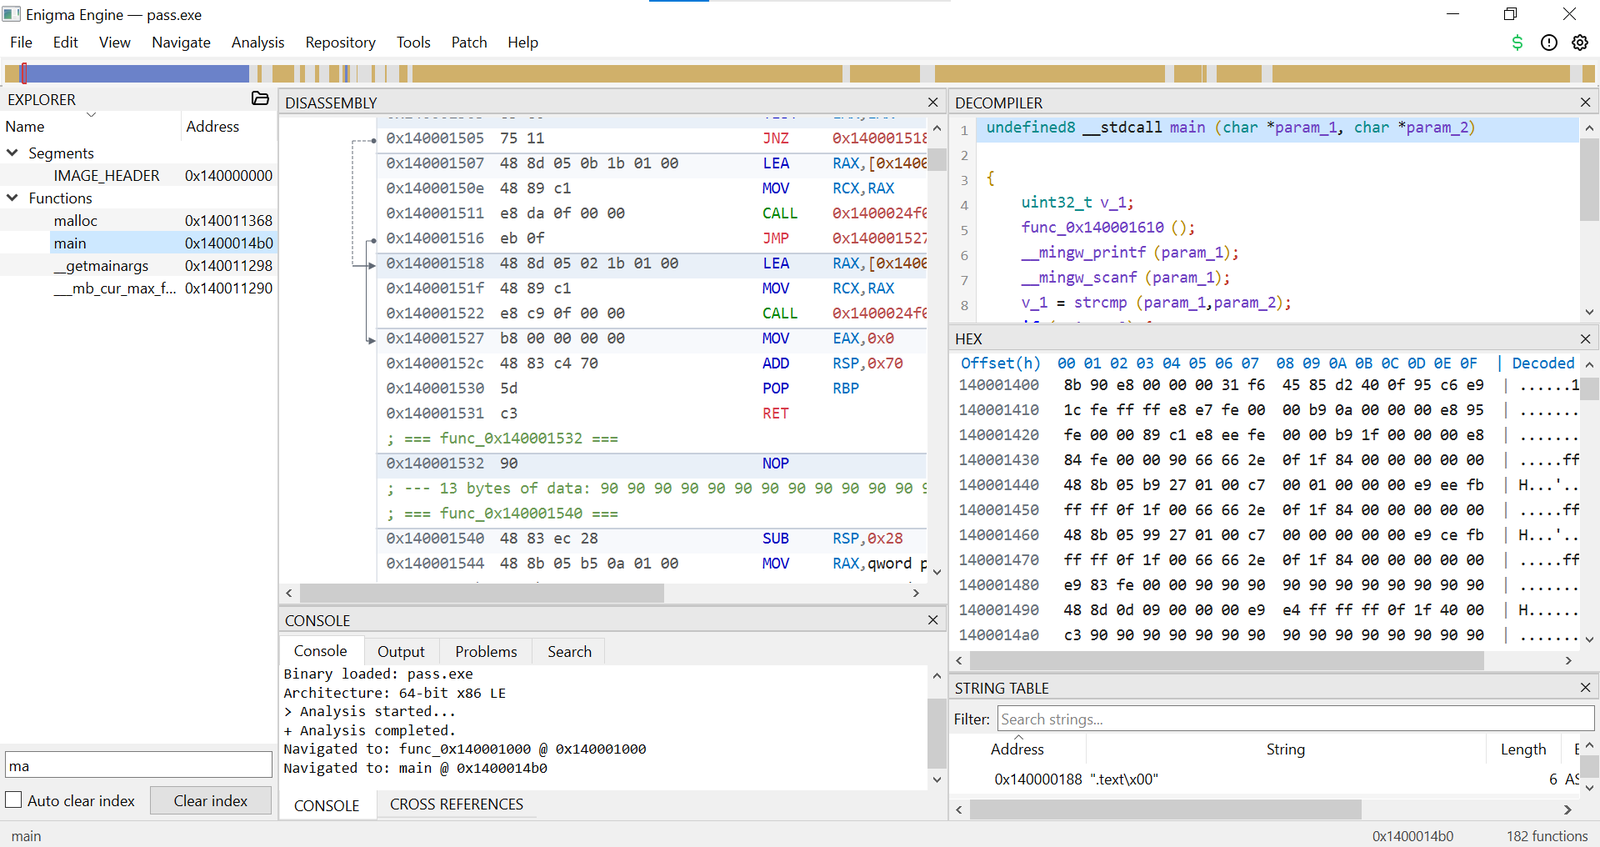 bunnybuzz/enigma
原生 C++ 逆向工程引擎,具备针对 PE/ELF 二进制的反汇编、反编译与分析流水线,提供交互式 GUI 并兼容 Ghidra 的反编译器。
 beelzebub-labs/azazel
基于eBPF的容器化运行时静默观察器,专为恶意软件分析沙箱和智能体AI监控而构建。