#1
 pwnfunction/sandbox
安全快速地运行不受信任的 AI 代码
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 firelock-ai/kin
基于语义图的AI编写代码版本控制。跟踪实体和关系而非文件差异,支持爆炸半径分析、影子合并审查以及MCP驱动的代理上下文,以实现可信的AI生成软件。
 nozominetworks/upx-recovery-tool
自动修复 ELF 二进制中格式错误的 UPX 头,还原魔数、文件大小、块大小和覆盖字段,使标准解包程序能够处理恶意软件样本。
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 nccgroup/datajackproxy
Datajack Proxy 允许你跨平台拦截原生 x86 应用程序中的 TLS 流量。
 jeffssh/cve-2021-30860
与FORCEDENTRY相关的材料集合
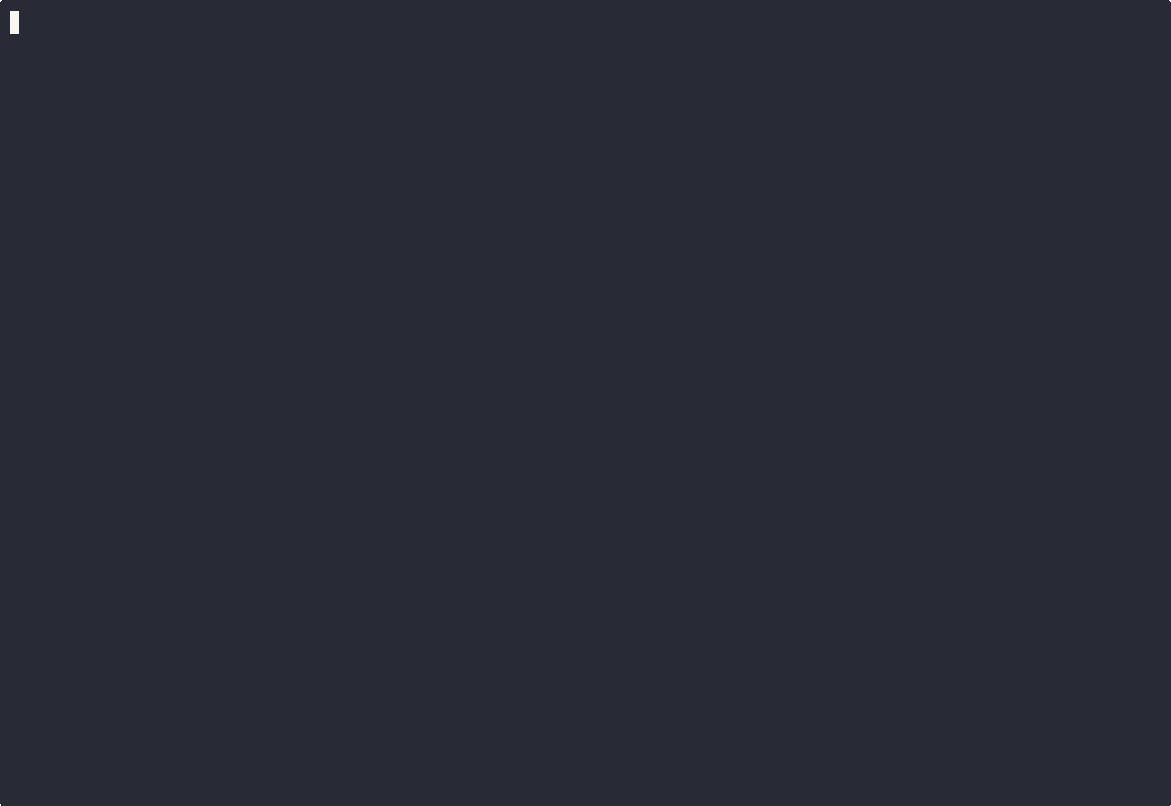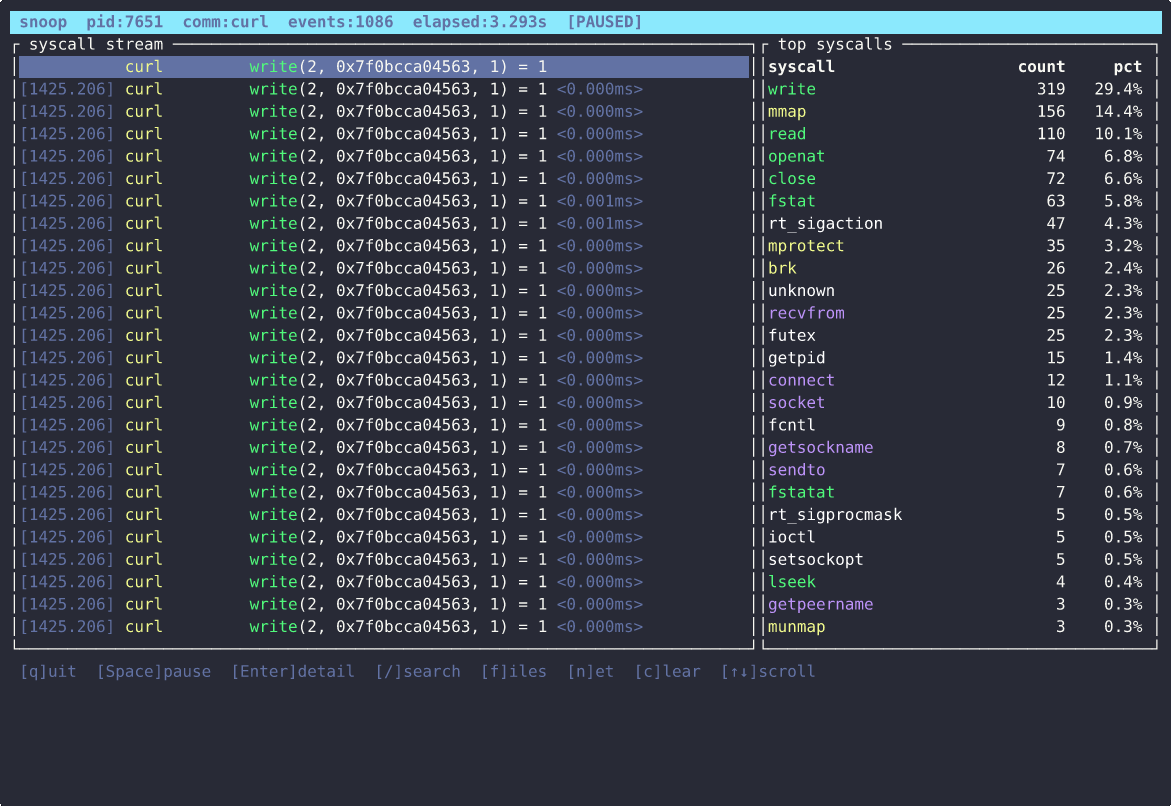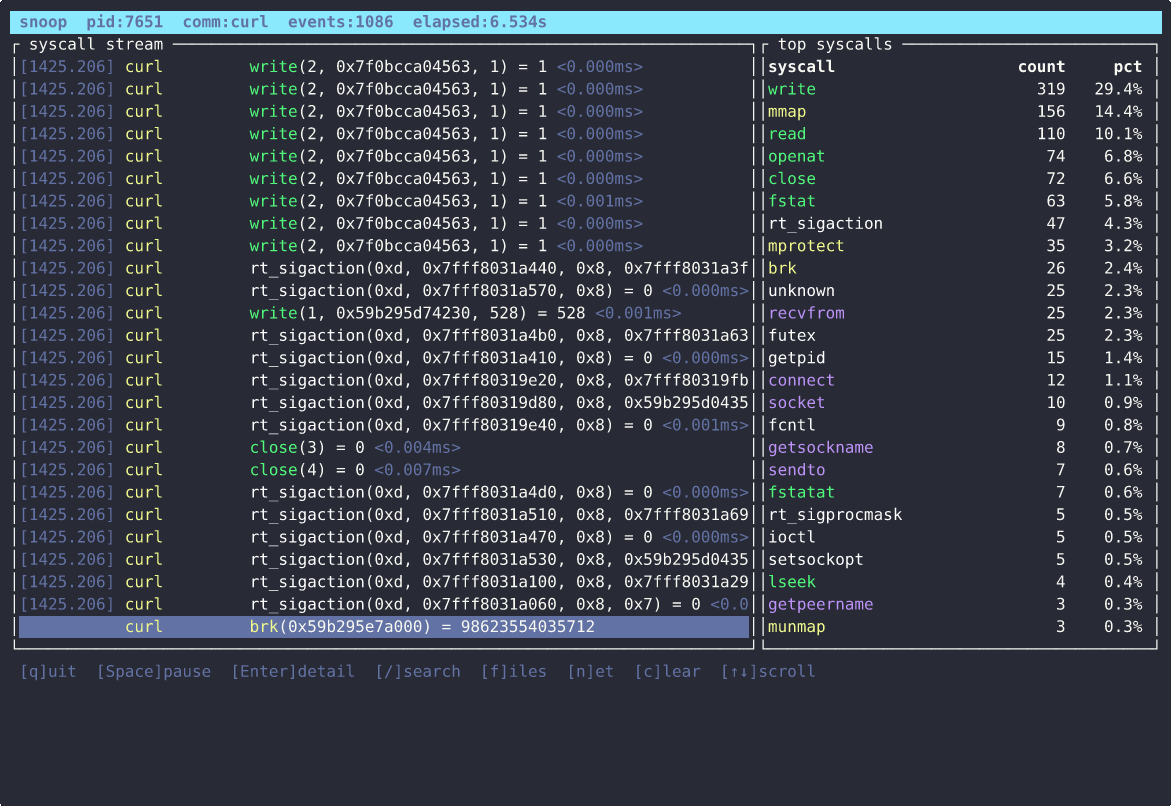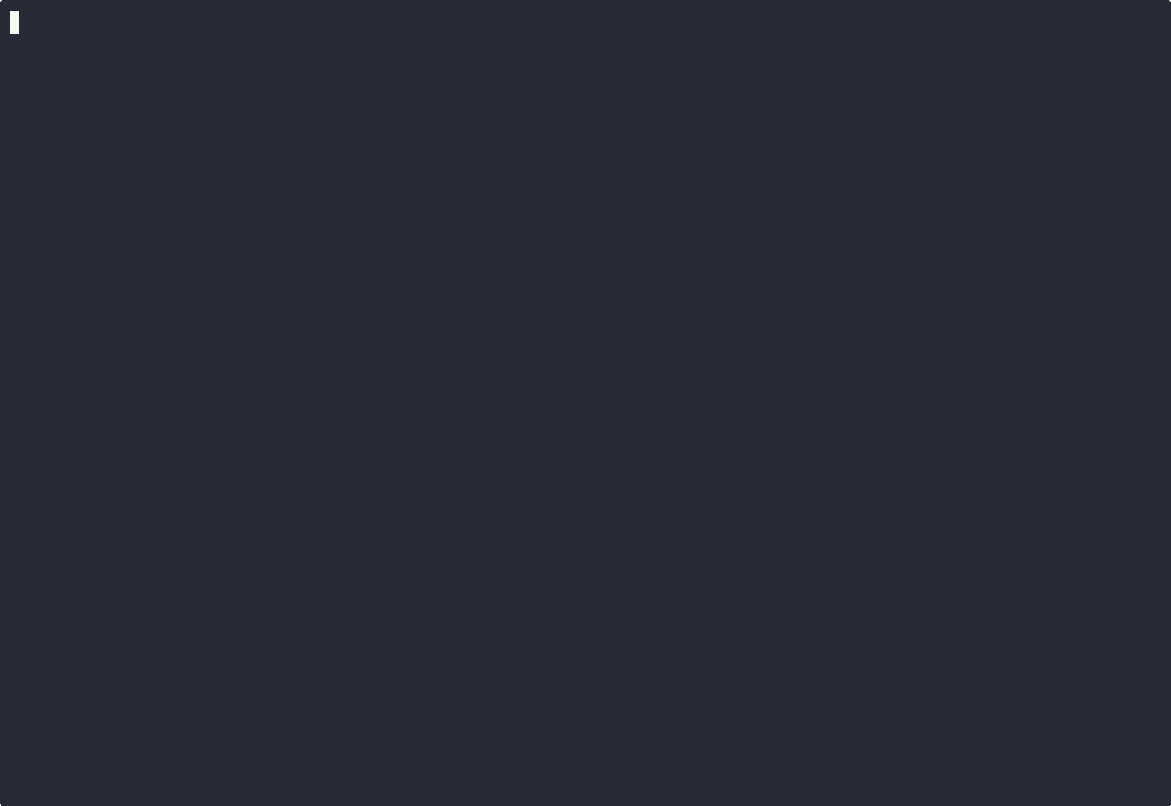 pandaadir05/snoop
一个基于 eBPF 的现代系统调用追踪器。想想 strace,但带有真正的 TUI、智能过滤器、TLS 解密,以及真正可读的输出。
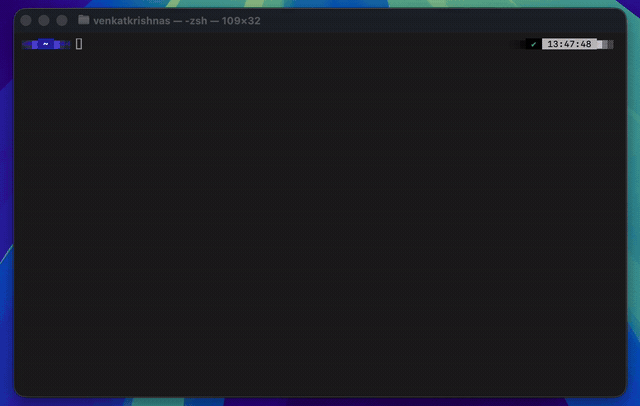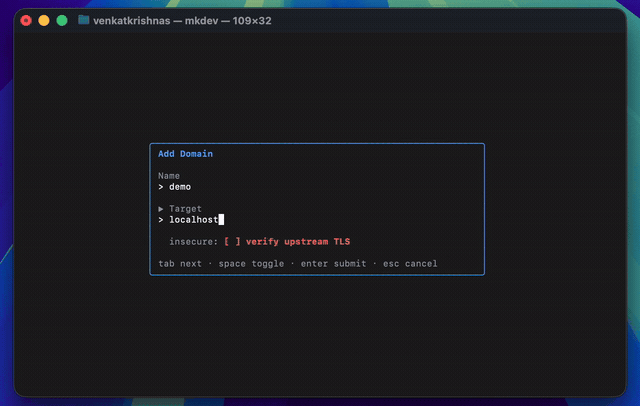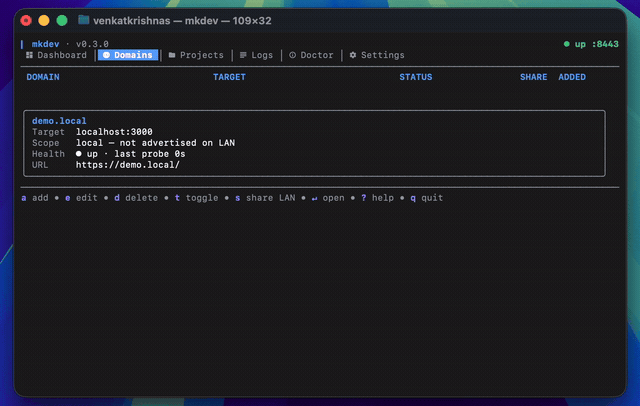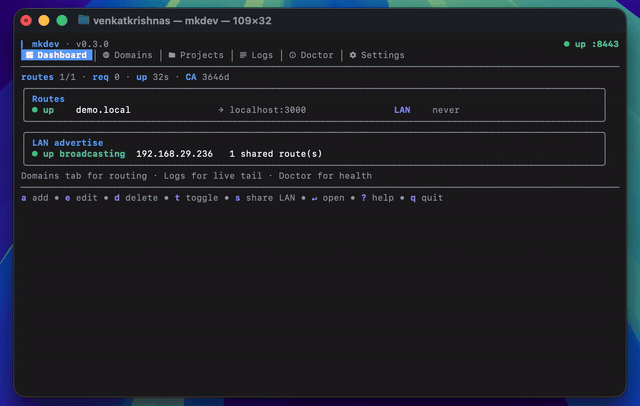 venkatkrishna07/mkdev
可信的本地主机 HTTPS — 本地 CA、/etc/hosts、mDNS 局域网共享、反向代理。将 https://name.local 映射到 localhost:port
 bytesizedmarius/rewerse-engineering
Rewe API 逆向工程(Go 语言)
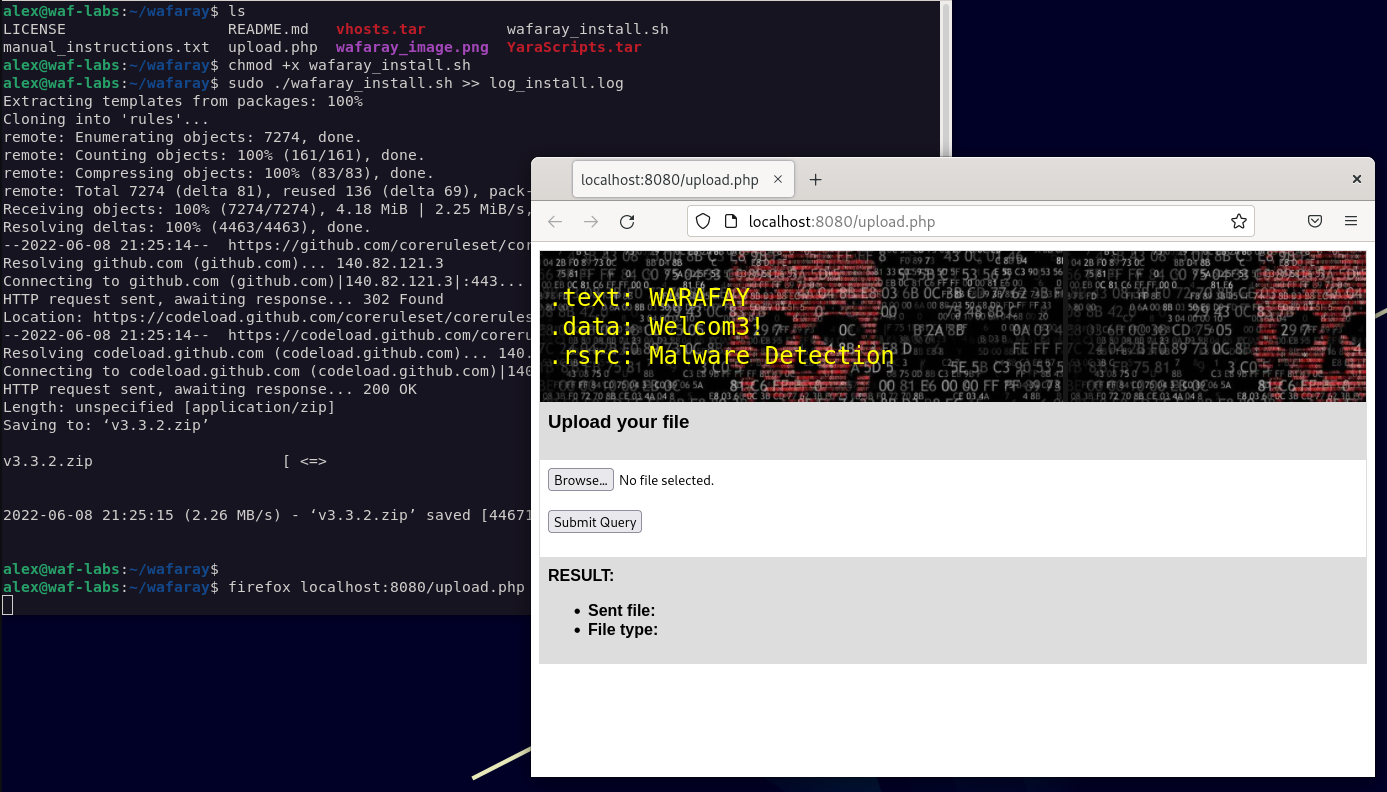
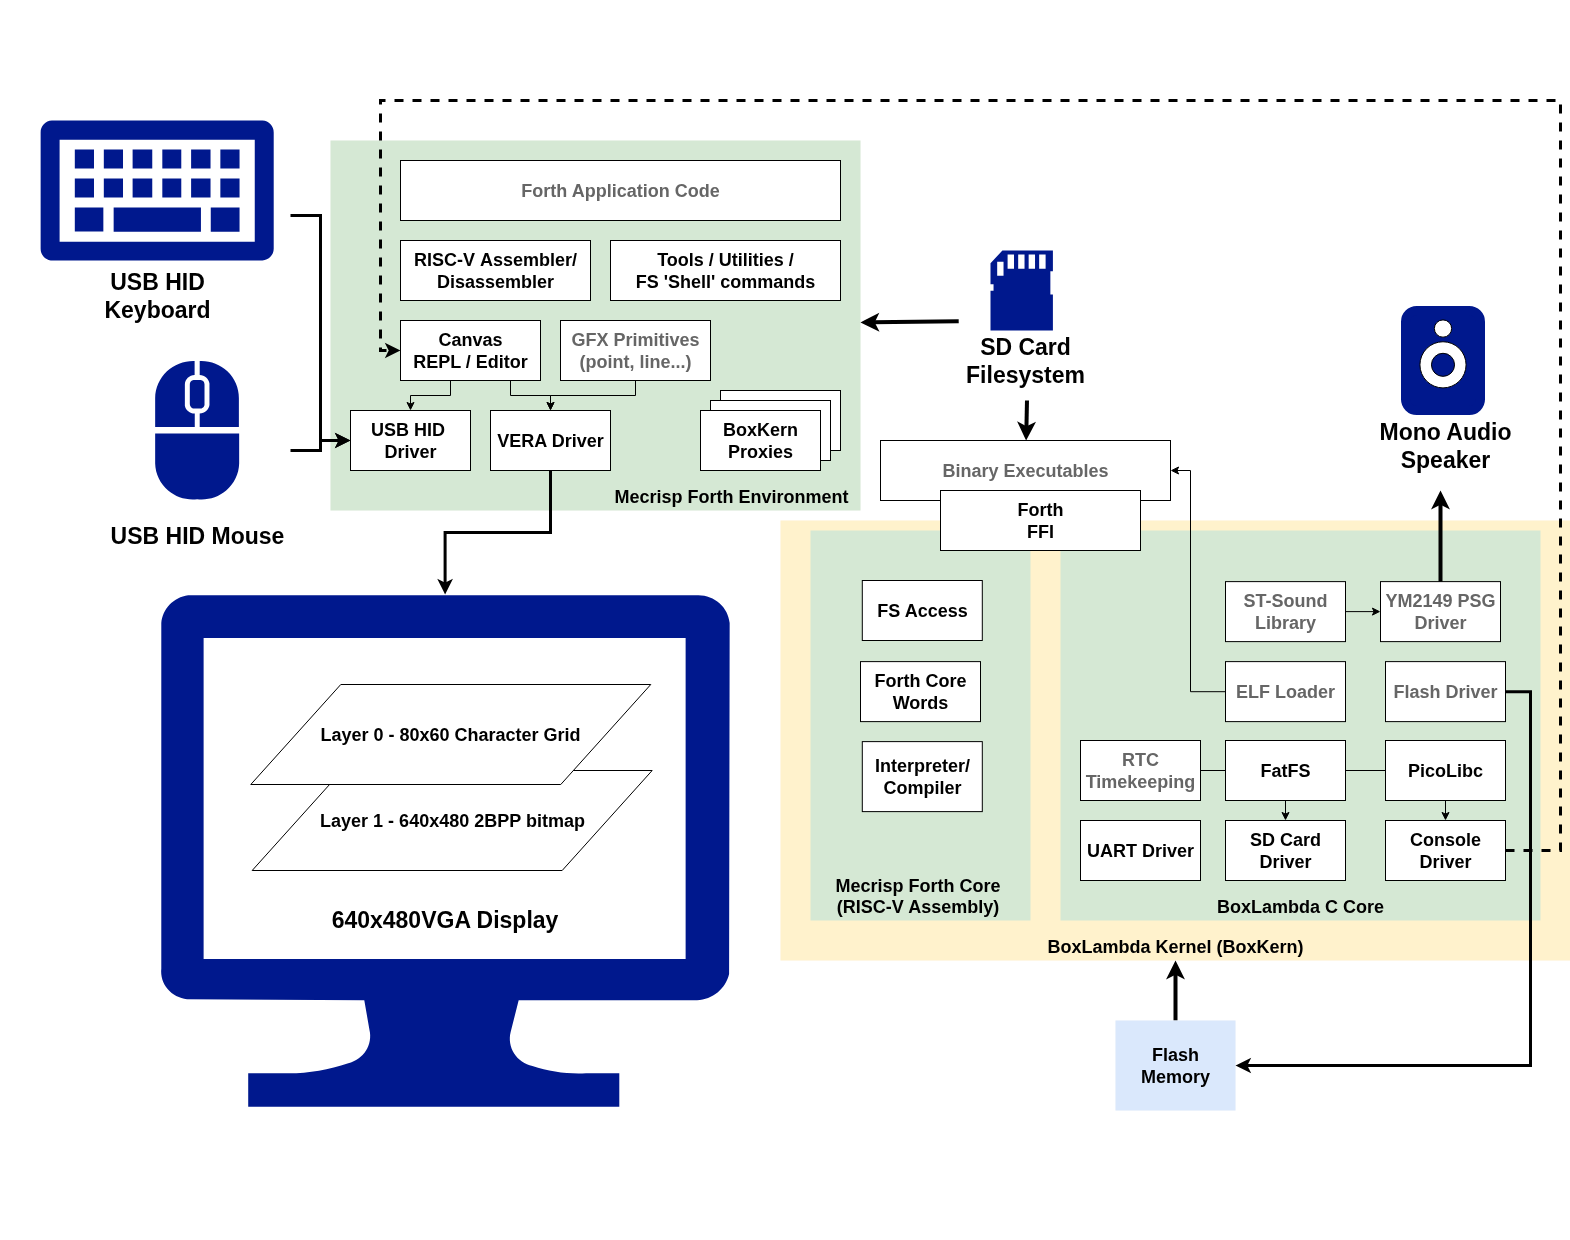 epsilon537/boxlambda
基于FPGA的微型计算机沙箱,用于软件和RTL实验
 nightwatchcybersecurity/truegaze
针对Android/iOS应用的静态分析工具,专注于源代码之外的安全问题
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/Xcode和iOS/iPadOS/tvOS开发工具中的设计缺陷允许同一网络中的攻击者在目标设备上远程执行代码。
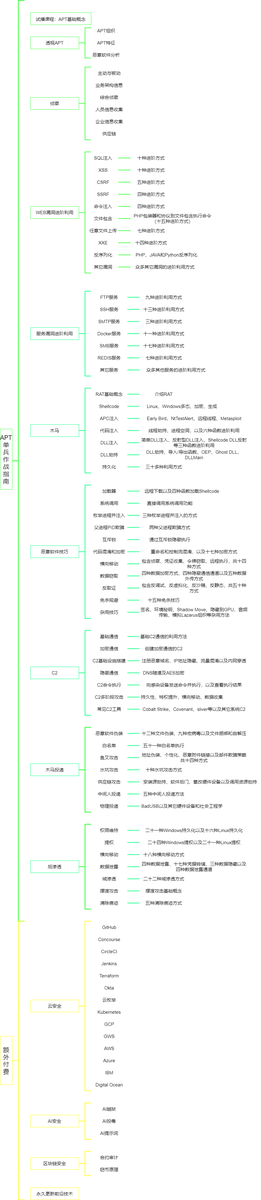 ghostwolflab/apt-individual-combat-guide
APT攻击技术学习教育指南与代码仓库,涵盖侦察、Web与服务漏洞利用、木马、C2(命令与控制)及后渗透阶段,并附有实践示例。