#1

 struppigel/hedgehog-tools
用于恶意软件分析、反混淆和配置提取的脚本集合。支持静态分析、脱壳、shellcode 转换以及针对 AgentTesla、Qakbot 和 CobaltStrike 等恶意软件家族的 C2 提取。
 sec-consult/msiscan
用于识别易受攻击的MSI安装程序中本地权限提升问题的扫描工具
 philarkwright/dga-detection
使用二元组频率分析的DGA域名检测
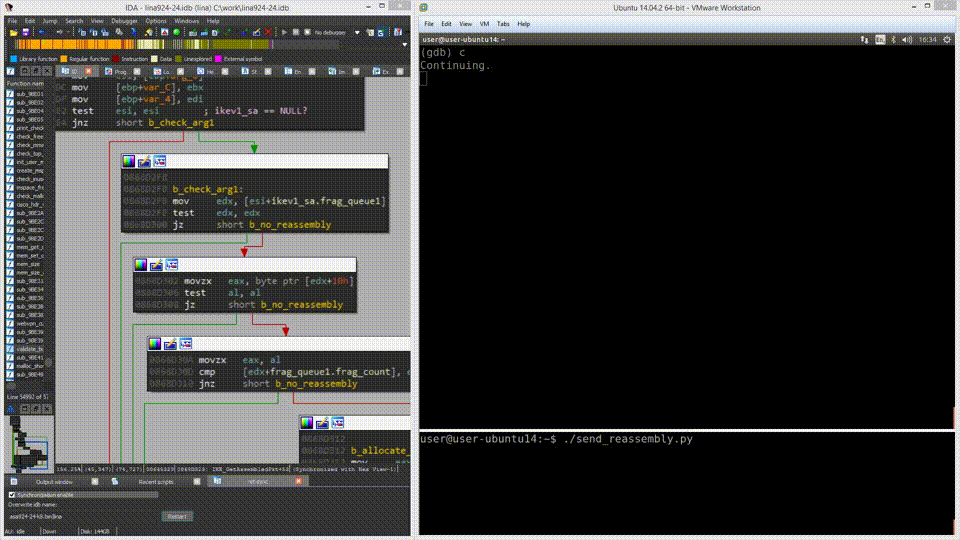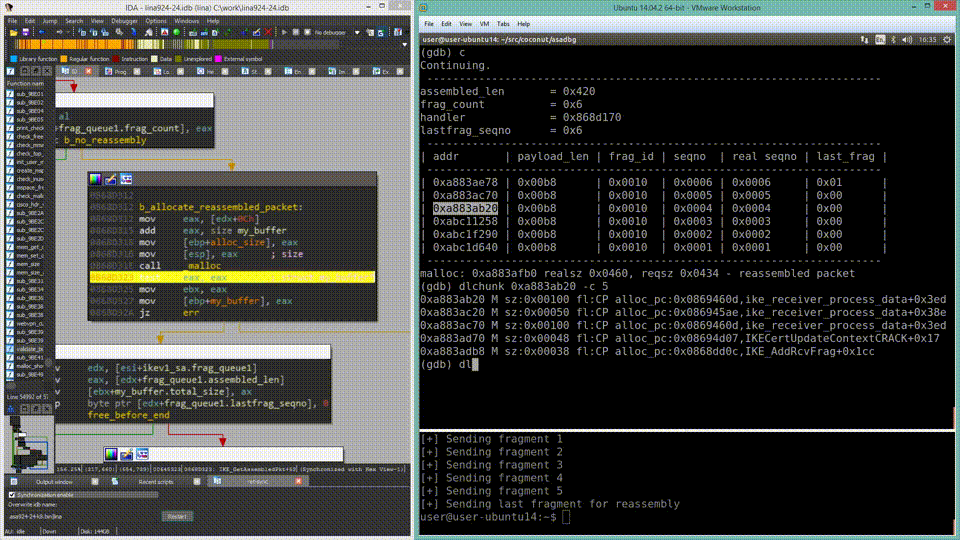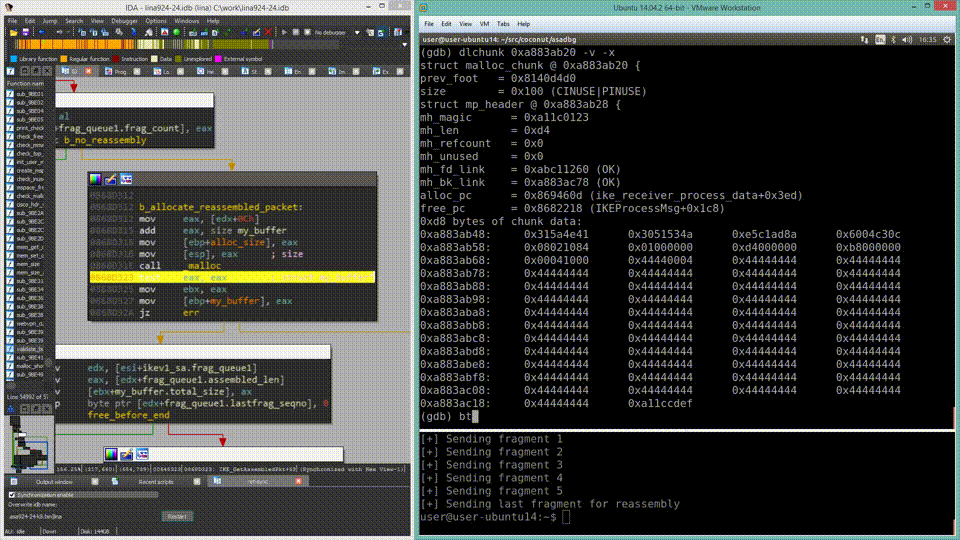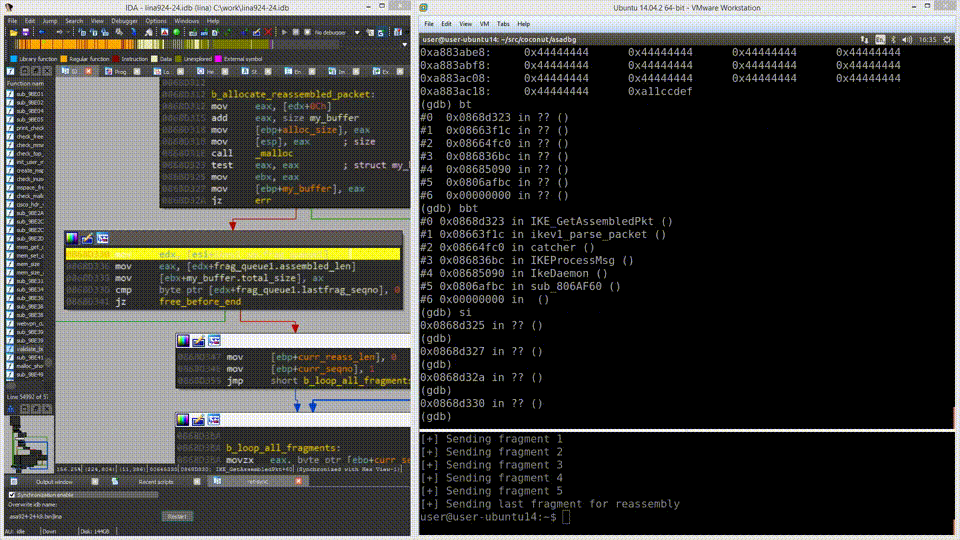 nccgroup/asadbg
asadbg 是一个工具框架,用于协助自动化 Cisco ASA 设备的实时调试。
 bw3ll/jop_rocket
该框架使用户能够发现 JOP 小工具,并可自动构建完整的 JOP 链以绕过 DEP。JOP ROCKET 是 Windows 面向跳转编程的终极解决方案。JOP ROCKET 还能发现新颖的双小工具调度器,极大地扩展了 JOP 的可能性。
 therealdreg/masm32-kernel-programming
masm32 内核编程、驱动程序、教程、示例和工具(致谢 Four-F)
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。
 forensicxlab/vision-procmon
一个使用 Rust 编写的 ProcessMonitor 可视化应用程序。
 dodo-sec/malware-analysis
精心整理的深度恶意软件分析文章合集,为安全研究人员、逆向工程师和事件响应人员提供参考。
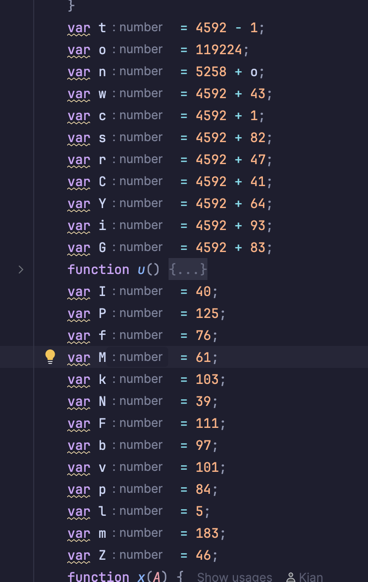 xkiian/datadome-vm
逆向工程新的 Datadome VM 🔥
 pchaigno/dga-collection
已知域名生成算法的集合
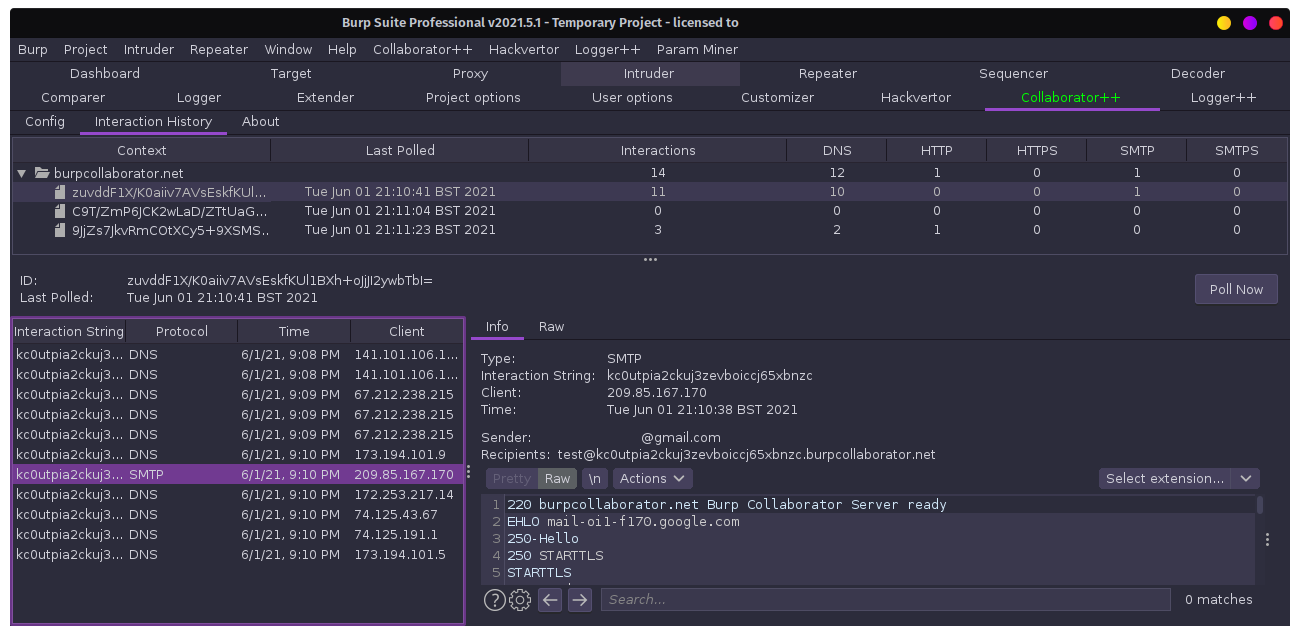 nccgroup/collaboratorplusplus
增强 Collaborator 的 Burp Suite 扩展,具备上下文捕获、轮询历史,以及针对私有服务器部署的可选 AES 加密认证。
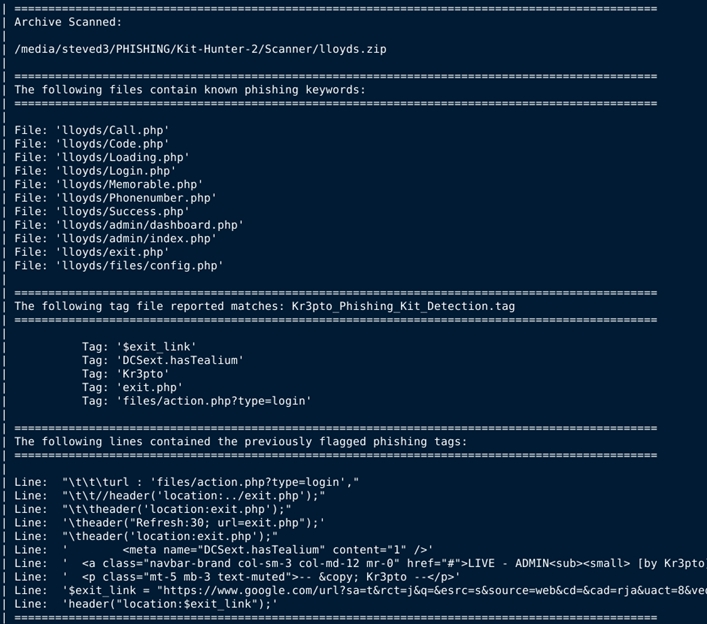 steved3/kit_hunter
一个用于专用和半专用主机的基本钓鱼工具包扫描器。
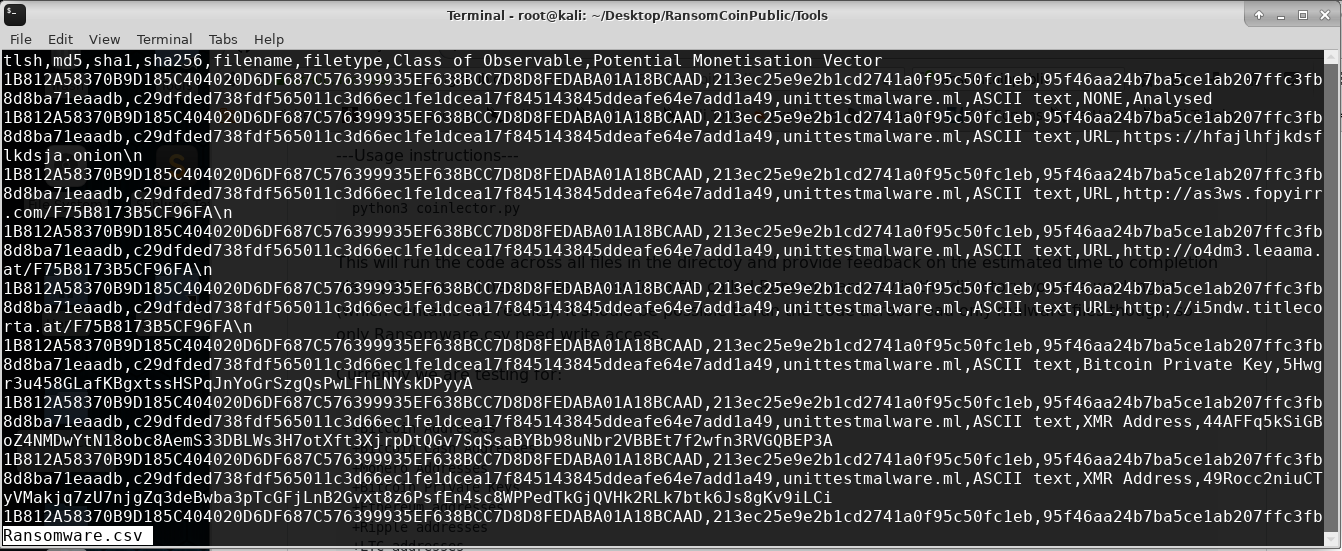 concinnity-risks/ransomcoinpublic
一款用于从二进制文件中提取加密货币地址和其他入侵指标的DFIR工具。
 clearbluejar/ghidrecomp
Python 命令行 Ghidra 反编译器