
 #1
 bytedance/appshark
Android应用的静态污点分析平台,通过可定制的基于规则的扫描和详细的结果报告来检测漏洞和合规问题。

 owasp/java-html-sanitizer
获取第三方 HTML 并生成可安全嵌入到 Web 应用中的 HTML。快速且易于配置。
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG、Ghidra 和 OllyDBG 插件的精选列表。
 jkornev/hidden
Windows 驱动程序,带有用户态接口,可以隐藏进程、文件系统和注册表对象,保护进程等
 brandon7cc/mac-monitor
Advanced macOS system monitor leveraging Apple Endpoint Security to collect, enrich, and display process, file, memory, and XPC events for malware…
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 mandiant/flare-learning-hub
来自FLARE团队的逆向工程和恶意软件分析的免费教育内容。
 rurik/noriben
基于Python的恶意软件分析沙箱,集成了Sysinternals Procmon,可自动收集、分析并报告运行时指标,同时支持YARA扫描和IOC生成。
 cyber-buddy/apkhunt
基于 OWASP MASVS 的 Android 应用静态代码分析工具,用于检测 APK 文件中的安全漏洞,具有低误报率和优化的扫描规则。
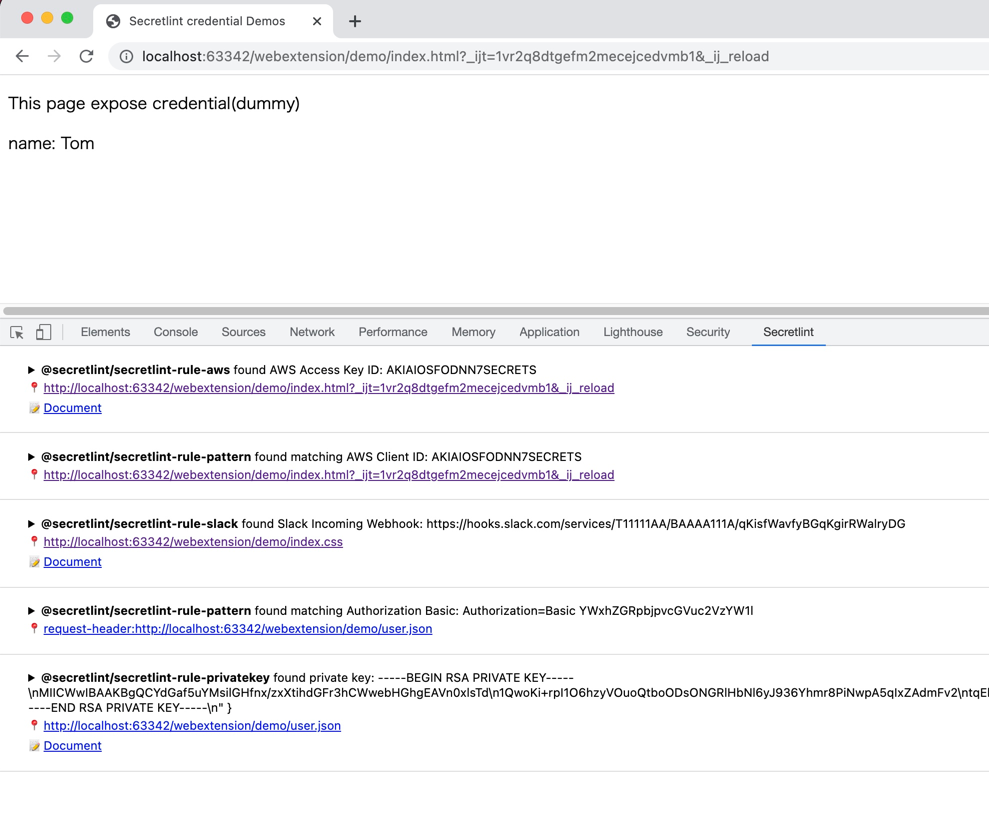 secretlint/secretlint
Pluggable linting tool to prevent committing credential.
 hahwul/mobilehackersweapons
移动黑客的武器 / 移动黑客使用的炫酷工具集合. 快乐黑客 , 快乐挖洞
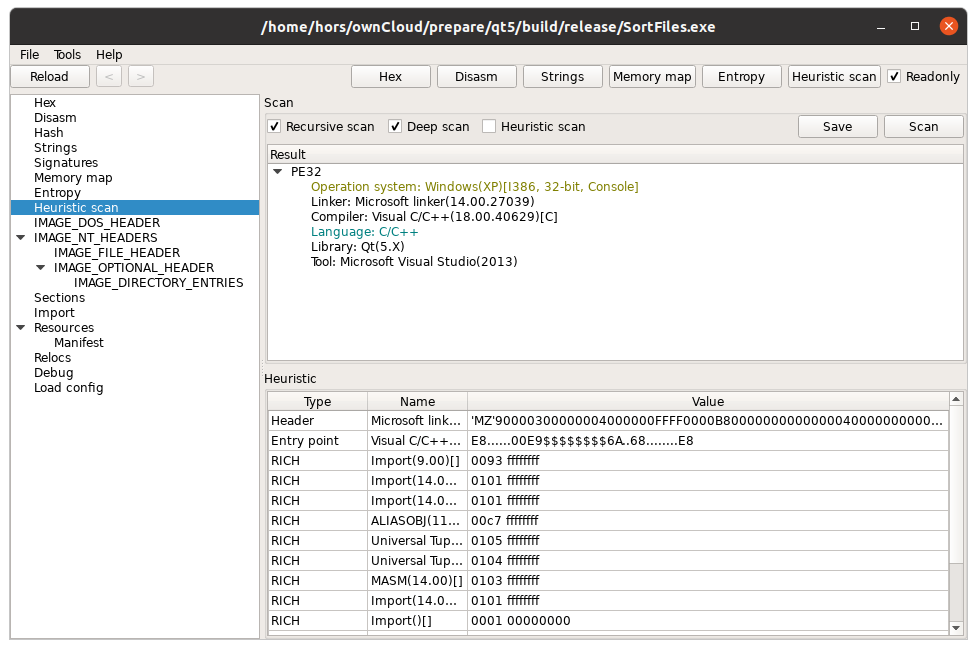 horsicq/xpeviewer
适用于 Windows、Linux 和 MacOS 的 PE 文件查看器/编辑器。
 theopolis/uefi-firmware-parser
解析BIOS/Intel ME/UEFI固件相关结构:Volumes、FileSystems、Files等
 califio/publications
精选的安全研究论文、CVE漏洞利用分析文章、Apple内部逆向工程分析以及委托的安全审计报告(Mbed TLS、Shamir39)的集合。
 fox-it/dissect
Dissect 是一个数字取证与事件响应框架及工具集,由 Fox-IT(NCC Group 旗下)开发,可让您快速访问和分析来自各种磁盘和文件格式的取证痕迹。









