Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
mac-monitor — 高级macOS系统监控工具,利用Apple Endpoint Security收集、丰富并展示进程、文件、内存和XPC事件,用于恶意软件分类、威胁狩猎及取证分析。 | Kitploit
工具/GitHubGitHub/brandon7cc/mac-monitor
动态分析 (沙盒)取证分析恶意软件分析学习与教育事件响应
GitHubbrandon7cc/mac-monitor

mac-monitor

高级macOS系统监控工具,利用Apple Endpoint Security收集、丰富并展示进程、文件、内存和XPC事件,用于恶意软件分类、威胁狩猎及取证分析。

查看仓库
1.4k66478天前Kitploit 审核通过
分享

欢迎使用 Mac Monitor

功能概览

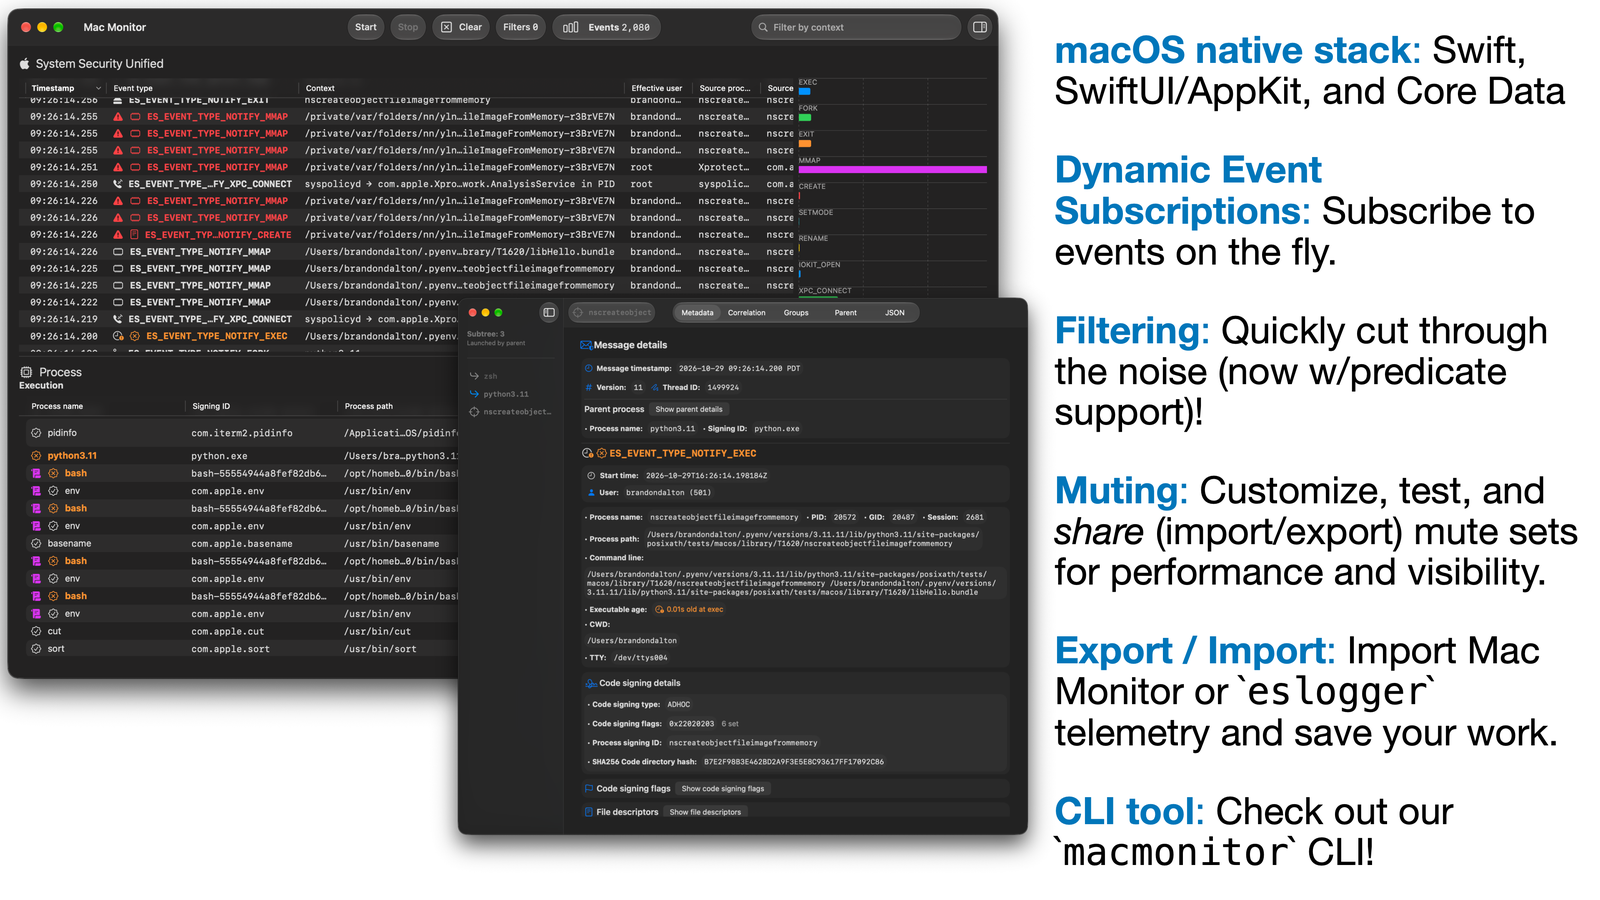
Mac Monitor 是一款专为 macOS 安全研究、恶意软件分类和系统故障排查量身打造的高级独立系统监控工具。它基于 Apple 的 Endpoint Security (ES) 和 System Extension API 构建,可收集并丰富进程、进程间、内存、XPC 和文件事件,并帮助你只呈现与你相关的事件。

OBTS v8.0 演讲

隆重推出下一代 Mac Monitor:

  • 📊 幻灯片
  • 📺 YouTube

系统要求

  • 处理器:我们推荐使用 Apple Silicon 机器,但 Intel 也可以!
  • 系统内存:建议 4GB+
  • macOS 版本:13.1+ (Ventura)

如何安装?

☕️(推荐)Homebrew

  • brew install --cask mac-monitor

📦 安装包

  • 从 releases 下载最新的安装程序。

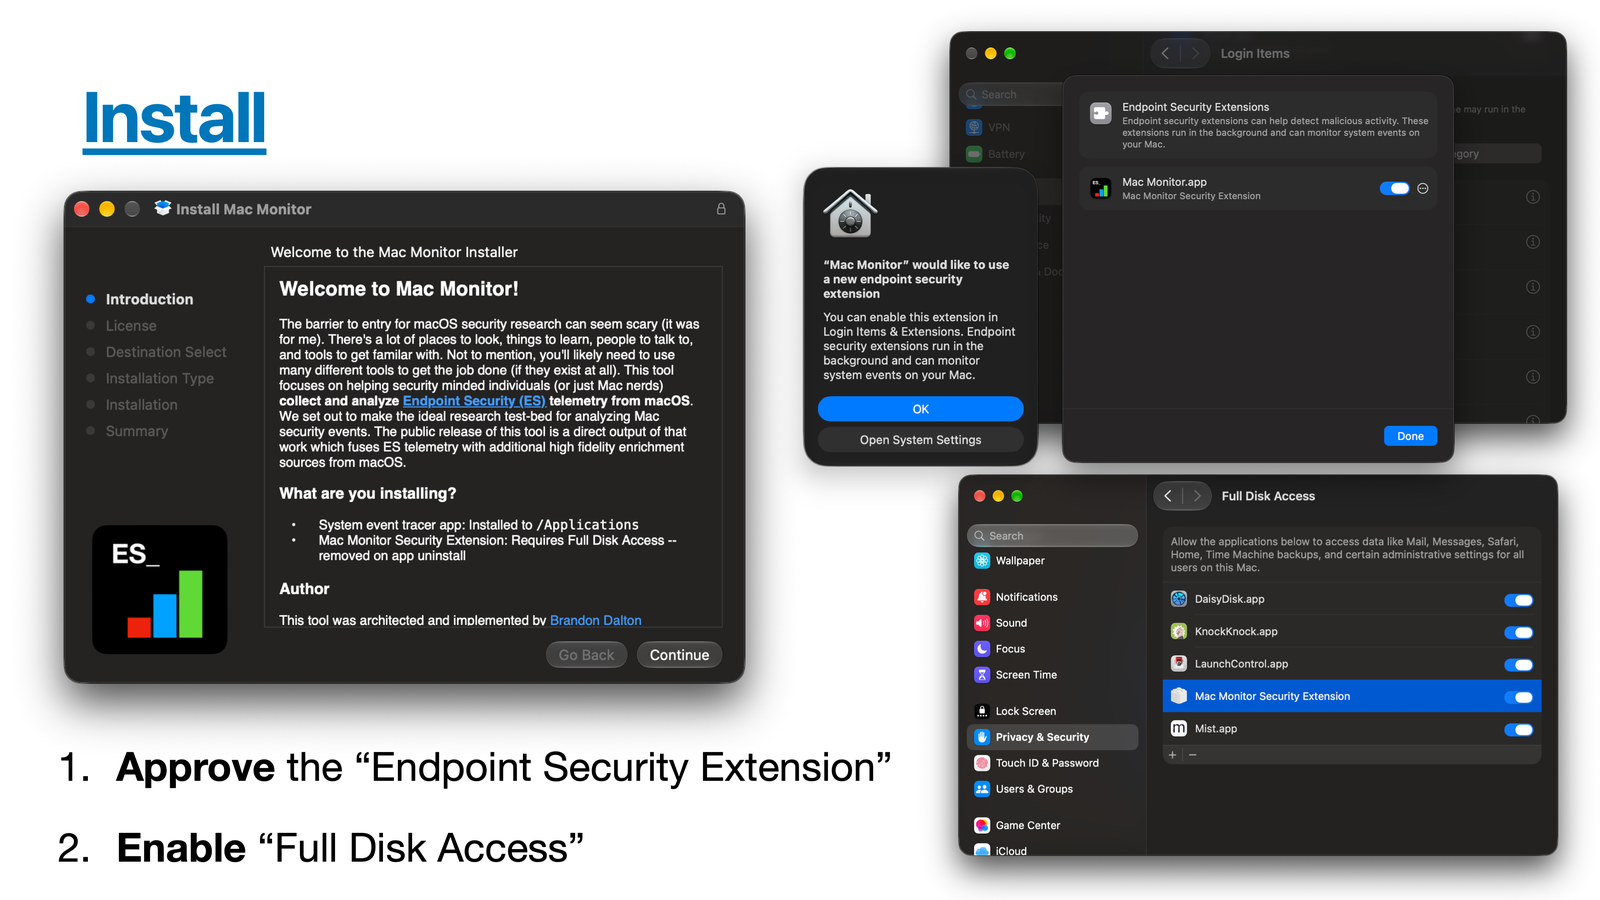
安装

  • 打开 Mac Monitor.app,并在提示时“允许”系统扩展。
  • 在系统设置中为 Mac Monitor Security Extension 开启完全磁盘访问权限。
  • 🏎️ 点击“开始”。完成!

设置 > 通用 > 立即检查 可查找更新。

安装过程

安装占用

  • 应用:/Applications/Mac Monitor.app (com.swiftlydetecting.agent)
  • 安全扩展:com.swiftlydetecting.agent.securityextension
  • 命令行工具:位于应用内部,如果你从设置中安装,则会链接到 /usr/local/bin/macmonitor
  • 已保存的集合:/Library/Application Support/com.swiftlydetecting.agent.securityextension/ 中的 mutes.json 和 indicators.json

卸载

  • 从访达中删除应用并验证以移除系统扩展。就这么简单!
  • 或者运行 Mac Monitor.app/Contents/SharedSupport/uninstall.sh,它还会移除已保存的集合和 macmonitor 链接。

路径静音

Mac Monitor 维护一个已保存的静音集合。它能在重启后保留、立即生效,并与 sudo macmonitor 共享。

  • 设置 > 路径静音 会显示它。右键点击事件即可添加静音。
  • 也可以在那里导入、导出或重置。导入可读取 2.1 的导出文件,因此在更新前请先从 2.1 导出你的静音项。
  • Endpoint Security 匹配的是解析后的路径:请使用 /private/tmp/...,而不是 /tmp/...。

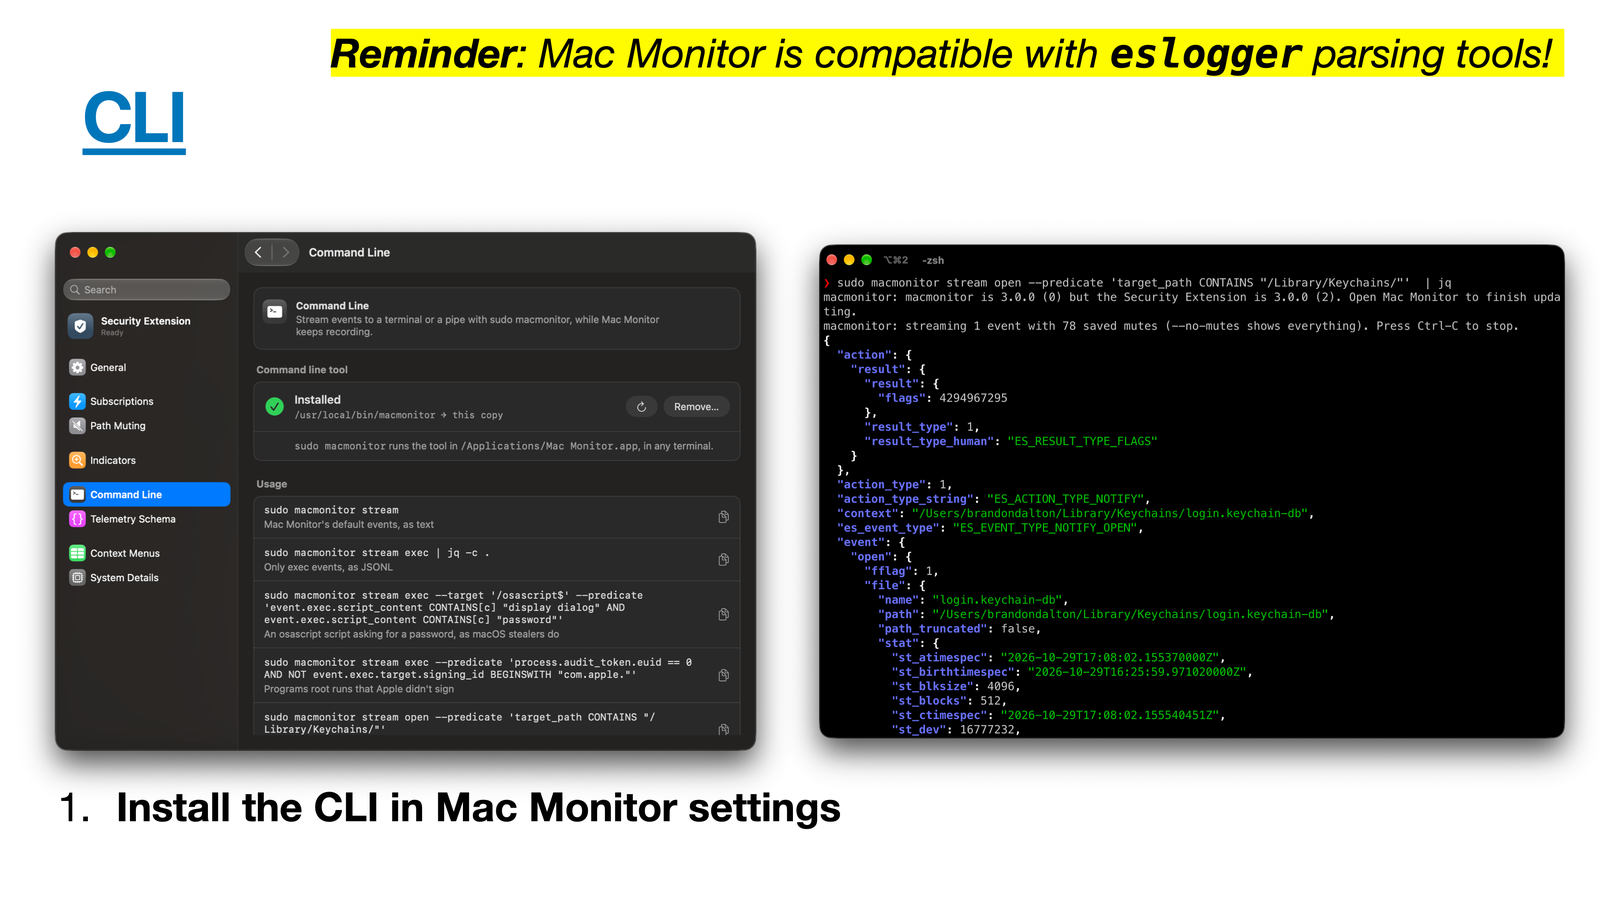
命令行

macmonitor 可将事件流式传输到终端或管道,同时 Mac Monitor 会继续记录。可从 设置 > 命令行 安装它。

sudo macmonitor stream                     # Mac Monitor's default events
sudo macmonitor stream exec fork exit      # only these events
sudo macmonitor stream all | jq -c .       # every event, as JSONL
sudo macmonitor stream exec --for 30s      # 30 seconds of execs
sudo macmonitor stream close --every close # every close, not only those of modified files

# an osascript script asking for a password, as macOS stealers do
sudo macmonitor stream exec --target '/osascript$' \
    --predicate 'event.exec.script_content CONTAINS[c] "display dialog" AND event.exec.script_content CONTAINS[c] "password"'

sudo macmonitor mute list                  # the saved mute set
sudo macmonitor indicators list            # this Mac's indicators, with each one's severity
sudo macmonitor indicators show 'Plist modified'  # every detail of one, by name or ID
sudo macmonitor indicators edit 'Plist modified' --severity medium  # change one, keeping its ID
sudo macmonitor stream --indicator 'Plist modified'  # events the Security Extension matched to it
macmonitor validate trace.jsonl            # check an export against the schema
macmonitor status                          # versions, what the Security Extension needs, and who is capturing
  • 终端上的文本,管道传输时为 JSONL:与导出遥测相同的记录,是 eslogger 的超集。
  • macmonitor help <command> 涵盖所有选项。

命令行工具

有哪些突出功能?

  • 高保真 ES 事件,并经过丰富:代码签名、隔离属性、脚本内容,以及真正启动每个事件的进程。
    • 每个事件的更多信息:进程的年龄、后台项背后的 bundle、mmap 的保护属性、setmode 添加的内容,以及 IOKit 打开背后的驱动。
  • 文件类型识别:mmap、修改后的关闭和重命名会根据文件内容而非文件名说明文件类型:Mach-O、脚本、归档、磁盘映像。搜索 event.close.mach_o_type == "MH_EXECUTE" 可查找写入磁盘的可执行文件。
  • 动态事件订阅:即时更改订阅内容以减少噪音。
  • API 级别的路径静音:es_mute_path 和 es_mute_path_events,支持所有 ES_MUTE_PATH_TYPE_*。
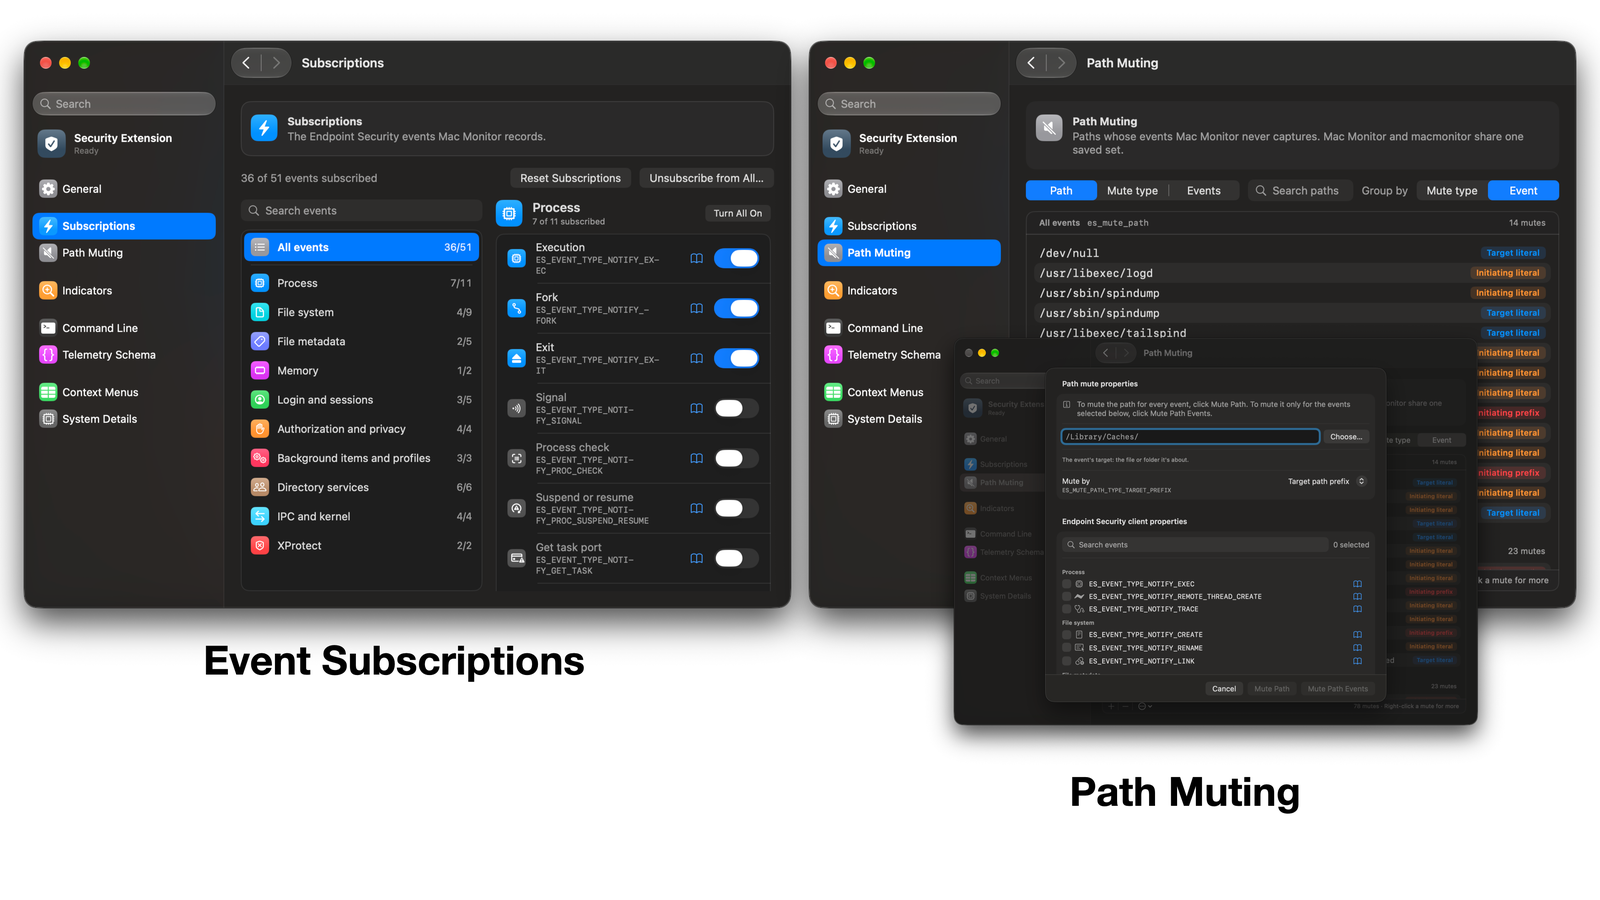
路径静音与事件订阅

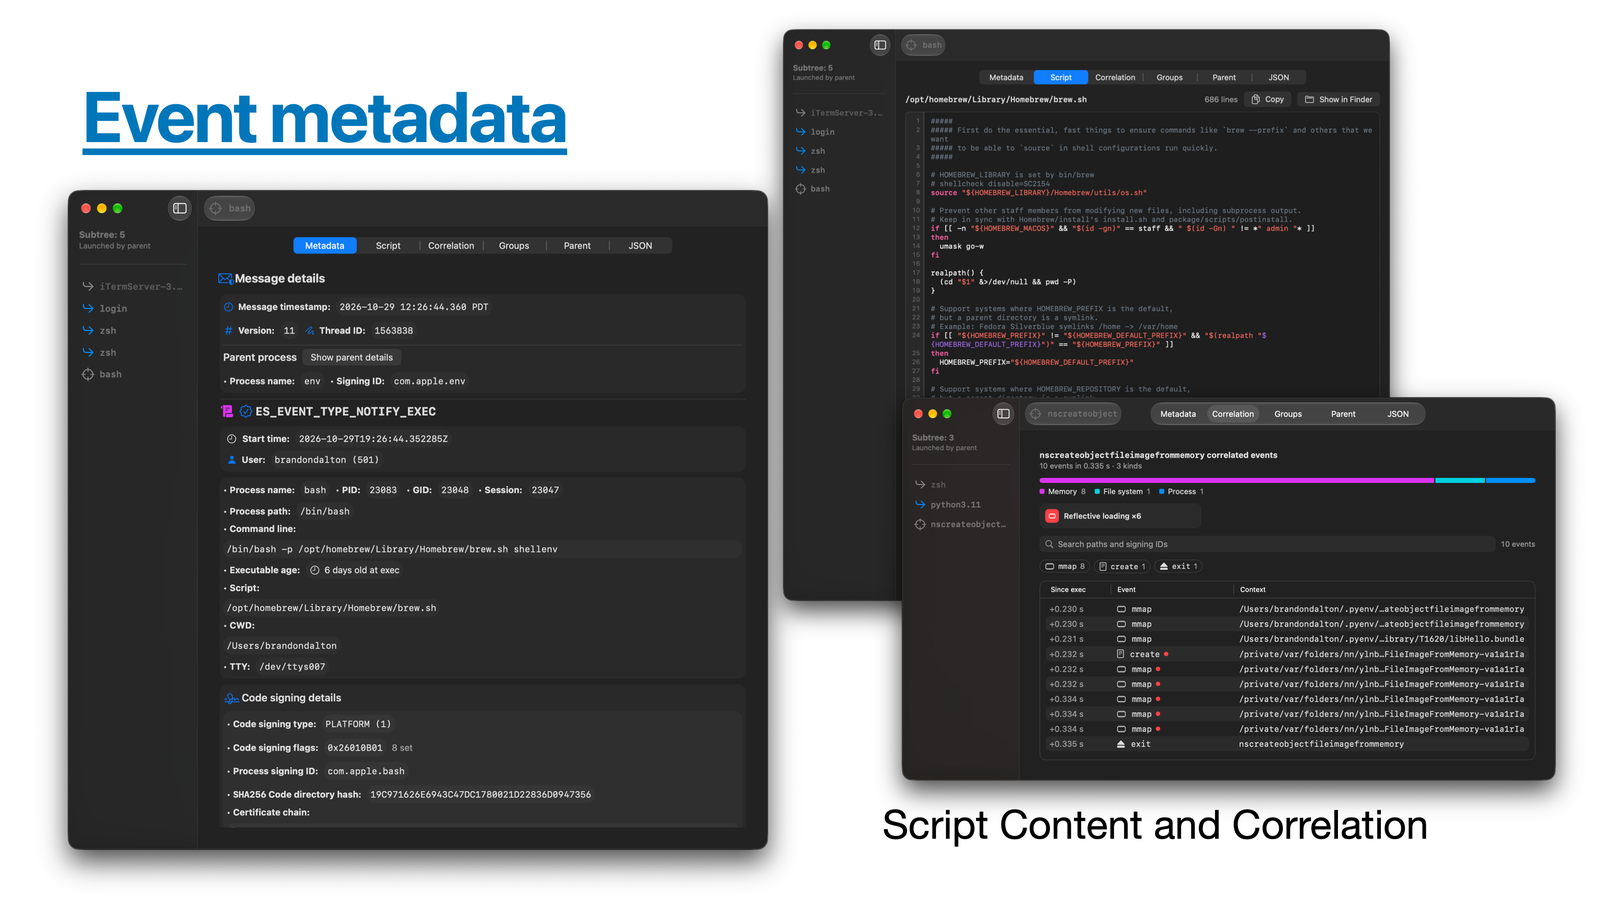
  • 事件事实:双击任意事件可查看其元数据、脚本、关联事件、进程组和 JSON。右键可进行过滤、静音和取消订阅。
  • 事件关联:进程引发的每个事件都与其关联,并附有摘要和指示卡。
  • 进程子树:事件事实的侧边栏显示进程的血统。点击任意进程可打开其事实。

事件事实概览

  • 指示器:指出值得关注事件的谓词。可在设置 > 指示器中更改 Mac Monitor 自带的指示器或编写自己的指示器。
    • 它们在安全扩展中运行,因此每条记录和每个 macmonitor 流都会列出其匹配的内容,Mac Monitor 可以在匹配到高或中等级别时通知你。默认附带 43 个指示器,每个都有严重级别和 ATT&CK 战术。
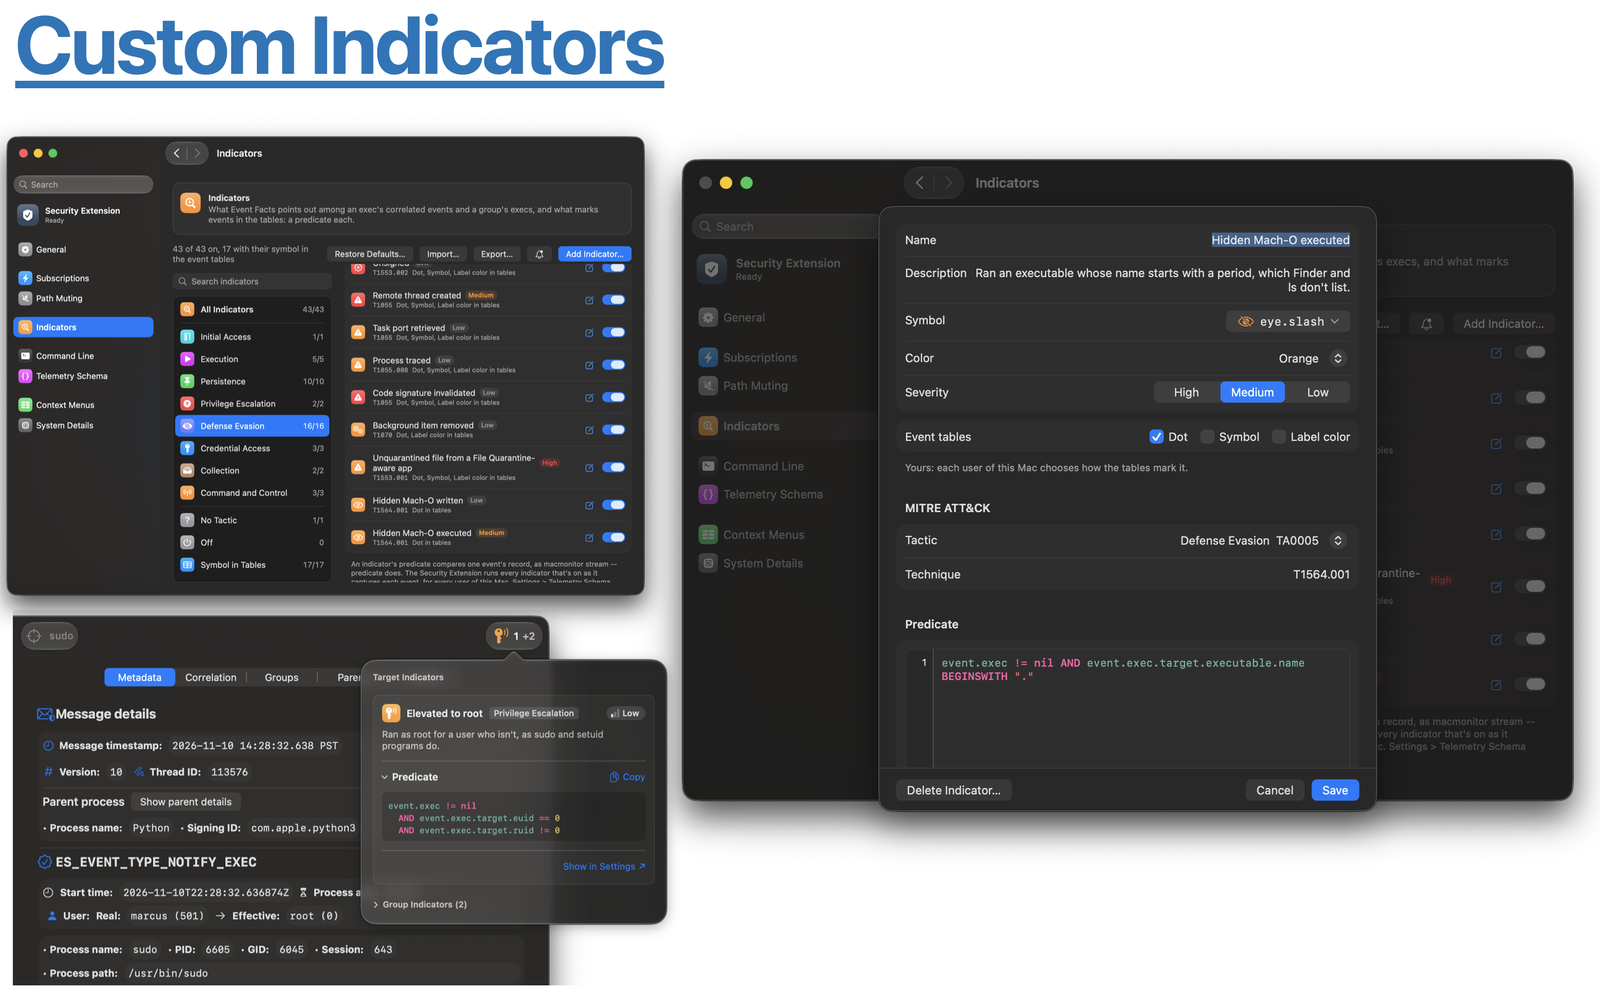
自定义指示器

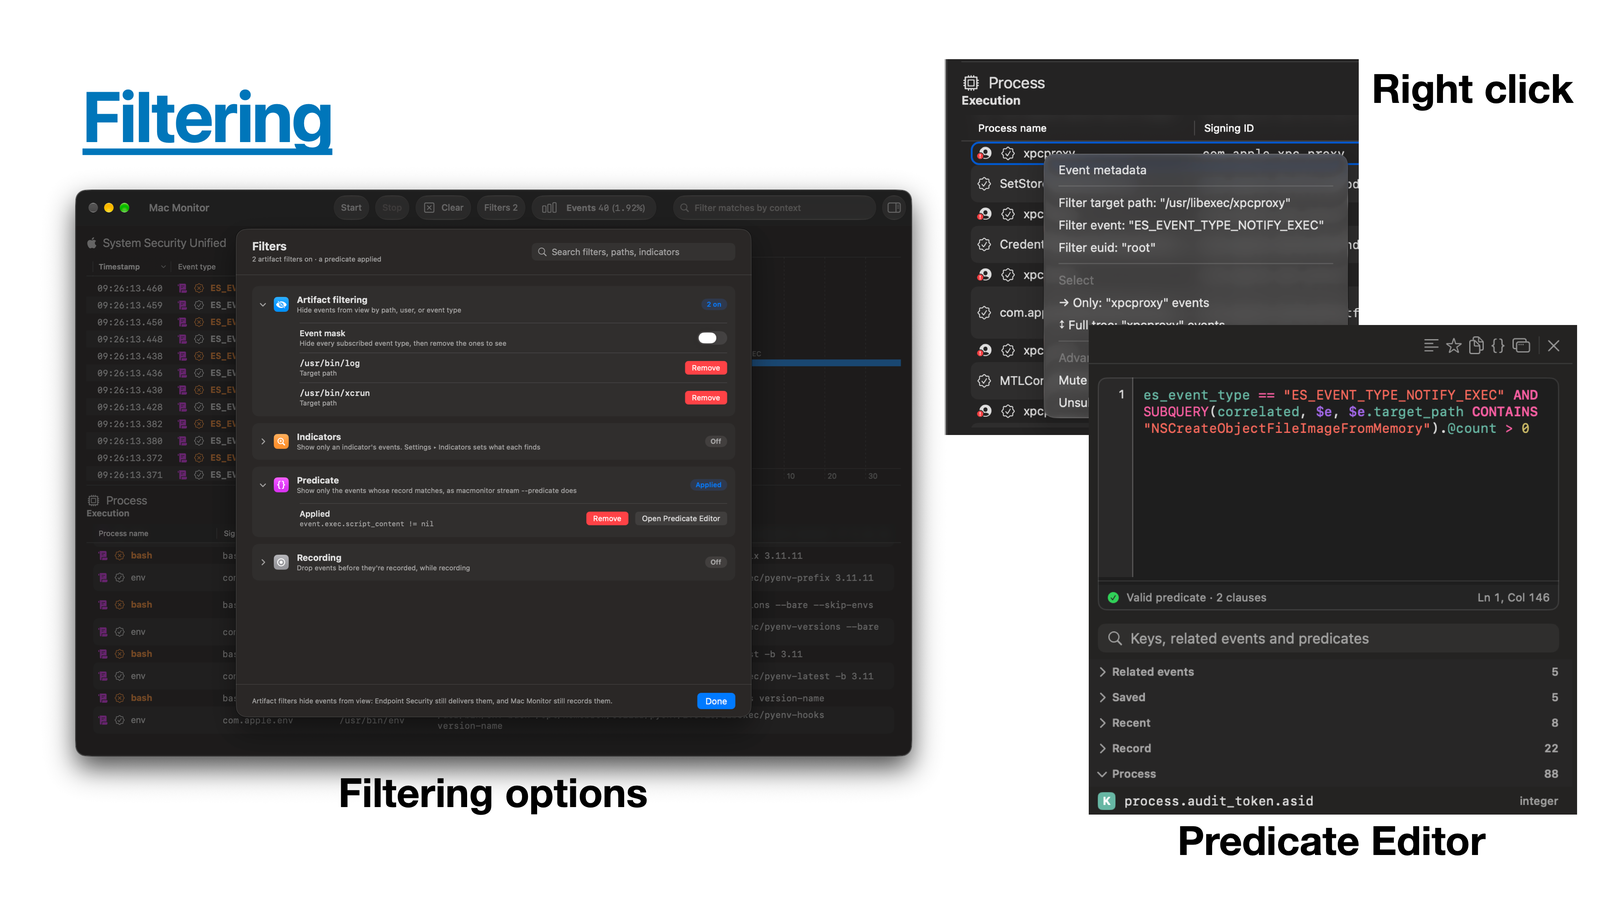
  • 过滤:按类型、进程或路径隐藏事件而不丢失它们,或在录制时丢弃事件。
    • 或在谓词编辑器中使用谓词进行过滤(视图 > 谓词编辑器,⌥⌘F)。

过滤与谓词编辑器

  • 导出和打开跟踪:导出 JSON 或 JSONL,并打开 Mac Monitor 或 eslogger 跟踪(文件 > 打开跟踪...)。
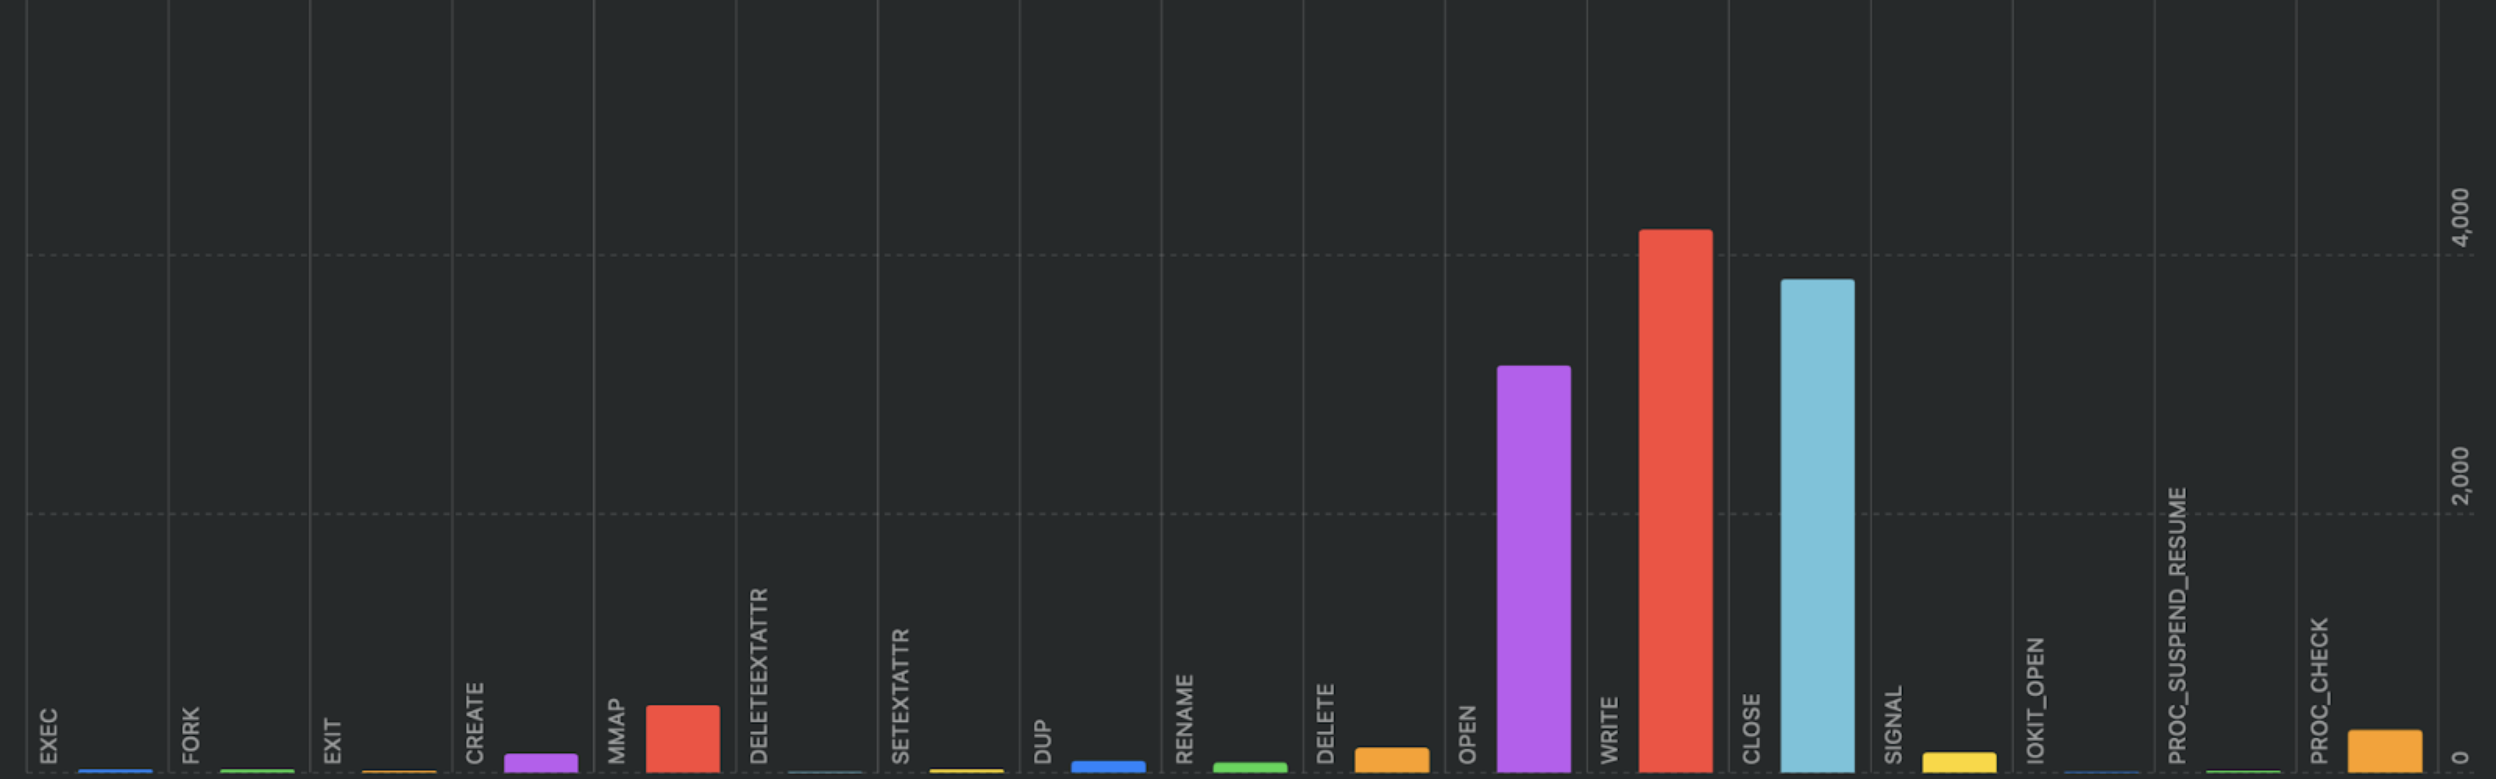
  • 事件分布图:一目了然地发现噪音事件。使用工具栏中的图表按钮显示或隐藏它。

事件分布图

其他功能

  • 为长跟踪而构建:事件写入磁盘存储,事件表在主线程之外获取。
  • 安全扩展在跟踪未运行时不会处理事件,因此不会在后台消耗资源或电池。
  • Mac Monitor 以经过公证的分发包形式发布,因此你知道安装了什么。

遥测模式

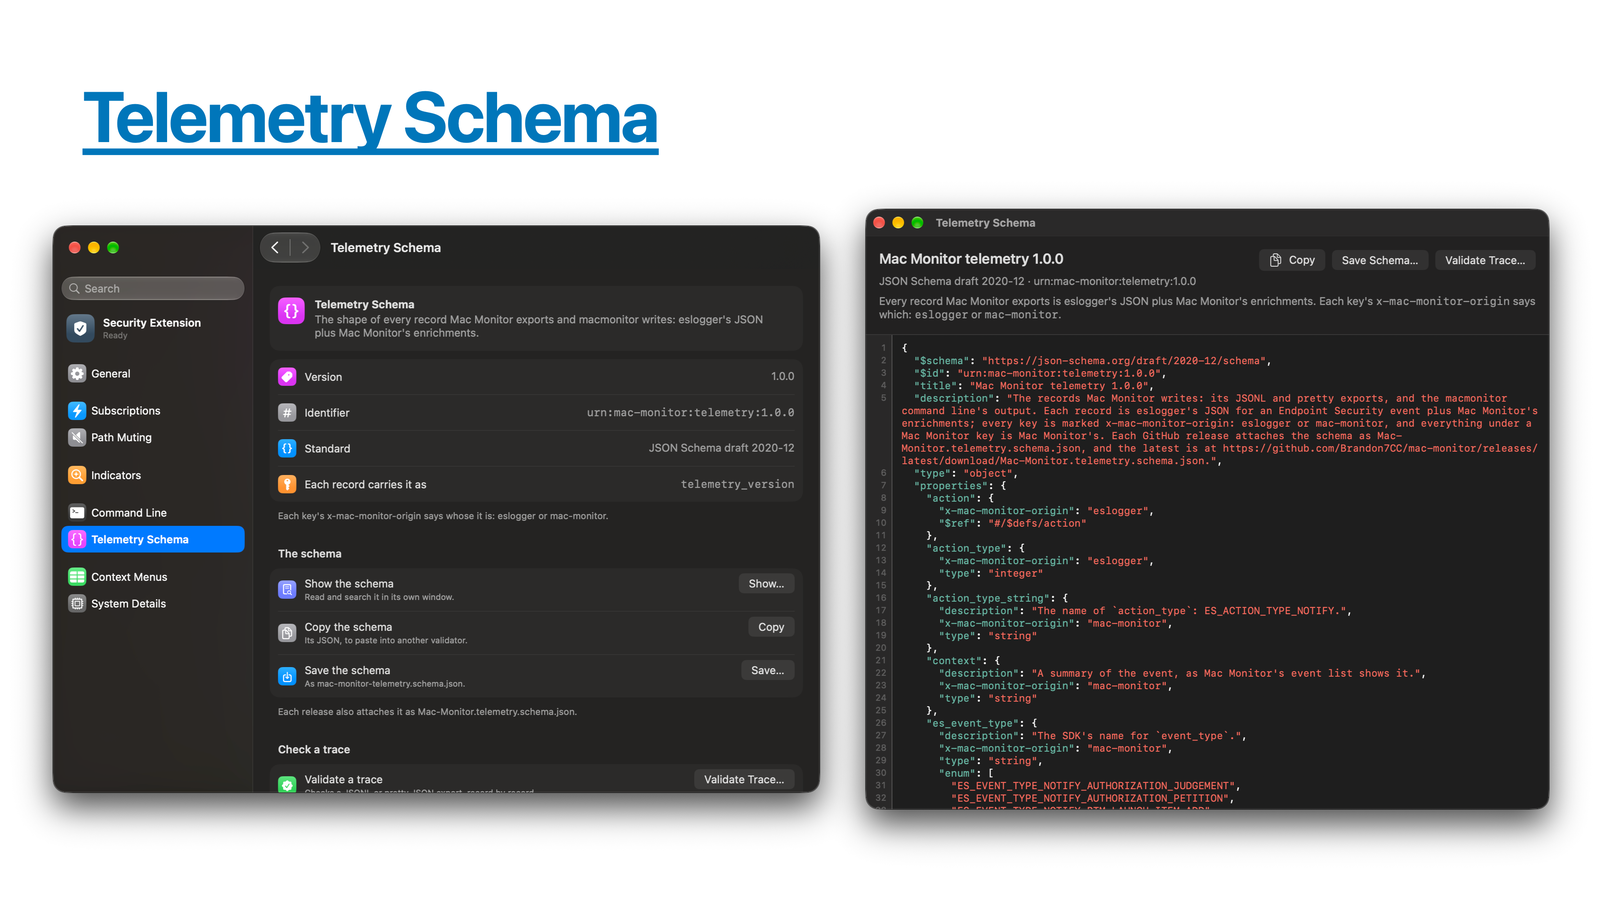
Mac Monitor 导出的每条记录以及 macmonitor 写入的每条记录都遵循 JSON Schema:eslogger 的 JSON 加上 Mac Monitor 的丰富内容,每个键都标记为 x-mac-monitor-origin。

  • 每个版本都将其作为 Mac-Monitor.telemetry.schema.json 附加。仓库将其保存在 Schema/ 中。
  • 使用帮助 > 遥测模式... 或 macmonitor validate <trace> 检查跟踪。

遥测模式

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    366
  • 4

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    287

探索所有工具

浏览我们的工具集合

查看所有工具 →