#1
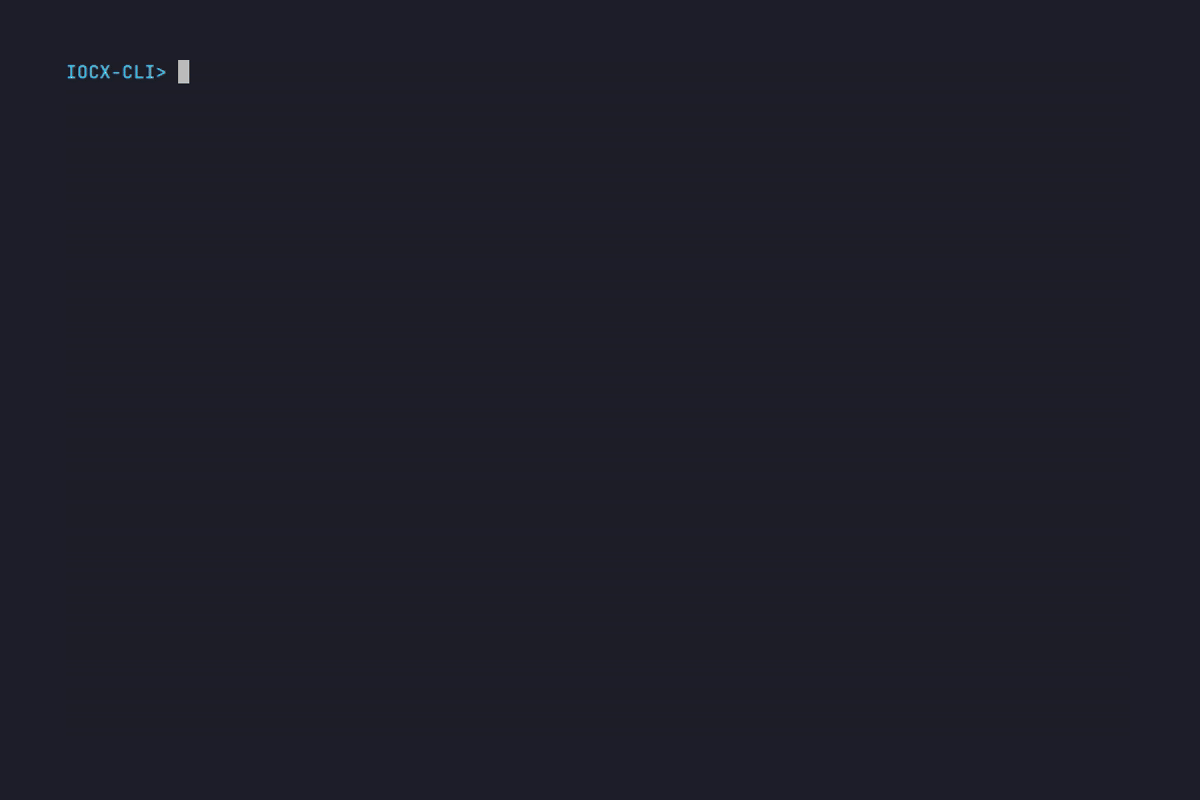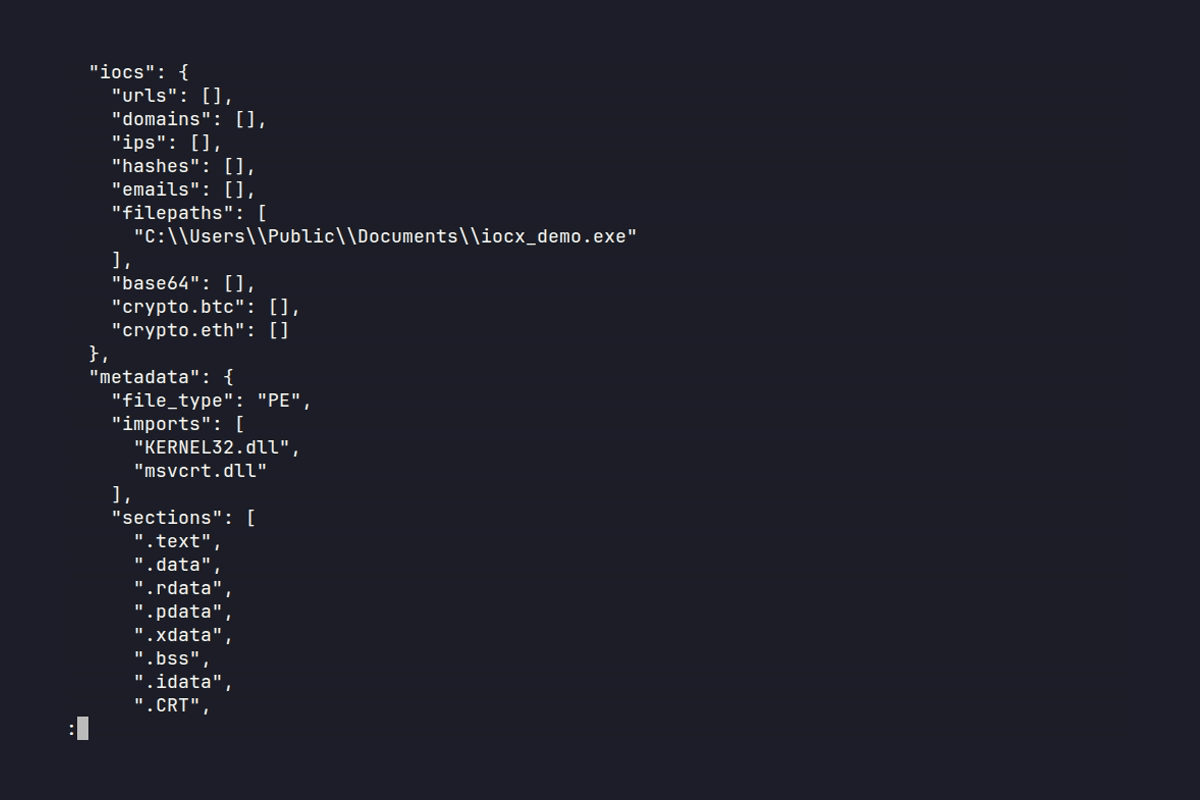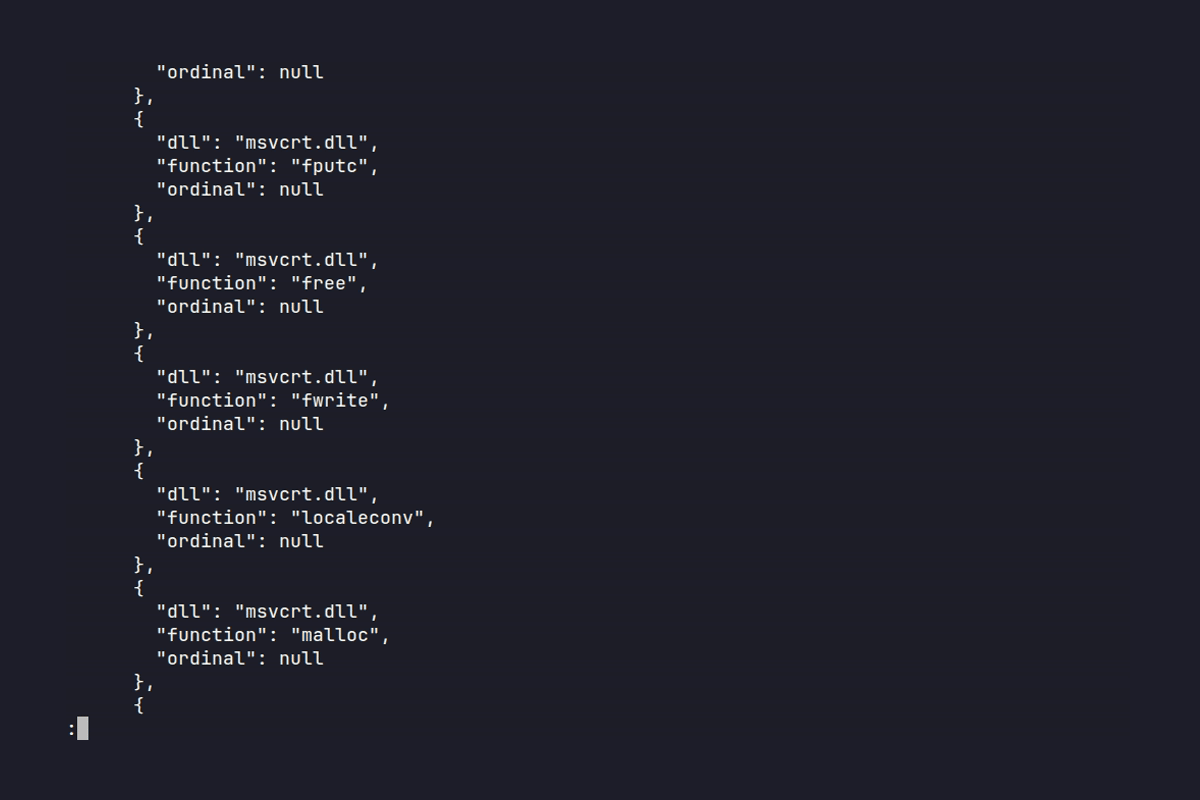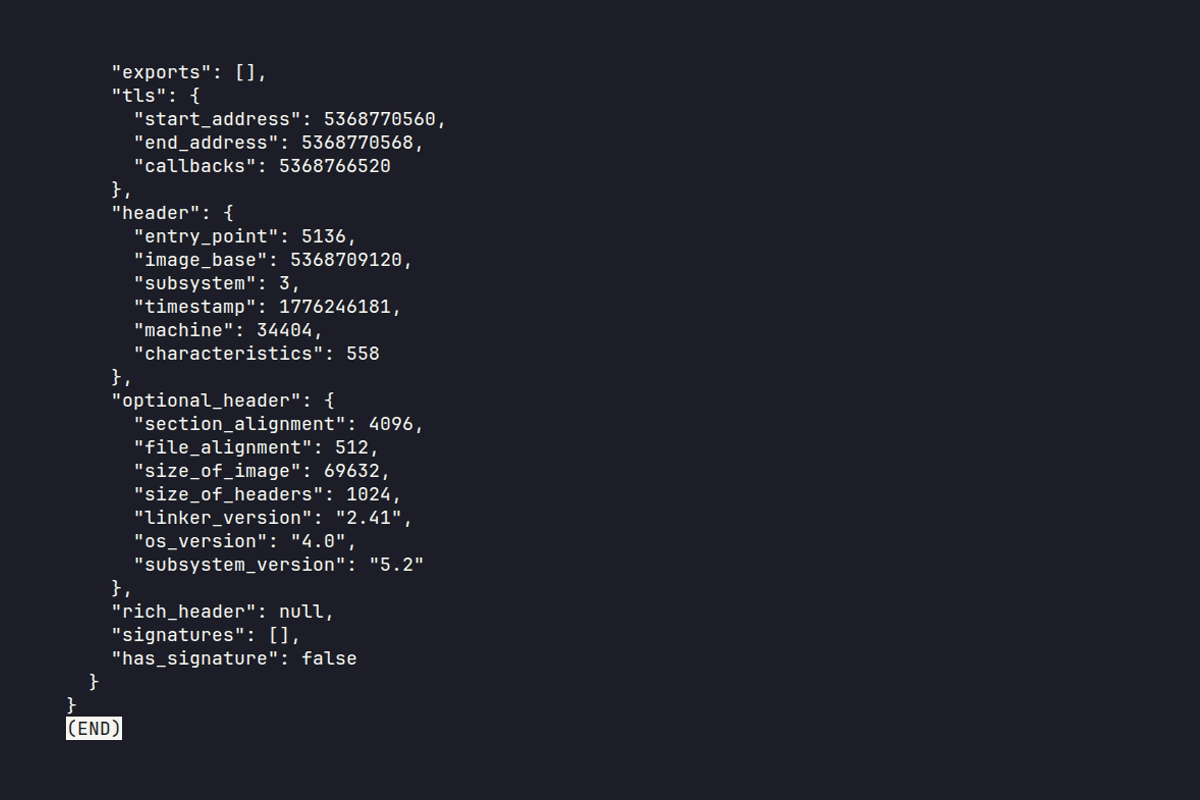
 iocx-dev/iocx
一个可扩展的、确定性的静态分析引擎,从PE二进制文件和文本中提取高信号IOC,专为SOC自动化和现代威胁分析管道构建。
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 fireeye/cve-2021-44228
OpenIOC 规则,用于简化威胁指标追踪
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
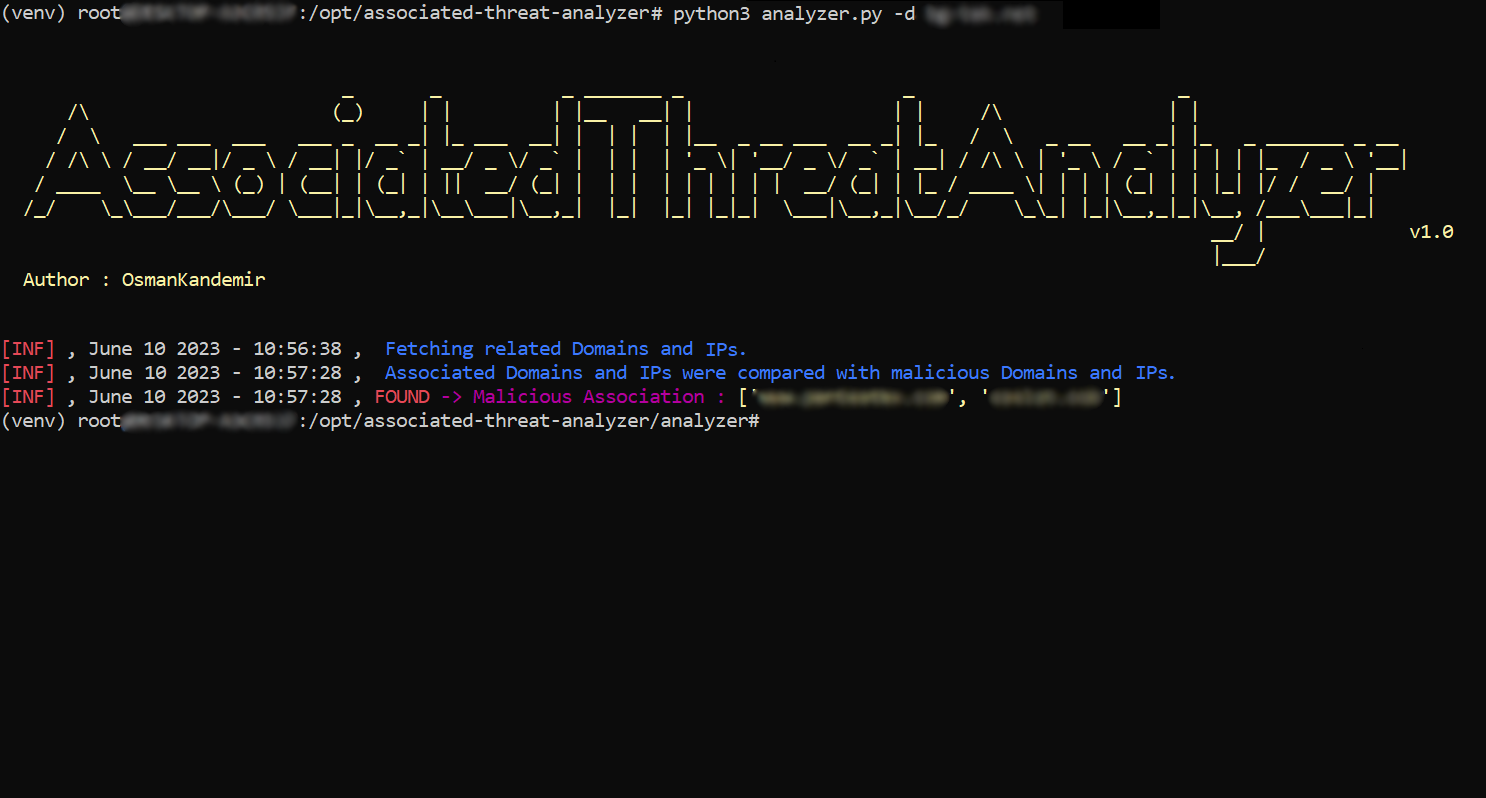 osmankandemir/associated-threat-analyzer
通过对比本地威胁情报列表中已知的恶意指标,检测与Web应用程序相关的恶意IPv4地址和域名。
 inquest/python-inquestlabs
用于与 InQuest Labs API 交互的 Pythonic 接口和命令行工具。
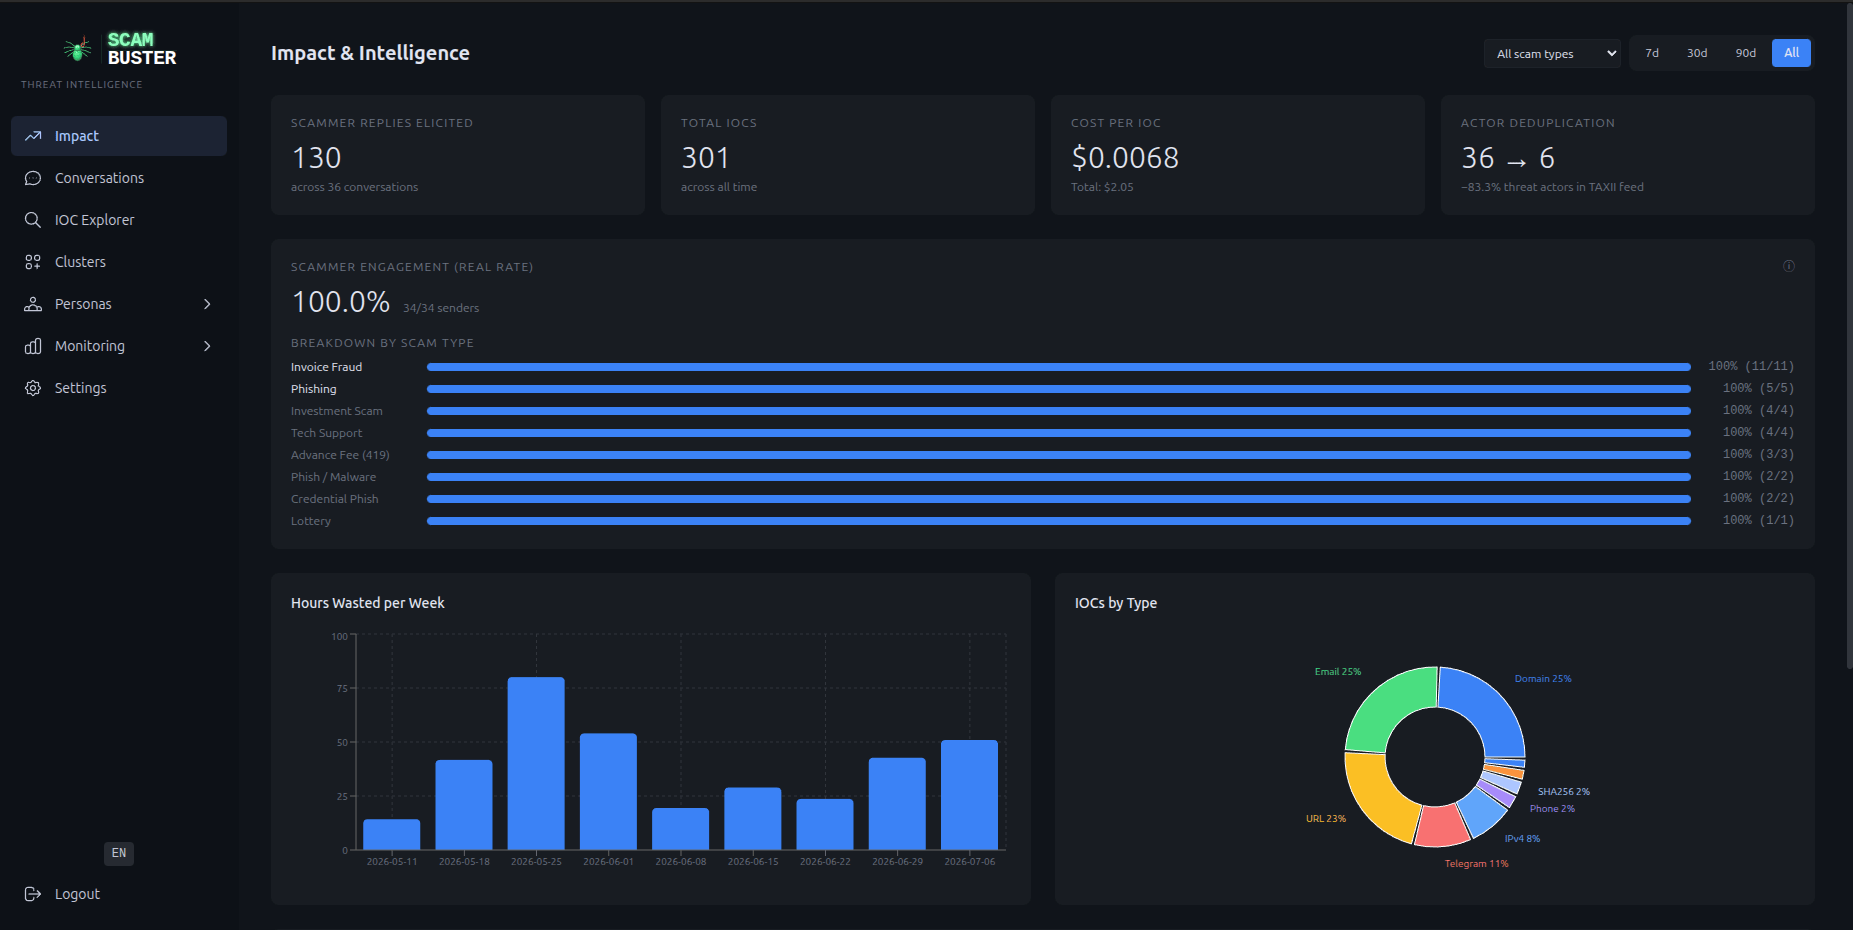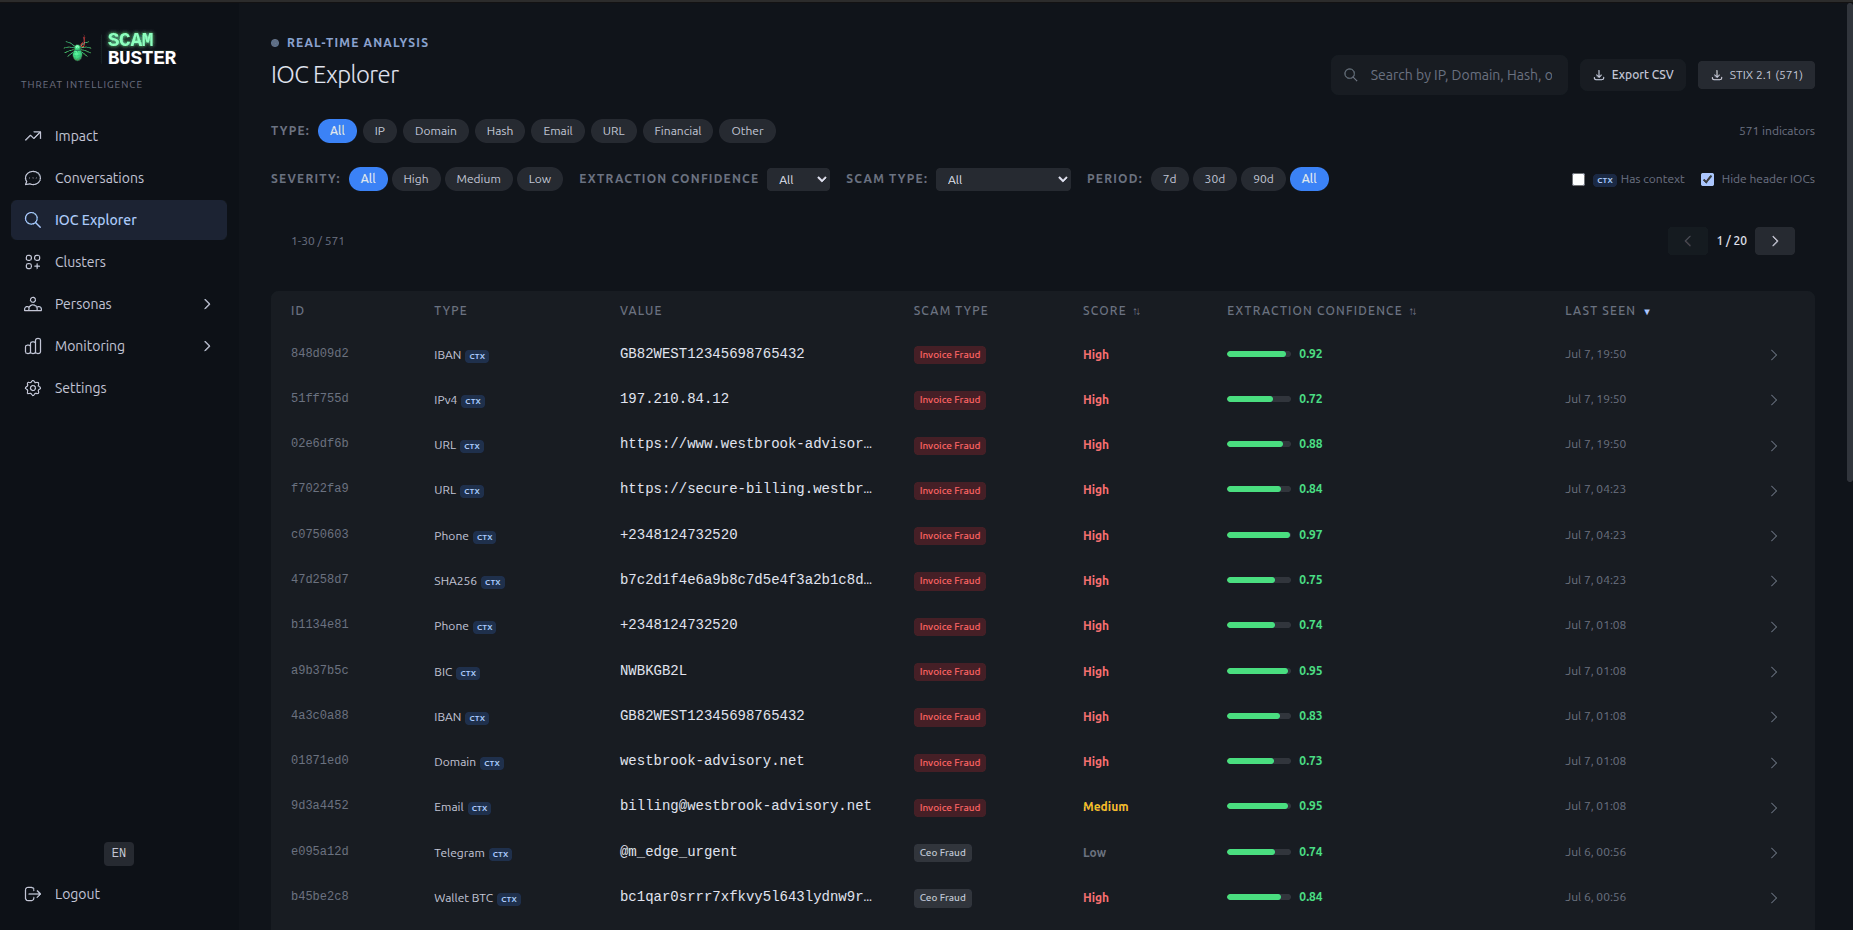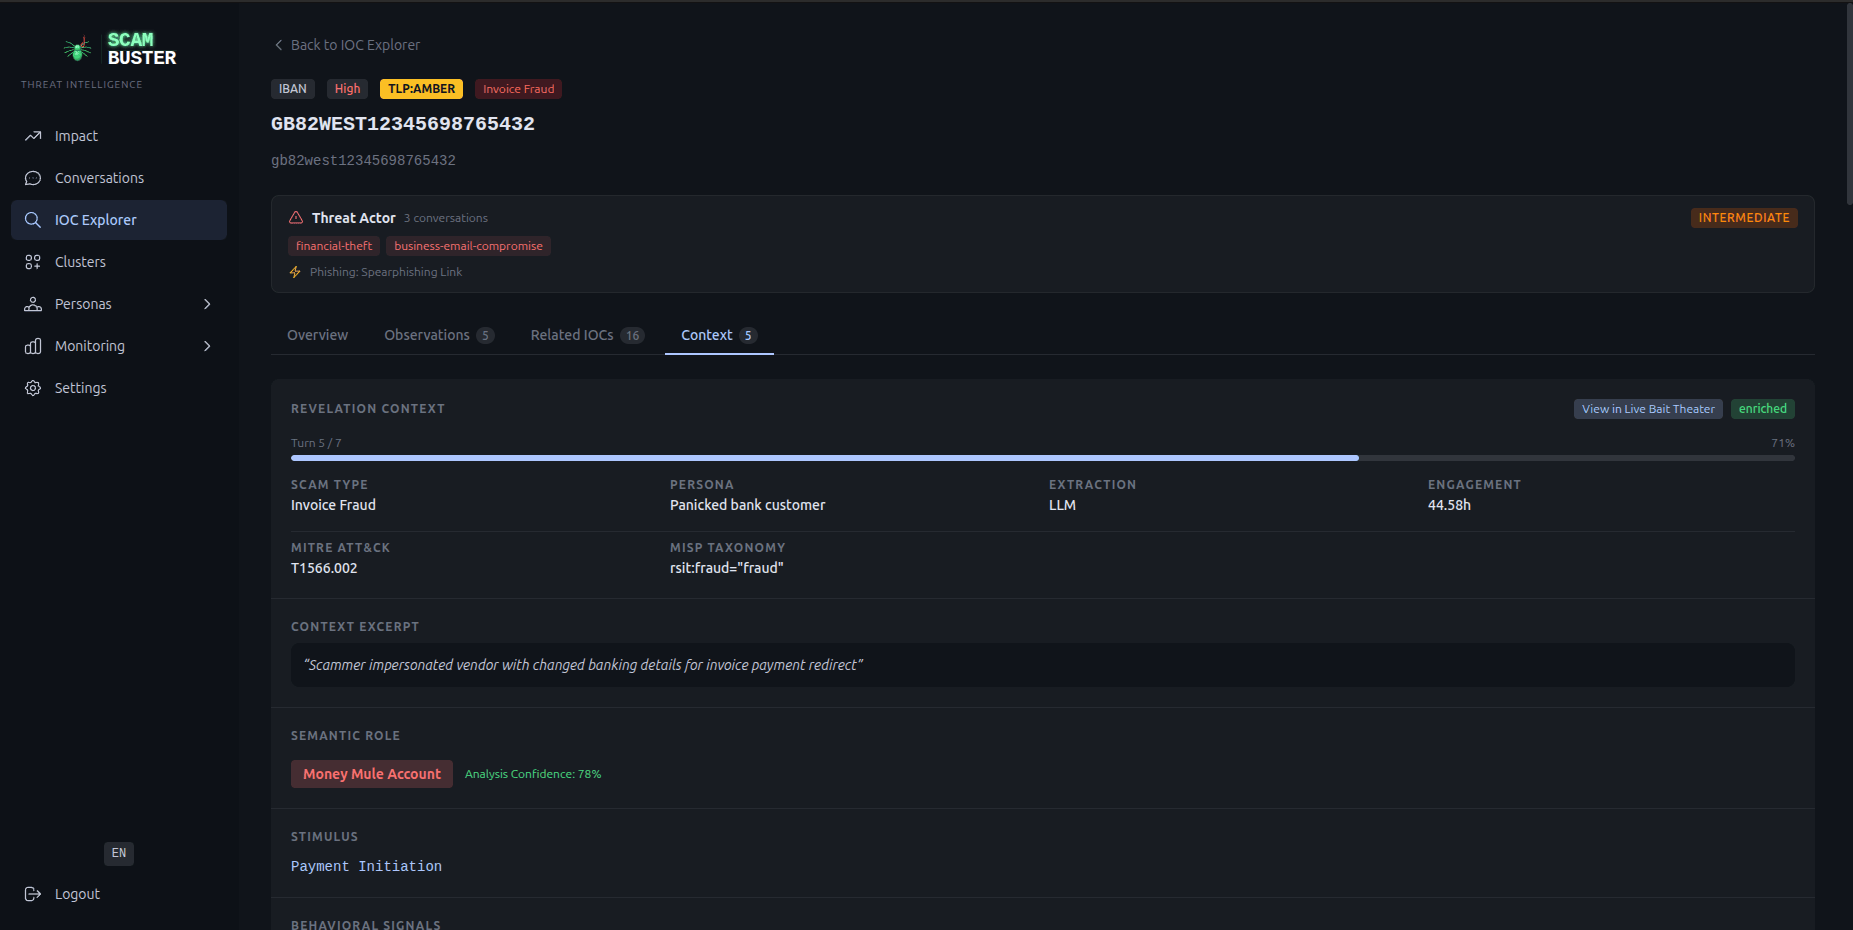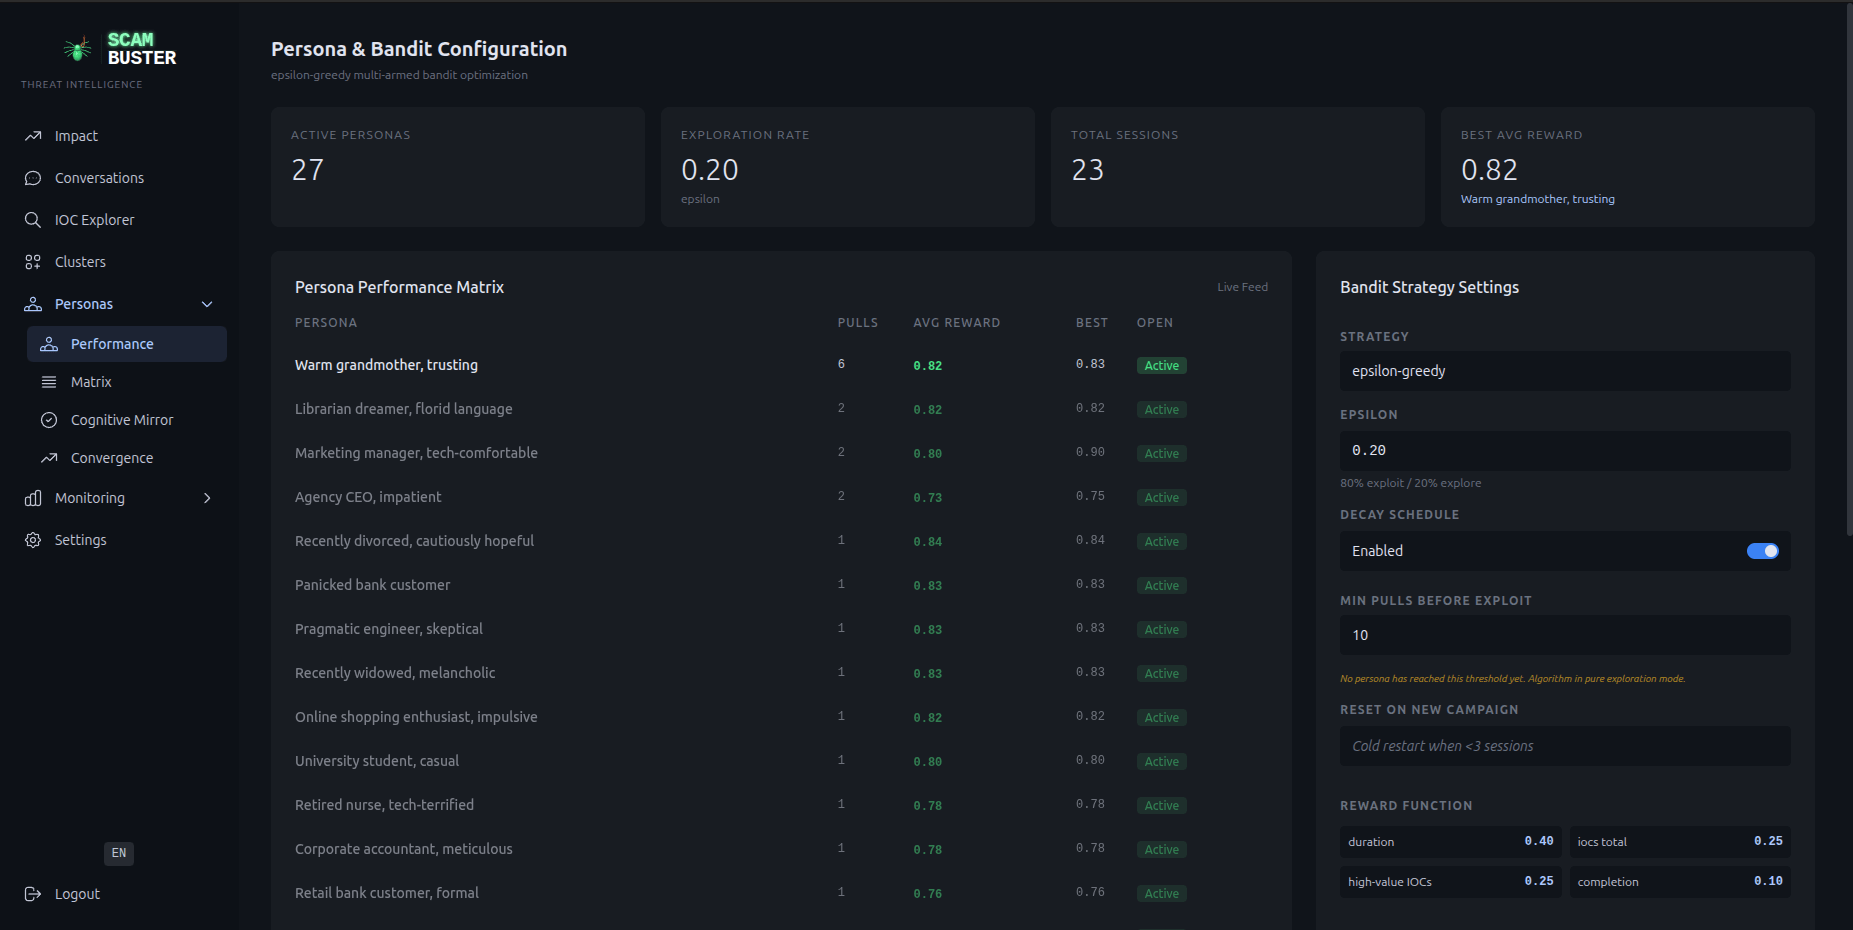 laugiov/scambuster
防御性交互与威胁情报研究实验室。通过受控的、策略驱动的AI交互,将入站诈骗邮件转化为可操作的IOC(失陷指标)。采用具有自适应策略选择的多智能体LLM架构。
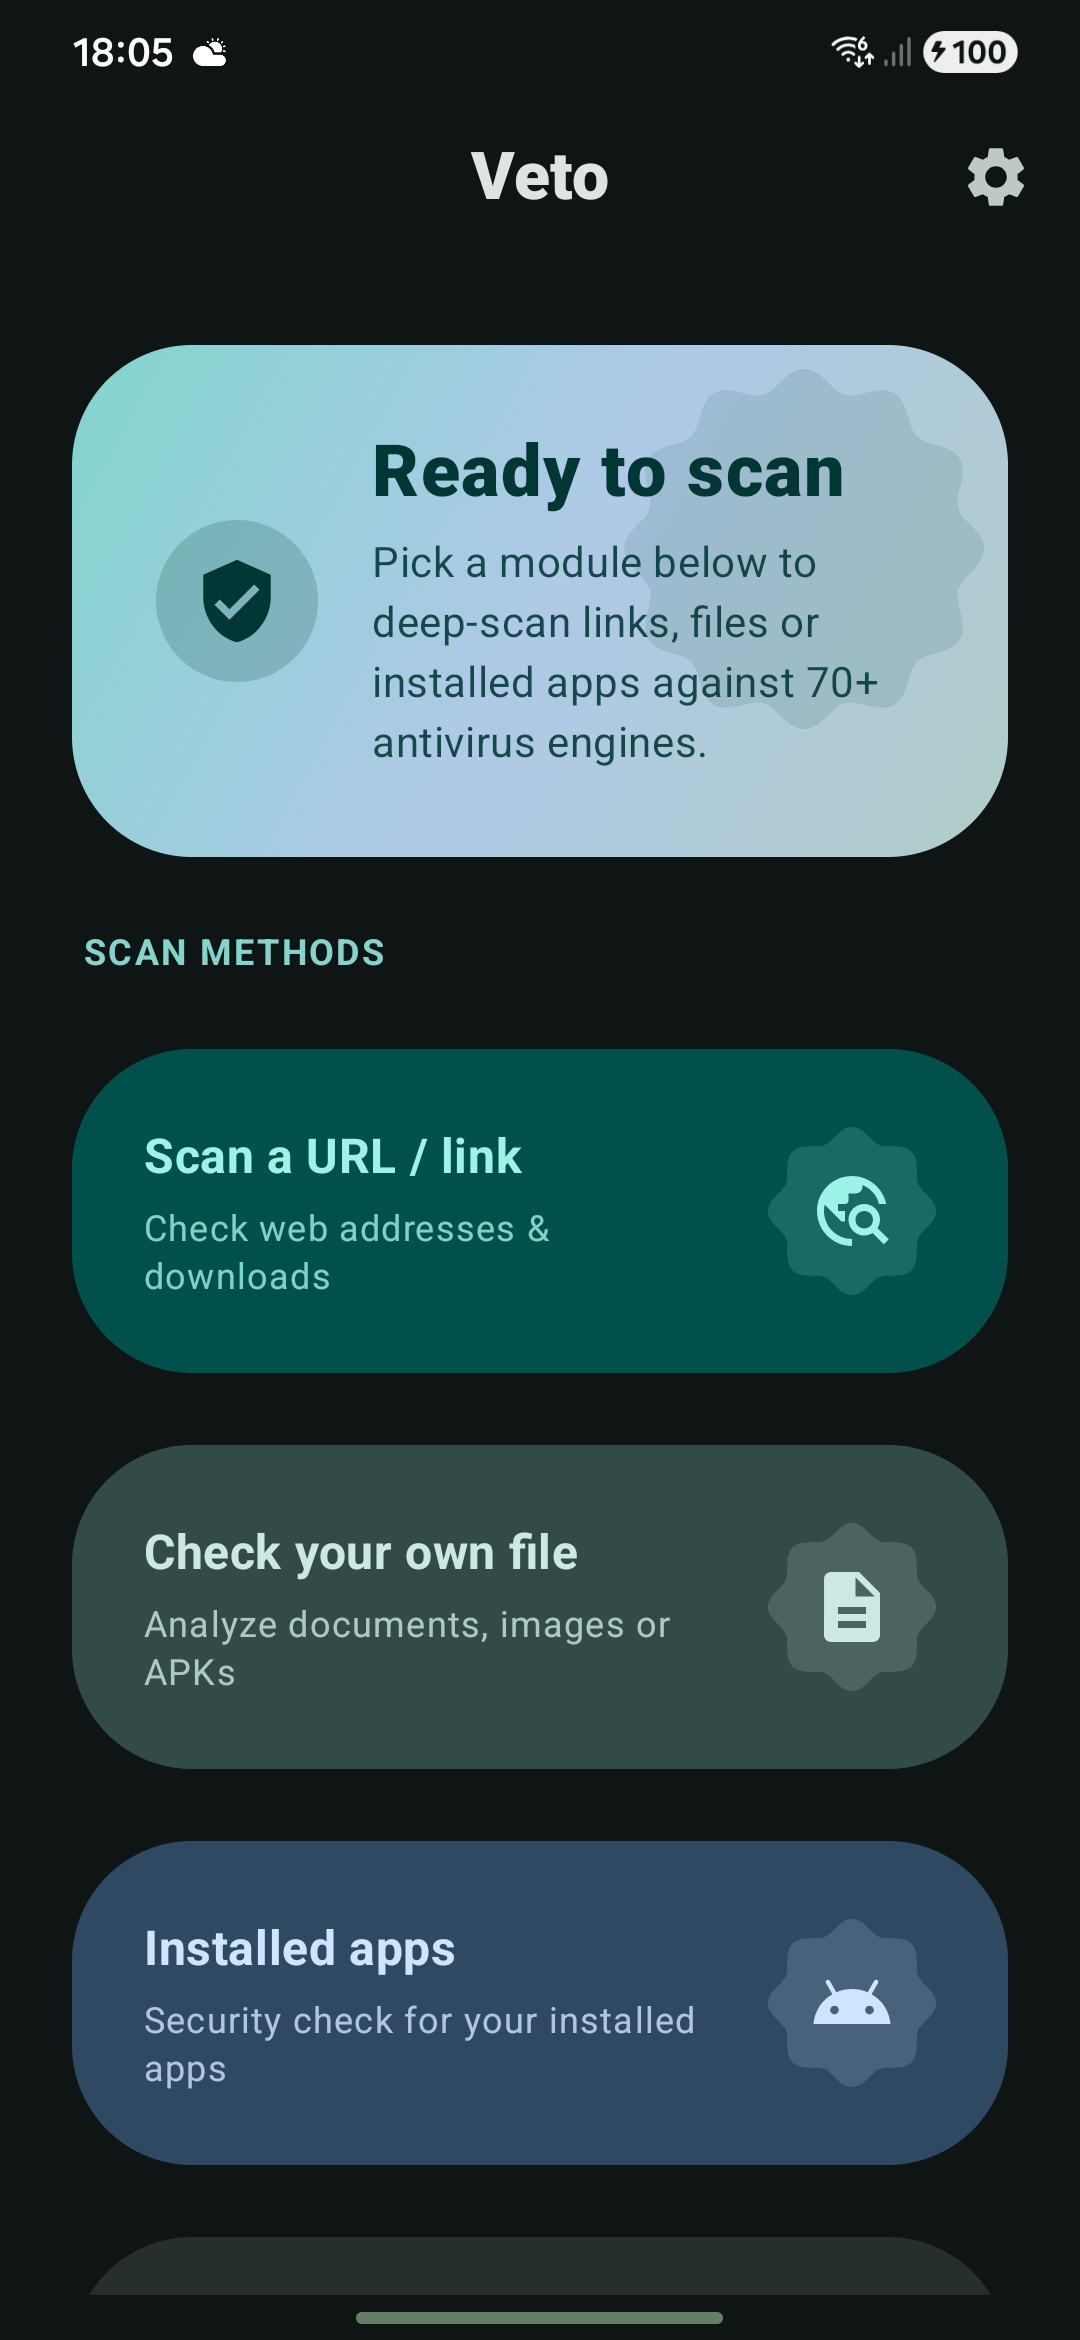 professorquantumuniverse/veto
VirusTotal 的开源 Android 客户端。扫描文件、URL 和已安装应用,使用 70 多个反病毒引擎。查看详细报告,包含哈希值、威胁分类、YARA 匹配和沙箱行为。无追踪或广告。
 ignacioj/whacamole
实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。
 onapsis/cve-2020-6287_recon-scanner
黑盒漏洞扫描器与失陷指标分析工具,针对 SAP NetWeaver Java 应用中的 CVE-2020-6287 (RECON) 漏洞,支持快速暴露面评估与基于日志的取证调查。
 shadow0ps/cve-2023-20198-scanner
这是一个 webshell 指纹扫描器,旨在识别受 CVE-2023-20198 和 CVE-2023-20273 影响的 Cisco IOS XE WebUI 上的植入物。
 sifalcon/detection
从 DFIR 调查和恶意软件分析中提取的精选检测规则与失陷指标(IOC)集合,用于支持威胁狩猎、事件响应和入侵检测。
 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
 dnszlsk/muad-dib
实时 npm/PyPI 供应链威胁检测。行为链分析、AST 扫描、IOC 情报源和复合评分引擎。
 kadir/copy-fail-cve-2026-31431-ioc
检测、缓解及IOC工具包,用于Copy Fail CVE-2026-31431 Linux内核页缓存权限提升漏洞
 darksp33d/hyperhives-macos-infostealer-analysis
完整静态分析 HyperHive macOS Rust 信息窃取器 — 571 个解密配置值、C2 基础设施、DPRK/Contagious Interview 归因、YARA/Sigma 规则、STIX 2.1 包、ATT&CK Navigator 层