#1
 st0rn/siglens
Windows 工件分析工具包,可将 AV 检测映射到 PE 偏移、节区、RVA/VA 和字符串,支持 YARA、AMSI、capa 和多引擎扫描,并生成 JSON/HTML 报告。
 hackinghippo/log4shell_ioc_ips
log4j / log4shell 入侵指标(IoC)来自多个来源,整合到一个大文件中(IP地址),更多即将推出(CVE-2021-44228)
 julioliraup/antiphishing
高级钓鱼防护:Suricata 规则集开放且免费
 nextronsystems/iocs
来自 Nextron 威胁研究团队的分析与研究所得的入侵指标
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
 svdwi/bluebox
开源威胁情报平台,用于恶意软件与可观测对象分析。通过外部数据源丰富IP、域名、URL和哈希信息,执行静态文件分析、YARA检测以及基于机器学习的钓鱼检测。
 kavan00/android-projector-c2-malware
对中国Beamer的C2网络的剖析 - SilentSDK-Analysis
 archanchoudhury/msdt_cve-2022-30190
这个仓库从Defender视角讨论Follina MSDT。
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 citrix/ioc-scanner-cve-2019-19781
针对CVE-2019-19781的危害指标扫描器
 threatray/threat-research
来自Threatray威胁研究的IoC和YARA规则
 chaitanyakrishna/iocscraper
IOCPARSER.COM 是一个快速可靠的服务,使您能够从不同数据源中提取 IOC 和情报。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
精选仓库,收录了针对 Log4Shell(CVE-2021-44228)攻击的失陷指标(IOC)、攻击源 IP 以及 Snort/Suricata 检测规则。
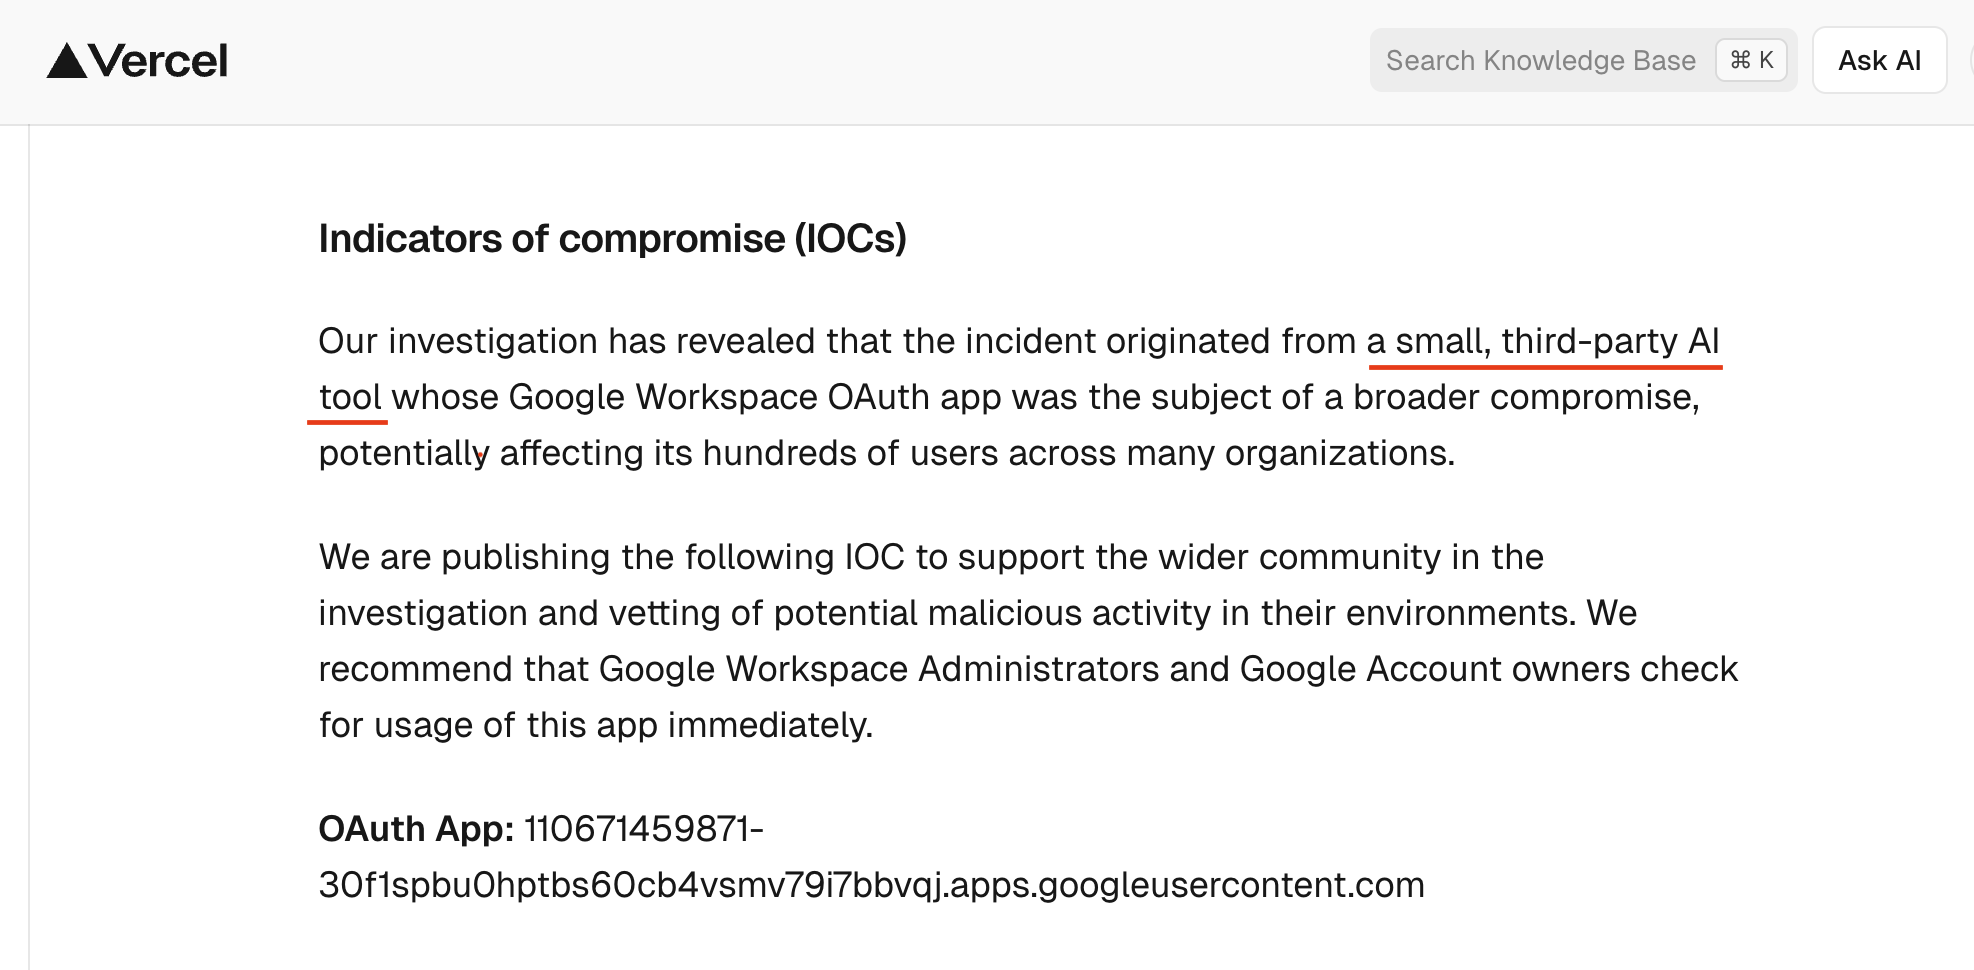 opensourcemalware/vercel-april2026-incident-response
这是我们为2026年4月Vercel入侵事件创建的应急响应手册。