English · Português · 简体中文 · 日本語
一个轻量但强大的元提示、上下文工程与规格驱动开发系统,适用于 Claude Code、OpenCode、Gemini CLI、Codex、Copilot、Cursor 和 Antigravity。
它解决的是 context rot:随着 Claude 的上下文窗口被填满,输出质量逐步劣化的问题。

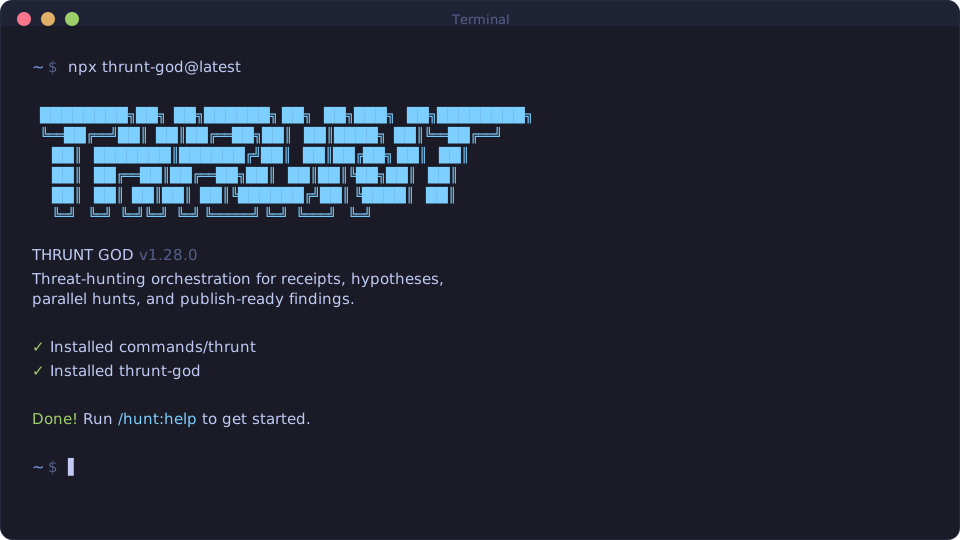
npx thrunt-god@latest
支持 Mac、Windows 和 Linux。
"只要你清楚自己想要什么,它就真的能给你做出来。不扯淡。"
"我试过 SpecKit、OpenSpec 和 Taskmaster,这套东西目前给我的结果最好。"
"这是我给 Claude Code 加过最强的增强。没有过度设计,是真的把事做完。"
已被 Amazon、Google、Shopify 和 Webflow 的工程师采用。
我是独立开发者。我不写代码,Claude Code 写。
市面上已经有其他规格驱动开发工具,比如 BMAD、Speckit……但它们要么把事情搞得比必要的复杂得多了些(冲刺仪式、故事点、利益相关方同步、复盘、Jira 流程),要么根本缺少对你到底在构建什么的整体理解。我不是一家 50 人的软件公司。我不想演企业流程。我只是个想把好东西真正做出来的创作者。
所以我做了 THRUNT。复杂性在系统内部,不在你的工作流里。幕后是上下文工程、XML 提示格式、子代理编排、状态管理;你看到的是几个真能工作的命令。
这套系统会把 Claude 完成工作 以及 验证结果所需的一切上下文都准备好。我信任这个工作流,因为它确实能把事情做好。
这就是它。没有企业角色扮演式的废话,只有一套非常有效、能让你持续用 Claude Code 构建酷东西的系统。
— TÂCHES
Vibecoding 的名声不算好。你描述需求,AI 生成代码,结果往往是质量不稳定、规模一上来就散架的垃圾。
THRUNT 解决的就是这个问题。它是让 Claude Code 变得可靠的上下文工程层。你只要描述想法,系统会自动提取它需要知道的一切,然后让 Claude Code 去干活。
适合那些想把自己的需求说明白,然后让系统正确构建出来的人,而不是假装自己在运营一个 50 人工程组织的人。
npx thrunt-god@latest
安装器会提示你选择:
安装后可这样验证:
/thrunt:help/thrunt-help$thrunt-help/thrunt:help/thrunt:help[!NOTE] Codex 安装走的是 skill 机制(
skills/thrunt-*/SKILL.md),不是自定义 prompt。
THRUNT 迭代很快,建议定期更新:
npx thrunt-god@latest
# Claude Code
npx thrunt-god --claude --global   # 安装到 ~/.claude/
npx thrunt-god --claude --local    # 安装到 ./.claude/

# OpenCode(开源,可用免费模型)
npx thrunt-god --opencode --global # 安装到 ~/.config/opencode/

# Gemini CLI
npx thrunt-god --gemini --global   # 安装到 ~/.gemini/

# Codex(以 skills 为主)
npx thrunt-god --codex --global    # 安装到 ~/.codex/
npx thrunt-god --codex --local     # 安装到 ./.codex/

# Copilot(GitHub Copilot CLI)
npx thrunt-god --copilot --global  # 安装到 ~/.github/
npx thrunt-god --copilot --local   # 安装到 ./.github/

# Cursor CLI
npx thrunt-god --cursor --global   # 安装到 ~/.cursor/
npx thrunt-god --cursor --local    # 安装到 ./.cursor/

# Antigravity(Google,以 skills 为主,基于 Gemini)
npx thrunt-god --antigravity --global # 安装到 ~/.gemini/antigravity/
npx thrunt-god --antigravity --local  # 安装到 ./.agent/

# 所有运行时
npx thrunt-god --all --global      # 安装到所有目录
使用 --global(-g)或 --local(-l)可以跳过安装位置提示。
使用 --claude、--opencode、--gemini、--codex、--copilot、--cursor、--antigravity 或 --all 可以跳过运行时提示。
克隆仓库并在本地运行安装器:
git clone https://github.com/thrunt-build/thrunt-god.git
cd thrunt-god
node bin/install.js --claude --local
这样会安装到 ./.claude/,方便你在贡献代码前测试自己的改动。
THRUNT 的设计目标是无摩擦自动化。运行 Claude Code 时建议使用:
claude --dangerously-skip-permissions
[!TIP] 这才是 THRUNT 的预期用法。连
date和git commit都要来回确认 50 次,整个体验就废了。
如果你不想使用这个 flag,可以在项目的 .claude/settings.json 中加入:
{
  "permissions": {
    "allow": [
      "Bash(date:*)",
      "Bash(echo:*)",
      "Bash(cat:*)",
      "Bash(ls:*)",
      "Bash(mkdir:*)",
      "Bash(wc:*)",
      "Bash(head:*)",
      "Bash(tail:*)",
      "Bash(sort:*)",
      "Bash(grep:*)",
      "Bash(tr:*)",
      "Bash(git add:*)",
      "Bash(git commit:*)",
      "Bash(git status:*)",
      "Bash(git log:*)",
      "Bash(git diff:*)",
      "Bash(git tag:*)"
    ]
  }
}
已经有现成代码库? 先运行
/hunt:map-environment。它会并行拉起多个代理分析你的技术栈、架构、约定和风险点。之后/hunt:new-program就会真正“理解”你的代码库,提问会聚焦在你打算新增的部分,规划时也会自动加载你的现有模式。
/hunt:new-program
一个命令,一条完整流程。系统会:
你审核并批准路线图后,就可以开始构建。
生成: MISSION.md、HYPOTHESES.md、HUNTMAP.md、STATE.md、.planning/research/
/hunt:shape-hypothesis 1
这是你塑造实现方式的地方。
你的路线图里,每个阶段通常只有一两句话。这点信息不足以让系统按 你脑中的样子 把东西做出来。这一步的作用,就是在研究和规划之前,把你的偏好先收进去。
系统会分析该阶段,并根据要构建的内容识别灰区:
对每个你选择的区域,系统都会持续追问,直到你满意为止。最终产物 CONTEXT.md 会直接喂给后续两个步骤:
你在这里给出的信息越具体,系统越能构建出你真正想要的东西。跳过它,你拿到的是合理默认值;用好它,你拿到的是 你的 方案。
生成: {phase_num}-CONTEXT.md
/hunt:plan 1
系统会:
CONTEXT.md 决策,调研这一阶段该怎么实现每份计划都足够小,可以在一个全新的上下文窗口里执行。没有质量衰减,也不会出现“我接下来会更简洁一些”的退化状态。
生成: {phase_num}-RESEARCH.md、{phase_num}-{N}-PLAN.md
/hunt:run 1
系统会:
你可以离开,回来时看到的是已经完成的工作和干净的 git 历史。
Wave 执行方式:
计划会根据依赖关系被分组为不同的 “wave”。同一 wave 内并行执行,不同 wave 之间顺序推进。