#2

 googleprojectzero/sandbox-attacksurface-analysis-tools
一组用于分析Windows沙箱暴露攻击面的工具。
 zerobootdev/zeroboot
通过写时复制分叉为AI代理提供亚毫秒级的VM沙箱

 reversenseorg/dexcalibur
[官方] Android逆向工程工具,专注于利用Frida进行动态插桩自动化。它能反汇编dex文件、进行静态分析、生成钩子、发现反射方法、存储拦截数据并利用这些数据实现新的功能。其目标是成为一款全能的Android逆向工程平台。
 0vercl0k/wtf
分布式、代码覆盖率引导的基于快照的模糊测试工具,适用于Windows和Linux上的用户态和内核态目标,具有模拟器和虚拟机管理器后端。
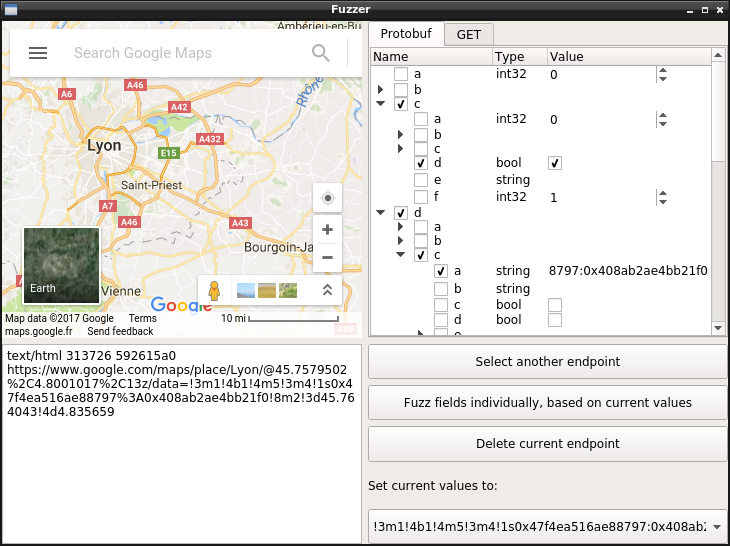 marin-m/pbtk
用于逆向工程和模糊测试基于Protobuf的应用程序的工具集
 nccgroup/house
一个基于 Frida、使用 Python 编写、带有 Web 界面的运行时移动应用分析工具包。
 kevthehermit/ratdecoders
常见远程访问木马的 Python 解码器
 reclassnet/reclass.net
不仅仅是ReClass到.NET平台的移植。
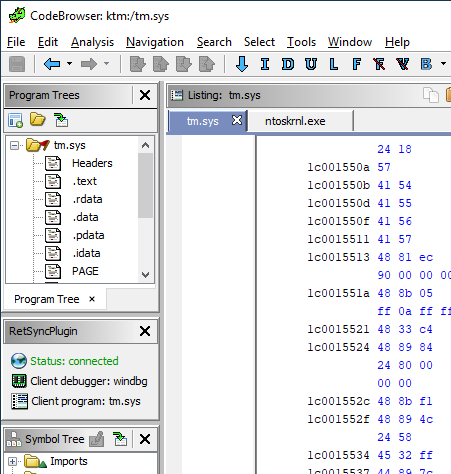 bootleg/ret-sync
ret-sync 是一组插件,用于将调试会话(WinDbg/GDB/LLDB/OllyDbg2/x64dbg)与 IDA/Ghidra/Binary Ninja 反汇编器同步。
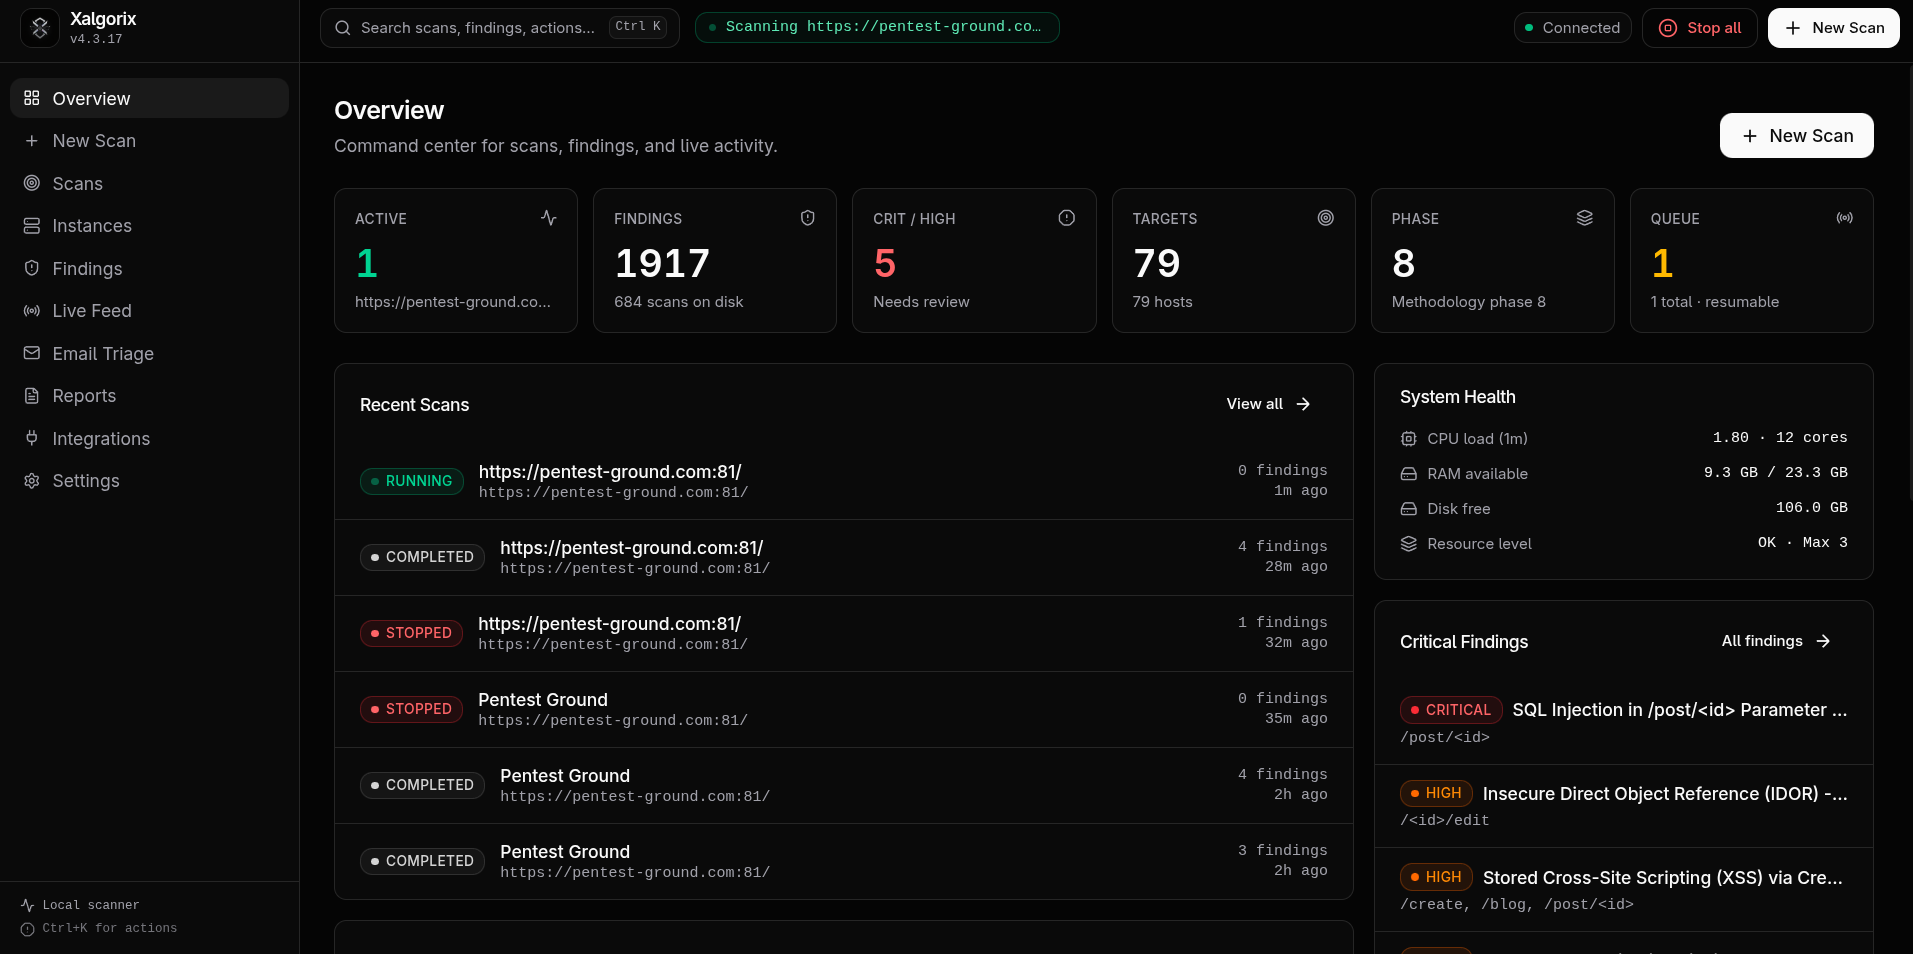 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
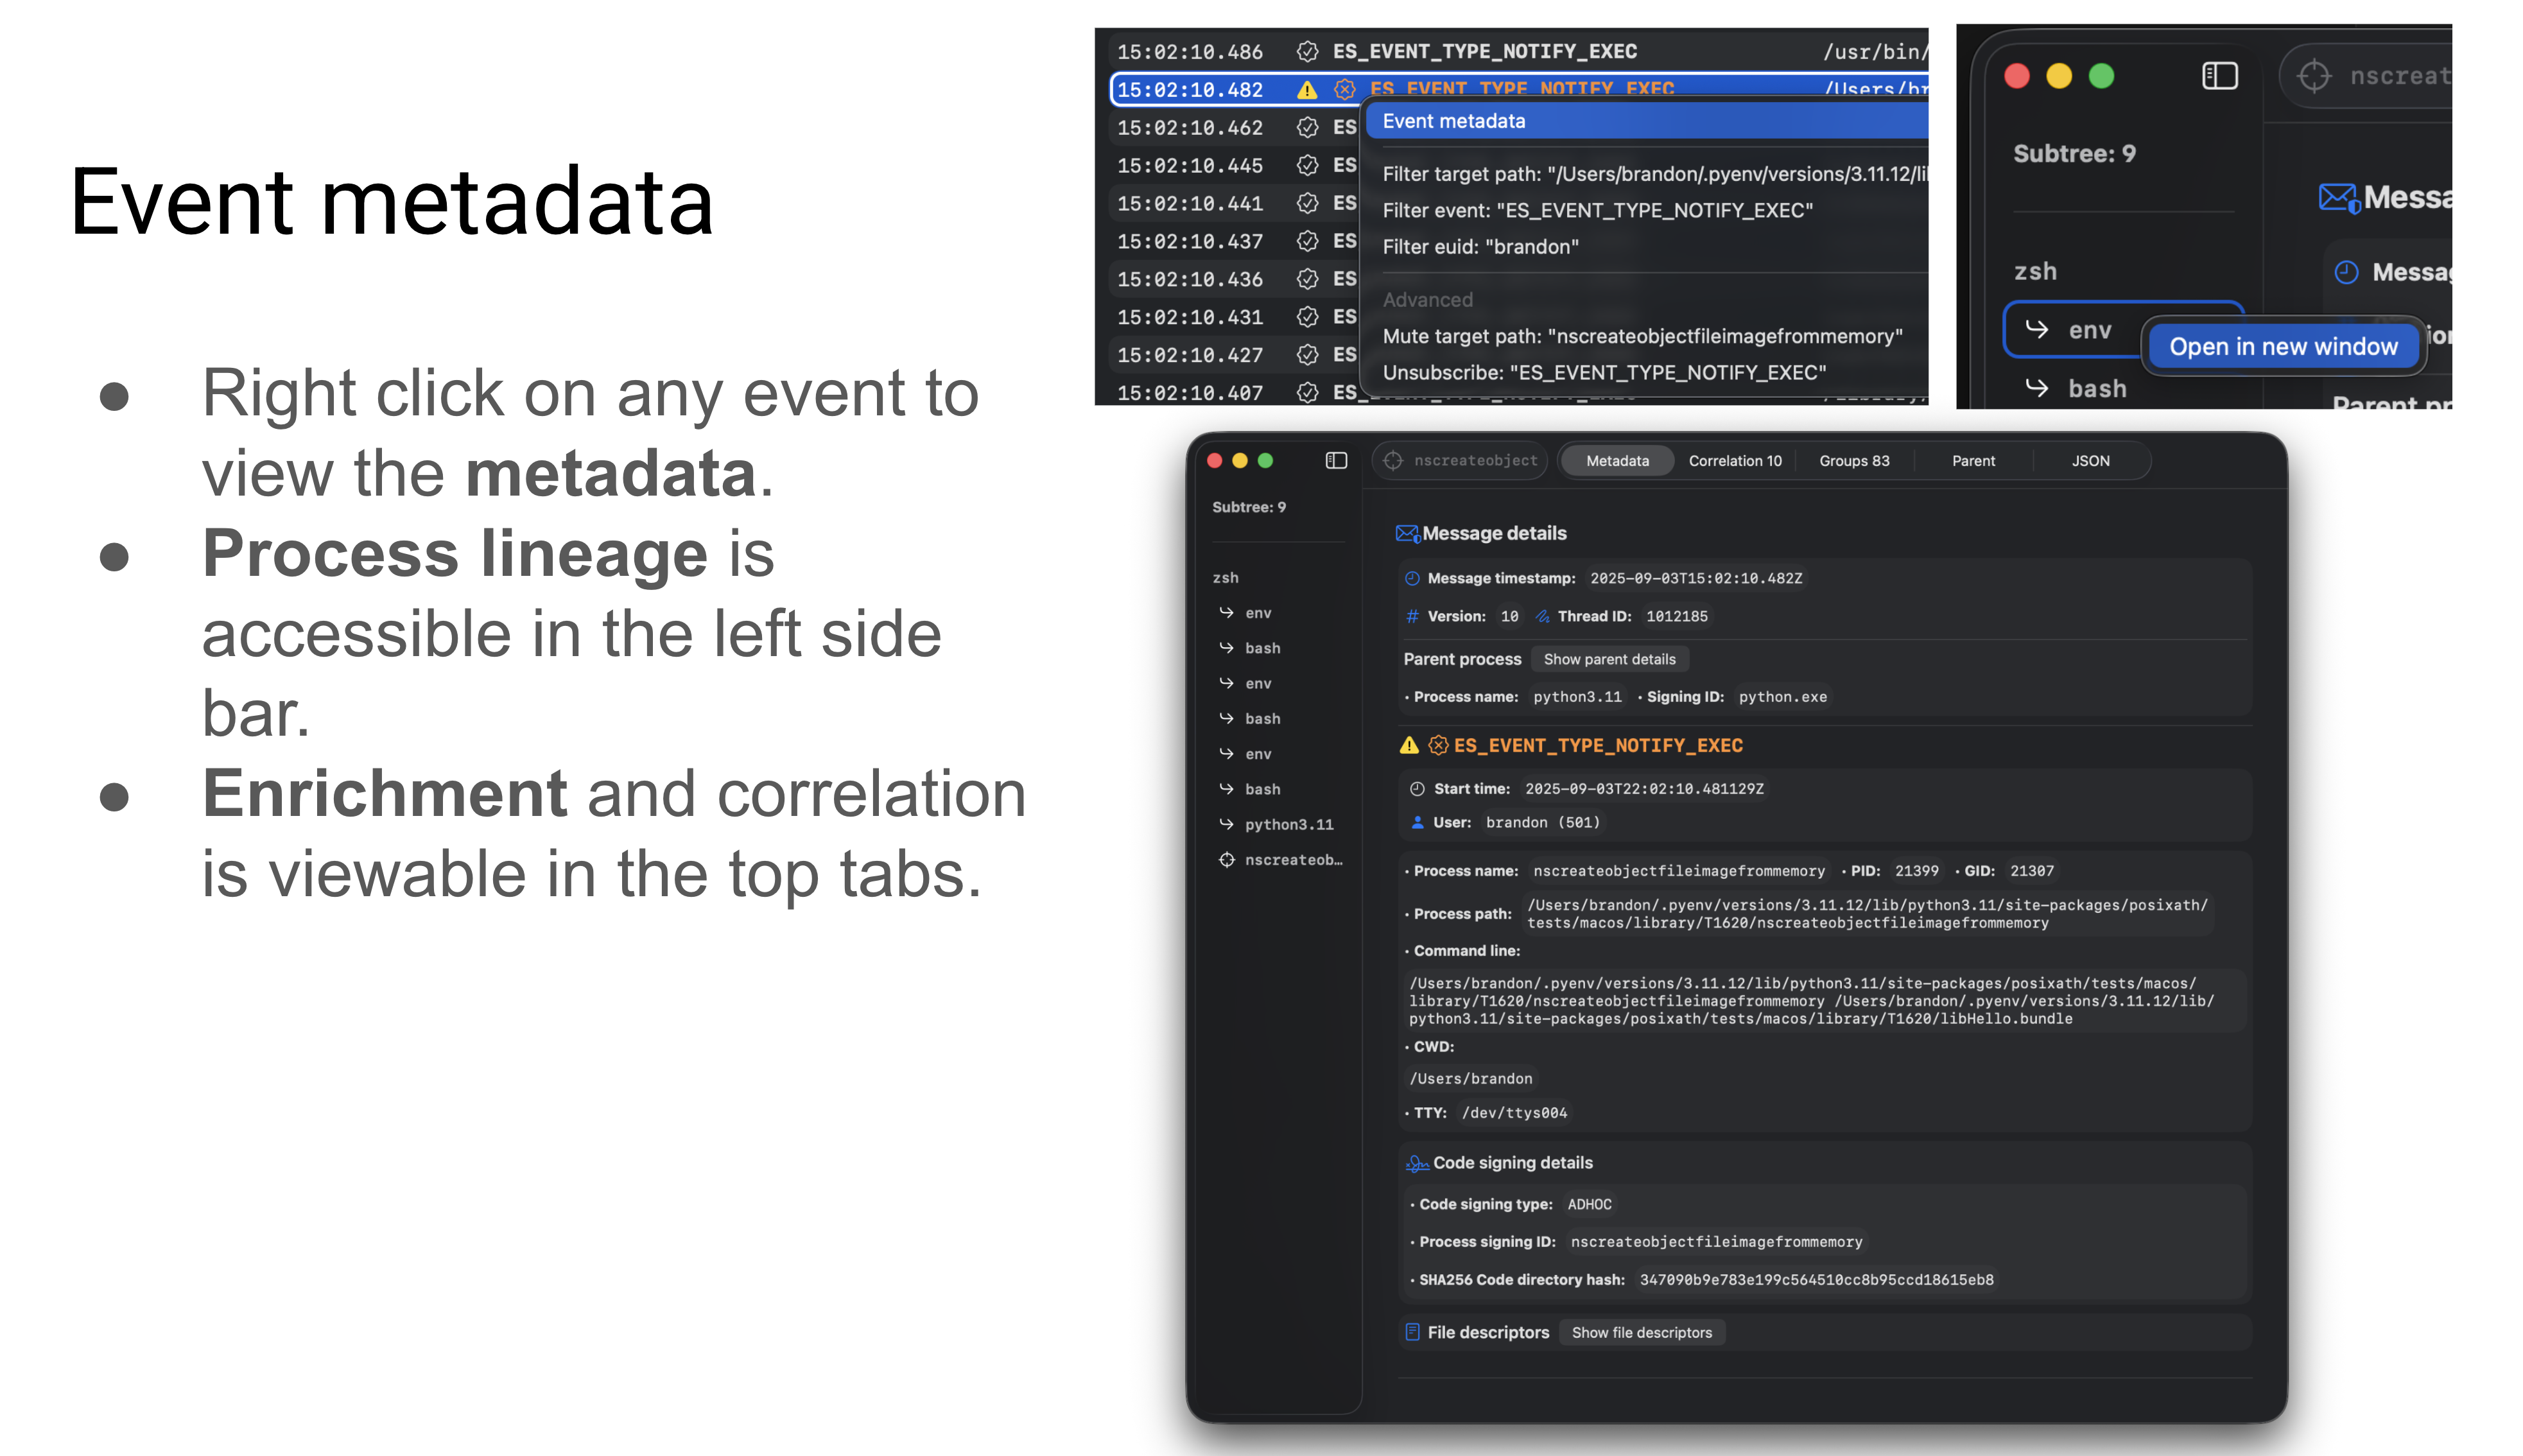 brandon7cc/mac-monitor
高级macOS系统监控工具,利用Apple Endpoint Security收集、丰富并展示进程、文件、内存和XPC事件,用于恶意软件分类、威胁狩猎及取证分析。
 cert-polska/drakvuf-sandbox
自动化虚拟机监控器级别的恶意软件分析沙箱,具备无代理客户机自省、基于Web的结果浏览以及用于生产环境部署的引导式安装程序。
 microsoft/mxc
Policy-driven, layered isolation and containment
 cisco-ai-defense/defenseclaw
自主AI的安全治理
 indalok/rzweb
一个完整的基于浏览器的逆向工程平台,基于 Rizin 构建,完全通过 WebAssembly 在客户端运行。
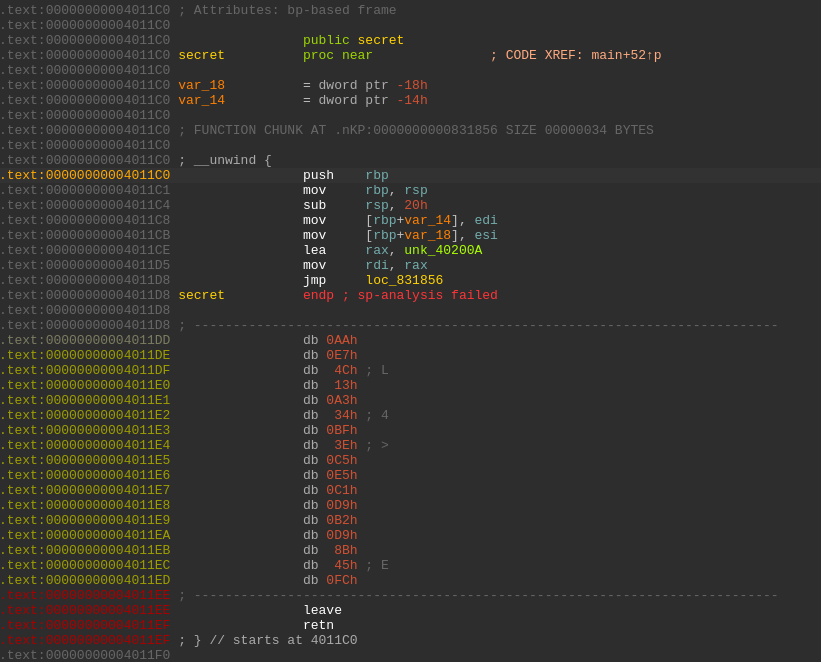 jonathansalwan/vmprotect-devirtualization
探索 VMProtect 软件保护机制。利用符号执行和 LLVM 对纯函数进行自动去混淆。