通过写时复制 fork 为 AI 代理提供亚毫秒级 VM 沙箱


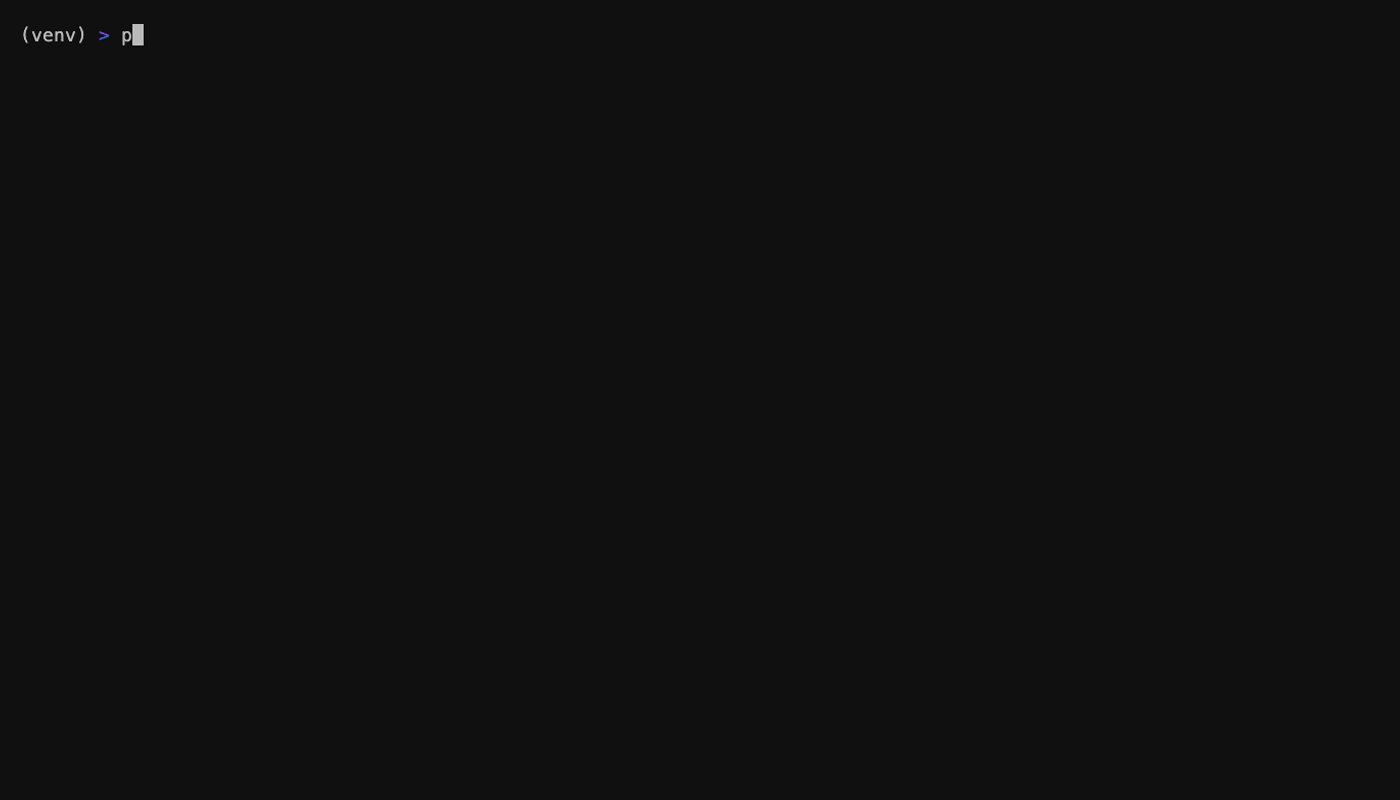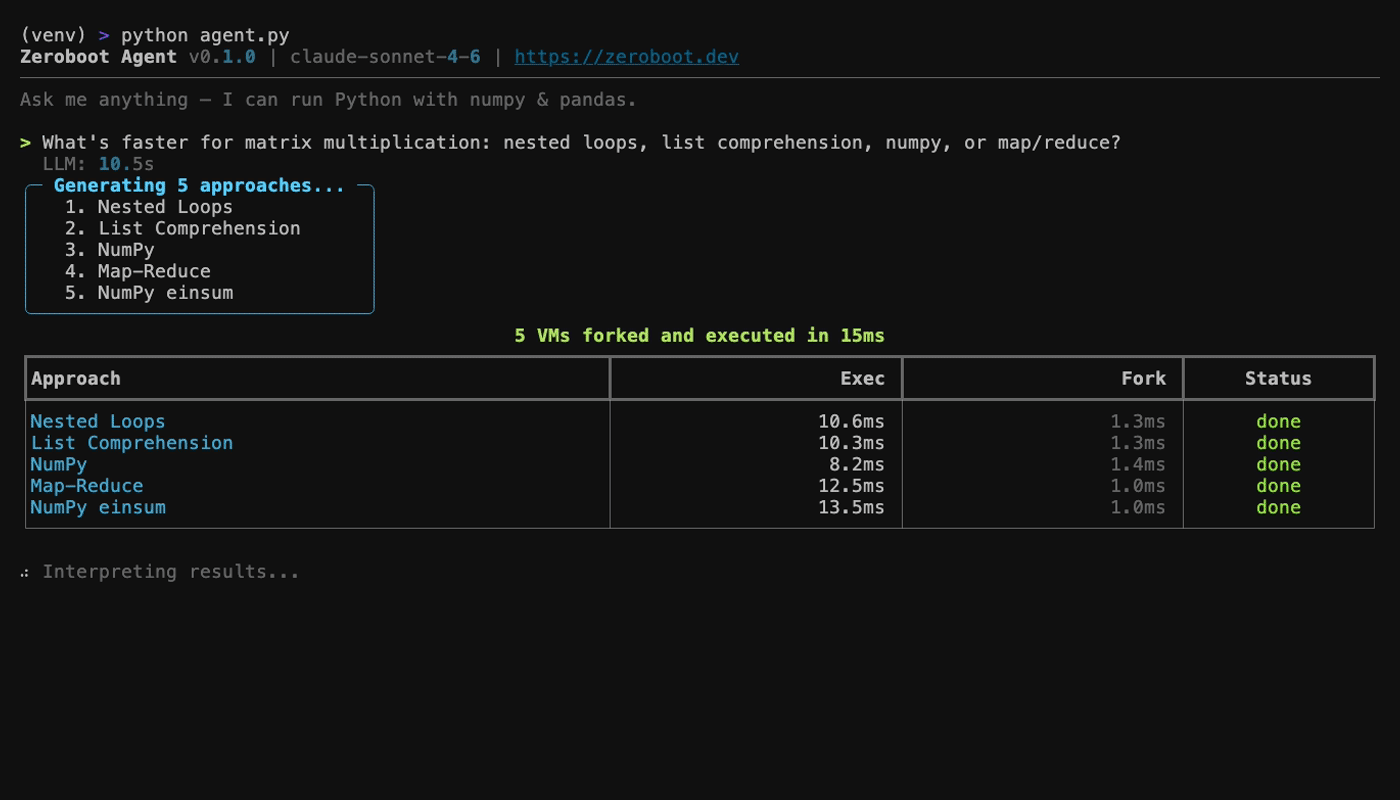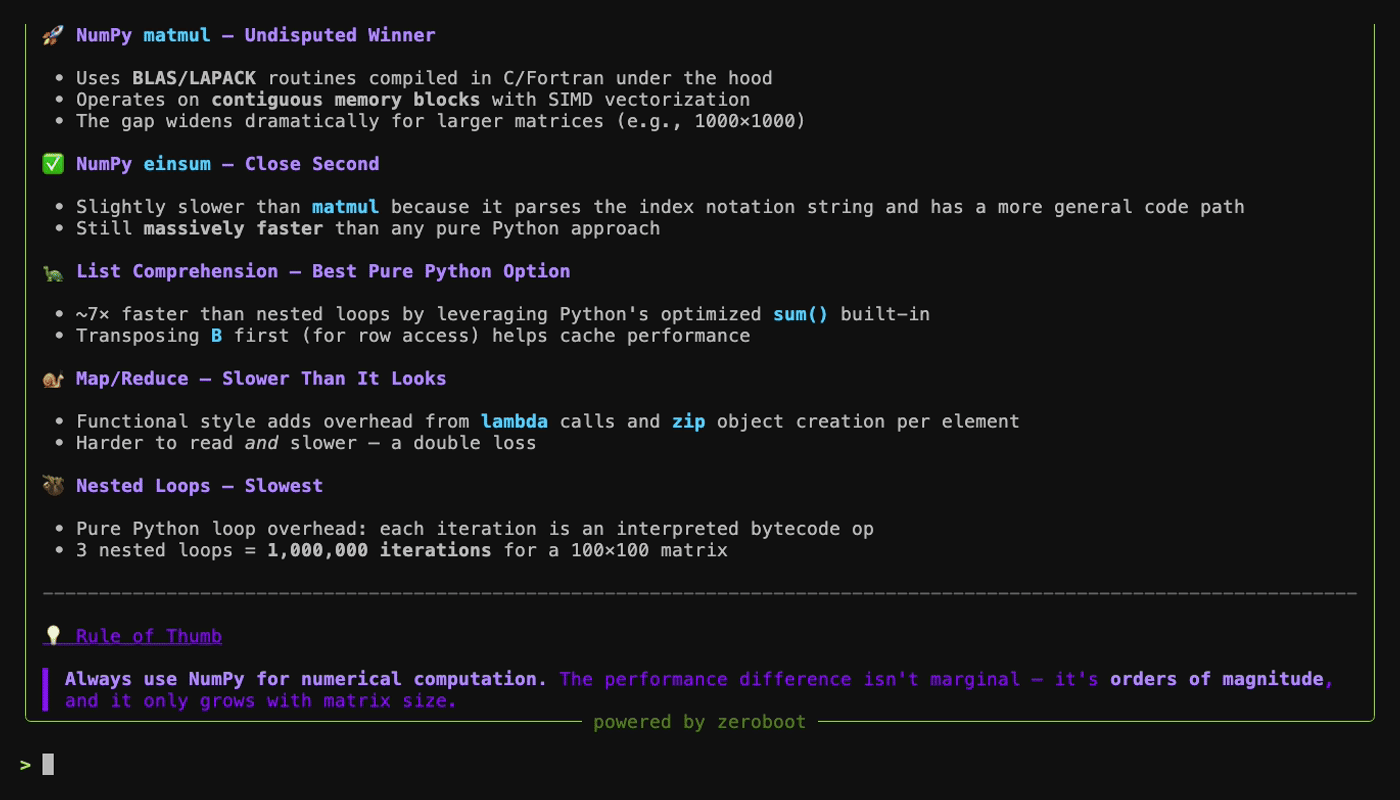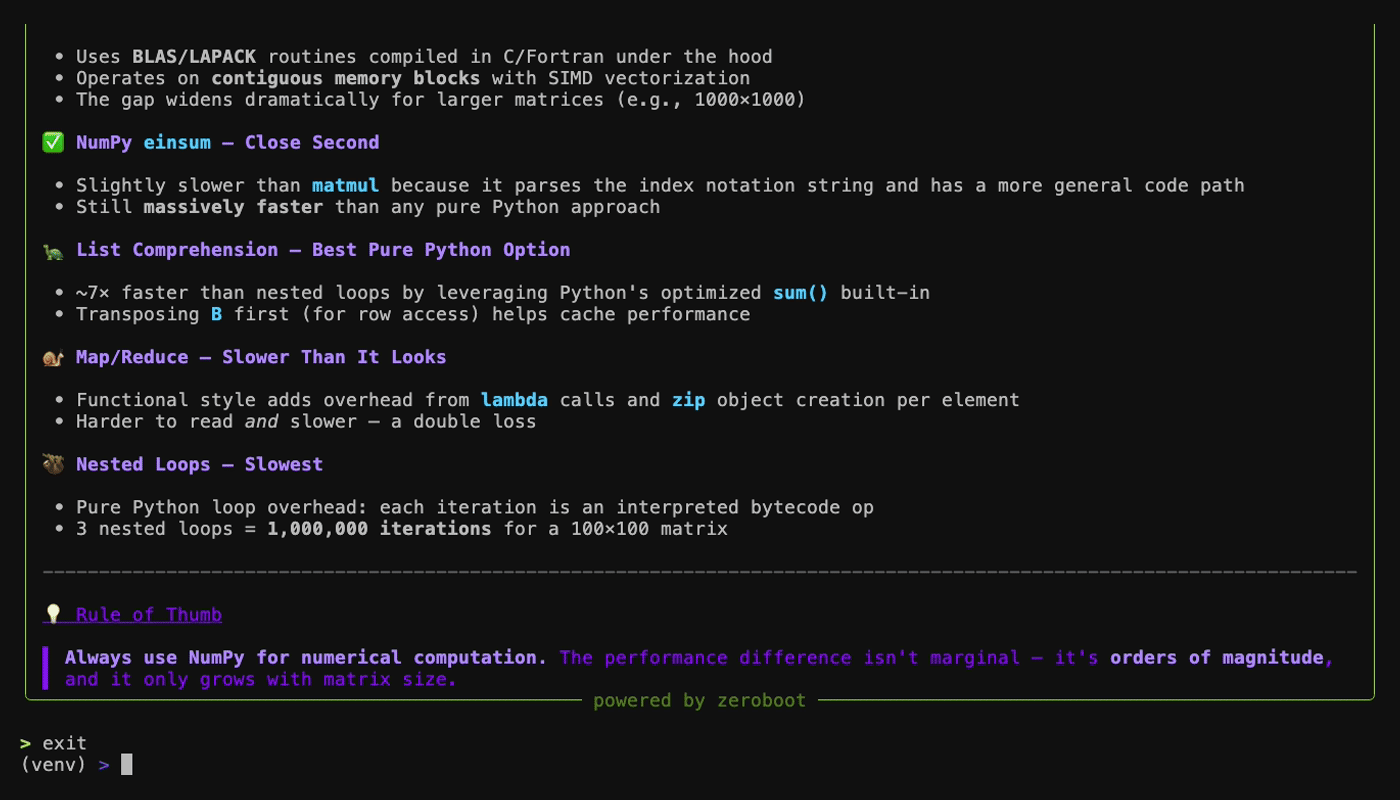
curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'
| 指标 | Zeroboot | E2B | microsandbox | Daytona |
|---|---|---|---|---|
| 启动延迟 p50 | 0.79ms | ~150ms | ~200ms | ~27ms |
| 启动延迟 p99 | 1.74ms | ~300ms | ~400ms | ~90ms |
| 每个沙箱的内存占用 | ~265KB | ~128MB | ~50MB | ~50MB |
| Fork + exec(Python) | ~8ms | - | - | - |
| 1000 个并发 fork | 815ms | - | - | - |
每个沙箱都是一个真实的 KVM 虚拟机,具备硬件强制的内存隔离。
  Firecracker snapshot ──► mmap(MAP_PRIVATE) ──► KVM VM + restored CPU state
                              (copy-on-write)         (~0.8ms)
Python — sdk/python
from zeroboot import Sandbox
sb = Sandbox("zb_live_your_key")
result = sb.run("print(1 + 1)")
TypeScript — sdk/node
import { Sandbox } from "@zeroboot/sdk";
const result = await new Sandbox("zb_live_your_key").run("console.log(1+1)");
Zeroboot 创建于 2026 年 3 月,由 Adam Miribyan(@adammiribyan)维护。项目站点:zeroboot.dev。
如果你在研究中使用了 zeroboot,请引用它;参见 CITATION.cff 或使用“Cite this repository”按钮。
如果你的论文或项目使用了 zeroboot,请提交 issue 或 pull request 将其添加到这里。
可用的原型。fork 原语、基准测试和 API 都是真实可用的,但尚未达到生产级加固。提交 issue 如果你感兴趣。
Zeroboot 是开源的。可以在任何支持 KVM 的 Linux 机器上自托管,或使用托管 API:
curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'
正在为不想运行自己基础设施的团队构建托管服务。注册抢先体验:https://tally.so/r/aQGkpb



