
 #2

 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 d4vinci/scrapling
自适应网页抓取框架,具备反爬虫绕过、自动元素重定位、并发爬取、代理轮换和浏览器自动化功能,用于实现高韧性的数据提取。
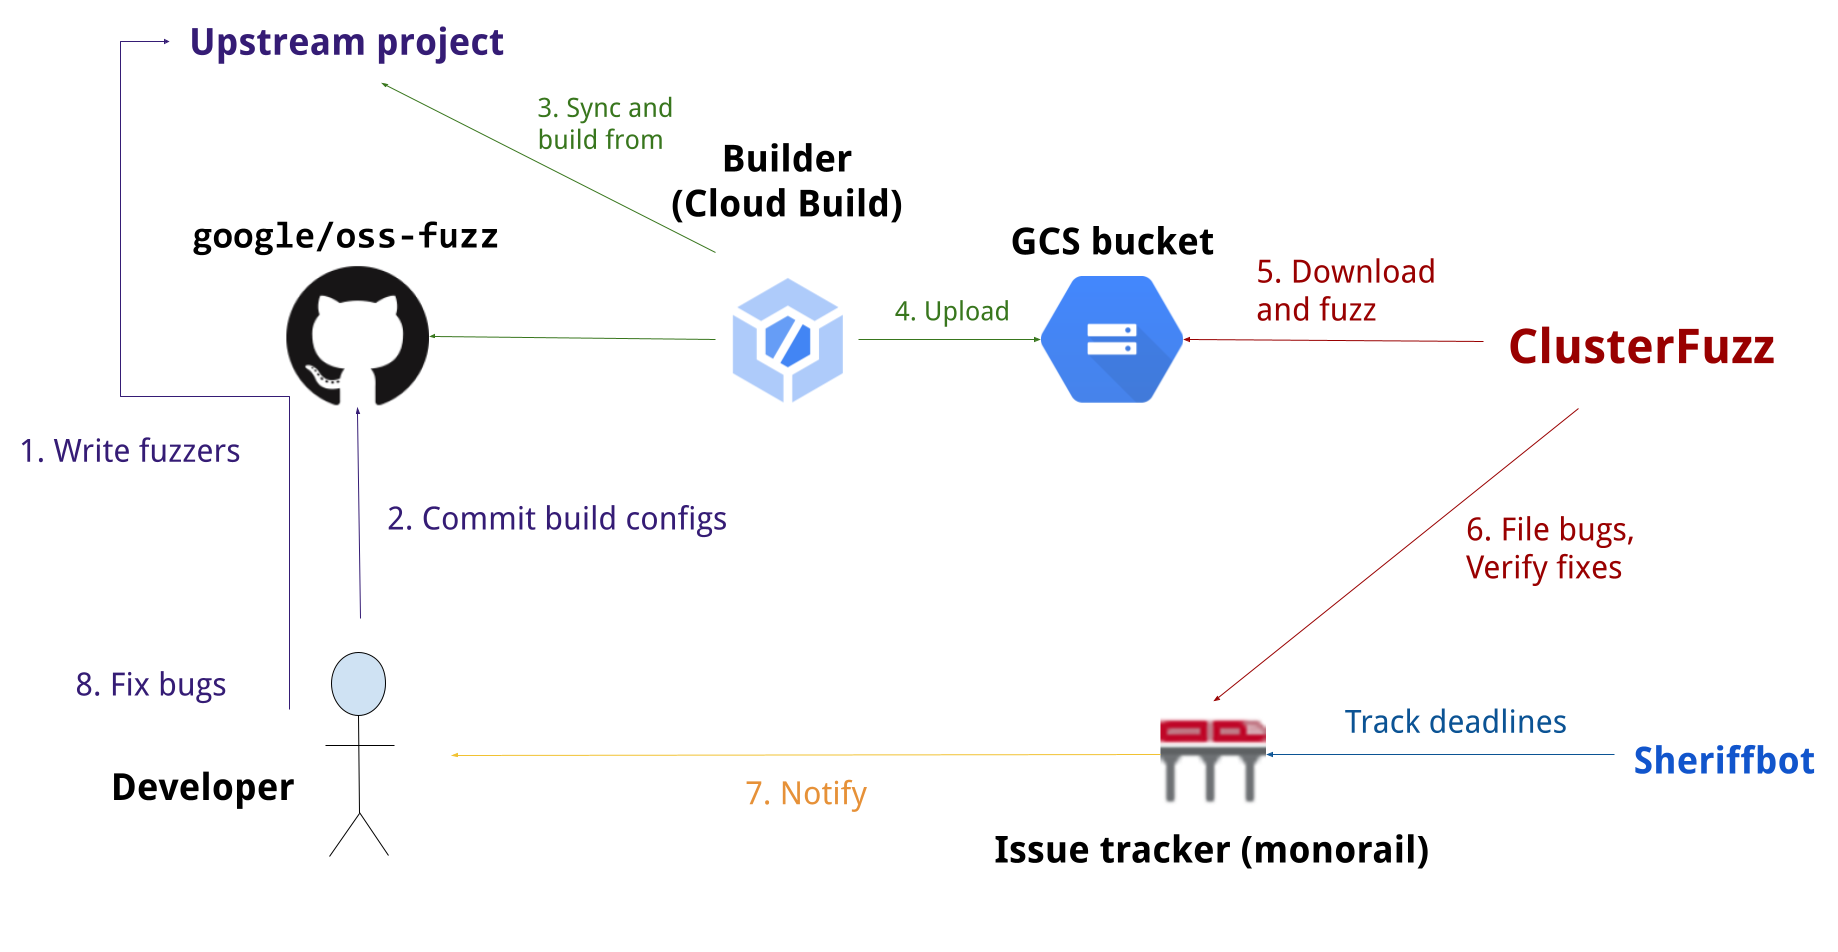 google/oss-fuzz
OSS-Fuzz - 开源软件的持续模糊测试
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
 firecracker-microvm/firecracker
用于无服务器计算的安全、快速的微型虚拟机。
 trufflesecurity/trufflehog
查找、验证和分析泄露的凭证

 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 ashishb/android-security-awesome
Android 安全相关资源合集
 rizinorg/cutter
免费开源逆向工程平台由 rizin 驱动
 google/gvisor
通过用户空间应用内核将容器沙箱化,该内核拦截系统调用、限制宿主机内核访问,并通过 OCI 运行时与 Docker/Kubernetes 集成。
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。
 google/syzkaller
适用于 Linux 和主流操作系统内核的无监督覆盖引导内核模糊测试器;通过智能系统调用序列生成与覆盖反馈自动发现安全漏洞。
 ytisf/thezoo
精心策划的实时恶意软件样本和源代码库,用于教育性恶意软件分析和研究,配有组织化的数据库和用于检索的CLI工具。







