Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
rzweb — 一个完整的基于浏览器的逆向工程平台,基于 Rizin 构建,完全通过 WebAssembly 在客户端运行。 | Kitploit
工具/GitHubGitHub/indalok/rzweb
静态分析动态分析 (沙盒)逆向工程调试器Web安全二进制分析学习与教育固件分析
GitHubindalok/rzweb

rzweb

一个完整的基于浏览器的逆向工程平台,基于 Rizin 构建,完全通过 WebAssembly 在客户端运行。

查看仓库
738736519天前Kitploit 审核通过
分享
网站

RzWeb

支持与讨论

支持方

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

RzWeb 是 Rizin 编译为 WebAssembly 后的浏览器 UI。你只需拖入一个二进制文件。分析全程留在本机。Rizin 运行在 Web Worker 中,因此 WASM 加载时页面不会卡死。在命令返回之前,aaa 仍然独占该 worker。

每个打开的二进制文件都是一个上下文。产物字节、当前的 .rzdb 以及简短的修订历史都存放在 IndexedDB 中。首页可以恢复某个哈希,或基于同一文件开启新上下文。一个标签页对应一个 worker。关闭标签页,该核心即终止。

WASM 构建来自 rzwasi。标准 Pages WASM 不包含 jsdec 或 rz-ghidra。反编译器视图在构建提供相应组件时使用 pdg、pdd 或 pdc,否则使用带 asm.pseudo 的 pdf。

MCP 服务器位于 mcp/。使用相同的 wasm,上下文存放在磁盘上。将任意 MCP 客户端指向它即可。详见该文件夹。

相关报道

  • The Hacker News 每周回顾,2026 年 1 月,收录于 Cybersecurity Tools
  • Programmer Weekly 第 284 期,2026 年 1 月 22 日,收录于 Tools

IndAlok%2Frzweb | Trendshift

截图

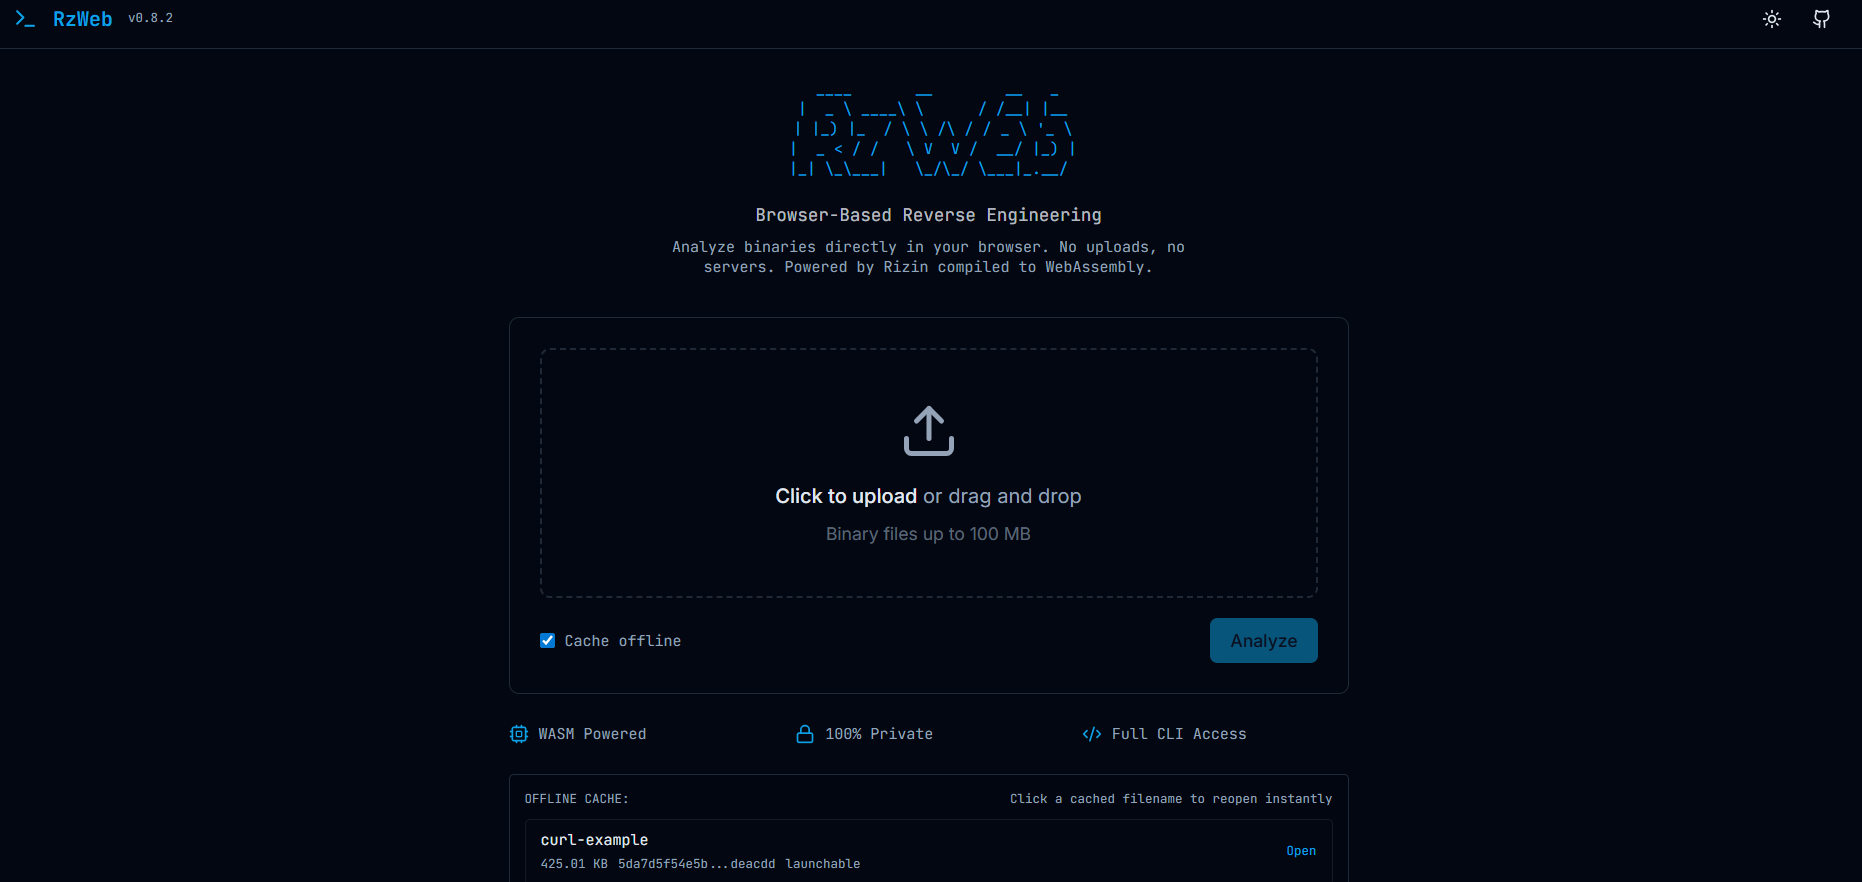
首页

首页

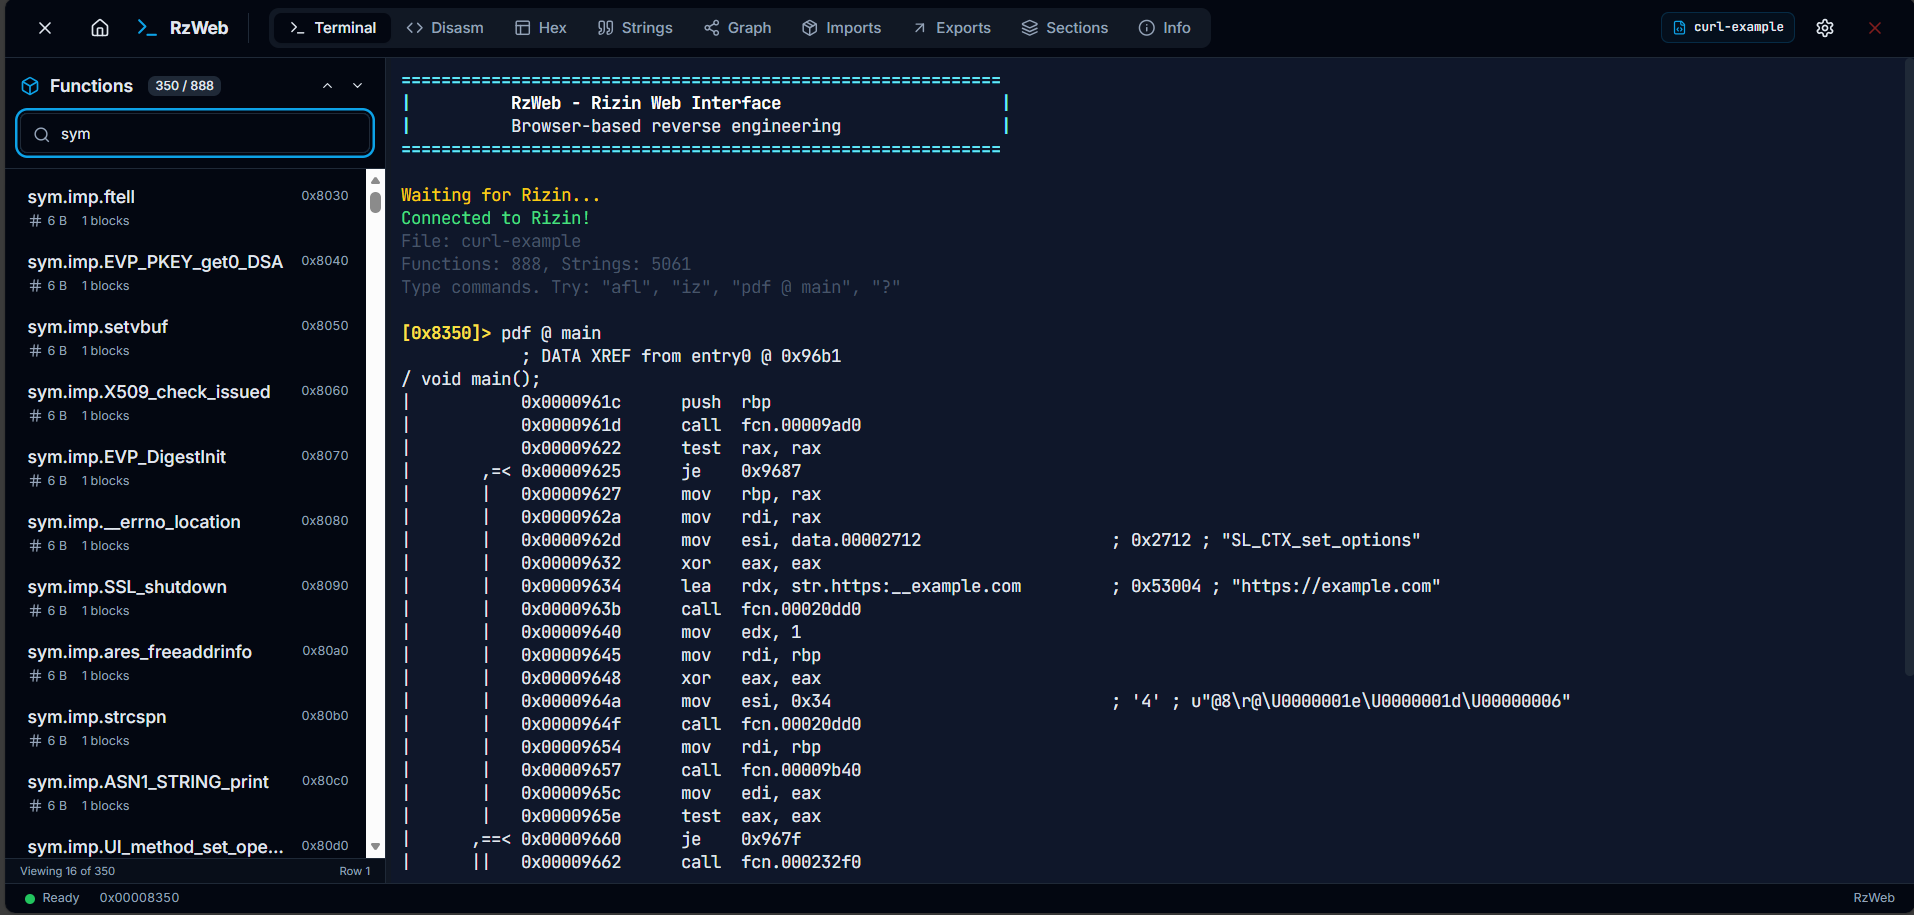
终端

终端

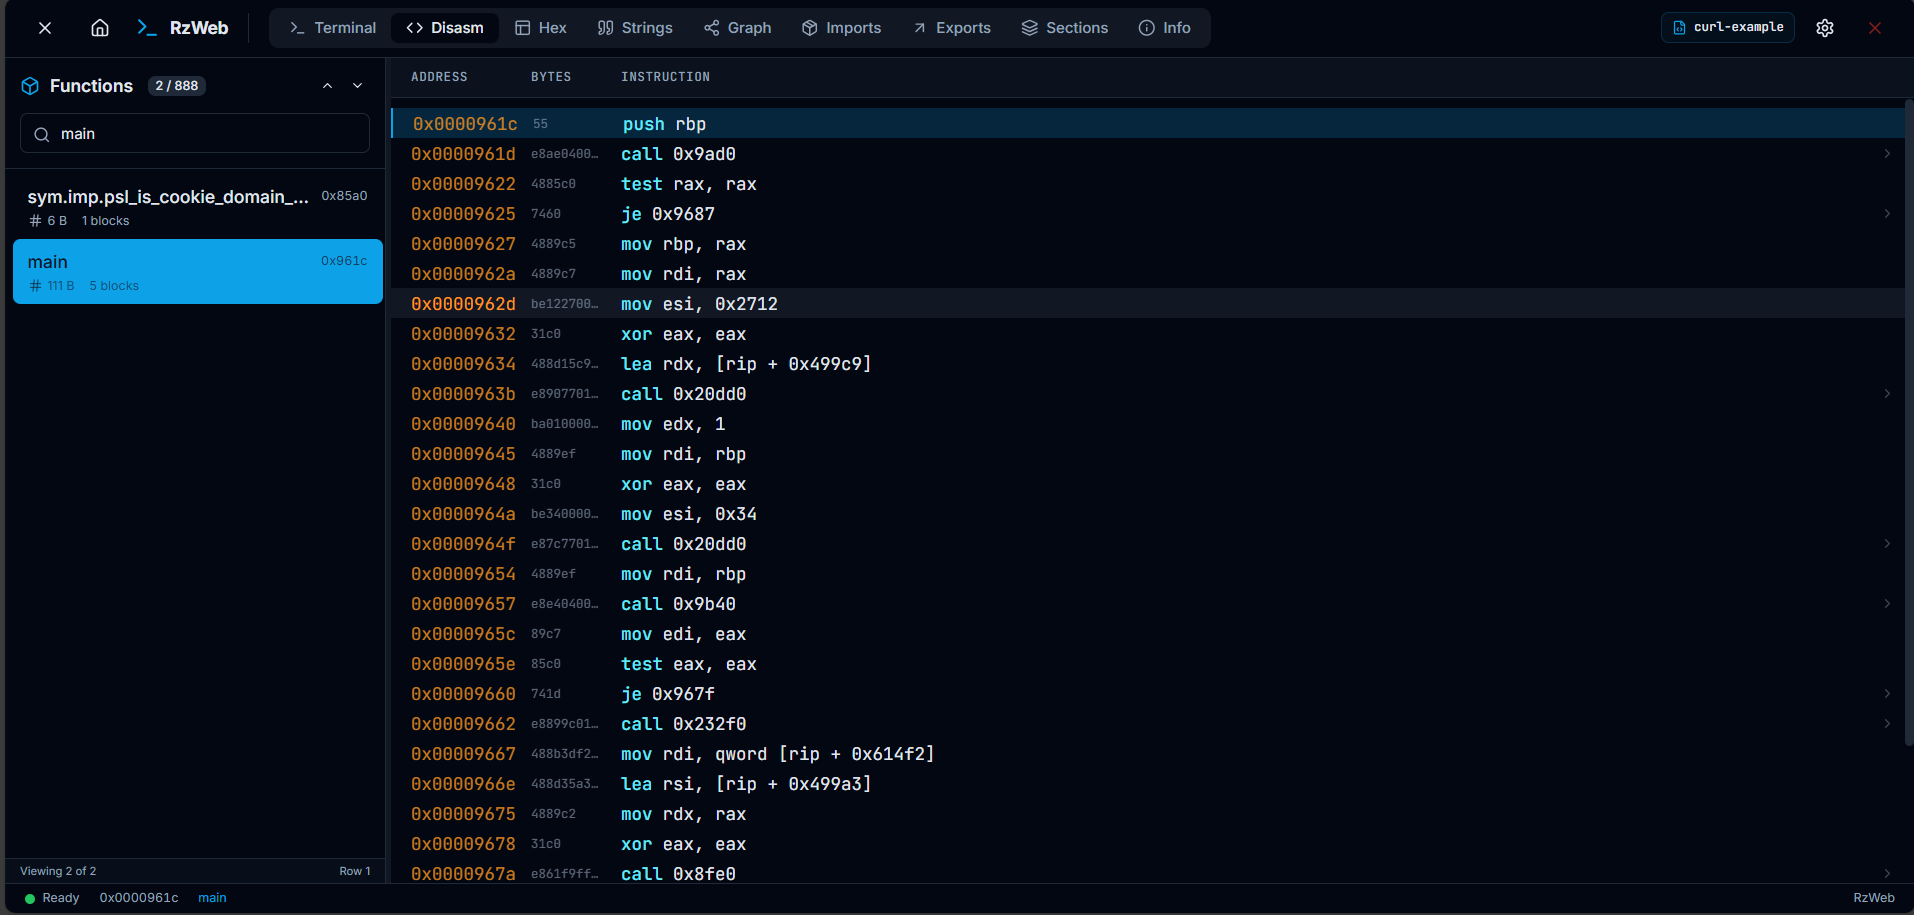
反汇编

反汇编

反编译器

反编译器

交叉引用

交叉引用

控制流图

控制流图

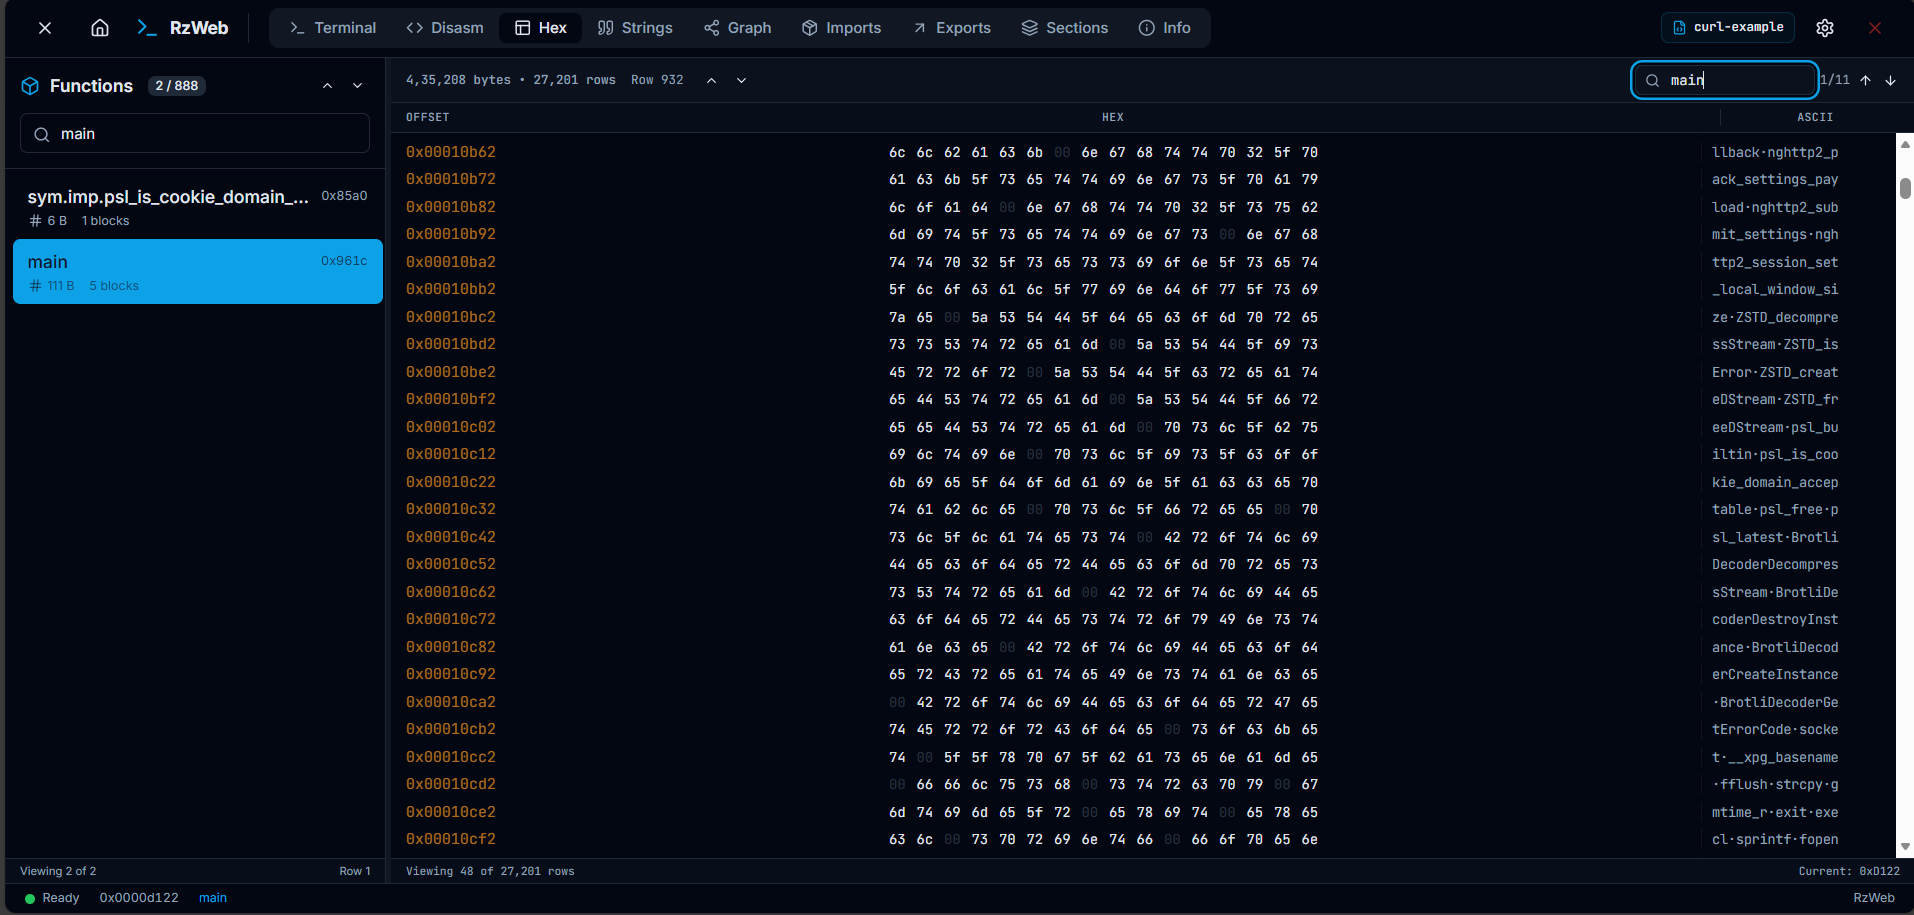
十六进制转储

十六进制转储

字符串

字符串

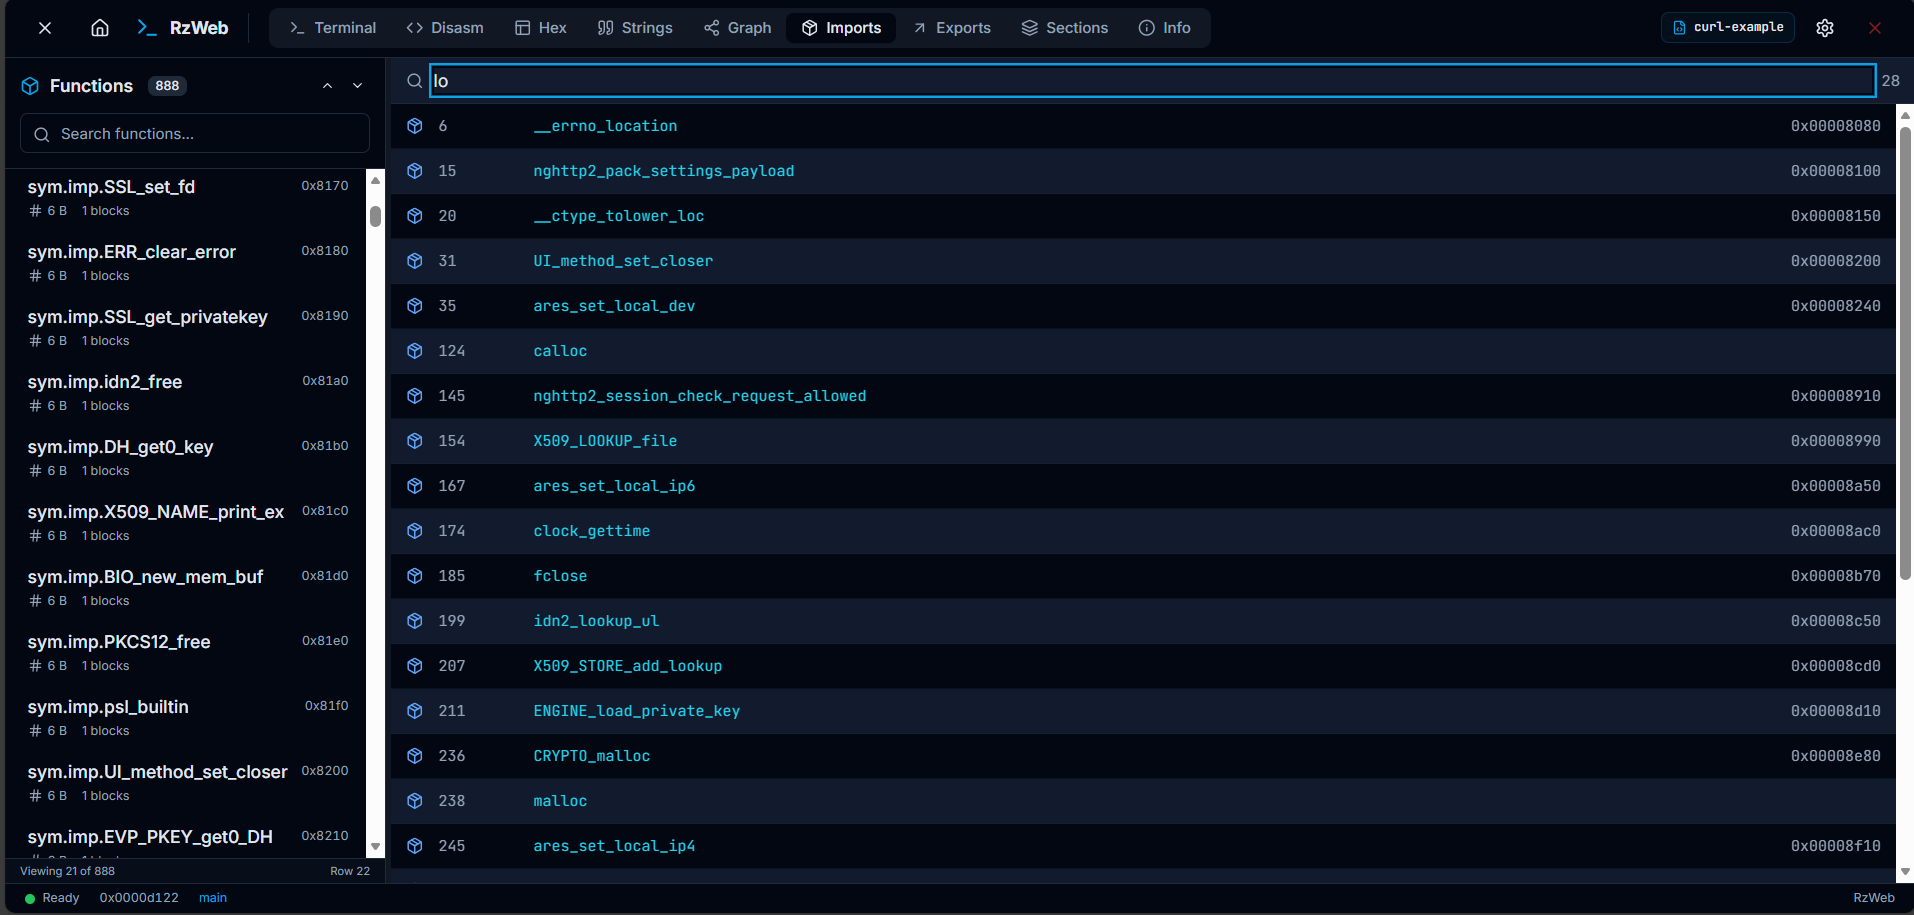
导入

导入

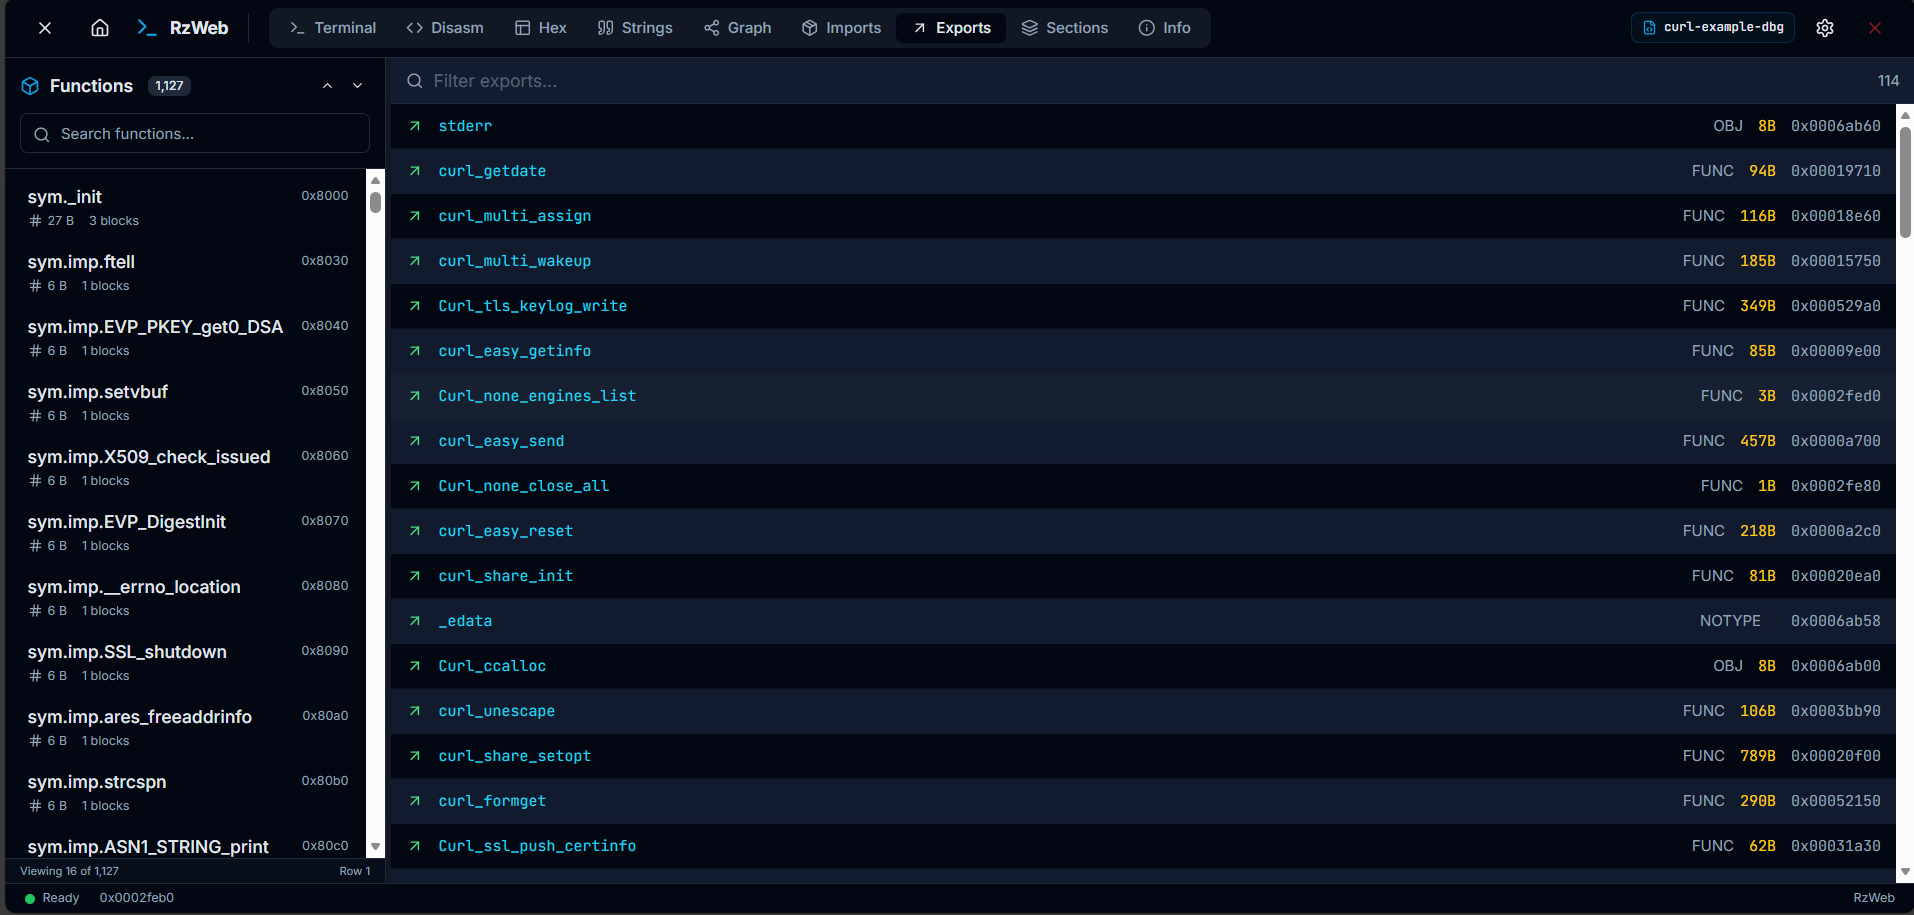
导出

导出

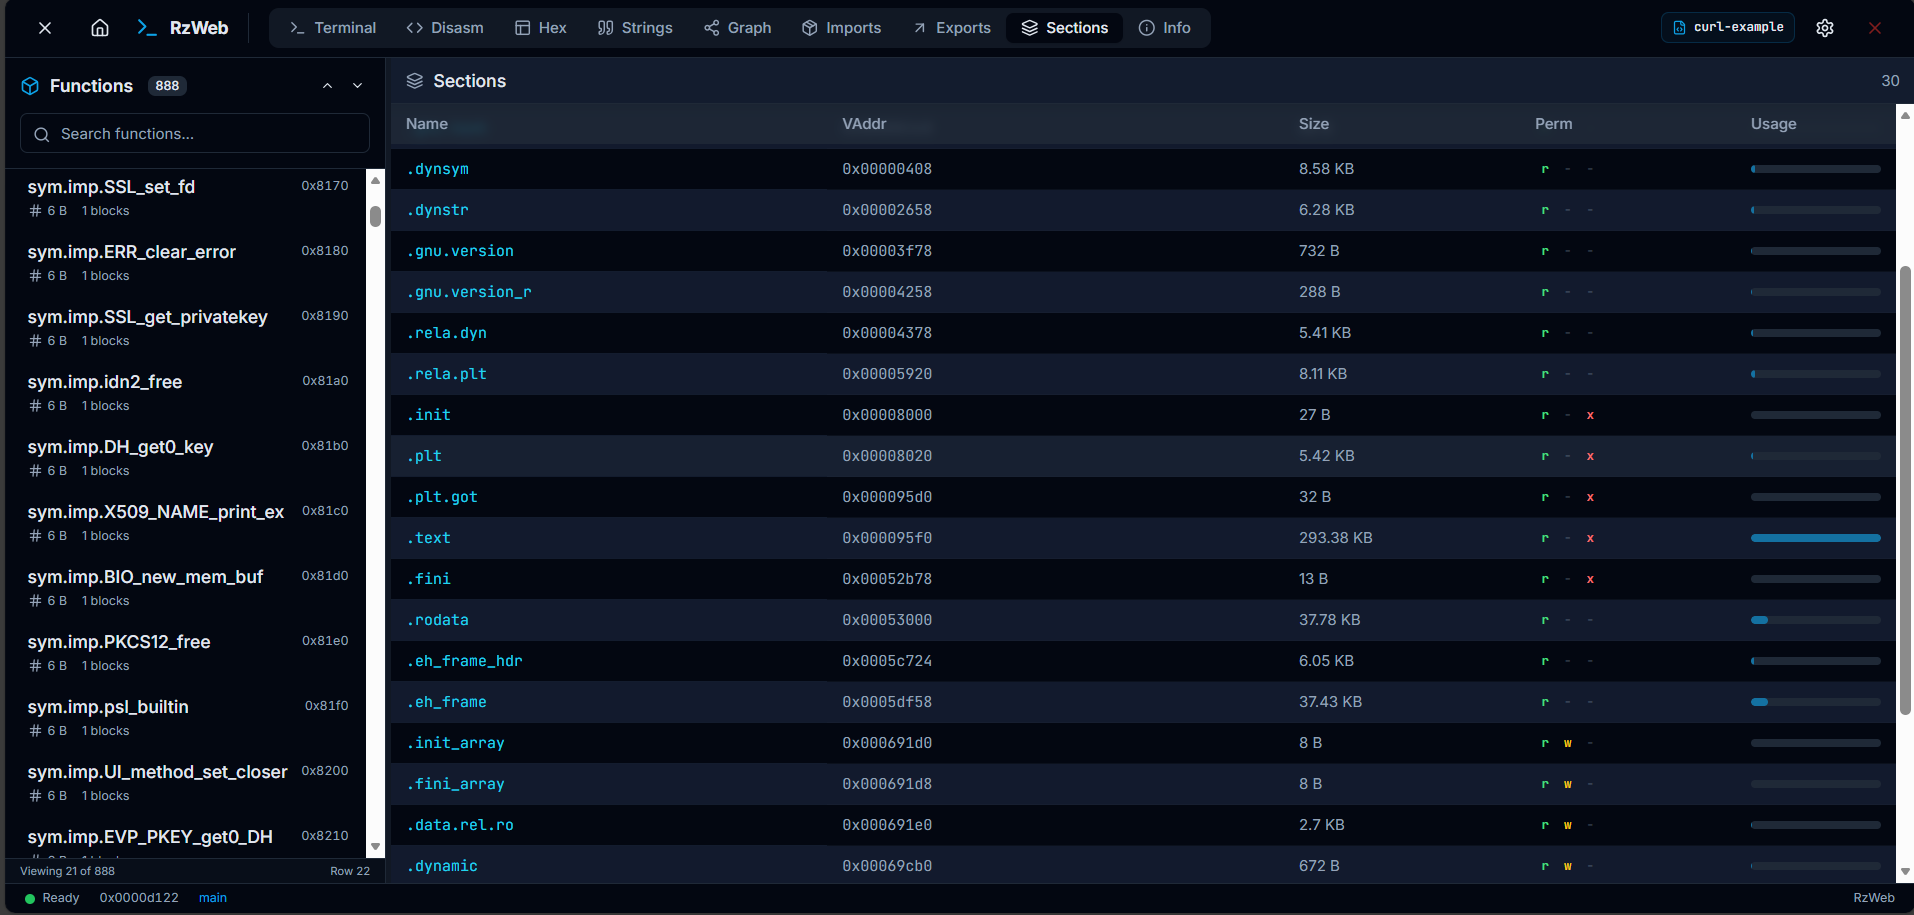
节区

节区

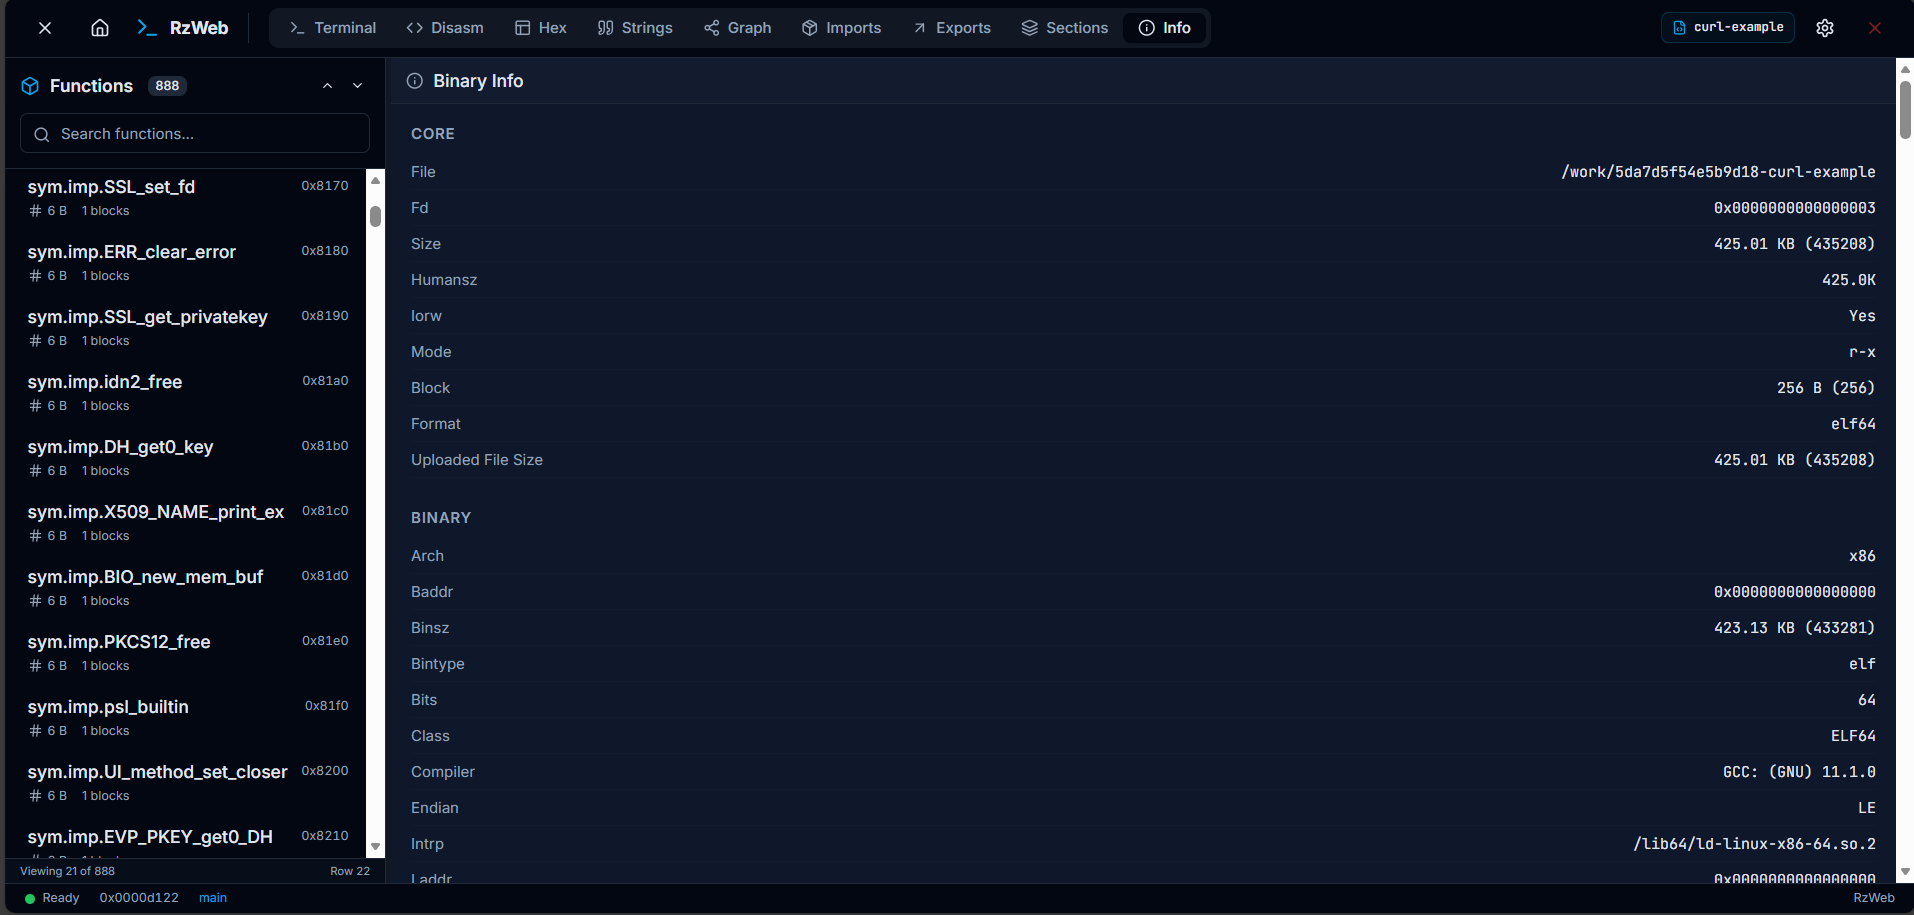
二进制信息

二进制信息

应用功能

  • 标签页,每个标签页拥有独立的 worker
  • 带目录自动补全的终端
  • 反汇编、反编译器、交叉引用、CFG、十六进制、字符串、导入、导出、节区、二进制信息
  • 脚本视图(rizin 命令或带同步 rz API 的 JS)
  • 主题。终端和图表跟随当前激活的主题
  • 命令面板(Ctrl/Cmd+K)与视图快捷键(Alt+1..9)
  • 快照、历史记录,以及内嵌二进制文件的 RZWEBPRJ 导出
  • 十六进制与写入模式补丁,然后保存文件

支持的格式取决于所捆绑的 Rizin 构建能打开哪些格式。包括 ELF、PE、Mach-O 以及原始转储。

工作原理

  1. 打开应用。
  2. 拖入一个二进制文件。恢复旧上下文或开启新上下文。
  3. worker 挂载该文件。分析作为该标签页上的任务运行。
  4. 需要副本时,进行快照或导出 RZWEBPRJ。历史记录会将较旧的 .rzdb 应用到当前打开的文件上。

文件保留在设备上。仅使用 WebAssembly 内存和 IndexedDB。不会上传任何内容。

限制

  • 浏览器中不支持 ptrace。
  • 每个活动上下文对应一个 RzCore。在 aaa 返回之前,该 worker 无法接受其他命令。
  • 取消操作在阶段之间生效(先 aa,再 aaa/aaaa)。无法在命令执行中途取消。
  • 恢复功能需要所加载的 wasm 中包含 rzweb_apply_project。较旧的发行版会回退到 Po 并显示提示。
  • jsdec 是需主动启用的 rzwasi 构建。将 VITE_WASM_BASE_URL 指向该发行版。不要将其设为默认的 Pages 构建。

手动检查

Vitest 无法加载 rizin.wasm。发布 wasm 后,请逐项点击验证:

  • 两个标签页。在 A 中重命名,切换到 B 再切回。重命名仍保留在 A 中。
  • 从 Home 冷启动 RZWEBPRJ。
  • 从历史记录中恢复较旧的快照。
  • 深度 2 任务横幅。在 aa 和 aaa 之间取消。
  • 缺少 rzweb_apply_project 时显示 apply-project 提示。

本地运行

Node 20.19+ 或 22.12+。Ubuntu apt 的 nodejs 是 18。此时 Vite 会报错 crypto.hash is not a function 并退出。仓库在 .nvmrc 中固定为 22。

如果 node -v 仍输出 v18:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

把那个 export 放进 ~/.bashrc,这样新开的终端会保留它。

cd rzweb
node -v
npm install
npm run dev

node -v 必须输出 v22。打开 http://localhost:3000。默认 wasm 是 GitHub Pages 上的 rzwasi 构建。除非你在测试本地 dist,否则请保持 VITE_WASM_BASE_URL 未设置。

社区

Telegram

由 IndAlok 构建。由 Rizin 提供支持。

本项目使用 BrowserStack 进行测试。

许可证

许可证:LGPL-3.0

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →