
 #1

 ymsniper/umbra
Linux 外部只读游戏覆盖层。派生偏移量、组合骨架、可选内核模块,用于不依赖 ptrace 的内存读取和指针级输入。
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 的入侵指标与狩猎指南,该漏洞是 Citrix NetScaler ADC 和 Gateway 中的未认证命令注入漏洞,涵盖主机、网络和 C2 痕迹。
 daffainfo/vol-rs
Volatility 3 移植到 Rust。输出相同,速度更快。
 xen0nize/cve-2026-21096
针对 CVE-2026-21096 的仅崩溃型概念验证,该漏洞是三星 Quram JPEG 解码器中的 32 位整数溢出导致堆溢出,附带逆向分析笔记和 adb 测试框架。

 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)
 akshay-m-singh/ocaml-marshal-vulnerability
我发现了一个整数溢出漏洞,可绕过 OCaml 针对 CVE-2026-28364 的修复:通过 Marshal 反序列化导致堆内存泄露和 SIGBUS 崩溃。包含 PoC、安全公告和建议补丁——已在 OCaml 5.5.1 中修复(OSEC-2026-18)。
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。

 novacode1337/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 房间的完整演练,涵盖 SVG 元数据提取、用户名关联追踪、PGP 密钥分析、Etherscan 钱包追踪、WiGLE WiFi 地理定位以及基于图像的旅行路线重建。
 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT 分步演练,涵盖 SVG 元数据提取、用户名关联追踪、PGP 密钥分析、Etherscan 钱包追踪、WiGLE WiFi 地理位置定位以及基于图像的旅行路线重建。
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
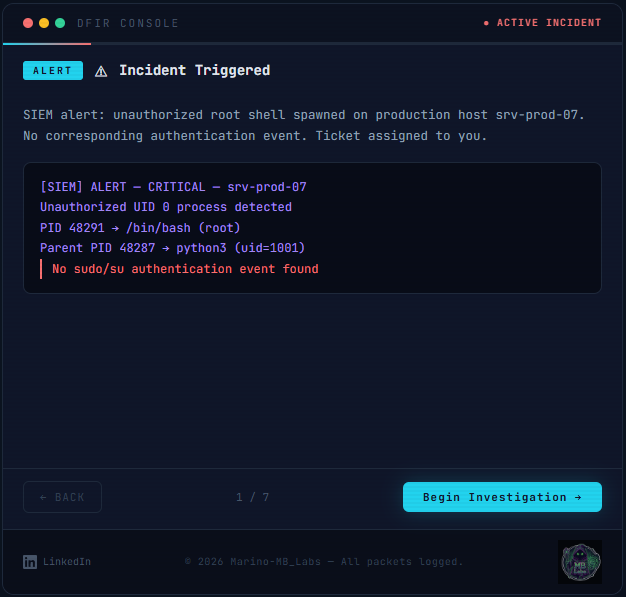 ledlight33/copyfail-dfir
# CVE-2026-31431(Copy Fail)交互式 DFIR 演练——从 SIEM 告警到确认判定。真实 Volatility 3 命令,经验证的方法论。
 kavan00/android-projector-c2-malware
对中国Beamer的C2网络的剖析 - SilentSDK-Analysis
 glmcdona/process-dump
用于将恶意软件PE文件从内存转储到磁盘进行分析的Windows工具。
 parapapinho/cve-2017-12561
针对 CVE-2017-12561 的逆向工程分析文章与概念验证,该漏洞是 HPE iMC dbman 中的释放后使用漏洞,内容涵盖二进制差异分析、ASN.1 解码以及崩溃分析。
 fox-it/citrix-netscaler-triage
针对 Citrix NetScaler 设备的取证分类工具包,包含基于 Dissect 的 IOC 扫描器,用于检测 WebShell、时间戳篡改和可疑二进制文件,并附带可识别 CVE 漏洞的远程版本扫描器。
 google/grr
远程实时取证和事件响应框架,配备Python代理,用于从端点收集取证数据,包括内存、磁盘和网络工件。









