在逆向分析 Samsung 捆绑的图像编解码库时,我遇到了一个崩溃,结果发现它太容易被触发了。JPEG 解码器的迭代路径使用纯 32 位有符号算术来计算其某个内部缓冲区的大小,并且从不检查结果。给它一个声称宽度为 65535 像素的 JPEG,分配大小就会从大约 4.29 GB 回绕到 256 KB 的块,而随后的两个 memset 又从另外两个以相反方向回绕的 32 位乘积中获取大小。其中一个落在无害的 64 KB 上,另一个则变成从缓冲区下方约 2 GB 处开始、填充约 2⁶⁴ 字节的操作。进程在解码器接近实际图像数据之前就已经死亡。
本仓库记录了这个 bug,并使其可以独立复现。我在这里分享的只是一个仅导致崩溃的 PoC,也就是说,是崩溃而不是漏洞利用。这里发布的所有内容都止步于厂商库内部确定性的段错误。没有堆布局操纵,没有控制流劫持,没有代码执行,没有投递链。仅凭崩溃就足以证明该 bug 是真实的,并且其背后的算术行为与描述完全一致。在此基础上构建任何进一步的东西是另一类工作,不包含在这里。复现崩溃所需的所有文件都与本 README 一同发布。
Samsung 在 2026 年 9 月安全维护版本(SVE-2026-3282,“corrects implementation”)中修复了该 bug。这里的一切都在一台安全补丁级别早于该版本的 Galaxy 手机上进行了验证。崩溃是确定性的,十次运行十次复现,且出错栈帧位于真正的 /system/lib64/libimagecodec.quram.so 内部。
本 PoC 演示以下内容。
本仓库有意不包含以下内容。
崩溃本身就是重点。它足以证明受影响的分配和写入可能变得不一致,这就是我发布的全部内容。
CVE-2026-21096 是该 bug 的公开标识符。Samsung 在其月度公告中将其内部追踪为 SVE-2026-3282。Samsung Mobile 作为 CNA 向 MITRE 提交的描述如下。
libimagecodec.quram.so 的 JPEG 解码器中存在基于堆的缓冲区溢出, 影响 SMR Sep-2026 Release 1 之前的版本,允许远程攻击者执行 任意代码。
该记录于 2026 年 9 月 9 日公开,在 CVSS 4.0(CVSS-B)下评级为 9.2 CRITICAL。向量如下所示。
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
该向量描述了一种网络邻近攻击,复杂度低、无需权限、无需用户交互(UI:N),这正是九月报道中“零点击图像”说法的来源。它还带有攻击要求存在(AT:P),意味着利用取决于目标上必须成立的条件。这与我逆向分析时发现的情况完全吻合。该库信任调用方传入的任何几何参数,因此现实世界的可利用性取决于哪个三星组件将攻击者推导出的尺寸推入 LTN 解码路径。对易受攻击系统的影响在机密性、完整性和可用性方面均为高。
根据 NVD,受影响的配置是运行 Android 14、15、16 或 17 且补丁级别早于 SMR Sep-2026 Release 1 的三星移动设备,弱点类别为 CWE-122(基于堆的缓冲区溢出),这是分配算术中整数溢出(CWE-190)的直接后果。同一库的 DNG 解码器中有一个同类缺陷(CVE-2026-21095 / SVE-2026-3247),已在同一公告中修复。本仓库仅涵盖 JPEG 那个。
CVE 记录描述了潜在的远程代码执行。本仓库不尝试复现该影响。我在这里的工作涵盖易受攻击的原生路径和一个本地崩溃复现器,仅此而已。
libimagecodec.quram.so 是由 Quramsoft 编写的闭源图像编解码器,三星在所有近期 Galaxy 设备上随附。它位于 Android 平台解码器之上。当三星应用(相册、相机管线、消息预览)想要对 JPEG 进行快速或流式解码时,它会调用此库而不是 Skia。典型设备上随附两个构建版本,/system/lib64/libimagecodec.quram.so 以及 /system/lib/ 下的 32 位孪生版本,后者由 mediaserver32 映射。我验证了 64 位版本在我的测试手机上加载于相册进程内。
包含该缺陷的函数是以下 JNI 入口点背后的实现
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
“LTN”是三星的 lock-to-native 迭代解码模式,在该模式下,调用方自行提供输出几何信息(行跨度、总高度,以及每次迭代块应覆盖多少行),库则逐块将图像解码到调用方管理的原生缓冲区中。相机连拍路径是这种模式的天然使用者。
下面的截图是 JNI 入口点的反编译伪代码,直接取自 IDA Pro 中该库存在漏洞的 arm64 构建(BuildId d49d229541cc09afa04a97266252f7f716e4f7aa)。它从颜色配置选择一直运行到两个 memset,完整呈现了那些发生回绕的值的整个生命周期。关键参数如下。a4 是解码模式标志(必须为 1 或 3),a5 是调用方提供的行跨度(保存在 v14 中),a9 是调用方提供的迭代行数,而 *(_DWORD *)(a3 + 8) 是存储在解码信息结构体中的 inPreferredConfig 值,它决定 v22(每像素字节数)和 v23(平面数)。v58 只是 v22 被复制到栈槽中的副本。
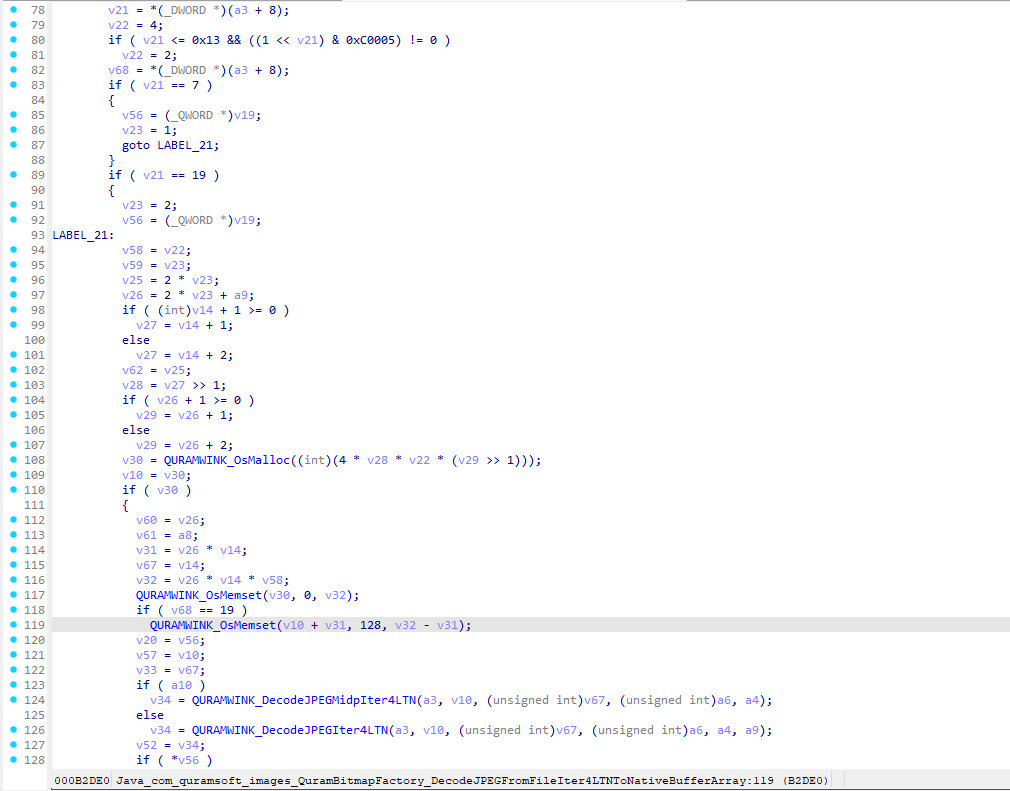
在图中所示的代码行上,三个 32 位乘积同时出错。错误本身是未检查的 32 位算术中的整数溢出(CWE-190),其内存安全影响则是 CVE 记录中所载的基于堆的缓冲区溢出(CWE-122)。分配(0xb2d8c)为 4 * v28 * v22 * (v29 >> 1)。对于较大的跨度和迭代高度,它会静默地按 2³² 取模回绕,于是 4.29 GB 的请求变成了一个 262,144 字节的块,而 malloc 会欣然分配。接着 v31 = v26 * v14 回绕为负数,即 −2,147,450,881,而 v32 = v31 * bpp 再次回绕,变为无害的 +65,534。因此 0xb2dc0 处的零填充会静默地清除该块内的 65,534 字节并返回。色度填充则是引爆点。其大小为 v32 − v31,结果为 −2,147,450,881,而调用前的 sxtw x2, w8 会将这个负 int 扩展为约 2⁶⁴ 的 size_t。其目标是 buf + v31,位于该块下方两吉字节处。该调用(0xb2de0,即 tombstone 中的 +536 帧)会跨越两吉字节的地址空间扫过 0x80 字节,直到撞入未映射的页,这就是 SIGSEGV。如果堆布局更幸运,它则会静默地破坏相邻的块,而那部分就是别人的研究了。
stride = 65535 是合法的 JPEG 宽度,因此 SOF0 头可以直接这样声明。当 inPreferredConfig = 19 时,入口点会选择 v22 = 2(每像素字节数)和 v23 = 2(平面数),这使得 v28 = 32768 且 v26 = iterRows + 4。于是分配会坍缩为
alloc = (int)(4 × 32768 × 2 × ((iterRows + 5) >> 1))
      = (int)(2^18 × ((iterRows + 5) >> 1))
那个 2¹⁸ 乘数让回绕很容易被操控。每当
((iterRows+5)>>1) 增加 16384,乘积就恰好前进 2³²
并精确回到原来的位置。iterRows = 32765 使其落在
262,144 上,这是一个 4.29 GB 的请求,而 malloc 将其视为四分之一兆字节。
memset 的大小按各自的节奏回绕。
                     raw product    as int32
v31 = 32769 × 65535   2,147,516,415  −2,147,450,881
v32 = v31 × 2         4,295,032,830  +65,534
v32 − v31             2,147,516,415  −2,147,450,881
零填充被传入 65,534,这无害,因为它能放进该块内,随后返回。色度填充被传入 −2,147,450,881,sxtw 将其扩展为约 2⁶⁴ 的 size_t,目标地址为 buf + v31,位于该块下方两吉字节处。这一组合就是崩溃的原因。
从 iterRows 32763 到 32767 的任何值都会以相同方式回绕。我最终选择 32765,因为它在重复运行中最可靠。
触发文件本身由 gen_payload.py 构建。它是一个真正的 4096×4096 4:2:0 JPEG(由 Pillow 以质量 70 编码),其 SOF0 宽度字段在事后被修补为 65535。有一个教训花了我好几个晚上。Huffman 流必须是真实的。我最初的合成 JPEG 在执行到达易受攻击的写入器之前很久就被熵解码器拒绝了,而崩溃在解码器实际上无法解码的文件上根本不会发生。
poc.dex 是一个小型预构建测试框架。它以精确名称声明三星内部类(com.quramsoft.images.QuramBitmapFactory 及其 Options),以便 ART 将原生方法直接绑定到真实系统库中,并以 shell 用户身份从 app_process 驱动解码,无需 root、无需 APK,也不涉及 Gallery。
要求为 adb、带 Pillow 的 python3,以及一台存在漏洞的三星设备。
python gen_payload.py payload.jpeg
adb push payload.jpeg /sdcard/Download/
adb push poc.dex /data/local/tmp/poc.dex

adb shell CLASSPATH=/data/local/tmp/poc.dex app_process / \
    com.Xen0nize.quram.Ltn /sdcard/Download/payload.jpeg 1 19 65535 4096 32765 0 0
参数按顺序为 file, jniCfg, inPreferredConfig, stride, totalHeight, iterRows, a8, midpoint。其中有意义的是
inPreferredConfig(必须为 7 或 19,即 LTN YUV 颜色模式,其他任何
值都会被礼貌地拒绝,并输出一行 "is not supported for [%d] color type"
日志)、stride(取自被修补的 SOF0 宽度)和 iterRows
(回绕触发条件)。
要到达易受攻击的代码,还需要 jniCfg ∈ {1,3}(函数顶部的解码模式
门控)、一个非空的输出句柄数组,以及一个能解析为 JPEG 的文件。我通过黑盒探测加
反编译找到了所有这些,而且这里没有任何一项需要在测试设备上获取 root 权限。
一次成功的运行会像这样结束。
LTN /sdcard/Download/payload.jpeg jni=1 pref=19 stride=65535 totalH=4096 iter=32765 a8=0 mid=0
decInfo=...
Segmentation fault
崩溃缓冲区包含以下内容。
Fatal signal 11 (SIGSEGV), code 1 (SEGV_MAPERR)
#00 pc ... libc.so (__memset_aarch64)
#01 pc ... libimagecodec.quram.so (QURAMWINK_OsMemset+16)
#02 pc ... libimagecodec.quram.so (DecodeJPEGFromFileIter4LTNToNativeBufferArray+536)
运行结束后,用 adb logcat -b crash -d 自行检查。两个
libimagecodec.quram.so 栈帧正是关键所在。崩溃发生在
厂商库的调用路径上,位于被包装的分配与
超大 memset 之间。
在同一设备上对同一文件运行两个阴性对照。
iterRows = 16,相同的调用和相同的文件,但算术不会
回绕,因此调用干净返回(SURVIVED r=0)。inPreferredConfig = 4,其他一切相同,但使用非 LTN 颜色配置,
被颜色类型门控拒绝,得以存活。崩溃只在乘法实际发生回绕时出现,而这正是 2026 年 9 月补丁所修正的内容。在已运行 2026 年 9 月更新的设备上,同一命令预期会解码(或干净失败) 而不是崩溃,如果你手头同时有已修补和未修补的手机, 这就是值得检查的差异。
我在一台安全补丁级别早于 SMR Sep-2026 Release 1 的 Galaxy 设备上
反复验证了该崩溃。在我的测试中它是确定性的。
该测试框架通过 app_process 以 shell(uid 2000)身份运行。
在实际环境中,同一库由 Gallery 和 32 位 mediaserver 加载,
因此任何以攻击者构造的几何参数驱动 LTN 路径的调用方
都会继承该崩溃。准确映射哪个三星调用方将不可信输入
传入 iterRows,是 CVE 记录所描述的远程攻击故事中
尚待完成的部分。我没有调查它,这超出了
本仓库的范围。
仅供安全研究和教育目的提供。此处发布的代码 仅限于将漏洞复现为崩溃。 请在你拥有的设备或你明确获授权测试的系统上演示。 我对你如何使用它不承担责任。
MIT,参见 LICENSE。



