#1


 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具

 florentineprinzessinzusachsen/badbox-h713-projector
针对 Allwinner H713 Android 投影仪上 BadBox 恶意软件的分析与清理指南:ADB 访问、感染证据、固件备份、dropper 移除与验证。
 prox0959/cybercodex
自主22源零成本OSINT、数据泄露/泄漏、信息窃取器与威胁情报CLI引擎 + 无偏见网络战百科全书(11种语言,零依赖)
 hasamba/dfir-companion
DFIR 取证配套服务器 + 捕获扩展
 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 jazho76/house_of_apple_2
glibc 2.43 上 House of Apple 2 FSOP 技术的交互式 GDB 演练,附带可复现的沙箱环境,涵盖 vtable 绕过、栈迁移和 ROP。
 prox0959/trueverdict
零依赖 Windows PE 来源溯源与误报削减引擎(内嵌 Authenticode + 操作系统安全目录、Rich Header ROL32 校验、可复现构建检测,以及差分节区熵)。
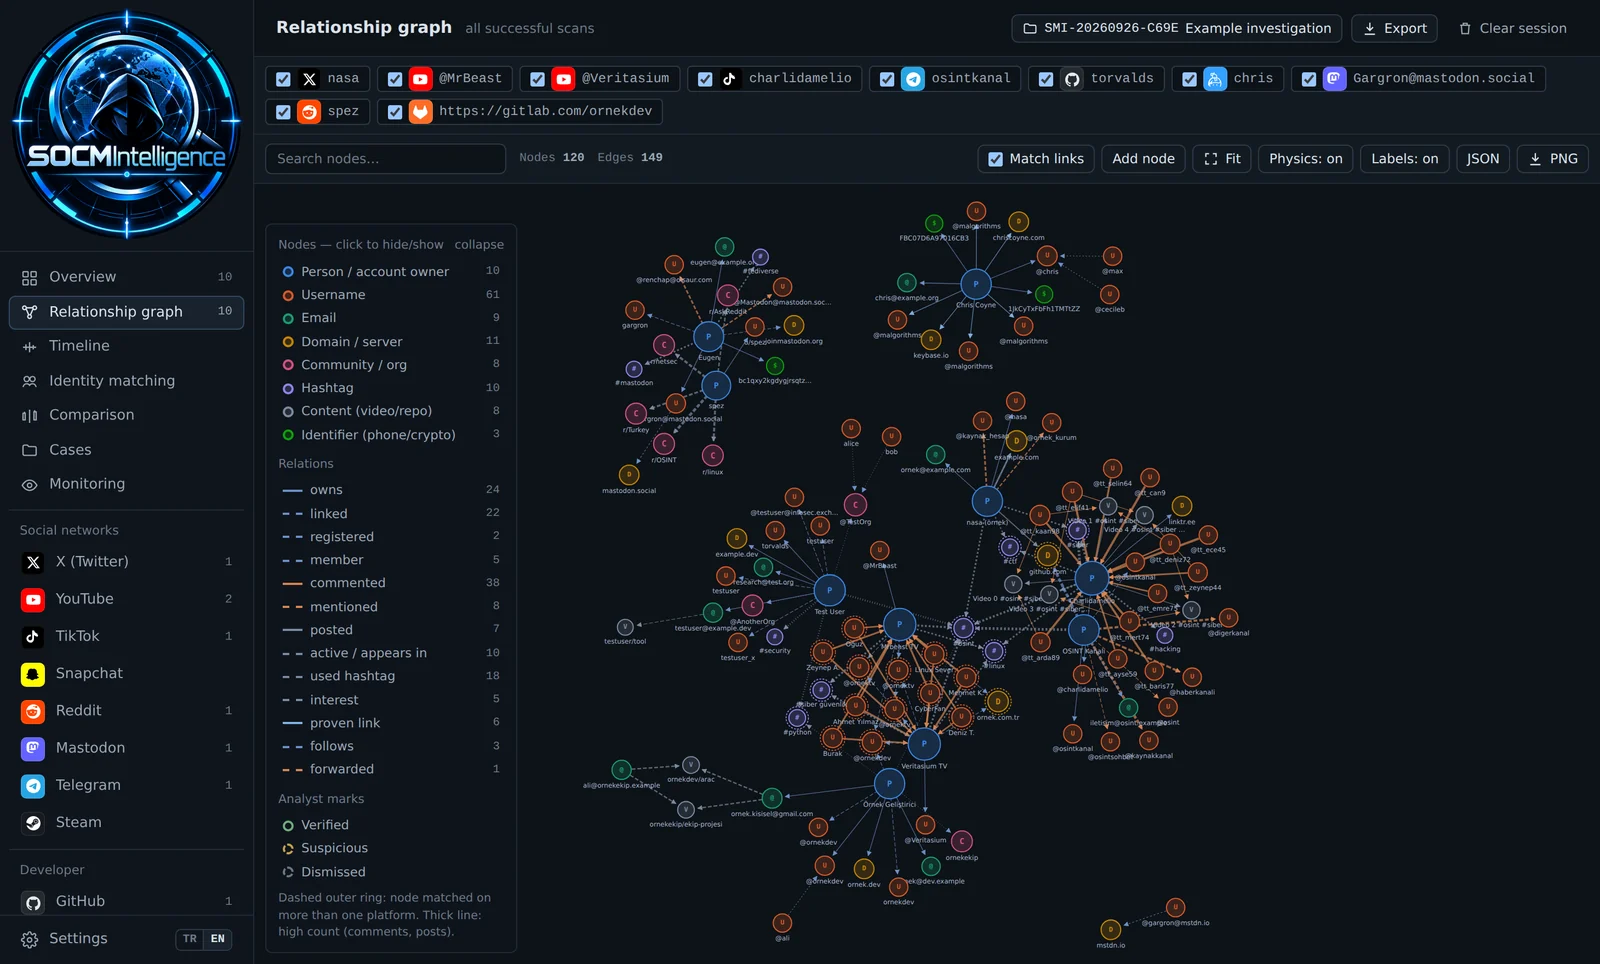 emrekybs/socmintelligence
一个模块化的 OSINT 与 SOCMINT 框架,用于社交媒体情报、调查和公开数据分析。
 fkie-cad/sandroid_dexray-intercept
一款Android恶意软件分析工具,通过挂钩应用程序在密码学、文件系统、数据库、网络通信和进程操作方面的行为,创建全面的运行时配置文件。
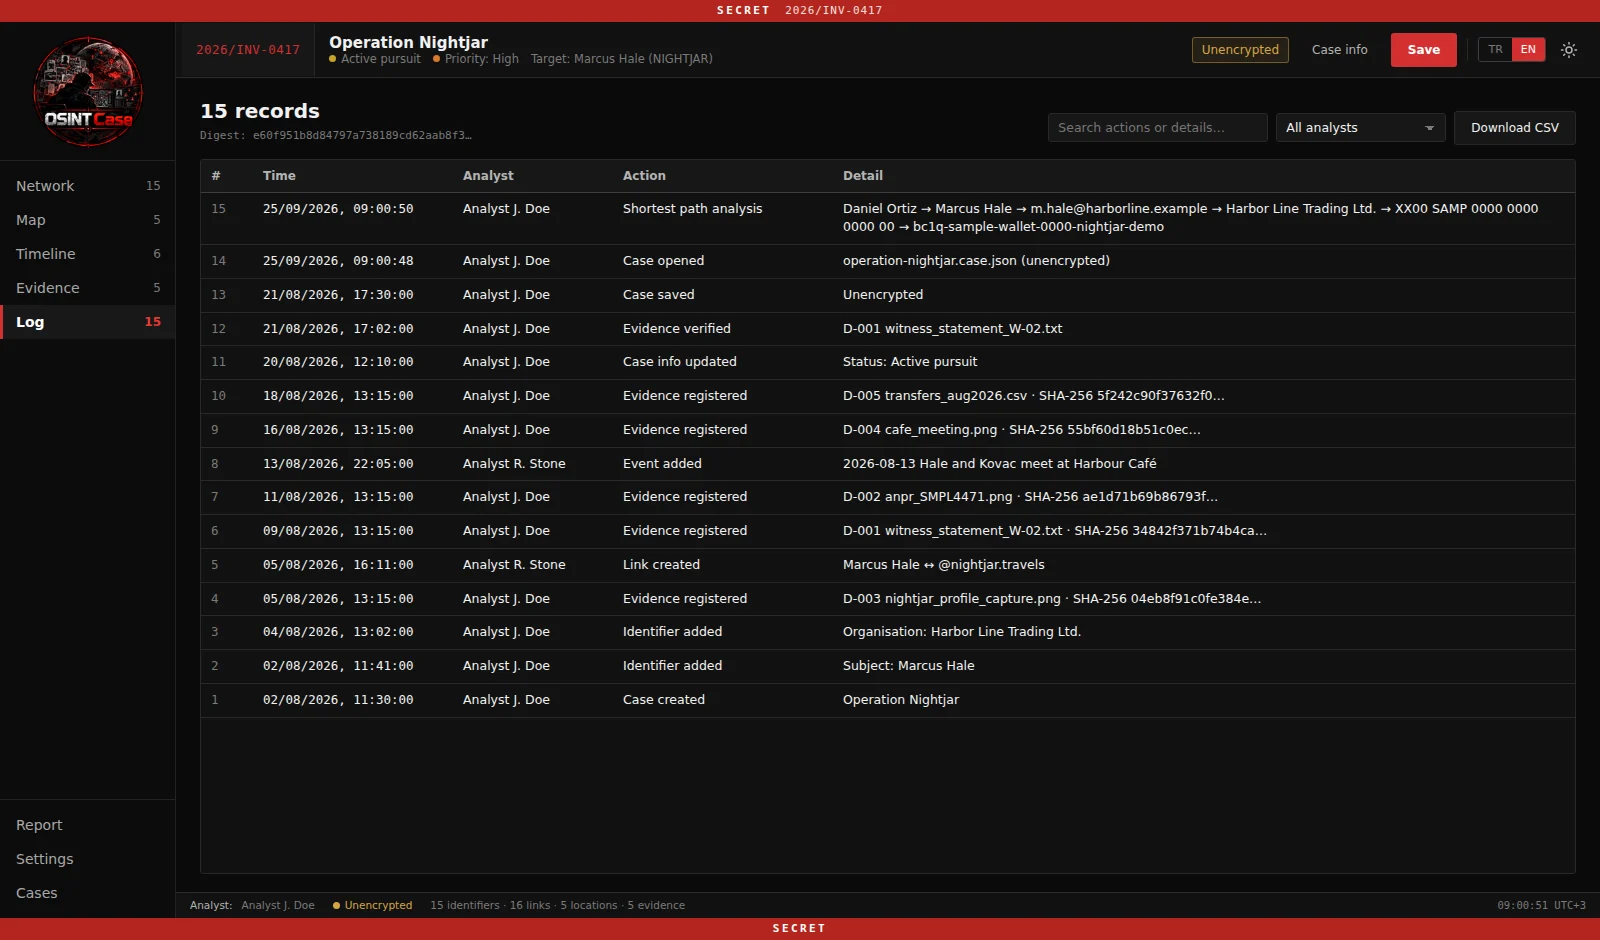
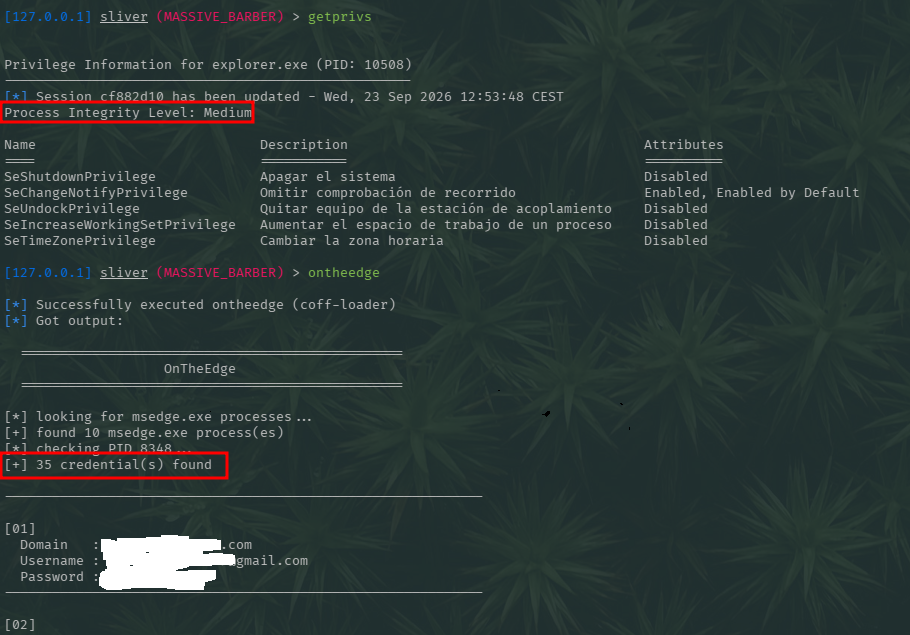 jssngc/ontheedge
Windows 研究性 PoC,使用 C 语言扫描 Microsoft Edge 进程内存中的凭据相关数据,包含独立可执行文件和适用于 C2 实验环境的 BOF 变体。
 prox0959/omnitriage
零依赖、亚秒级 Windows 实时数字取证与事件响应(DFIR)分诊引擎,适用于 USB 应急响应设备。
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
 jvidhan/cve-2026-43687
macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。
 rafabd1/vectorfreed
记录了 VectorFreed 的 librsvg 释放后使用 RCE 利用链(CVE-2026-96889),包含 SVG 生成器 PoC 以及针对 librsvg、Next.js 和 Satori 的修复指导。