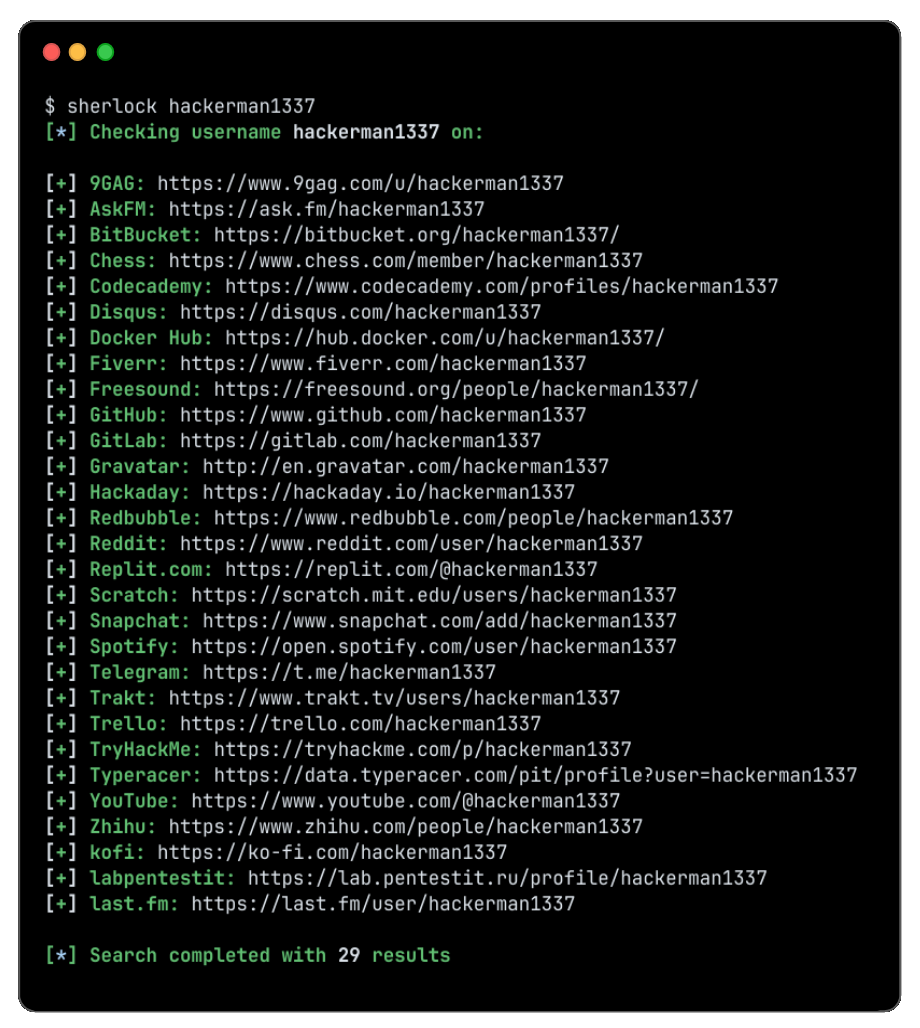
#1
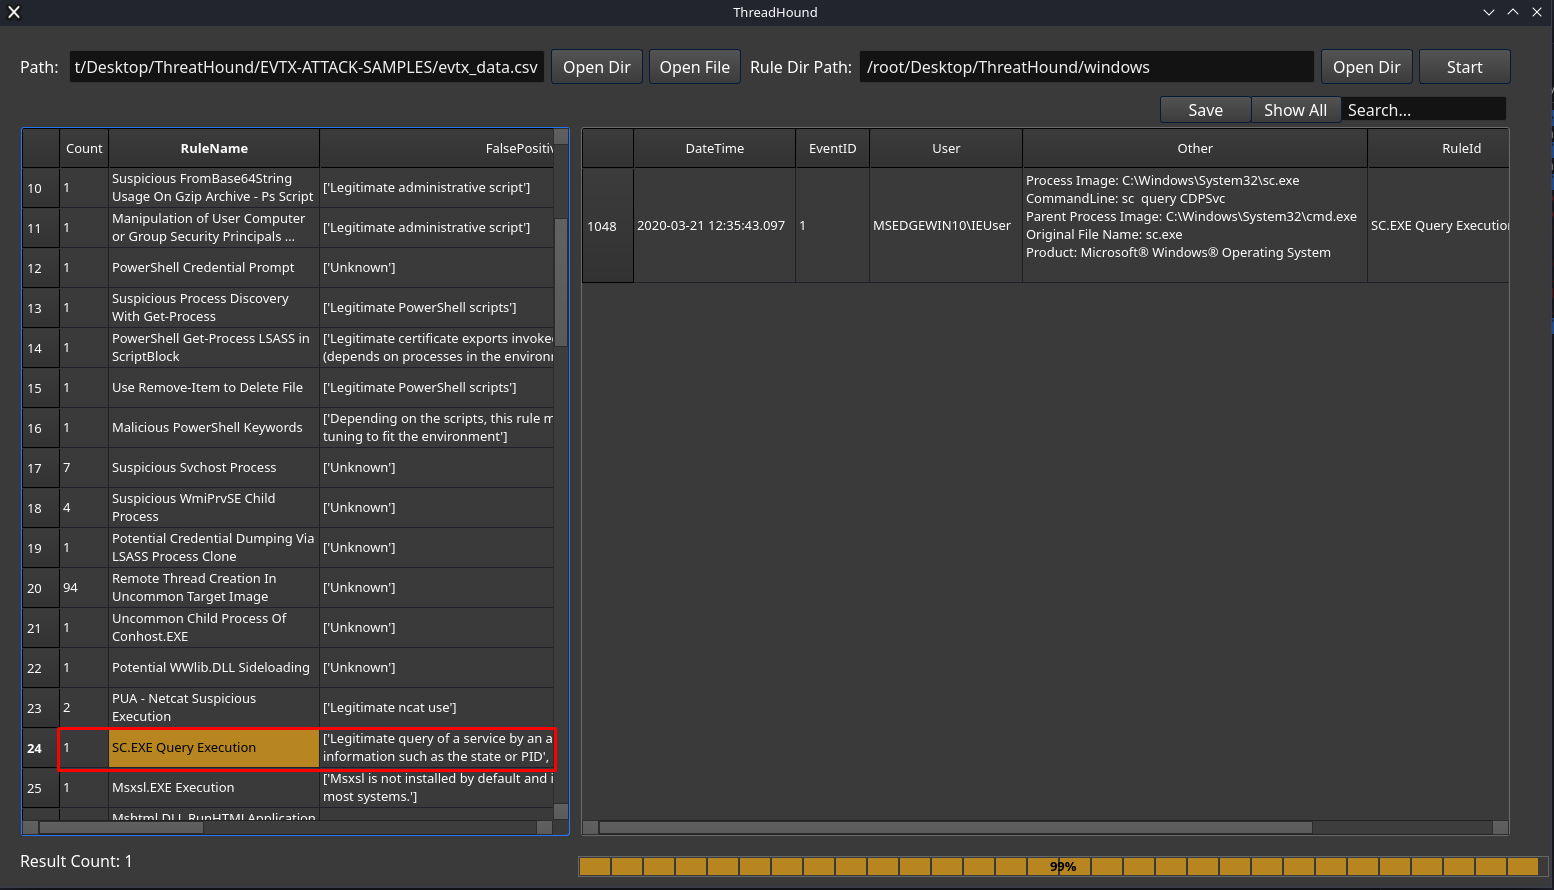
 mazx0p/threathound
针对Windows事件日志的自动化威胁狩猎和事件响应工具,集成Sigma规则、实时检测和取证工件分析。
 prox0959/cybercodex
自主22源零成本OSINT、数据泄露/泄漏、信息窃取器与威胁情报CLI引擎 + 无偏见网络战百科全书(11种语言,零依赖)
 stamparm/maltrail
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 zeek/zeek
Zeek 是一个强大的网络分析框架,与你可能知道的典型 IDS 有很大不同。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。

 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 mvt-project/mvt
面向 Android 和 iOS 设备的取证收集与分析工具包,利用公开和私有的入侵指标(IOC)识别由已知间谍软件造成的潜在入侵。
 usarmyresearchlab/dshell
Dshell 是一个网络取证分析框架。
 mvt-project/androidqf
androidqf(Android快速取证)有助于从Android设备快速收集取证证据,以识别潜在的入侵痕迹。
 the-art-of-hacking/h4cker
精心整理的网络安全资源、实验环境和培训材料合集,涵盖道德黑客、渗透测试、漏洞利用开发、逆向工程、数字取证与事件响应(DFIR)以及人工智能安全。
 bert-janp/incident-response-powershell
基于PowerShell的事件响应工具包,收集25+个取证工件(进程、网络连接、注册表、浏览器历史),并导出CSV用于SIEM集成。支持Defender for Endpoint的实时响应。
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 winsiderss/systeminformer
实时Windows系统监控工具,具备高级进程、网络和磁盘分析,堆栈跟踪调试,恶意软件检测以及服务管理功能。便携且免费。