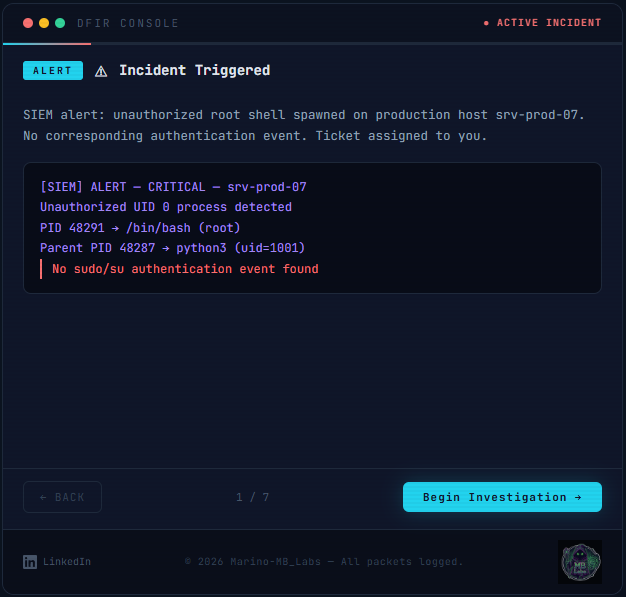
一份针对 Copy Fail Linux 内核漏洞(CVE-2026-31431)的交互式、分步式取证调查演练。
逐步浏览一个事件响应场景,从 SIEM 告警到最终判定,包含分析师真正会运行的命令以及每一步的通俗语言说明。
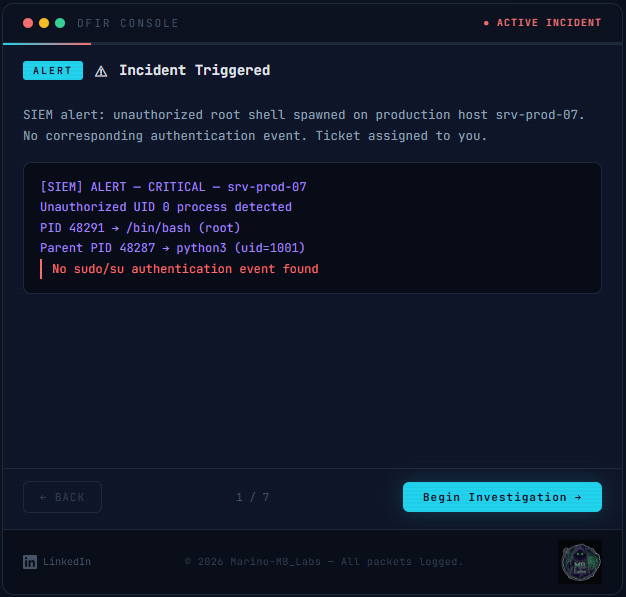
使用左右方向键在步骤之间切换。每一步都可以直接链接,例如 #step-5 会跳转到页缓存分析。
本指南提供英文和希腊文版本。使用标题栏中的 EN | ΕΛ 按钮,或直接打开希腊文版本:ledlight33.github.io/copyfail-dfir/?lang=el。选择会被记住,希腊文浏览器默认以希腊文打开。
只有说明文字会被翻译(指令、发现、备注、问题、检查清单和判定)。命令、代码和技术术语保持英文。
希腊文版本:ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files、linux.pagecache.InodePages)ausearch 重建审计追踪,以及用 strings 恢复的漏洞利用痕迹每个人都在发布漏洞相关内容。很少有人展示如何调查它们。
Copy Fail 是一种仅页缓存攻击:磁盘上的文件从未被修改,因此关机后的磁盘镜像看起来是干净的。实时和内存分析才能显示篡改。本演练展示了 DFIR 分析师会寻找什么、按什么顺序寻找,以及为什么。
每一步都有一个可选的备注面板(在标题栏中切换),包含通俗语言的解释、该步骤为何重要、一个常见错误、一个简短的术语列表、一个“自我检查”问题以及来源链接。
演练的最后一个屏幕有一个只读检查清单,你可以在自己的机器上运行:内核版本、易受攻击的模块是否已加载、对每个 setuid 文件的缓存与磁盘对比、对 su 的包管理器检查,以及一些日志痕迹。它会告诉你命中意味着什么以及下一步该做什么。直接打开:ledlight33.github.io/copyfail-dfir/#step-8
切勿在你关心的机器上运行公开的漏洞利用程序进行测试。干净的结果是好迹象,但不是证据,因为被污染的页面可能被逐出或在重启时丢失。
控制台输出是示意性的:PID、哈希、地址和时间戳是虚构的,长表格被缩短。命令、系统调用号、插件名称和选项以及攻击机制已对照主要来源(Theori PoC 和 Xint 文章、NVD、CISA、Volatility 3 源代码、厂商公告)进行了核实。每一步都链接了其来源,判定屏幕列出了所有来源。
有两点值得了解:
dd iflag=direct)遵循 rfxn 描述的双路径方法。它并非为本指南在实验室中捕获,且直接 I/O 支持取决于文件系统,因此请在你的文件系统上测试。发现错误?请提交 issue。
使用 React(通过 CDN)的单页 HTML。无需构建步骤,无依赖:只需打开 index.html。
🧪 DFIR 元素周期表:118 款数字取证与事件响应工具
Marino Bekios,MB Labs
MIT - © 2026 Marino Bekios, MB Labs