#1

 bytedance/elkeid
Elkeid 是一个开源解决方案,能够满足各种工作负载(如主机、容器、K8s 和无服务器)的安全需求。它源自字节跳动的内部最佳实践。
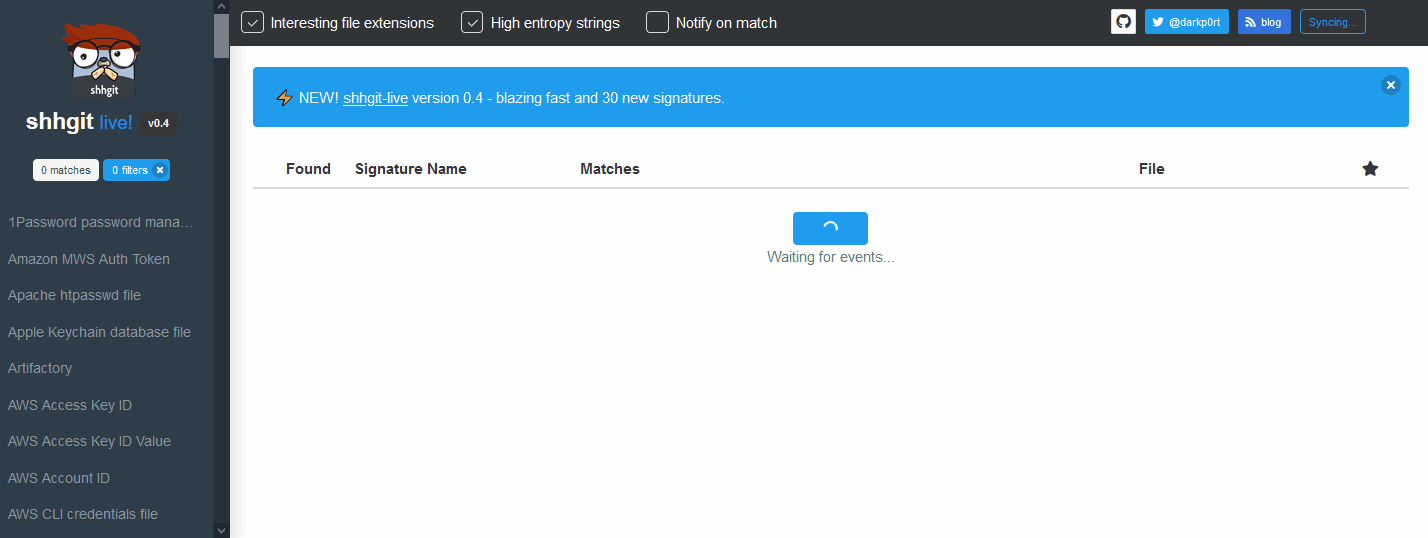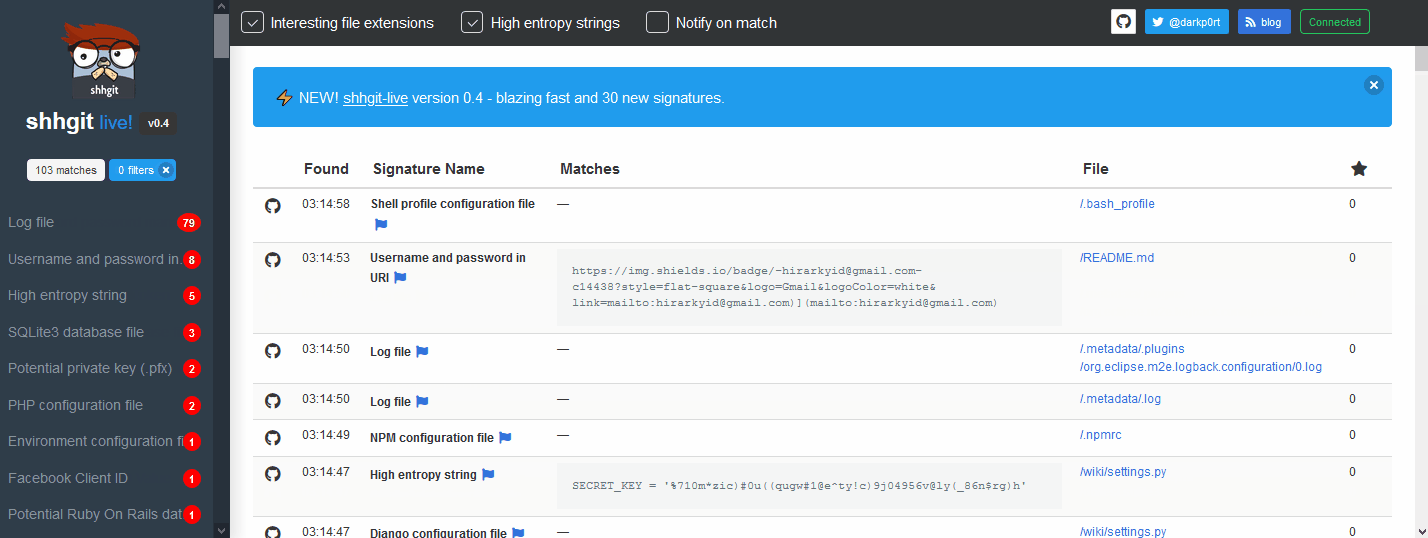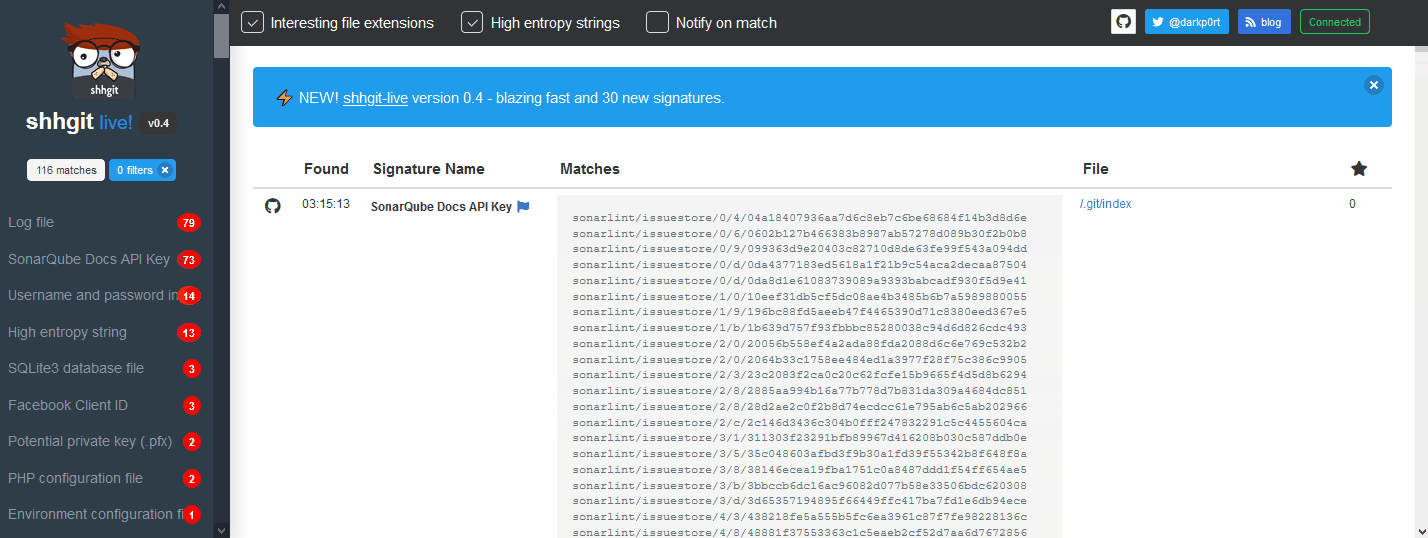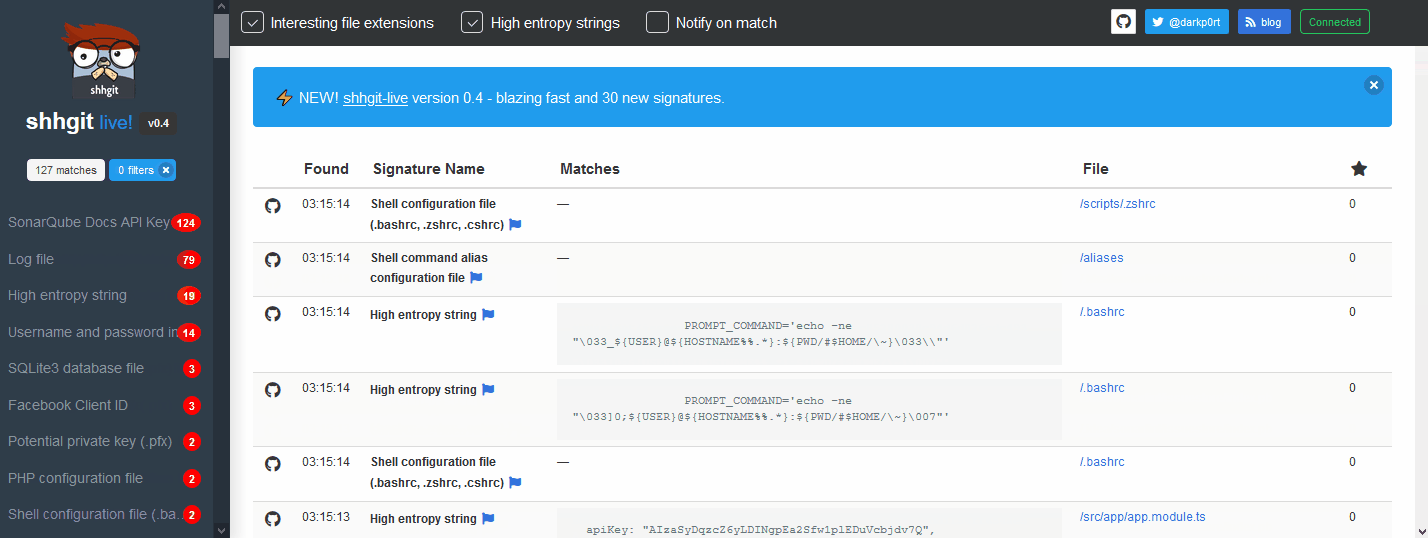 eth0izzle/shhgit
Ah shhgit! 在代码中查找机密信息。为您的 GitHub、GitLab 和 Bitbucket 仓库提供机密检测。
 baidu/openrasp
运行时应用自我保护引擎,可挂接到应用服务器,以监控并阻止恶意数据库查询、文件操作和网络请求。
 stackrox/stackrox
StackRox Kubernetes安全平台对容器环境进行风险分析,提供可见性和运行时警报,并提供建议以通过加固环境来主动提高安全性。
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 deepfence/secretscanner
:unlock: :unlock: 在容器镜像和文件系统中查找机密和密码 :unlock: :unlock:
 pyupio/safety
安全检查Python依赖项中已知的安全漏洞,并针对检测到的漏洞建议适当的修复措施。
 google-github-actions/run-gemini-cli
一个调用 Gemini CLI 的 GitHub Action。
 knostic/openant
来自 Knostic 的 OpenAnt 是领先的开源基于 LLM 的漏洞发现产品,帮助防御者主动发现已验证的安全缺陷,同时将误报和漏报降到最低。第一阶段负责检测,第二阶段负责攻击。幸存下来的才是真实漏洞。
 pypa/pip-audit
审计Python环境、需求文件以及依赖树中已知的安全漏洞,并可以自动修复它们
 zegl/kube-score
Kubernetes 对象分析与改进可靠性和安全性的建议。kube-score 主动防止 Kubernetes YAML 和 Charts 中的停机与错误。用于 Kubernetes 的静态代码分析。
 goodwithtech/dockle
容器镜像安全Linter,帮助构建最佳实践的Docker镜像,易于上手。
 bridgecrewio/terragoat
用于学习云配置错误检测和DevSecOps实践的故意存在漏洞的Terraform基础设施,涵盖AWS、Azure和GCP。