#1

 archerysec/archerysec
ASOC, ASPM, DevSecOps, 使用 ArcherySec 进行漏洞管理。
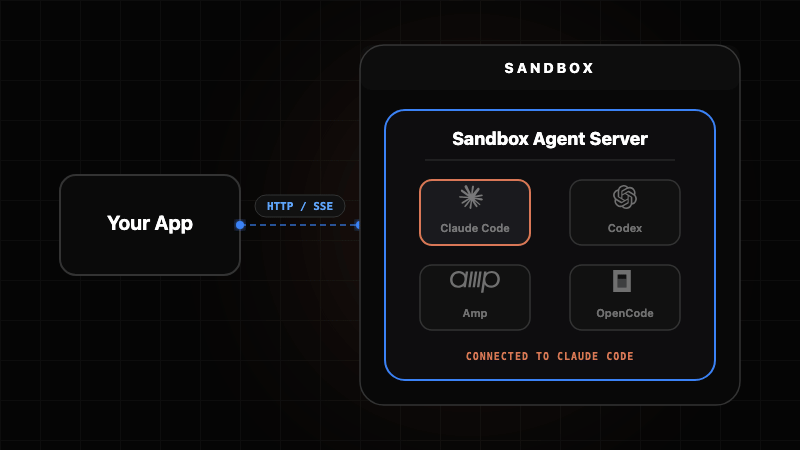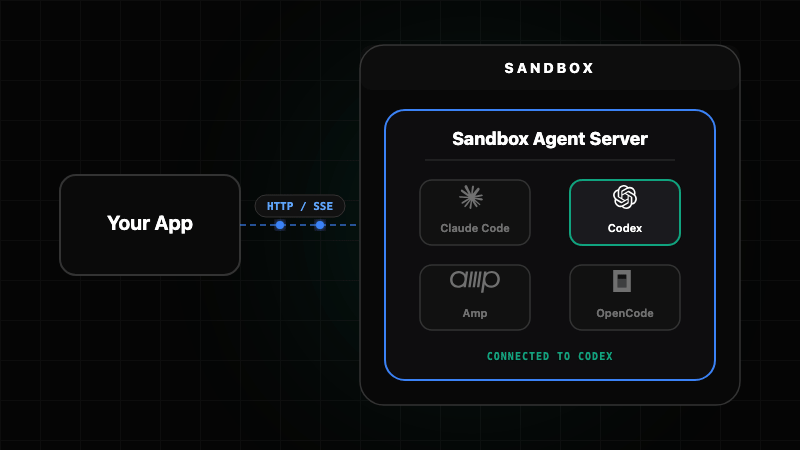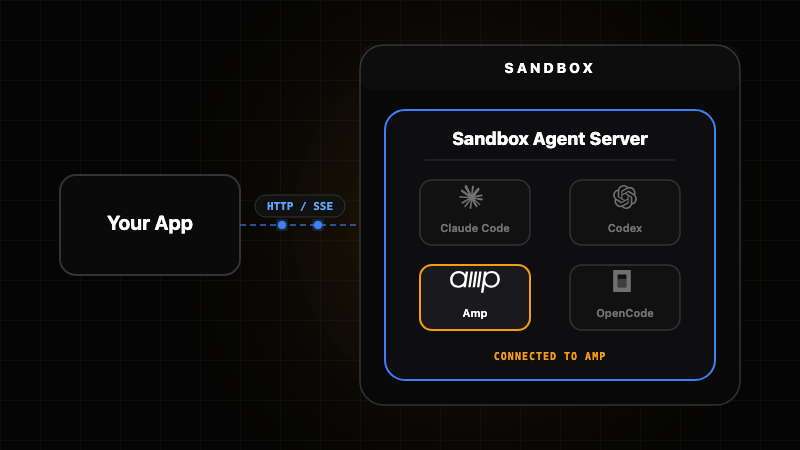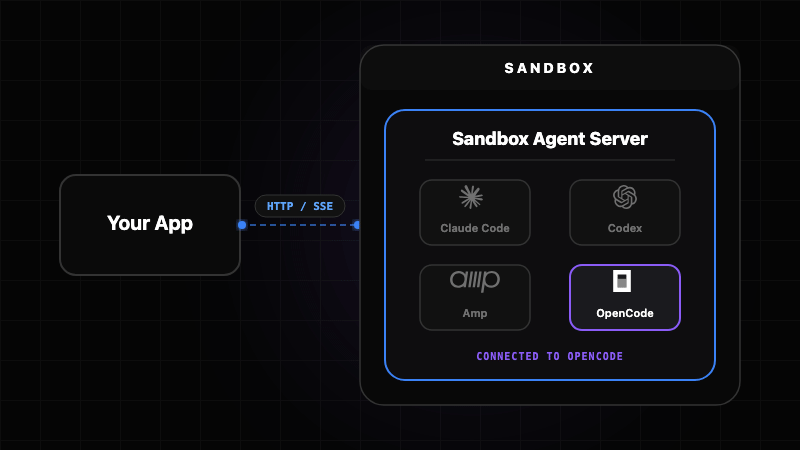 rivet-dev/sandbox-agent
每个代理一个持久进程,其内存可在重启后保留
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…

 controlplaneio/kubesec
Kubernetes 资源的安全风险分析
 tellerops/teller
面向开发者的云原生机密管理——无需离开命令行即可管理机密。
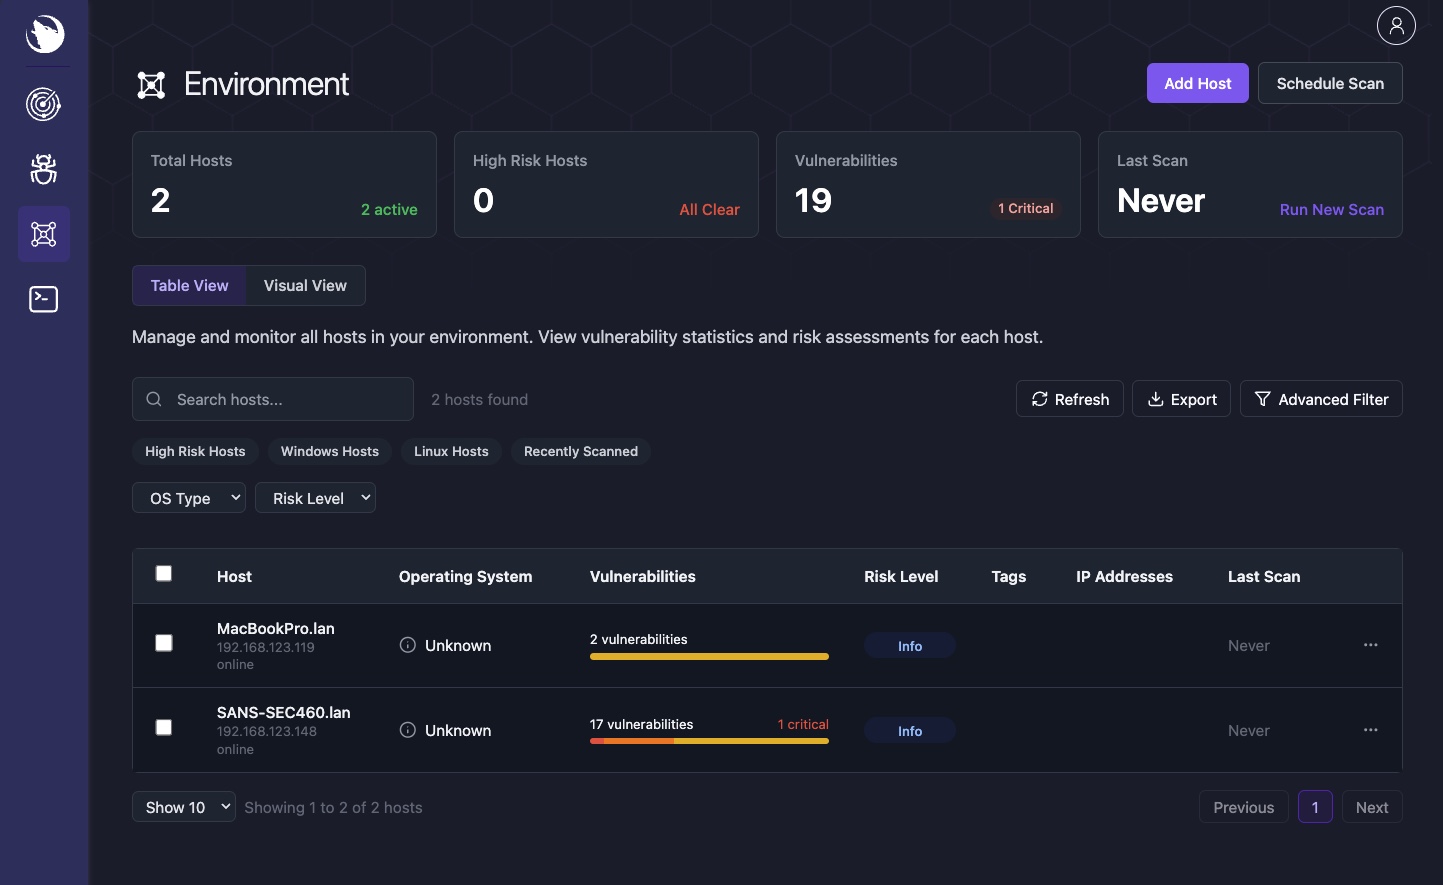 siriusscan/sirius
开源漏洞扫描器,具备自动网络发现、基于CVE的检测、CVSS评分、风险仪表盘、通过gRPC的远程代理,以及面向企业安全团队的现代化Web界面。
 securecodebox/securecodebox
Kubernetes原生安全扫描编排器,通过将多个开源扫描器集成到CI/CD管道中,自动化持续漏洞检测。
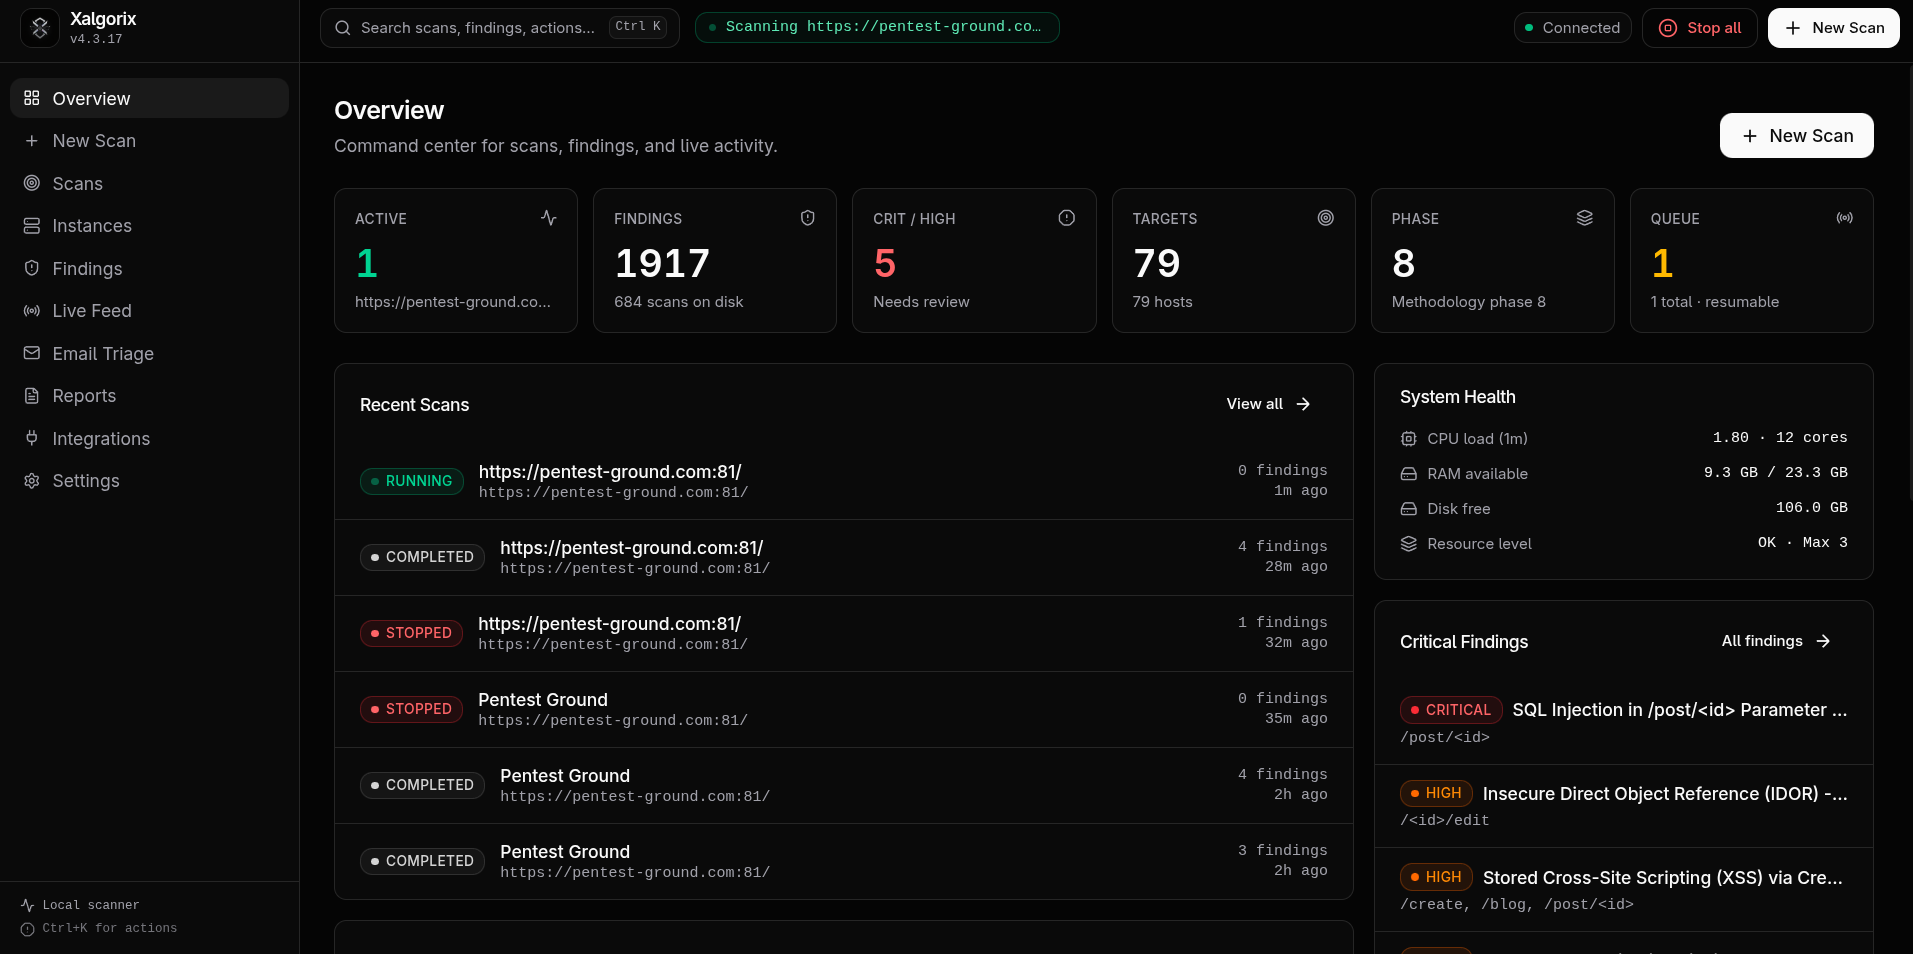 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.

 vicanso/pingap
一个类似 nginx 的反向代理,基于 pingora 构建,简单高效。
 ascit31/dark-moon
自主AI渗透测试引擎,持续对Web、云、AD及Kubernetes进行主动安全测试。智能体推理+真实漏洞利用执行,交付基于证据的漏洞。隐私网关:LLM永远不会看到你的真实IP、主机、凭据或路径(确定性占位符在本地还原),任何数据都不会离开你的边界。
 mongodb/kingfisher
检测密钥 + 实时验证。映射影响范围。快速撤销。使用 CLI 或嵌入 Rust 和 Python。
 dev-sec/linux-baseline
基于InSpec的合规性配置文件,用于审计Linux系统加固是否符合安全基线,确保基础设施配置的一致性。
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Terraform 模块,用于基于 CIS Amazon Web Services Foundations 和 AWS Foundational Security Best Practices 为您的 AWS 账户设置安全基线配置。