

Aikido Device Protection 基于 Safe Chain 构建,将软件包和扩展的安全性扩展到更多生态系统:npm、PyPI、VS Code、Open VSX -(Cursor、Windsurf、Kiro、Vs Codium 等)、Maven、NuGet、Chrome 扩展、Go、Skills.sh AI 技能、Ruby、Rust 等。
获取集中式策略管理、请求与审批工作流,以及组织内每台开发者工作站的可见性。由同一个 Aikido Intel 数据源提供支持。可手动部署,或通过你的 MDM 工具(Jamf、Fleet 或 Iru)进行管理。
Aikido Safe Chain 支持以下包管理器:
使用安装脚本即可轻松安装 Aikido Safe Chain。
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
上述安装命令始终引用特定版本。如需安装其他版本,请将版本号替换为您所需的版本号。所有可用版本均可在 releases 页面 上找到。
安装脚本从带版本号的发布 URL(releases/download/1.5.27/...)提供。GitHub 发布是不可变的——一旦某个产物在带版本号的 URL 上发布,就无法修改或替换,因此您下载的文件保证与发布时完全一致。
❗重启您的终端 以开始使用 Aikido Safe Chain。
验证安装,运行验证命令:
npm safe-chain-verify
pnpm safe-chain-verify
pip safe-chain-verify
uv safe-chain-verify

# Any other supported package manager: {packagemanager} safe-chain-verify
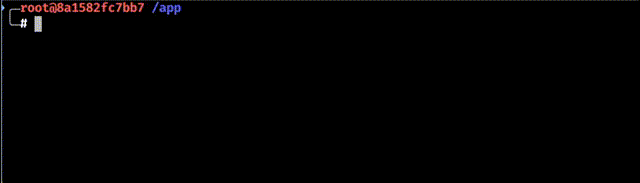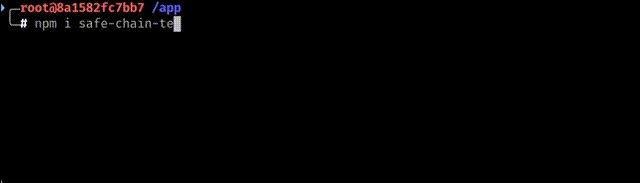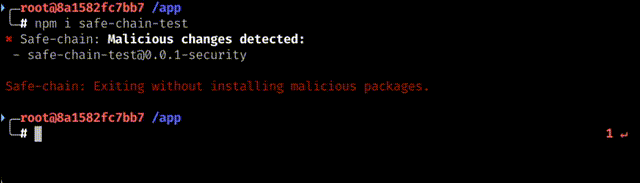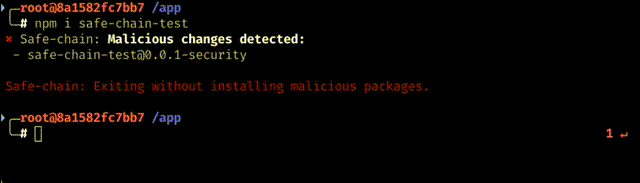
(可选)测试恶意软件拦截,尝试安装一个测试包:
对于 JavaScript/Node.js:
npm install safe-chain-test
Python 部分:
pip3 install safe-chain-pi-test
在运行 npm、npx、yarn、pnpm、pnpx、rush、rushx、bun、bunx、pip、pip3、uv、uvx、poetry、pipx 和 pdm 命令时,Aikido Safe Chain 会自动检查你尝试安装的包中是否存在恶意软件。它还会在可用时拦截 pip 的 Python 模块调用(例如 python -m pip install ...、python3 -m pip download ...)。如果检测到任何恶意软件,它会提示你退出该命令。
你可以通过运行以下命令来检查已安装的版本:
safe-chain --version
Aikido Safe Chain 通过运行一个轻量级代理服务器来拦截来自 npm registry 和 PyPI 的软件包下载。当你运行 npm、npx、yarn、pnpm、pnpx、rush、rushx、bun、bunx、pip、pip3、uv、uvx、poetry、pipx 或 pdm 命令时,所有软件包下载都会通过这个本地代理进行路由,该代理会实时对照 Aikido Intel - 开源威胁情报 验证软件包。如果在任何软件包(包括深层依赖)中检测到恶意软件,代理会在恶意代码到达你的机器之前阻止下载。
Safe Chain 对支持的生态系统应用最小软件包年龄检查。
当前的执行方式因生态系统而异:
默认情况下,最小软件包年龄为 48 小时。这在新发布软件包最易包含未检测到威胁的关键时期提供了额外的安全层。你可以配置此阈值或完全绕过此保护——请参阅下方的最小软件包年龄配置部分。
对于紧急的 CVE 修复,Aikido 会确认补丁发布版本不含恶意软件,Safe Chain 会将其豁免于最小年龄检查,这样你就不会在等待窗口期时暴露于它所修复的漏洞之下。
Aikido Safe Chain 与你的 shell 集成,在使用 npm、npx、yarn、pnpm、pnpx、rush、rushx、bun、bunx 以及 Python 包管理器(pip、uv、uvx、poetry、pipx、pdm)时提供无缝体验。它为这些命令设置别名,使其被 Aikido Safe Chain 命令包装,这些命令会在执行原始命令之前管理代理服务器。我们目前支持:
有关 shell 集成的更多信息,请参阅 shell 集成文档。
要卸载 Aikido Safe Chain,请使用我们的一行卸载程序:
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/uninstall-safe-chain.sh | sh
iex (iwr "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/uninstall-safe-chain.ps1" -UseBasicParsing)
❗卸载后请重启终端,以确保所有别名都被移除。
你可以使用 --safe-chain-logging 标志或 SAFE_CHAIN_LOGGING 环境变量来控制 Aikido Safe Chain 的输出。
你可以通过多种来源设置日志级别(按优先级顺序):
CLI 参数(最高优先级):
--safe-chain-logging=silent - 抑制 Aikido Safe Chain 的所有输出,仅在恶意软件被拦截时除外。包管理器的输出照常写入 stdout,Safe Chain 仅在拦截到恶意软件并导致进程退出时写入一条简短消息。
npm install express --safe-chain-logging=silent
--safe-chain-logging=verbose - 启用 Aikido Safe Chain 的详细诊断输出。适用于排查问题或了解 Safe Chain 在后台执行的操作。
npm install express --safe-chain-logging=verbose
环境变量:
export SAFE_CHAIN_LOGGING=verbose
npm install express
有效值:silent、normal、verbose
这对于为终端会话或 CI/CD 环境中的所有包管理器命令设置默认日志级别很有用。
你可以使用 --safe-chain-log-file 标志或 SAFE_CHAIN_LOG_FILE 环境变量将 Aikido Safe Chain 的输出镜像到日志文件。文件日志记录默认处于禁用状态,设置路径后即启用。文件格式(--safe-chain-log-file-format)和详细程度(--safe-chain-log-file-verbosity)与终端输出独立控制。
可通过以下任一方式设置(按优先级顺序):
CLI 参数(最高优先级):
npm install express \
  --safe-chain-log-file=~/safe-chain.log \
  --safe-chain-log-file-format=plain \
  --safe-chain-log-file-verbosity=normal
环境变量:
export SAFE_CHAIN_LOG_FILE=~/safe-chain.log
export SAFE_CHAIN_LOG_FILE_FORMAT=plain
export SAFE_CHAIN_LOG_FILE_VERBOSITY=normal
配置文件(~/.safe-chain/config.json):
{
  "logFile": "~/safe-chain.log",
  "logFileFormat": "plain",
  "logFileVerbosity": "normal"
}
logFileFormat — json(默认)或 plain。
logFileVerbosity — silent、normal 或 verbose(默认)。独立于 --safe-chain-logging。
你可以配置包在 Safe Chain 允许其安装之前必须存在多长时间。默认情况下,包必须至少存在 48 小时才能被安装。
对于基于 npm 的包管理器,此检查目前有两种执行模式:
对于 Python 包管理器,此检查目前有两种执行模式:
你可以通过多种来源设置最小包年龄(按优先级顺序):
CLI 参数(最高优先级):
npm install express --safe-chain-minimum-package-age-hours=48
环境变量:
export SAFE_CHAIN_MINIMUM_PACKAGE_AGE_HOURS=48
npm install express
配置文件(~/.safe-chain/config.json):
{
  "minimumPackageAgeHours": 48
}
通过环境变量或配置文件(两者会合并)将受信任的软件包排除在最小年龄过滤之外。使用 @scope/* 信任某个组织下的所有软件包:
export SAFE_CHAIN_MINIMUM_PACKAGE_AGE_EXCLUSIONS="@aikidosec/*"
{
  "npm": {
    "minimumPackageAgeExclusions": ["@aikidosec/*"]
  },
  "pip": {
    "minimumPackageAgeExclusions": ["requests"]
  }
}
配置 Safe Chain 以扫描来自自定义或私有注册表的软件包。
支持的生态系统:










