
 #1

 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 vhscom/private-landing
🔐 通过正确构建来学习认证。一个可扩展、符合标准的参考实现,适用于 Cloudflare Workers,使用 Hono、Turso、PBKDF2 和 JWT 双令牌会话。
 owasp/threat-modeling-playbook
将威胁建模整合到产品安全中的结构化手册,涵盖利益相关者认同、组织嵌入、培训、流程强化和技术创新。
 tejasprasad2008-afk/tracetree
运行时行为分析工具,在Docker中沙箱化可疑包,使用strace跟踪系统调用,将进程级联映射为有向图,并通过YARA签名、机器学习异常检测和时间模式分析检测供应链攻击。
 darkarnium/log4j-cve-detect
针对嵌套二进制文件中 CVE-2021-44228 的检测
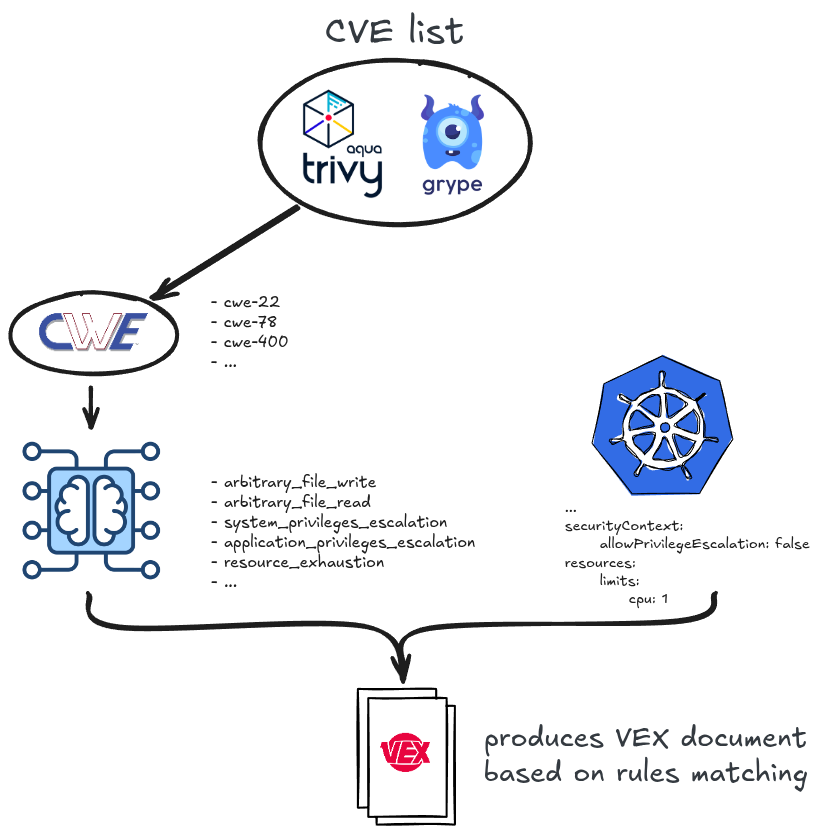 alegrey91/vex8s
将Kubernetes上下文应用于扫描以抑制漏洞
 vrn21-arcanist/bouvet
智能体沙箱
 danielbohannon/devsec-defense
用于 DevSec 防御演示的配套 PowerShell 模块
 securityuniversalorg/secusphere
集中式DevSecOps平台,用于漏洞管理、CI/CD安全集成、自动化安全评估聚合,并通过培训与协作促进安全开发实践。
 aquasecurity/vexhub
从开源项目聚合漏洞可利用性交换(VEX)文档。按PURL进行组织,以便自动化安全工具集成。
 xlab-si/iac-scan-runner
扫描基础设施即代码中常见漏洞的服务
 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
 lucab85/log4j-cve-2021-44228
自动化Red Hat的Log4j检测器脚本的Ansible playbook,用于扫描Linux主机上的CVE-2021-44228 (Log4Shell)漏洞,并附带GPG验证。
 manishrawat21/cisa-kev-threat-intel-orchestrator
零接触流水线,每周自动将CISA已知被利用漏洞(KEV)目录中最新武器化的CVE转化为生产就绪的Sigma检测规则。
 tech4242/aquaman
🔱 唯一独立的AI代理凭据代理:自带保险库隔离和最小权限请求策略。您的密钥仍留在您原本存放的地方,绝不会进入代理的内存。兼容 1Password、keychain、keepassxc 等众多工具。
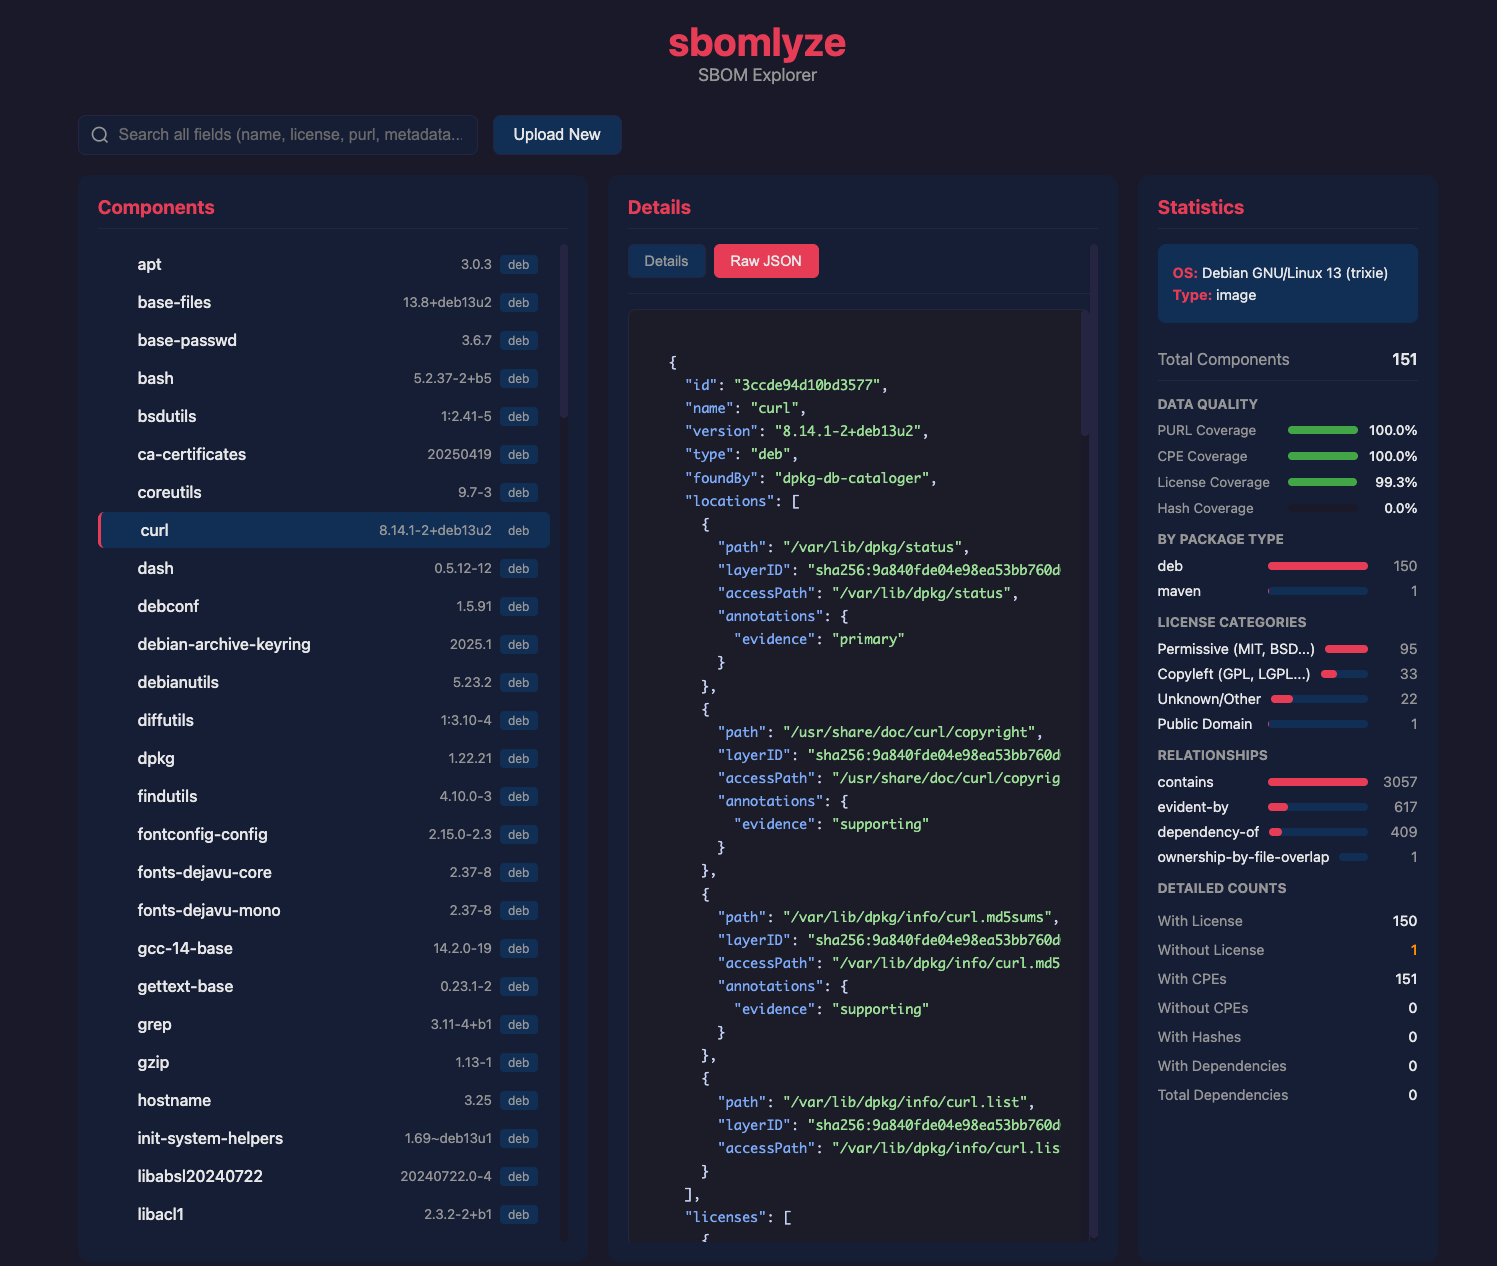 rezmoss/sbomlyze
SBOM 的 Git diff——比较 CycloneDX、SPDX 和 Syft 文档,检测篡改,并对 CI 进行门禁。
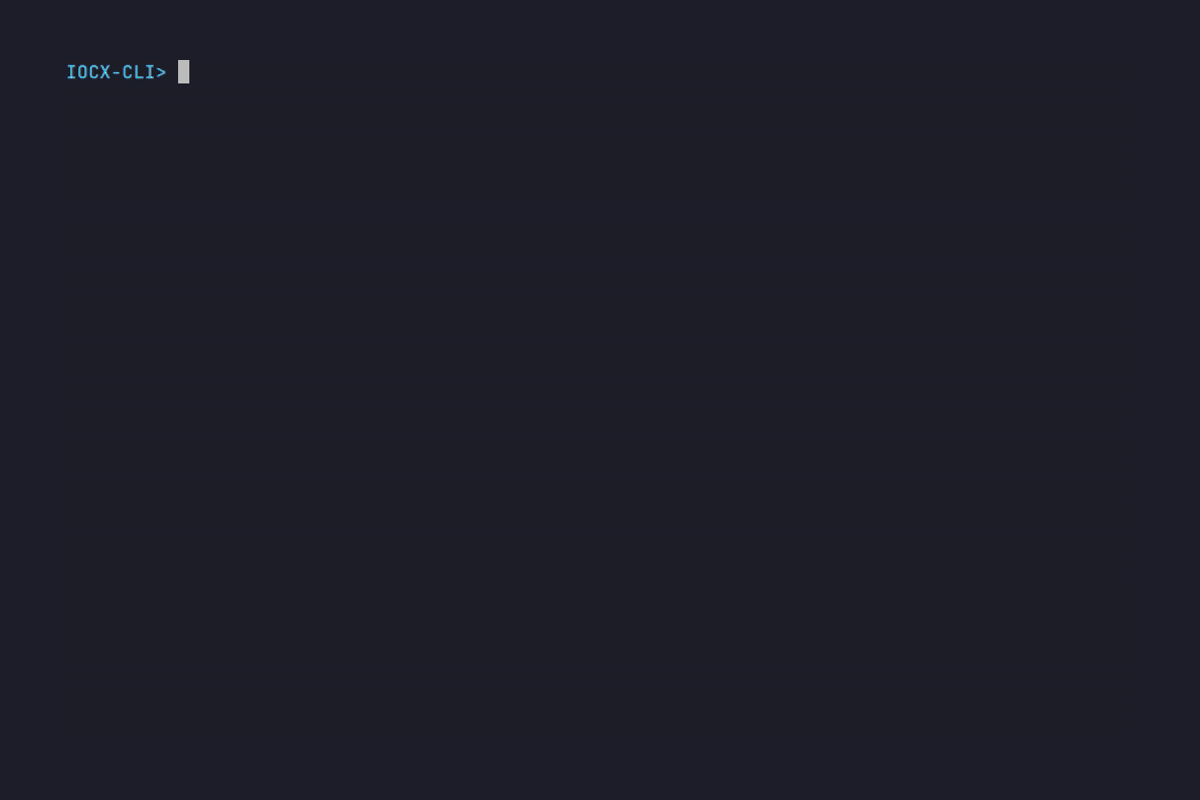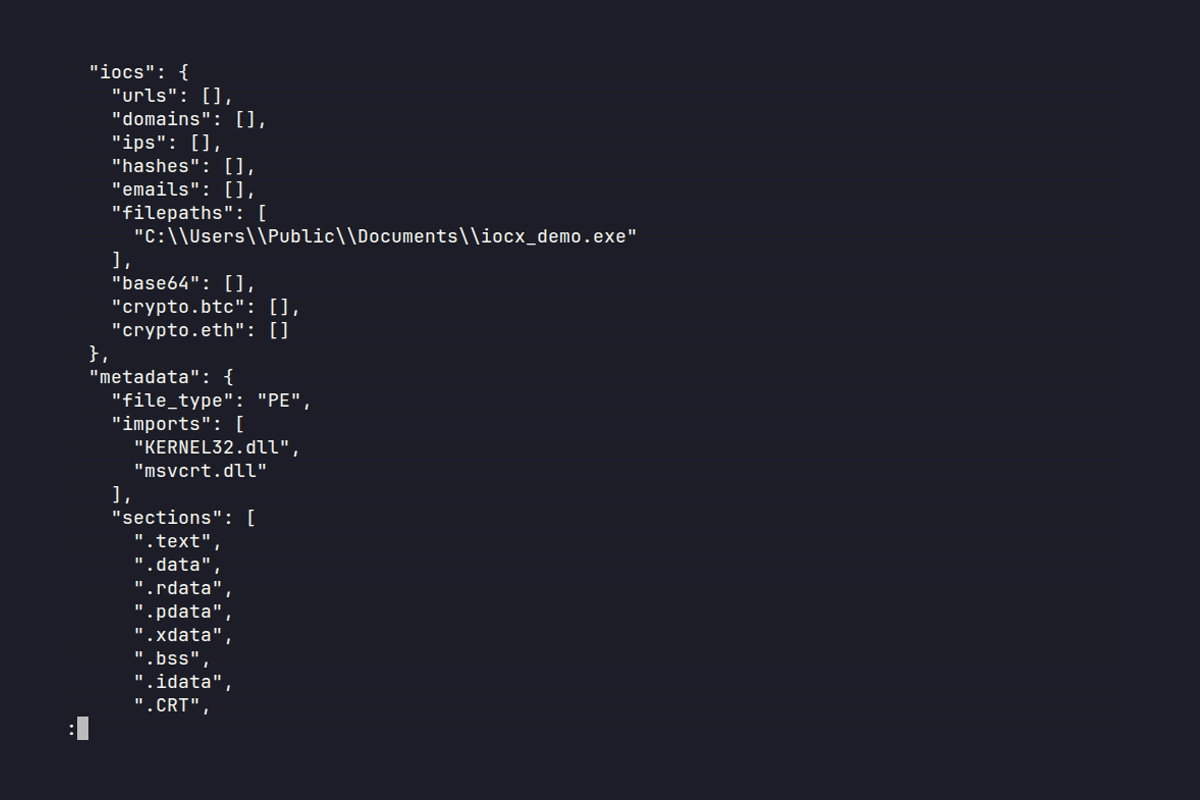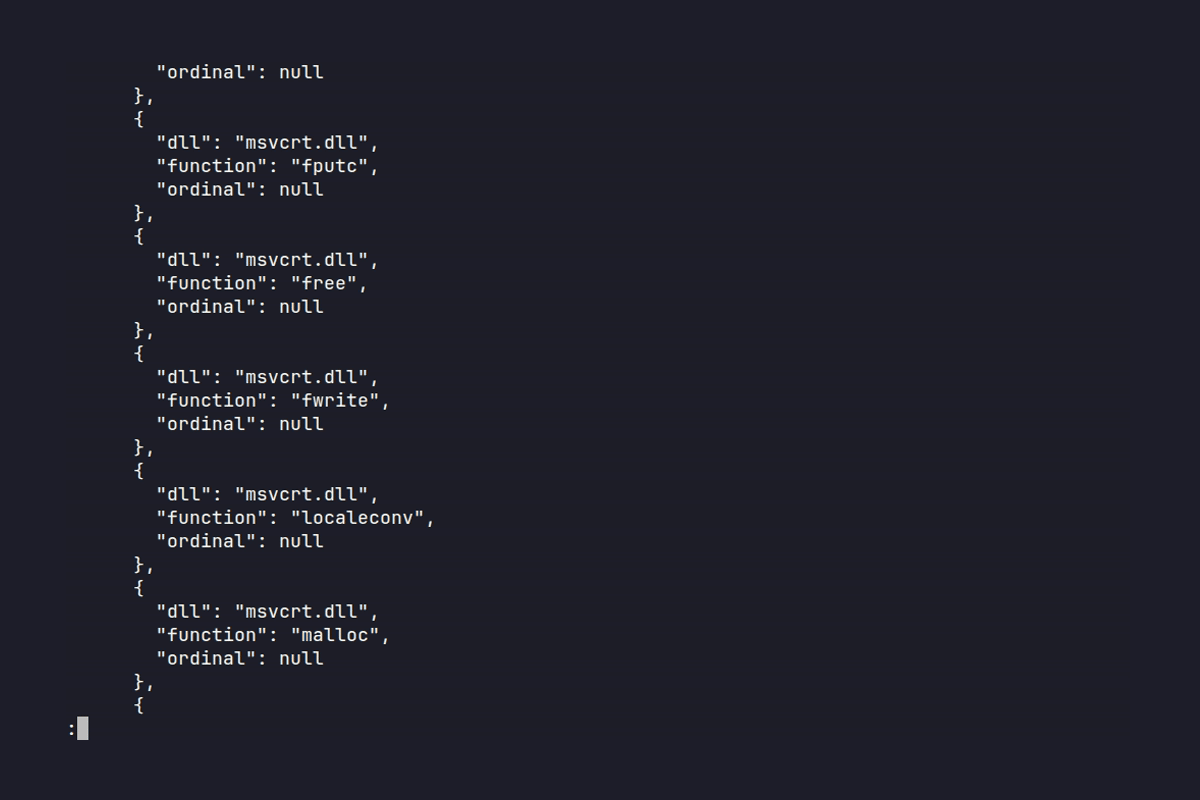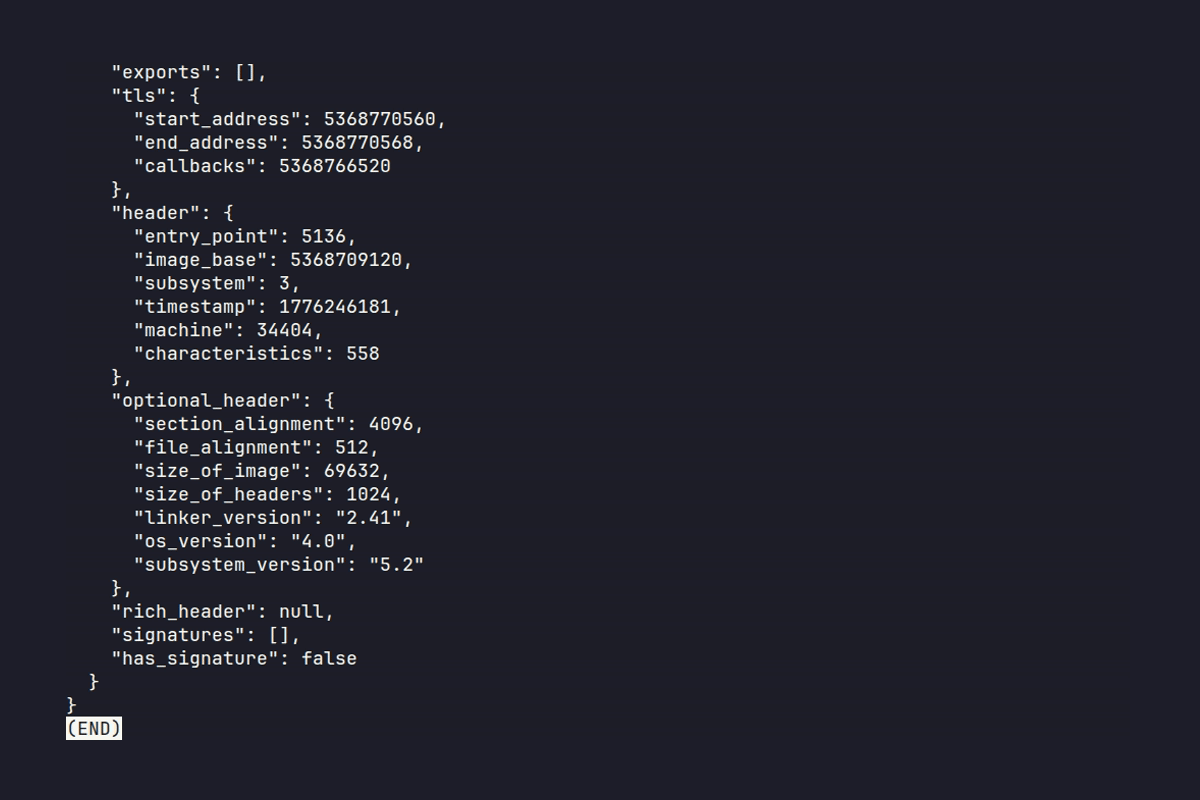 iocx-dev/iocx
一个可扩展的、确定性的静态分析引擎,从PE二进制文件和文本中提取高信号IOC,专为SOC自动化和现代威胁分析管道构建。









