#1
 gensecaihq/react2shell-scanner
检测通过扫描 npm/pnpm/yarn 锁文件、Docker 镜像、SBOMs 和实时 URL 来发现的 React Server Components 中的 CVE-2025-55182 RCE 漏洞。包括自动修复、SARIF 输出和 CI/CD 集成。
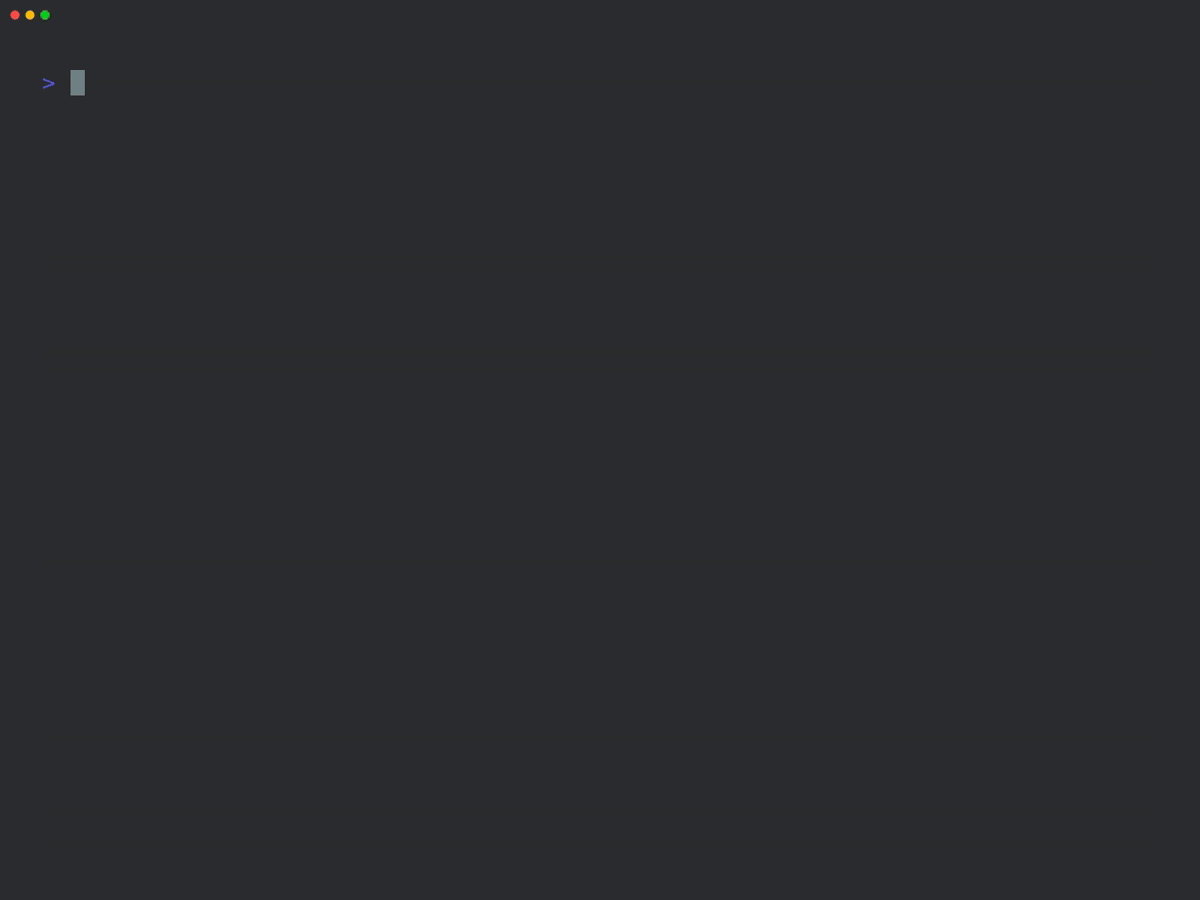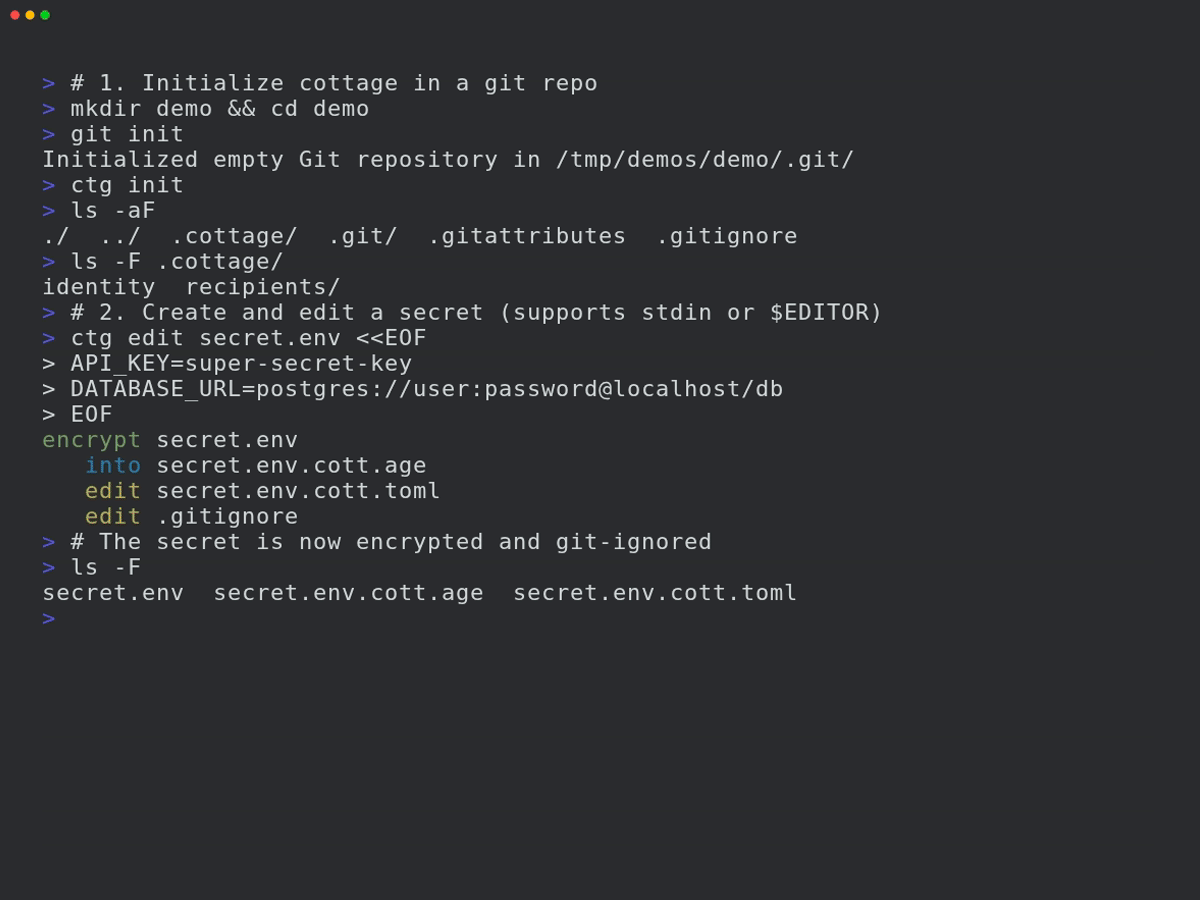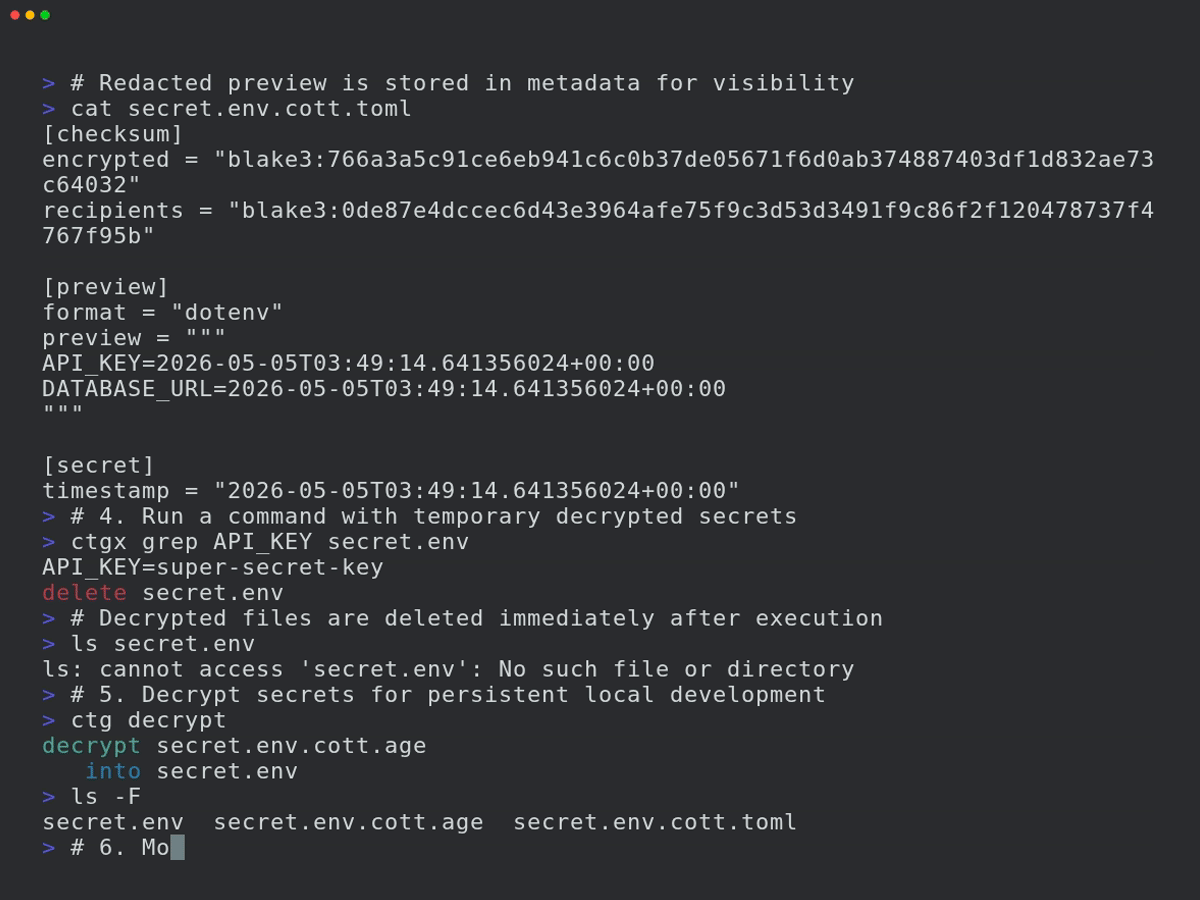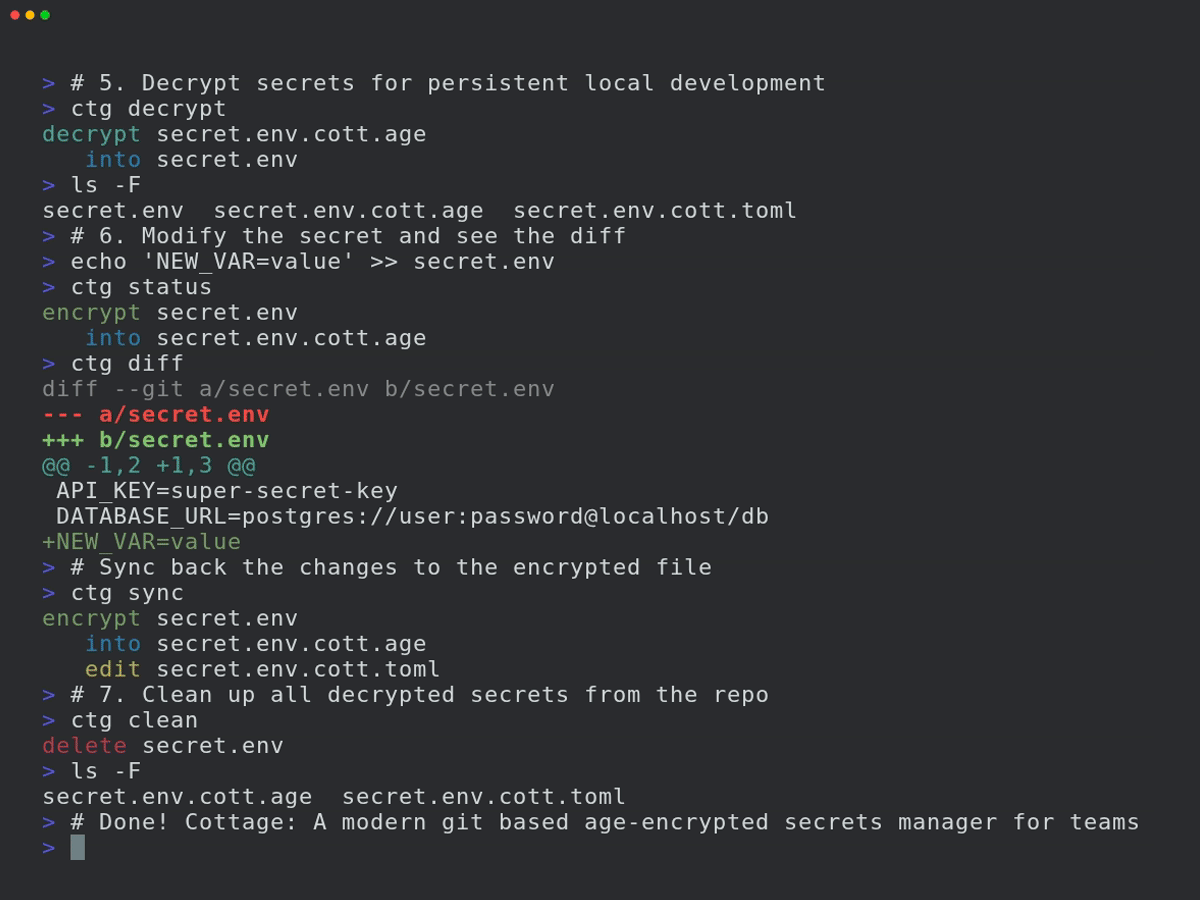 sayanarijit/cottage
一款面向团队的、基于 git 的现代化 age 加密机密管理器。
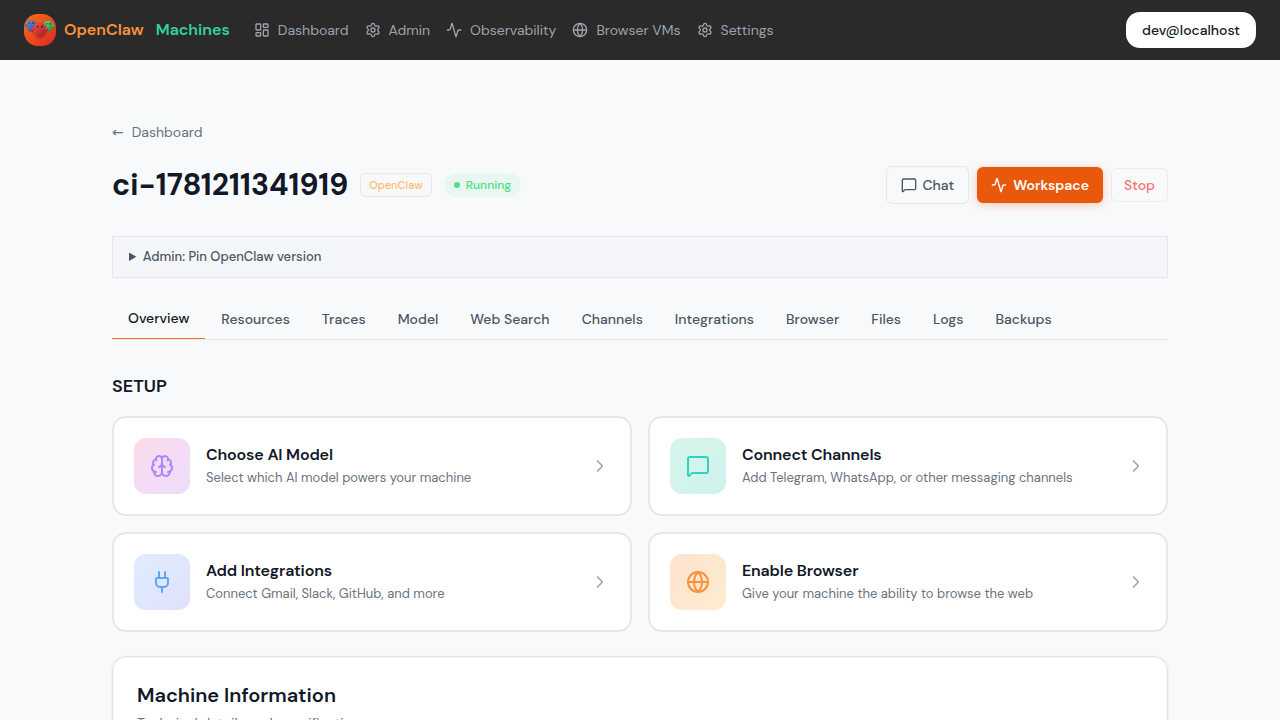 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
 sshwarts/skillscript
Skillscript — 一种用于编写代理工作流的小型声明式语言。包含运行时、编译器和CLI。
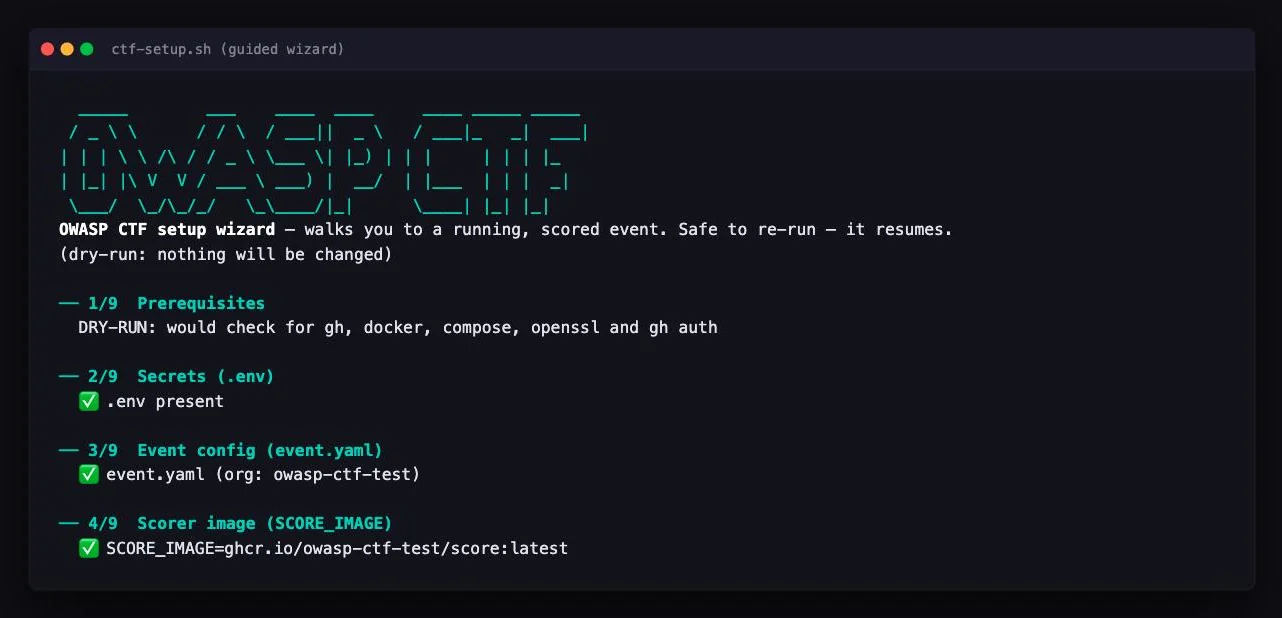 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 brumbelow/layerleak
layerleak Docker Hub 密钥扫描器
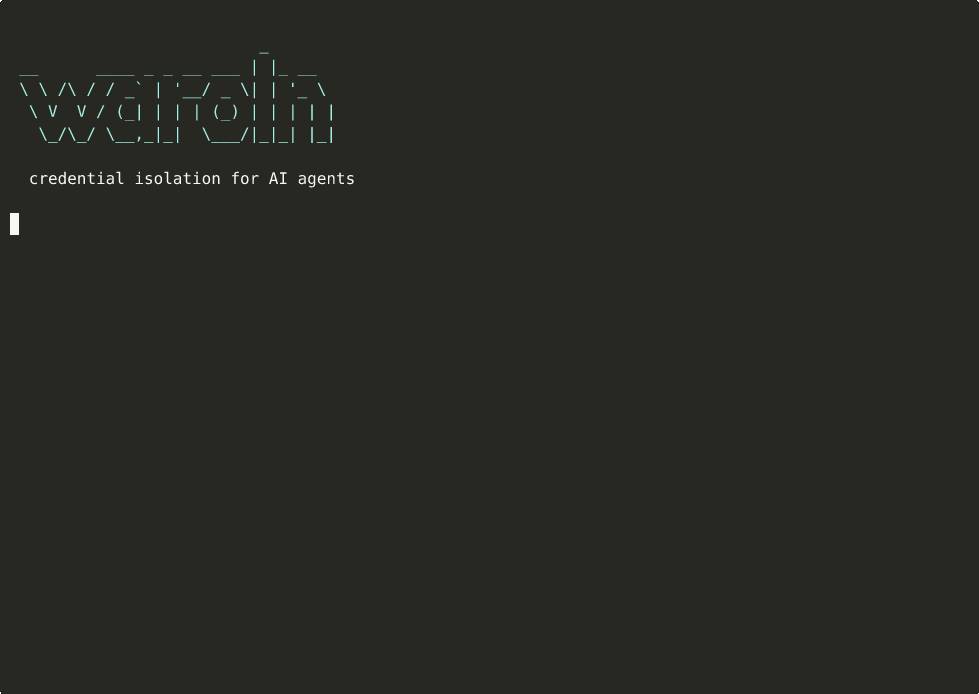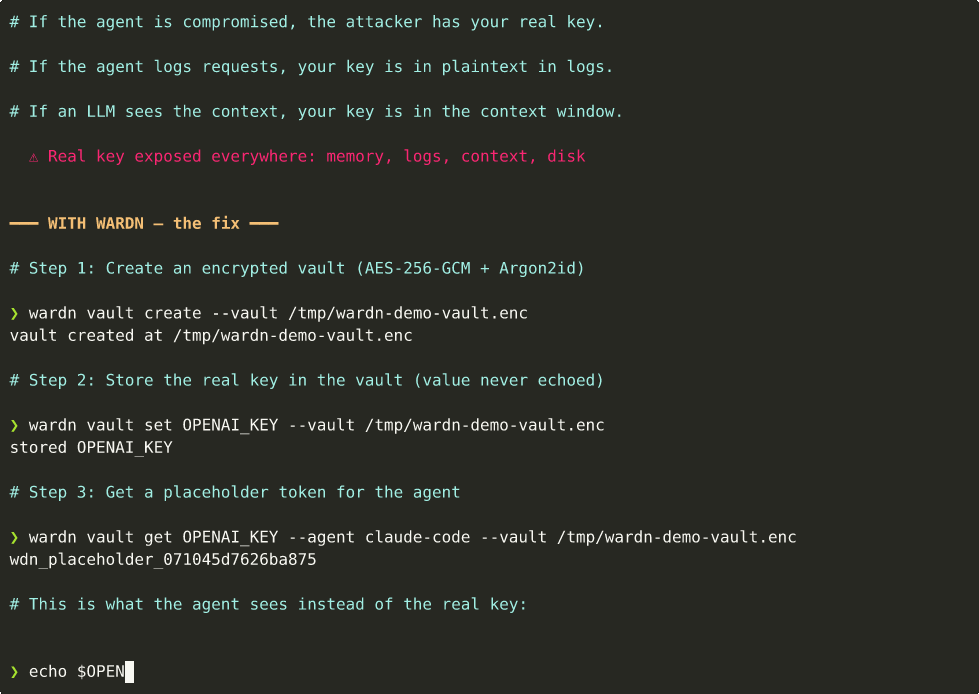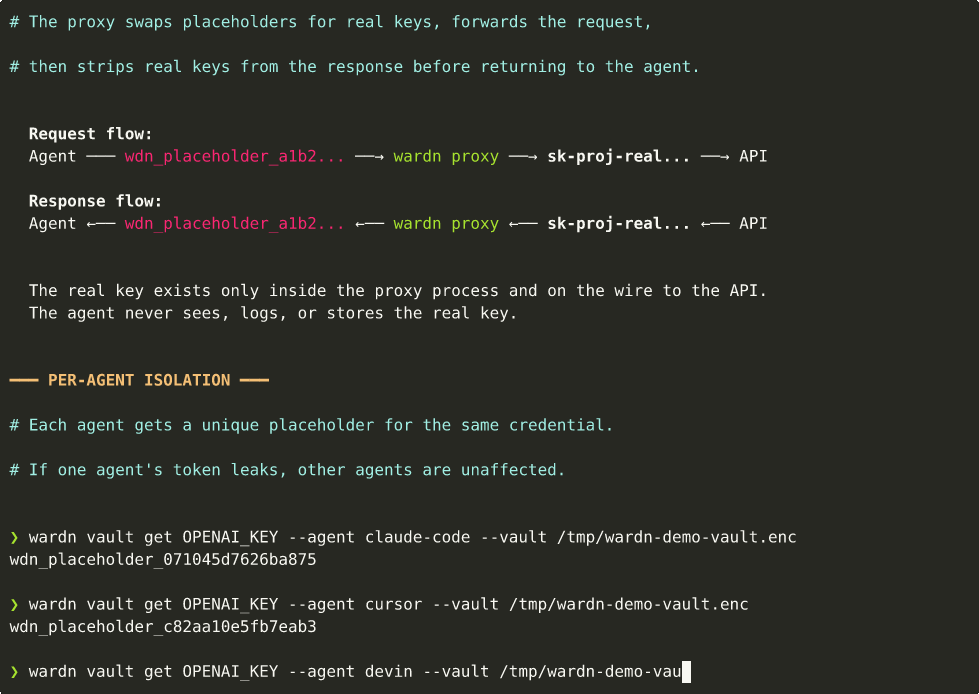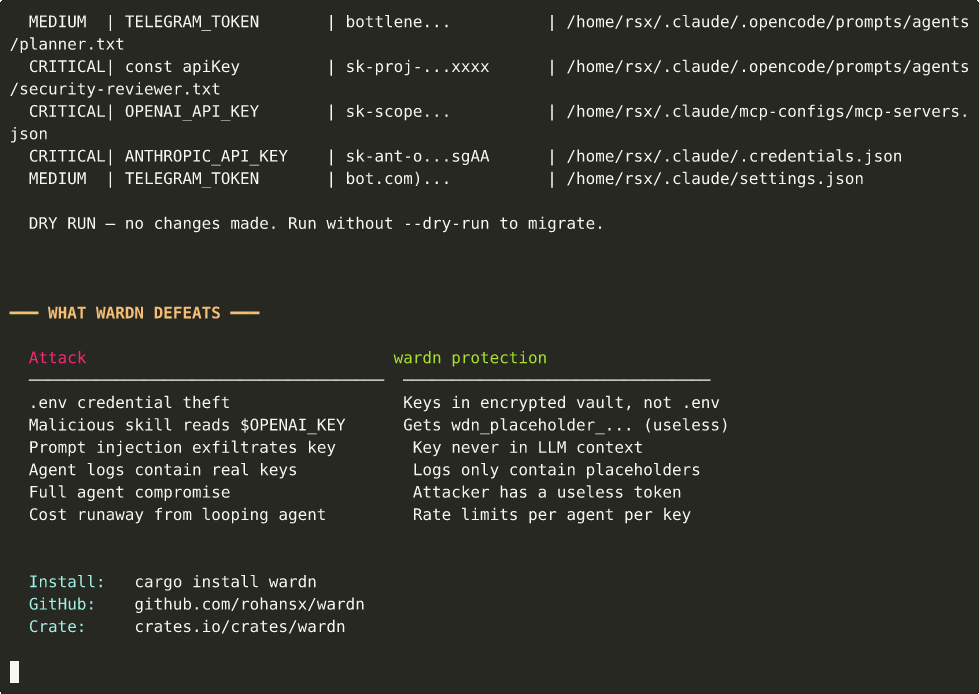 rohansx/wardn
为AI代理提供凭证隔离。代理永远不会看到真实的API密钥 - 结构性保障,而非策略。
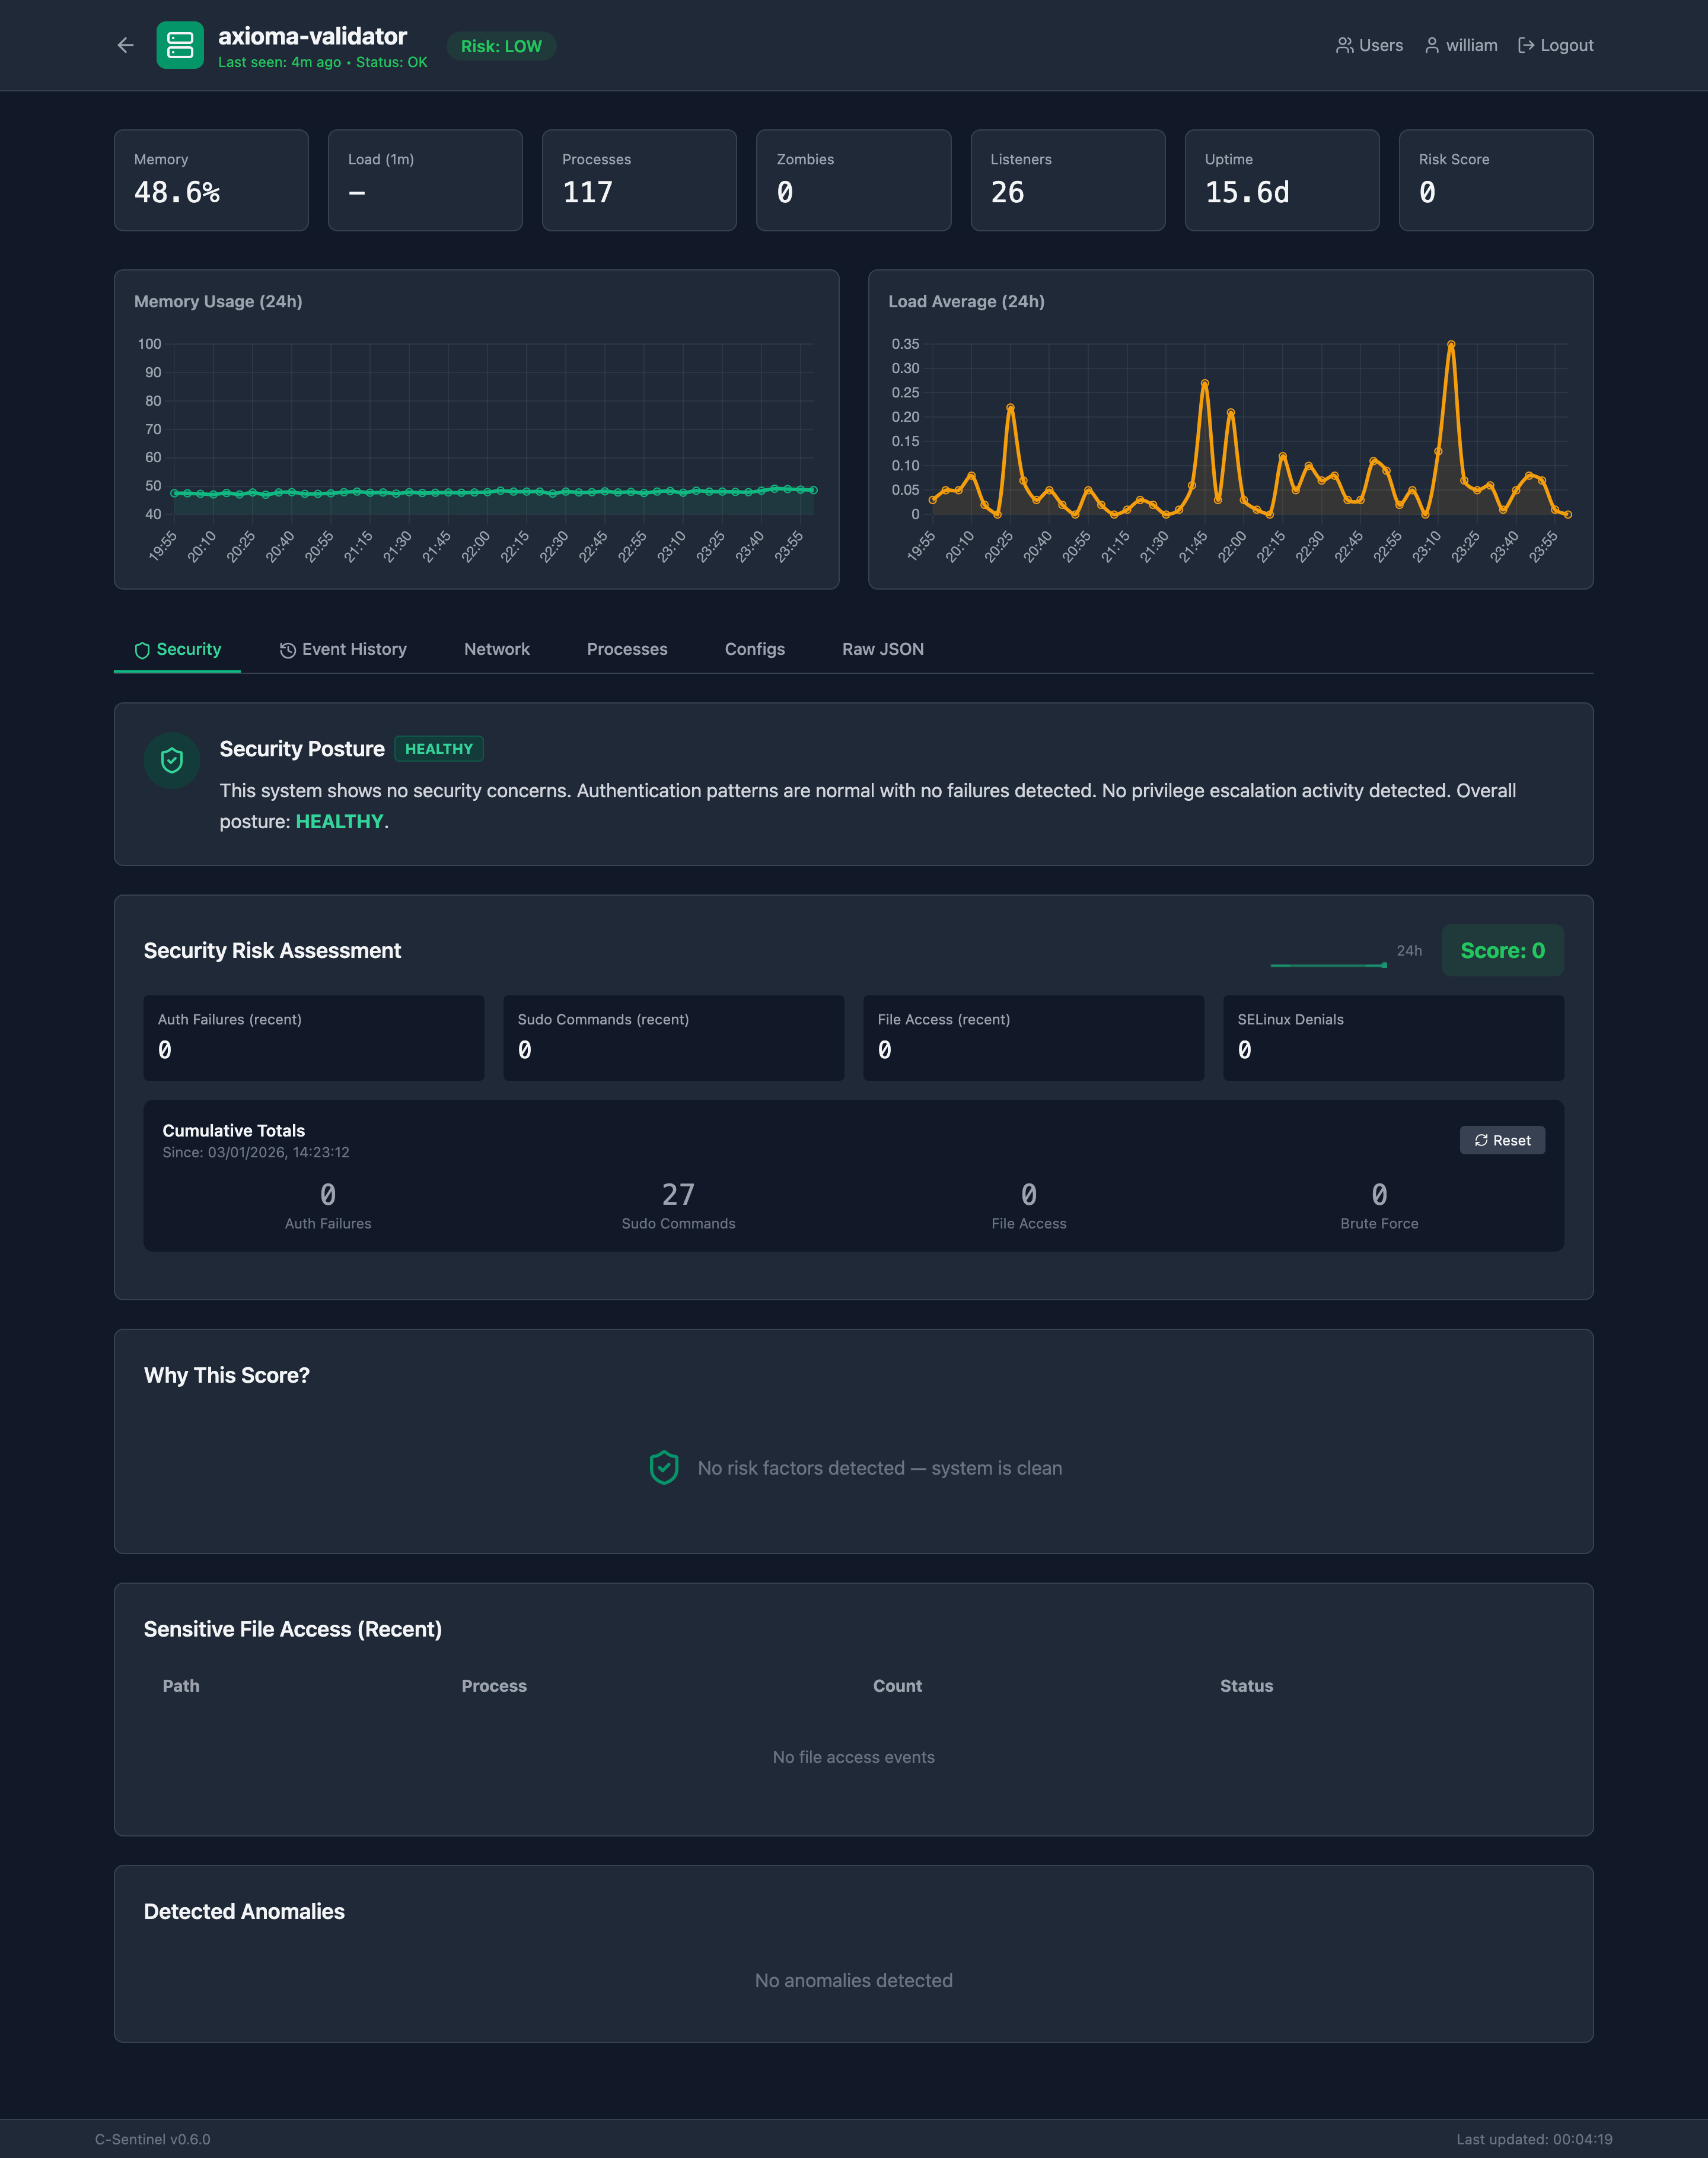 speytech/c-sentinel
UNIX系统的语义可观测性 - 一种基于C语言的轻量级系统探针,具备AI驱动的分析能力
 owasp/pscf
OWASP框架,为软件产品提供结构化的安全能力,源自对监管和行业标准的分析,用于指导安全产品管理、实施与合规。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 dtact/divd-2021-00038--log4j-scanner
针对存档和Docker镜像中Log4j CVE的递归漏洞扫描器。通过SHA256哈希检测JndiLookup.class及易受攻击的版本,并提供可选补丁以移除漏洞利用类。
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 aquasecurity/trivy-repo
Trivy的deb/rpm仓库
 owasp/application-security-curriculum
应用安全学习结构化课程,涵盖安全编码、威胁建模和 DevSecOps 实践。专为自学和团队培训而设计。
 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 vhscom/private-landing
🔐 通过正确构建来学习认证。一个可扩展、符合标准的参考实现,适用于 Cloudflare Workers,使用 Hono、Turso、PBKDF2 和 JWT 双令牌会话。