#1
 aquasecurity/trivy-plugin-aqua
用于将 Trivy 与 Aqua Security 平台集成的插件,可扫描 IaC、流水线和依赖项中的漏洞与错误配置。
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 pigeonlabshq/pigeon
为AI代理强制执行最小权限委派,使用经过签名且限定范围的凭据。为子代理授予狭窄的能力和资源,在执行前验证操作,并防止权限提升。
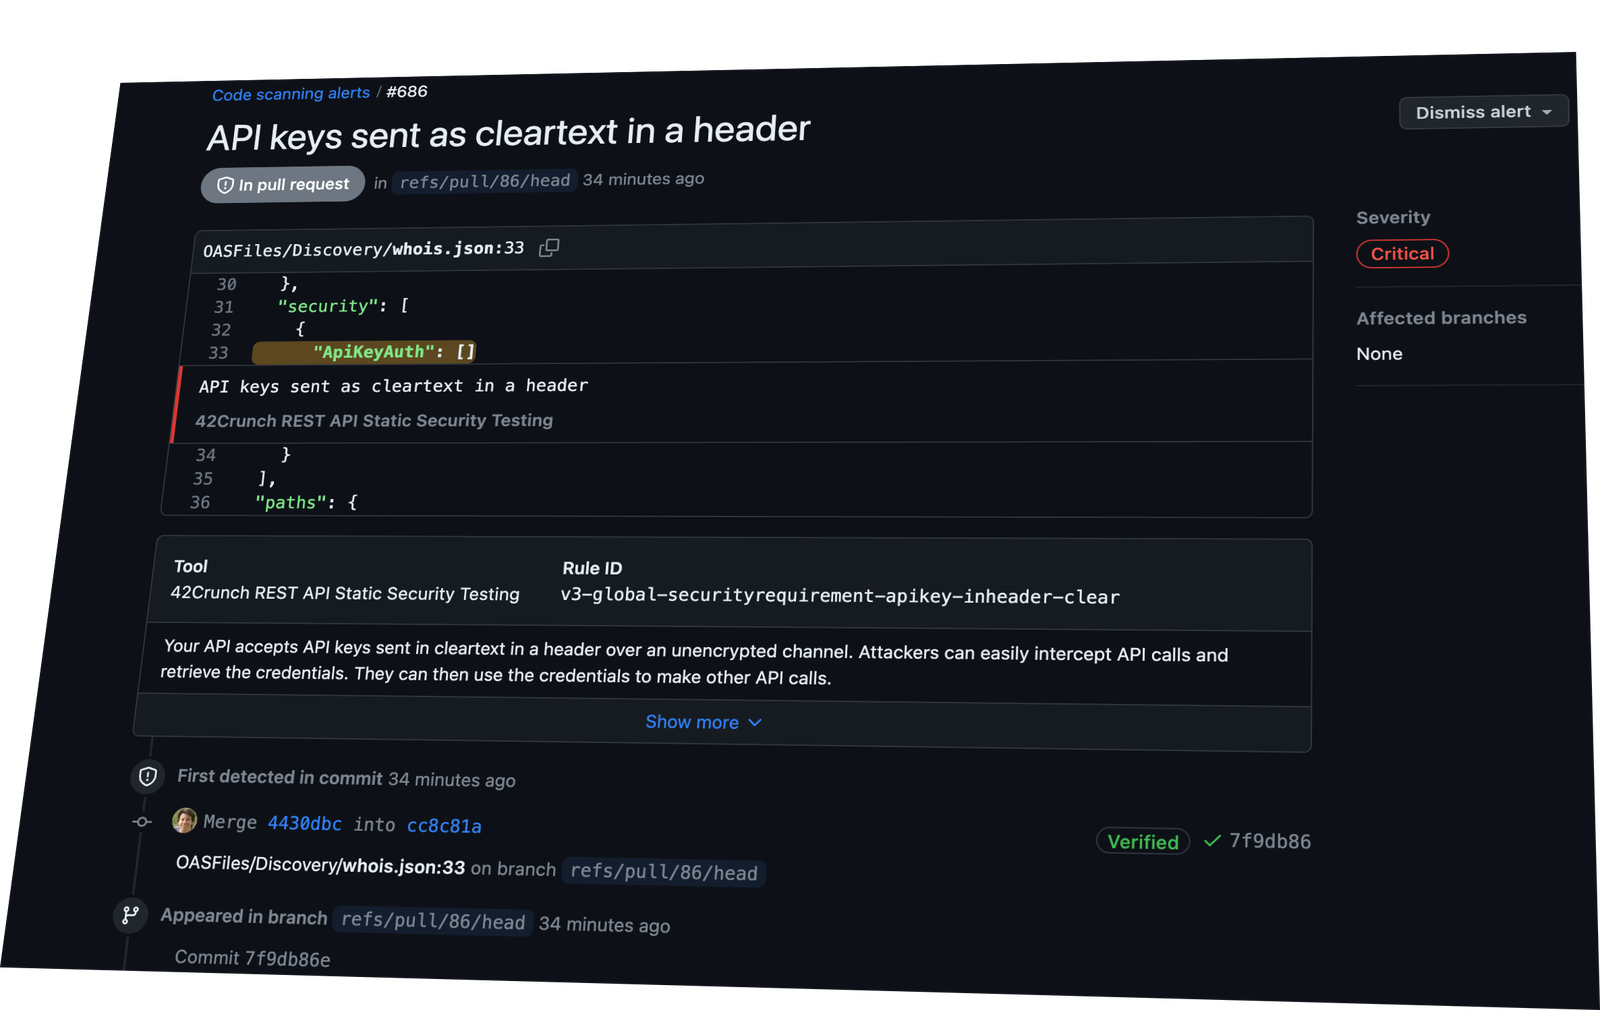 42crunch/api-security-audit-action
在 CI/CD 中自动化对 OpenAPI 契约执行静态 API 安全审计,运行 300+ 项针对身份验证、授权和数据约束的检查,支持最低评分门禁及 SARIF 输出。
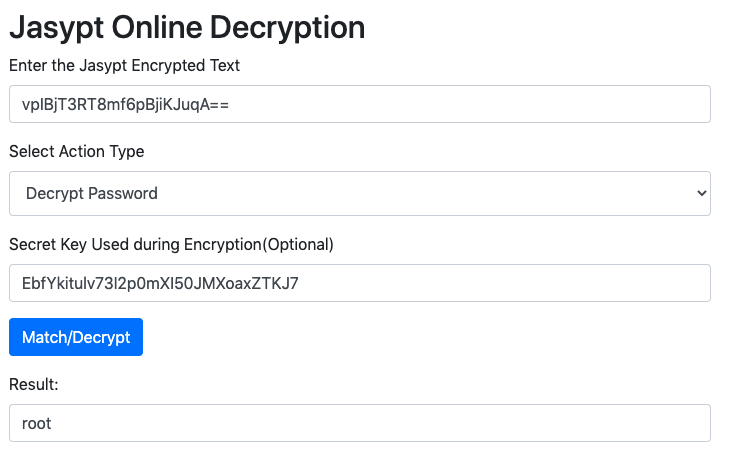 jas502n/database-spring-enc
sprint encode(纯文本)获取加密密码
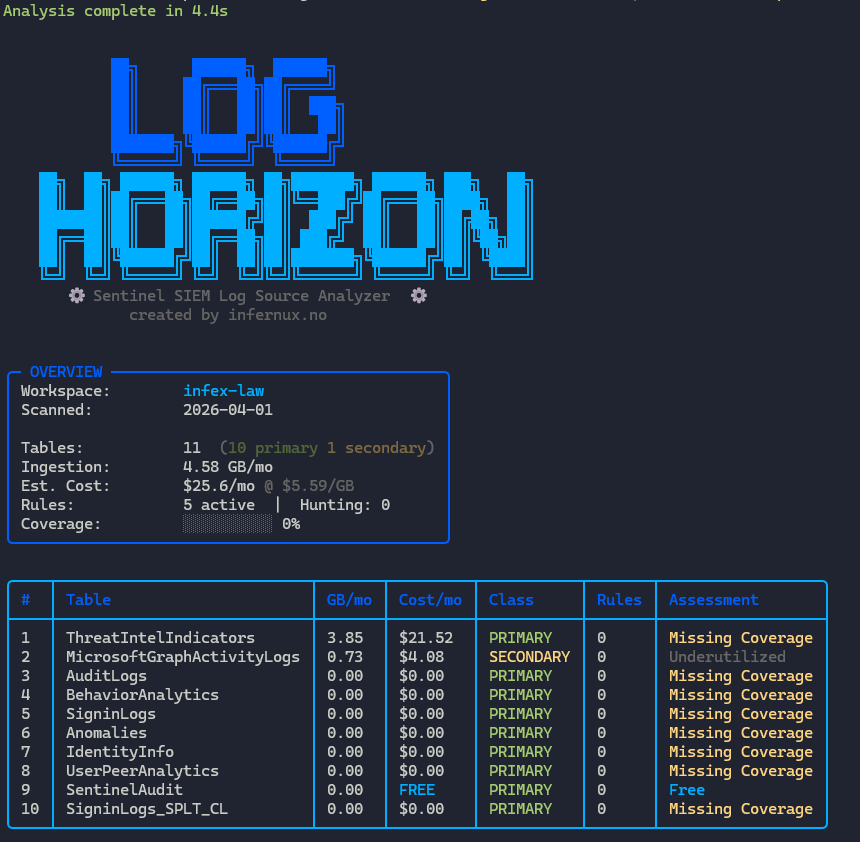 lnfernux/log-horizon
Microsoft Sentinel SIEM 日志源分析器
 0xcyberstan/cve-2026-42533-config-scanner
静态配置扫描器,用于标记易受 complex_value 两遍捕获覆盖漏洞(正则映射 + 正则捕获 → 堆溢出 / 信息泄露)影响的 Nginx 配置。
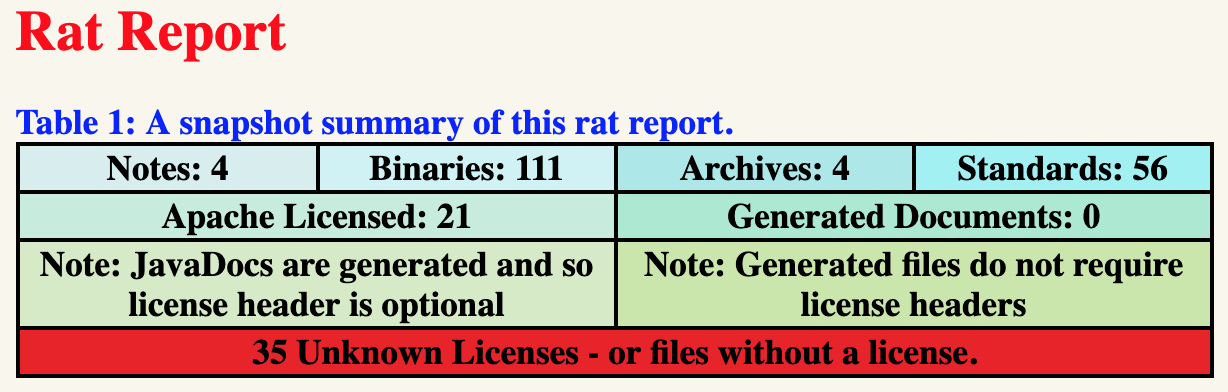 eskatos/creadur-rat-gradle
Apache RAT(发布审计工具)Gradle 插件
 robert-auger/safer-dependencies
自动化依赖安全层,专为AI编码助手设计,可审计npm、PyPI、RubyGems、Maven、Go及Rust生态系统中的包,检测CVE、打字劫持、废弃、版本年龄问题及哈希完整性。
 owasp/fiasse
一个用于将应用程序安全集成到软件工程中的框架(FIASSE),基于可安全软件工程模型(SSEM)实现。
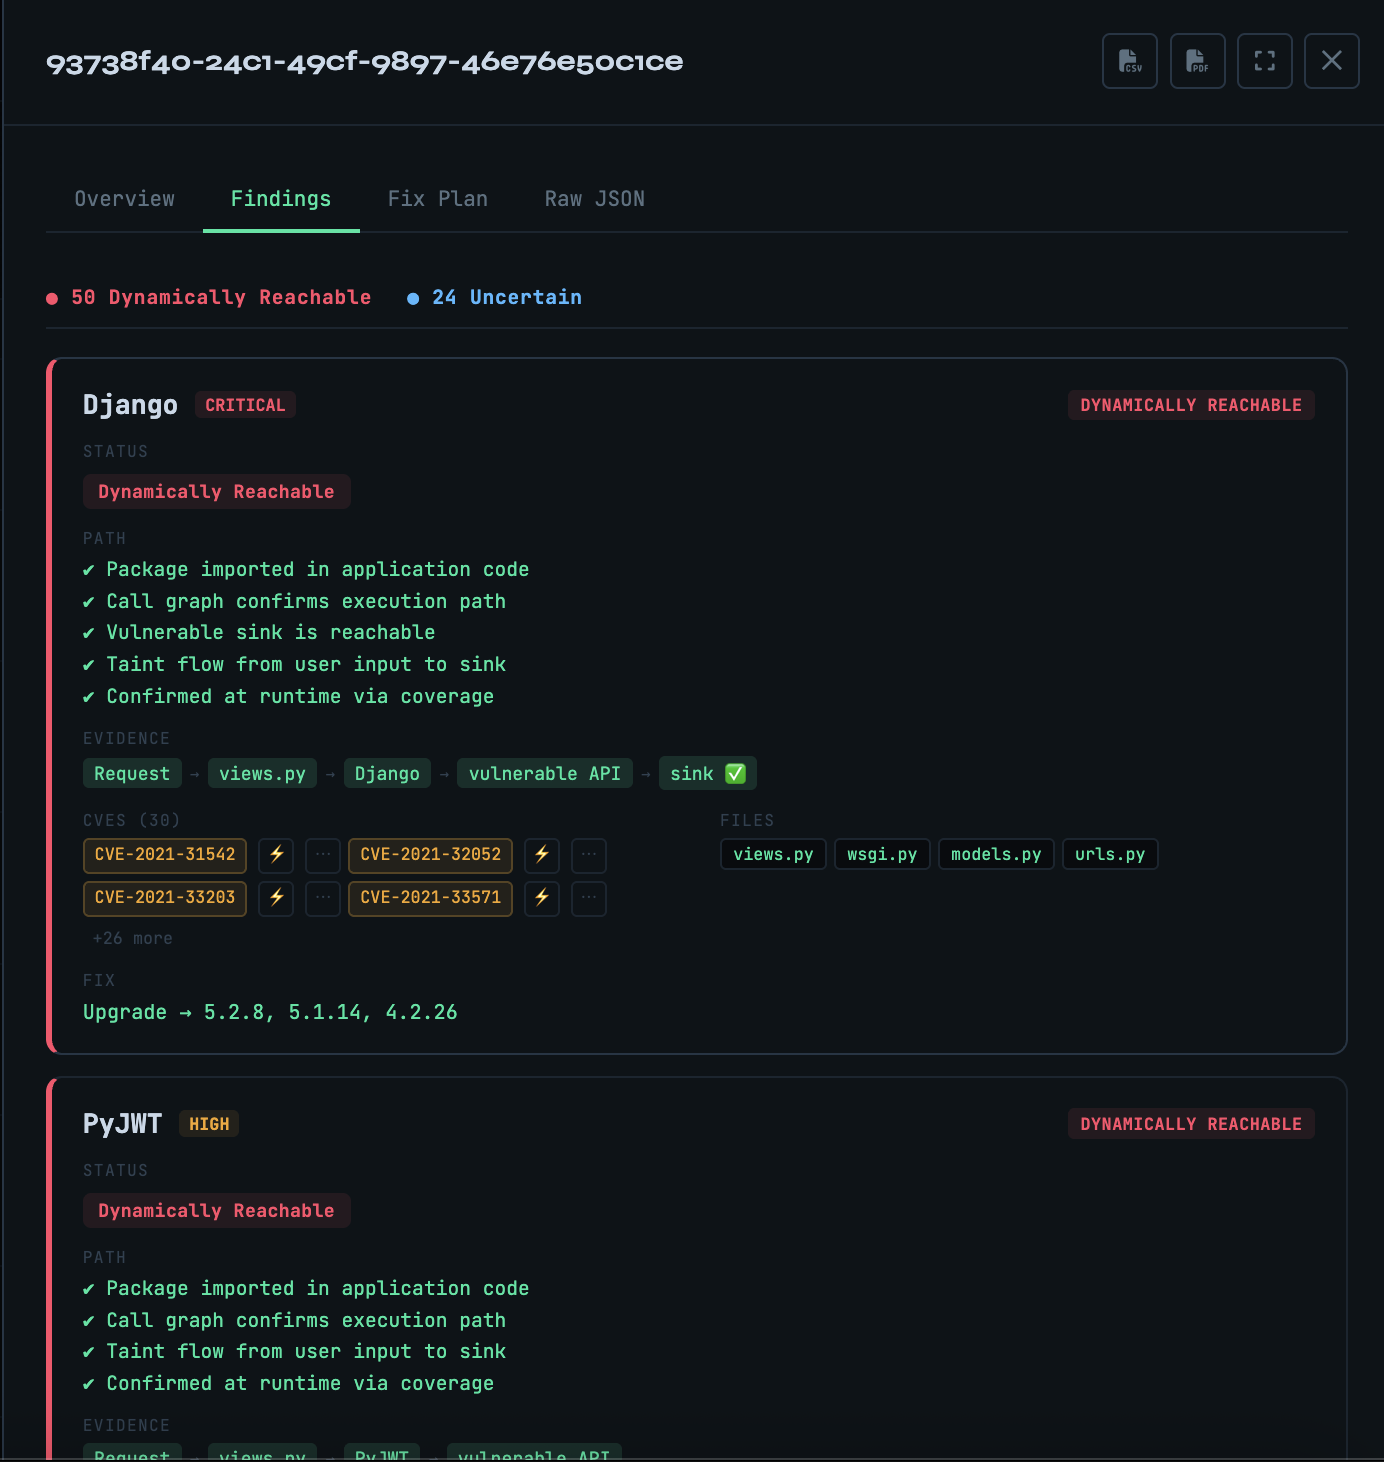 owasp/vulnreach
运行时感知的SCA — 证明哪些CVE实际上可达,而不仅仅是已安装。
 bugbounty-site/gitsecure
检测 GitHub 提交中暴露的 API 密钥。
 mattijsmoens/intentshield
AI代理的执行前意图验证。审计你的AI即将执行的操作,而非其说辞。零依赖,确定性,哈希密封。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
用于检测和修复xz-utils中CVE-2024-3094的Shell脚本和Ansible playbook,通过检查软件包版本、升级或降级到安全版本,并自动化跨Linux服务器的修复。
 owasp/owasp-aibom
OWASP 项目,定义 AI 物料清单(AIBOM)标准,用于记录 AI/ML 组件、依赖项及供应链风险,以支持 AI 安全分析。
 ntanwir10/guardscan
100% 免费且开源 • 隐私至上的安全扫描与 AI 代码审查 CLI