
 #1

 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 s4dhulabs/vimana-framework
Vimana 是一个模块化安全框架,用于审计 Python API 和 Web 应用程序。基于插件的架构使安全专业人员能够通过自动化和手动技术评估、模糊测试和分析 Python 项目。
 lijiejie/log4j2_vul_local_scanner
Log4j 漏洞本地检测脚本。扫描主机上的所有 Java 进程,以检查其是否受 log4j2 远程代码执行漏洞(CVE-2021-45046)影响。
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
面向AI工件与RAG防火墙的防病毒工具。一款静态分析工具,扫描模型与笔记本中的远程代码执行(RCE)风险,扫描数据集与RAG文档中的数据投毒、个人身份信息(PII)及提示注入。保护您的AI供应链安全。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 farenhytee/database-sentinel
面向 Supabase 的开源安全审计工具:一个只读 MCP 服务器、一个 CLI 代理和一个 Claude Skill。可发现 RLS 配置错误、暴露的密钥和高风险函数,并返回带有修复 SQL 的评分报告。托管版本:Locksoup。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 momenbasel/vulnhawk
AI驱动的SAST扫描器,能发现Semgrep/CodeQL遗漏的身份验证绕过、IDOR和逻辑漏洞。免费的GitHub Action。支持Python、JS/TS、Go、PHP、Ruby。
 owasp/agent-security-regression-harness
面向智能体应用和 MCP 集成系统的可执行安全回归测试。
 armourbird/csf
ArmourBird CSF - 容器安全框架
 dev-sec/puppet-ssh-hardening
此 Puppet 模块提供安全的 ssh-client 和 ssh-server 配置。
 clidey/deptrust
可跨 14+ 个生态系统(包括 npm、PyPI、crates.io、Go modules 和 GitHub Actions)检查包版本已知漏洞的 CLI 和 MCP 服务器。可通过 hooks 和 skills 与 AI 智能体集成。
 offseq/threat-finder
运行时漏洞扫描器:查找主机上实际运行的服务中存在的CVE,并根据网络暴露程度对其进行排名。
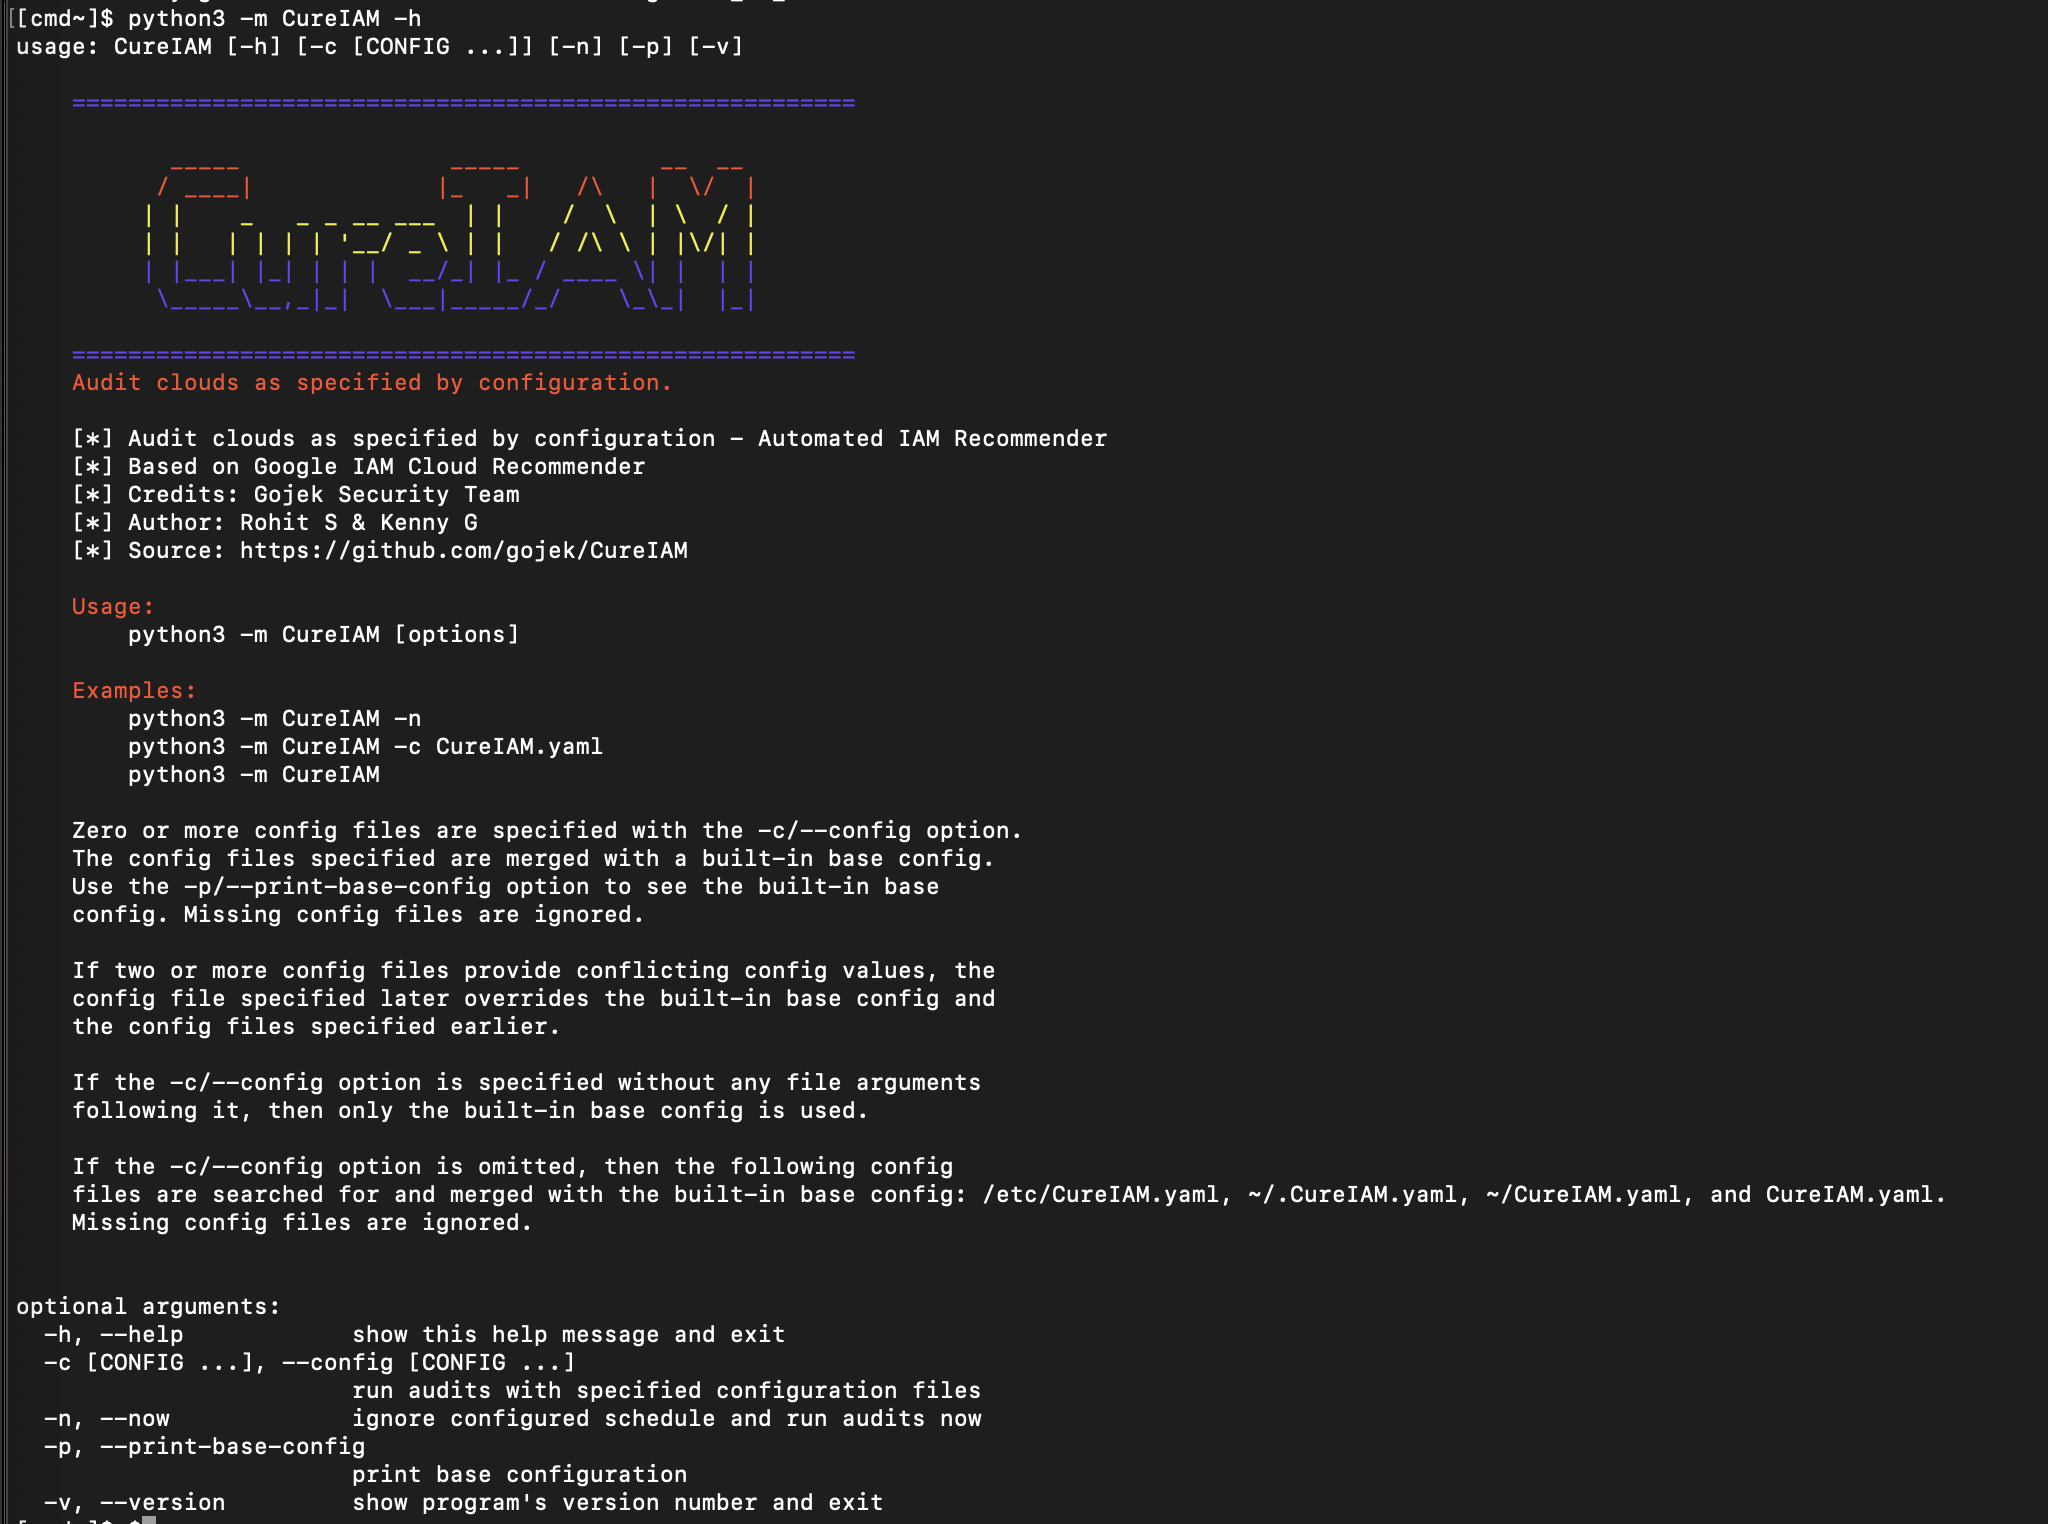 gojek/cureiam
大规模清理GCP基础设施中的权限过高的账户










