
 #1
 4n4nk3/wordlister
一个用 Python 3.10.1 编写的简单词表生成与变形工具。
 commando-x/vuln-bank-mobile
一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。
 patrickdw123/paranoidf
ParanoiDF - 基于 PeePDF 的 PDF 分析套件,作者 Jose Miguel Esparza (http://peepdf.eternal-todo.com/)。新增工具:密码破解、编辑恢复、DRM 移除、恶意 JavaScript 提取等。
 davidtavarez/pinky
pinky - PHP 迷你 RAT(远程管理工具)
 orwagodfather/aspdotnetwrapper-edited-
此工具用于测试视图状态中的机器密钥
 pan-unit42/dotnetfile
用于解析 .NET 程序集中 CLR/PE 元数据的 Python 库,公开流与哈希指纹,以支持恶意软件分析和威胁狩猎。

 tyki6/myjwt
一个用于破解和测试Json Web Token(JWT)漏洞的CLI工具
 liamg/pax
:skull: :unlock: PKCS7填充预言攻击的CLI工具
 hiddenillusion/nomorexor
一款通过频率分析帮助猜测文件256字节XOR密钥的工具
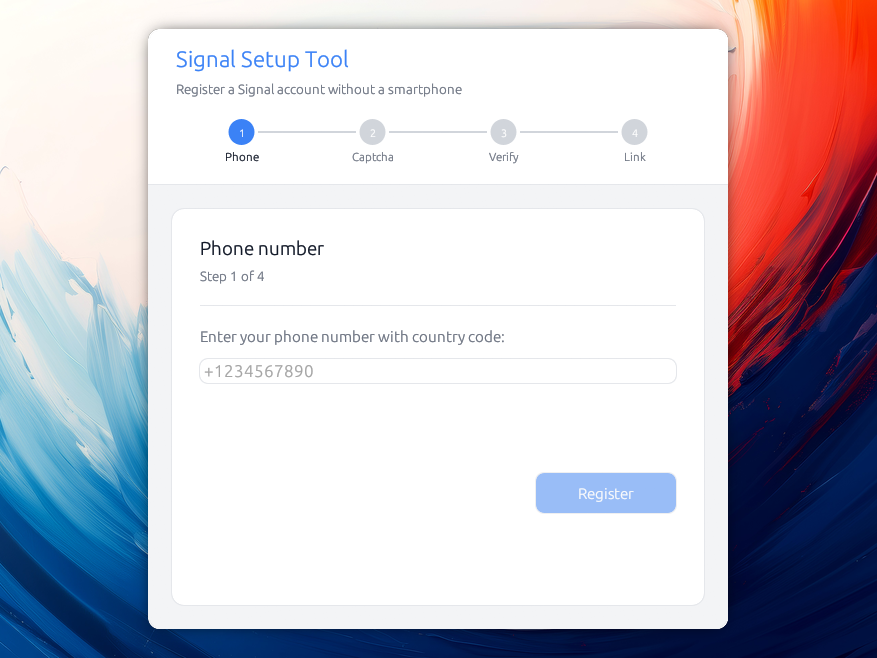 almet/signal-without-smartphone
桌面应用程序,用于注册Signal账户并链接Signal Desktop,无需智能手机,使用Signal的加密协议进行安全的设备配置。
 stealth/psc
用于多跳 TTY 会话或端口 Shell 的端到端加密,以及 TCP/UDP 端口转发
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
 reloading01/certstream-server-rust
High-performance Certificate Transparency (CT) monitoring tool written in Rust. Real-time stream of newly issued SSL/TLS certificates from CT logs.…
 offsecginger/pythonaesobfuscate
混淆Python脚本及其附带的Shellcode。
 ishannaik/cloakbin
零知识加密的粘贴板。你的数据在离开浏览器之前就被加密了。
 anthropics/cryptography-research-demo
可复现的密码分析工件,用于对降轮 AES 实施单密钥恢复攻击,包括黑盒密钥恢复、DDT-Gray 搜索、S 盒缓存以及 Lean 形式化证明。









