#1

 iartorias/coffee_explorer
熟悉的 PE 编辑器,采用 Visual Studio 风格重新设计,支持高 DPI 及更多功能。
 google/hashr
从磁盘镜像、软件包和归档文件中构建取证文件哈希集,支持跨 GCP、AWS 和本地来源,具备去重功能,并可导出至 PostgreSQL/Spanner,适用于 DFIR 工作流。
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 elhart05/airmongui
aircrack-ng 无线安全审计套件的本地托管图形用户界面(GUI)。
 google/permhash
对 Chromium 扩展和 APK 中声明的权限进行哈希处理的框架,支持对潜在恶意软件包进行聚类、搜寻和关联拓展。

 chrischo-h/bithoven
Bithoven 是一种智能合约语言,用于在比特币上组合强大且安全的工具。采用 LR(1) 解析器结合静态分析,实现编译时安全性。形式化验证论文:https://arxiv.org/abs/2601.01436
 demon-i386/zoshrinkc2
DNS over HTTPS 针对性恶意软件(仅运行一次)

 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
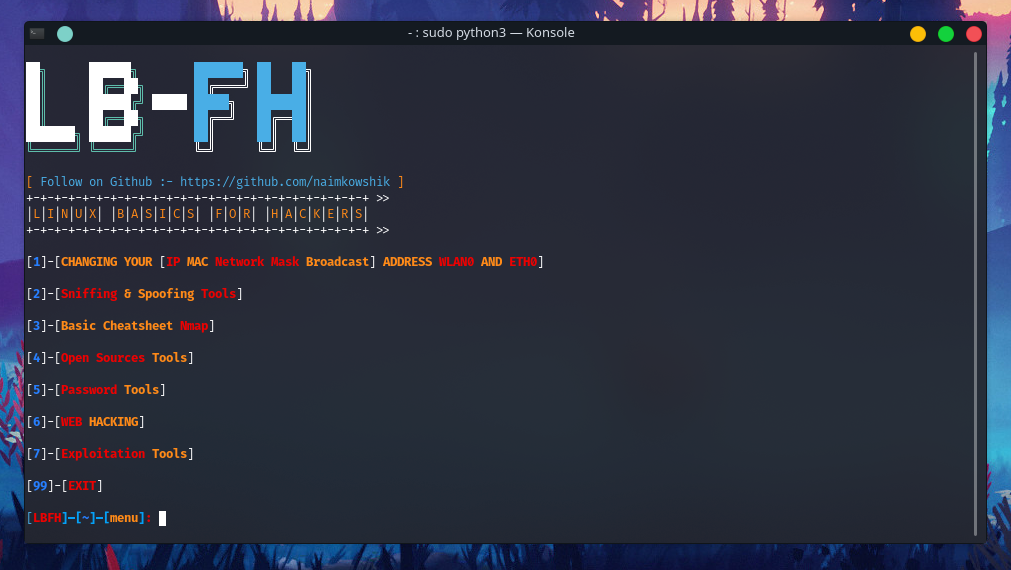 naimkowshik/lbfh
一款集信息收集、漏洞扫描和爬取于一体的全能工具。所有渗透测试人员必备的工具
 password123456/malwarescanner
基于哈希的恶意软件扫描器,用于应急响应。递归扫描文件,使用已知恶意软件哈希,支持多线程、扩展名过滤,并输出结构化日志用于SIEM集成。
 cashapp/pivit
管理支持 PIV 的 YubiKey 上的 x509 证书,生成密钥和证书请求,以及对 git 提交和文件进行签名或验证。
 rek7/descrypt-cpu-collision-cracker
DEScrypt CPU 碰撞破解器


 icyguider/nimcrypt
使用Nim编写的PE加密器