 #1
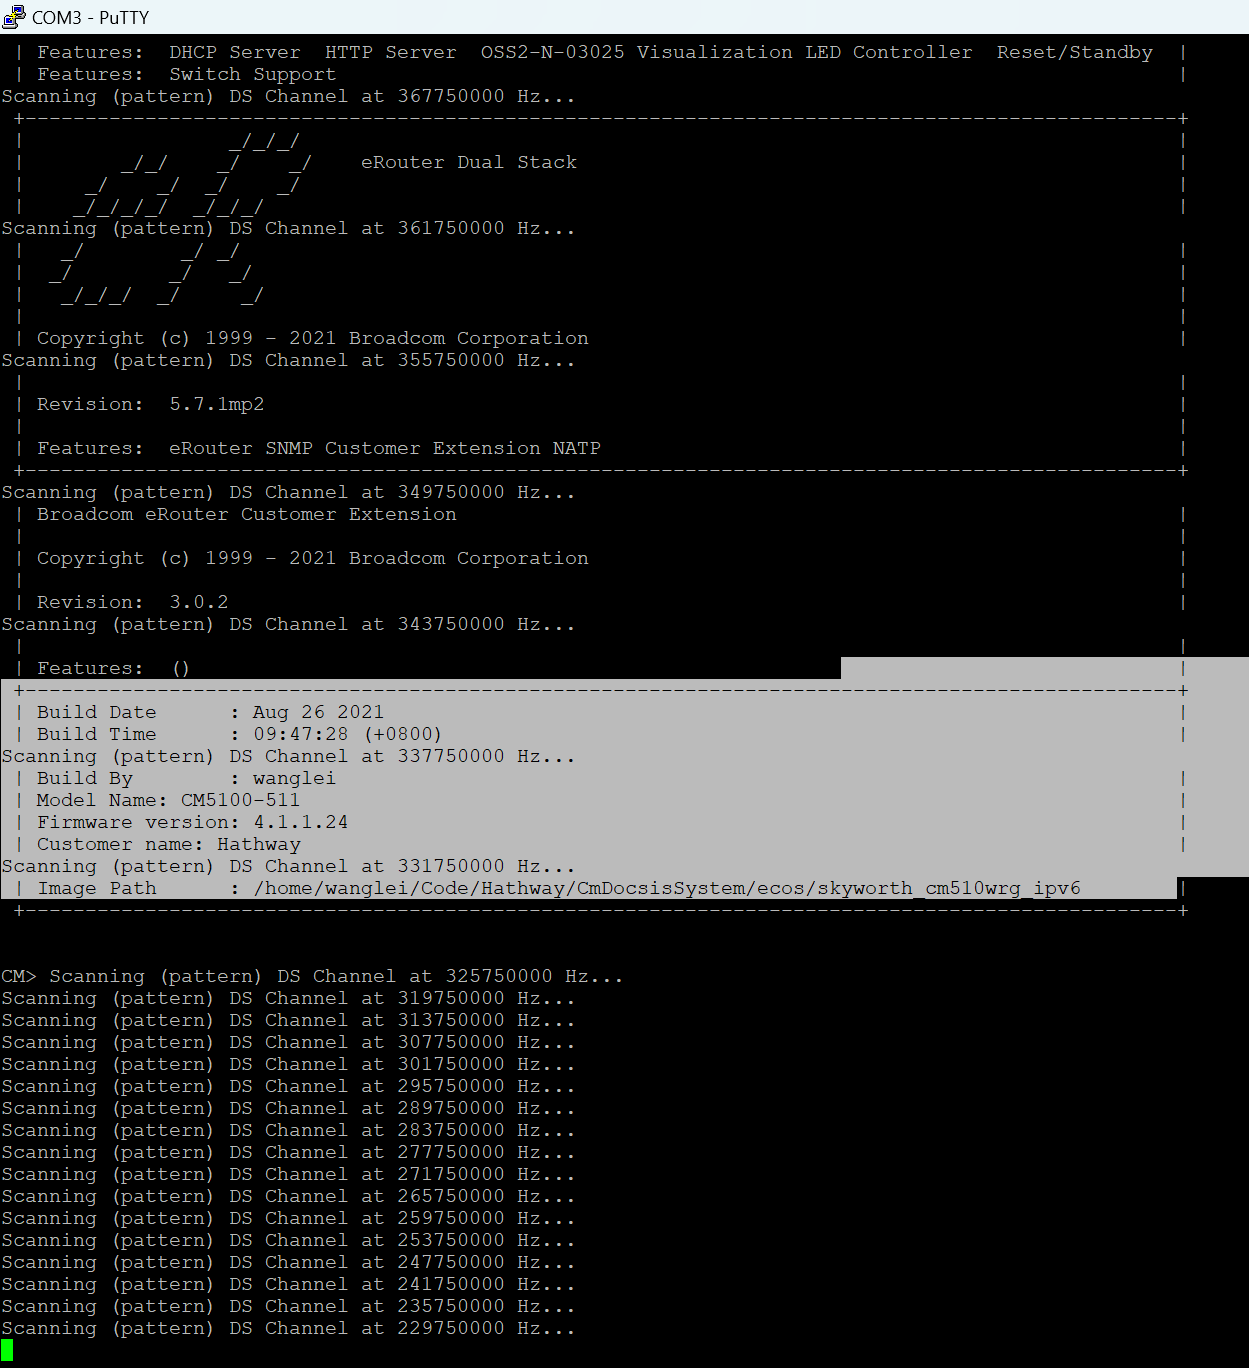
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 afine-com/cve-2023-45182
IBM i Access Client Solutions < 1.1.9.4 - 弱密码加密
 shoucheng3/apache__rocketmq_cve-2023-37582_4-9-6
针对CVE-2023-37582的漏洞利用工具,瞄准Apache RocketMQ——一个低延迟、高吞吐量、支持事务消息、身份验证和加密的分布式消息平台。
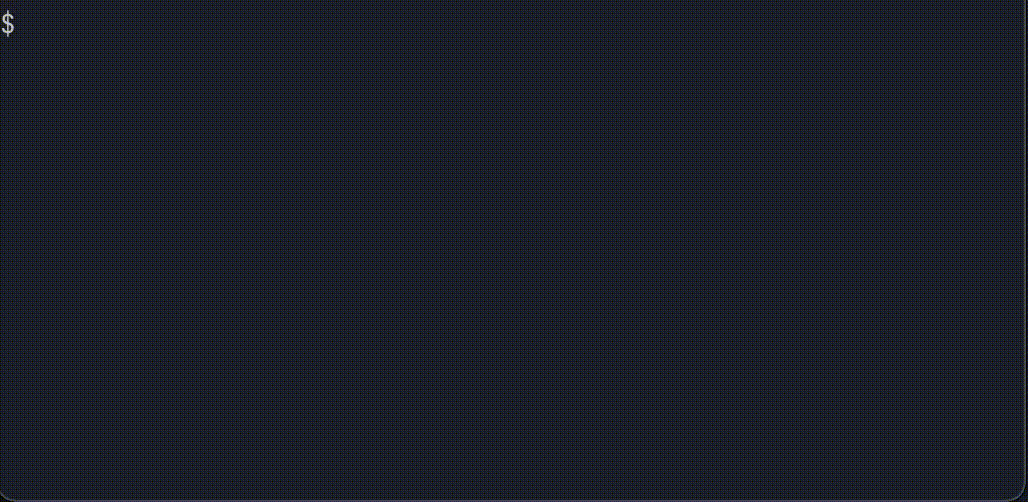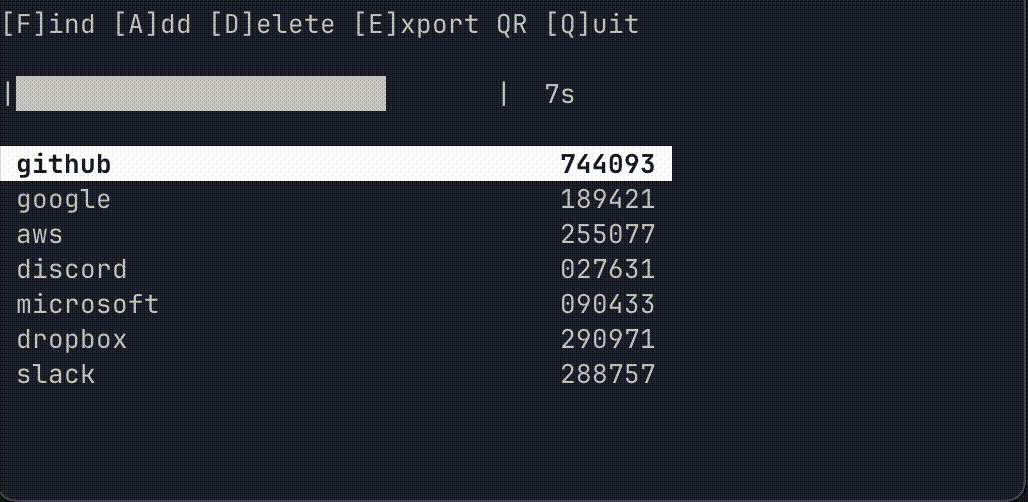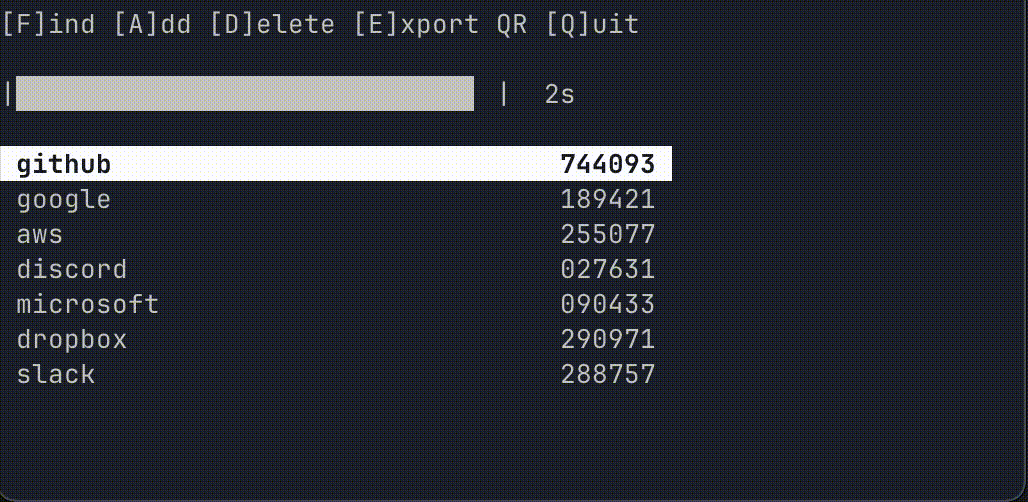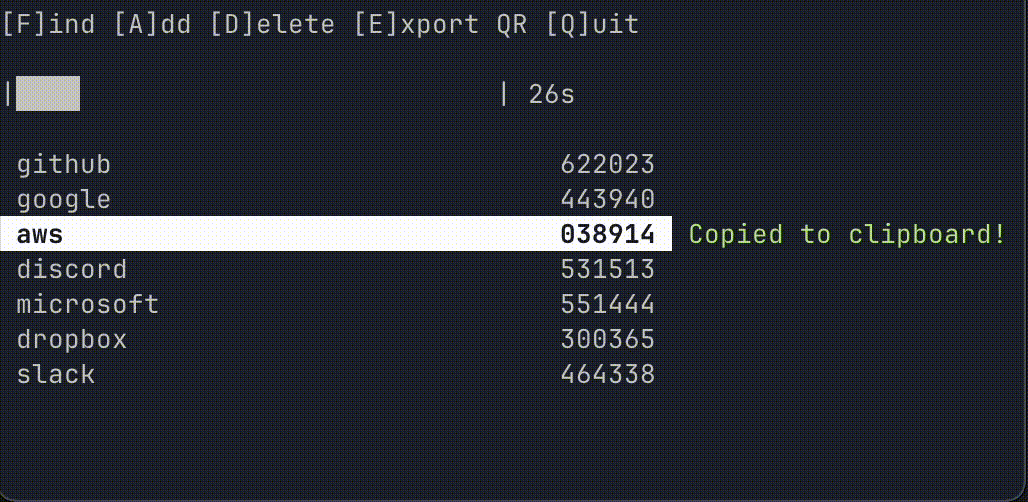 yen223/hotpot
一个简单且安全的命令行工具,用于管理基于TOTP的两因素认证码。
 shoucheng3/apache__activemq_cve-2020-11998_5-15-12
针对Apache ActiveMQ 5.15.12的CVE-2020-11998漏洞利用,通过向易受攻击的消息代理发送精心构造的消息实现远程代码执行。
 lastvocher/hikvision-cve-2017-7921-decryptor
解密通过CVE-2017-7921认证绕过提取的海康威视IP摄像头配置文件,使用静态密钥从弱加密的配置中恢复用户凭证。
 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 ahegaopsyops/sslweakness
示例脚本演示弱PRNG,CVE-2008-0166
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 应用程序中的证书链验证不当
 ishaklaz/hash-eye
**HashEye** 是一款强大的 Python CLI 工具,用于即时检测和分析哈希类型。它提供有关哈希格式、安全级别、熵分析和模式检测的详细信息。
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
企业安全API库,为Java Web应用程序提供安全控制,包括身份验证、访问控制、输入验证、输出编码和加密操作,以降低应用风险。
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP企业安全API库,为Java Web应用程序提供安全控制,包括身份验证、访问控制、输入验证、加密和编码,以降低漏洞风险。
 arsalanraja987/java-insecure-random-cve-2021-27568
CVE-2021-27568 演示:令牌生成中的不安全随机性
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
基于C语言的库,用于解析、编辑和保存JPEG图像中的EXIF元数据,重点针对Android 10上的CVE-2016-6328漏洞利用。
 ilk-toolkit/ilk-toolkit
一个工具包,可自动安装和配置所有必需的工具,将您的日常使用的Linux发行版转变为渗透测试机器。
 bztsrc/stegano
跨平台隐写术应用,带有图形界面、命令行和网络服务,支持 WEBP 和 AES。