Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
vuln-bank-mobile — 一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。 | Kitploit
工具/GitHubGitHub/commando-x/vuln-bank-mobile
Android安全漏洞分析逆向工程Web应用程序漏洞利用密码学CTF渗透测试移动安全身份验证学习与教育实验室与实践
10043581年前Kitploit 审核通过
分享
GitHub
commando-x/vuln-bank-mobile

vuln-bank-mobile

一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。

查看仓库

💳 易受攻击的银行移动应用

logo

易受攻击的银行 是一款故意设计为不安全的移动应用,面向安全工程师、渗透测试人员以及移动应用安全学习者,用于练习和演示现实中不安全编码实践的利用。

该移动应用是 易受攻击的银行 API 的前端,后者是一个刻意包含漏洞的 Web API,具有典型的银行功能。


📥 立即下载并运行(推荐)

🆕 你现在可以直接从 GitHub Releases 下载编译好的 .apk 文件。

  • 📦 下载最新 APK
  • ⚠️ 在你的 Android 设备上启用安装未知应用
  • 🚫 无需自行构建 —— 直接安装即可开始测试!

此 APK 包含所有易受攻击的功能、静态密钥,并且可与你自己托管的 API 服务器离线配合使用。


📲 功能

  • 🔓 使用硬编码凭据的不安全登录
  • 🔍 APK 中暴露的调试 API 端点
  • 🛑 在 SharedPreferences 中以明文存储凭据和余额
  • 🔑 源代码中硬编码的 JWT 令牌
  • 🔒 OWASP 移动应用十大漏洞,包括:
    • M1:平台使用不当
    • M2:不安全的数据存储
    • M4:不安全的认证
    • M5:加密不足
    • M9:逆向工程
  • 💾 AndroidManifest.xml 中暴露的静态密钥
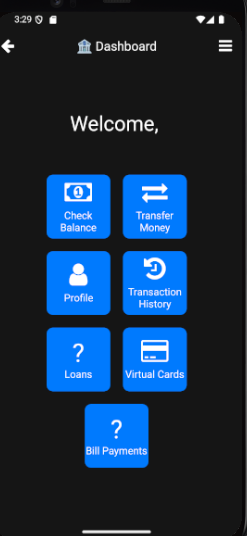
  • 📱 模拟真实的银行应用,包括以下功能:
    • 余额查询
    • 转账
    • 交易记录
    • 贷款
    • 虚拟卡
    • 仅管理员可见的隐藏面板

🧪 适合谁?

面向希望实现以下目标的安全专业人士、学生和教育工作者:

  • 练习 Android 安全测试(JADX、Frida、MobSF、Burp Suite 等)
  • 演示 OWASP 移动应用十大风险
  • 构建或演示移动端 DevSecOps 流水线
  • 开展夺旗(CTF)场景或内部红队实验室

🚧 自行构建(可选)

🧱 环境要求

  • Node.js v18+
  • Android Studio(带模拟器或真机)
  • Java JDK 11+
  • Git

📦 安装

git clone https://github.com/Commando-X/vuln-bank-mobile
cd vuln-bank-mobile
npm install

启动 Metro 服务器:

npx react-native start

在另一个终端中:

npx react-native run-android

⚠️ 如果在真机上测试,请确保:

  • 在 App.tsx 中将 API_BASE 更新为你的服务器 IP
  • 在清单文件中设置 android:usesCleartextTraffic="true" 以允许 HTTP 流量

🧠 内置的安全挑战

  • 你能提取管理员 JWT 吗?
  • 你能发现调试 API 并访问隐藏的用户数据吗?
  • 你能对 APK 进行逆向工程并在 SharedPreferences 中找到凭据吗?
  • 你能篡改 API 请求吗?

🧑‍💻 开发者说明

  • 使用 React Native (TypeScript) 编写
  • 图标来自 react-native-vector-icons
  • 对模拟器友好,但也可为真实 Android 设备打包
  • 密钥被有意放置在以下位置:
    • Java/Kotlin 源代码
    • SharedPreferences
    • AndroidManifest.xml

🛡 免责声明

此应用严格用于教育目的。
请勿在真实生产设备上安装此应用,也不要用它处理真实财务数据。
所有 API 端点均有意设计为不安全,应仅在隔离的测试环境中使用。


📸 截图

image image image


👨‍🎓 作者

Badmus Al-Amir
安全工程师 • API 安全倡导者 • 移动 AppSec 教育者
LinkedIn • GitHub


📂 相关项目

  • 💻 易受攻击的银行 API (Flask)
  • 📱 Android 静态/动态测试脚本(Frida、MobSF 等)

🏁 许可证

MIT — 使用它、破解它、用它教学 🧠

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    345
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    311
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    303
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    303

探索所有工具

浏览我们的工具集合

查看所有工具 →