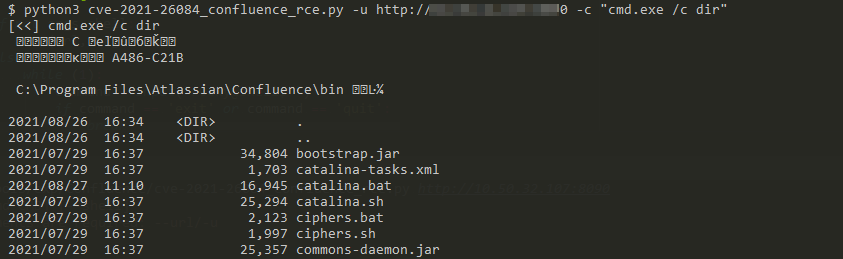
#1

 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC(概念验证)。一个针对CVE-2025-9074的复杂利用框架,针对未经认证的Docker API端点,并集成了交互式命令shell。
 dakotanelson/multicat
使用 sneaky-creeper 数据外泄库的 PoC RAT
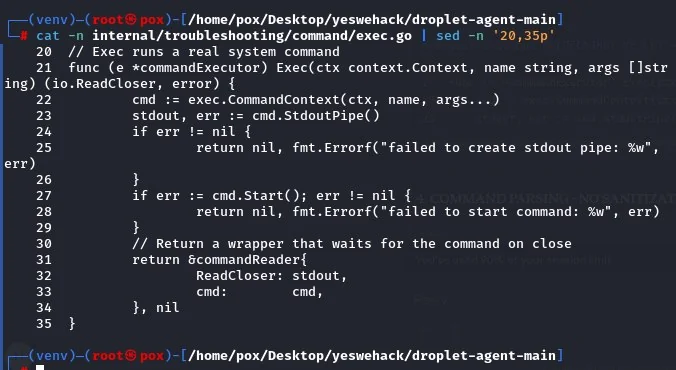 poxsky/cve-2026-24516-digitalocean-rce
# DigitalOcean Droplet Agent 至 v1.3.2 版本中存在严重预认证 Root RCE(CVSS 10.0),通过命令注入实现。
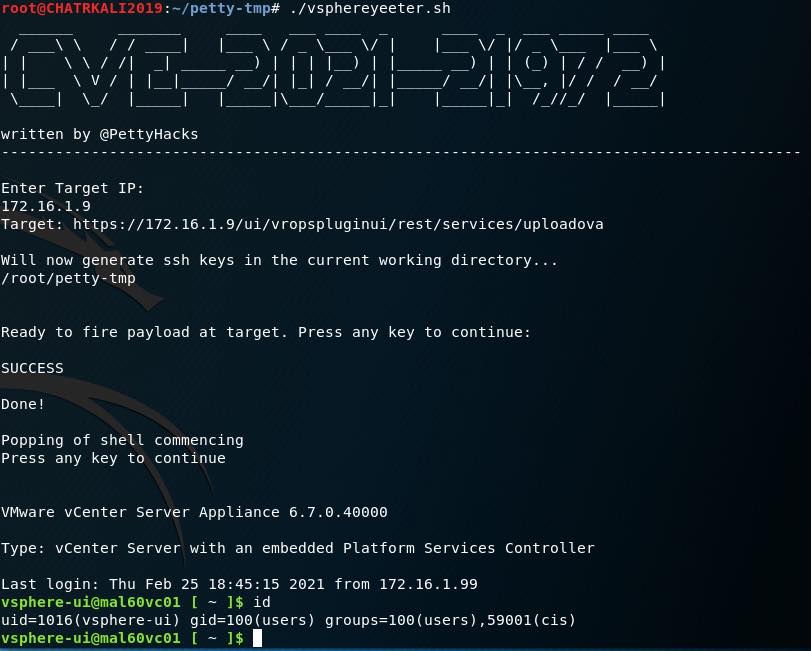 pettyhacks/vsphereyeeter
CVE-2021-21972 的 POC 漏洞利用
 likekabin/cve-2018-2628
针对CVE-2018-2628的Python漏洞利用工具,作用于WebLogic服务器,通过JSP webshell提供远程命令执行,并带有交互式cmd界面。
 falcon-lnhg/strutsshell
用于利用Apache Struts CVE-2017-5638的交互式命令行shell。在易受攻击的目标上自动进行HTTP/HTTPS利用,并具有实时shell交互。
 badb33f/apache-log4j-poc
Apache log4j LDAP 查找漏洞的概念验证。CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Atlassian Bitbucket 命令注入漏洞
 noshadi-sec/cve-2026-97229
针对 CVE-2026-97229 的 Python 漏洞利用程序,该漏洞是 GitLab CI lint 正则表达式导致的远程代码执行(RCE)。它会创建一个项目、推送恶意 CI 配置、触发 lint 端点,并通过 HTTP 回调获取命令输出。
 0xblackash/cve-2026-24061
CVE-2026-24061
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 未认证远程代码执行漏洞利用
 t54r/cve-2026-10795_poc
针对 CVE-2026-10795 的 AI 修订版 PoC——仅供教育目的使用——请在你自行拥有的实验环境中自行承担风险使用 ;)
 ridpath/cve-2021-26828-ultimate
ScadaFlare 用于 ScadaBR 的认证 RCE 漏洞利用框架 (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 远程代码执行
 ieee0824/cve-2017-1000117
针对CVE-2017-1000117的概念验证漏洞利用,这是一个Git远程代码执行漏洞,在成功利用时执行ifconfig命令。
 hybryx/cve-2020-8165
Python 漏洞利用工具,针对 CVE-2020-8165,影响 Rails 的 MemCacheStore 和 RedisCacheStore。通过用户提供的对象反序列化实现远程命令执行,配备基于 argparse 的命令行接口。
 dsibilio/follina-spring
用于托管/激活Follina载荷的服务器,以及生成利用MS-MSDT协议的恶意Word文档。(CVE-2022-30190)