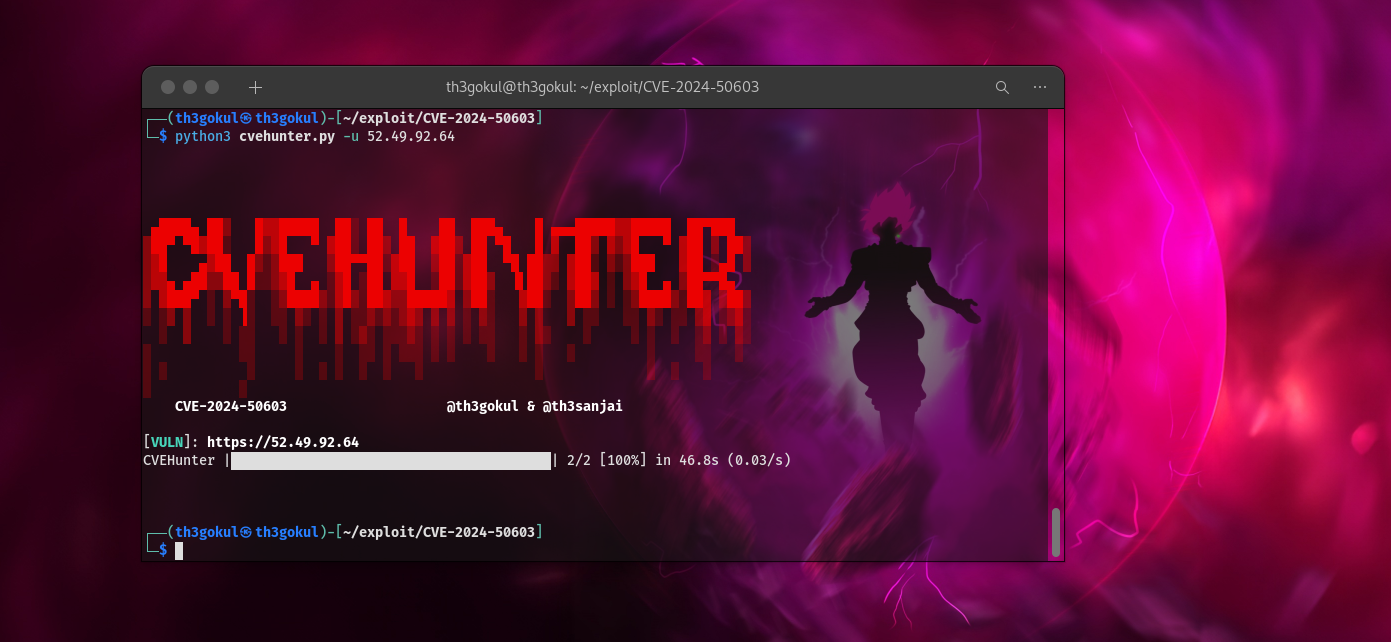
CVEHunter 工具,用于 CVE-2024-50603 的漏洞检测与利用,具备异步性能。

git clone https://github.com/th3gokul/CVE-2024-50603.git
cd CVE-2024-50603
pip install -r requirements.txt
python3 cvehunter.py --help@RevoltSecurities
python3 cvehunter.py -h

 ▄████▄ ██▒   █▓▓█████  ██░ ██  █    ██  ███▄    █ ▄▄▄█████▓▓█████  ██▀███
▒██▀ ▀█▓██░   █▒▓█   ▀ ▓██░ ██▒ ██  ▓██▒ ██ ▀█   █ ▓  ██▒ ▓▒▓█   ▀ ▓██ ▒ ██▒
▒▓█    ▄▓██  █▒░▒███   ▒██▀▀██░▓██  ▒██░▓██  ▀█ ██▒▒ ▓██░ ▒░▒███   ▓██ ░▄█ ▒
▒▓▓▄ ▄██▒▒██ █░░▒▓█  ▄ ░▓█ ░██ ▓▓█  ░██░▓██▒  ▐▌██▒░ ▓██▓ ░ ▒▓█  ▄ ▒██▀▀█▄
▒ ▓███▀ ░ ▒▀█░  ░▒████▒░▓█▒░██▓▒▒█████▓ ▒██░   ▓██░  ▒██▒ ░ ░▒████▒░██▓ ▒██▒
░ ░▒ ▒  ░ ░ ▐░  ░░ ▒░ ░ ▒ ░░▒░▒░▒▓▒ ▒ ▒ ░ ▒░   ▒ ▒   ▒ ░░   ░░ ▒░ ░░ ▒▓ ░▒▓░
  ░  ▒    ░ ░░   ░ ░  ░ ▒ ░▒░ ░░░▒░ ░ ░ ░ ░░   ░ ▒░    ░     ░ ░  ░  ░▒ ░ ▒░
░           ░░     ░    ░  ░░ ░ ░░░ ░ ░    ░   ░ ░   ░         ░     ░░   ░
░ ░          ░     ░  ░ ░  ░  ░   ░              ░             ░  ░   ░
░           ░
   CVE-2024-50603                      @th3gokul & @th3sanjai

[描述]:CVE-2024-34102 的漏洞检测与利用工具

选项:
  -h, --help            显示此帮助信息并退出
  -u URL, --url URL     [INF]: 指定一个 URL 或域名进行漏洞检测
  -l LIST, --list LIST  [INF]: 指定 URL 列表文件进行漏洞检测
  -t THREADS, --threads THREADS
                        [INF]: 用于 URL 列表的线程数
  -proxy PROXY, --proxy PROXY
                        [INF]: 通过代理发送请求的代理 URL
  -v, --verbose         [INF]: 增加控制台输出的详细程度
  -o OUTPUT, --output OUTPUT
                        [INF]: https://raw.githubusercontent.com/th3gokul/cve-2024-50603/main/%E4%BF%9D%E5%AD%98%E6%BC%8F%E6%B4%9E%E7%9B%AE%E6%A0%87%E8%BE%93%E5%87%BA%E7%BB%93%E6%9E%9C%E7%9A%84%E6%96%87%E4%BB%B6%E5%90%8D
CVEHunter 工具是用于 CVE-2024-34102 的利用工具,该工具的开发者是:
我们特别感谢 bebik 及其 SSRF 工具,该工具帮助我们研究并利用 CVE-2024-50603,从而实现回调、ping 检测并获取准确结果。我们感谢他对开源社区的巨大贡献。
本工具 ⚒️ 仅供教育 📖 和道德目的使用,开发者对任何非法利用行为概不负责。