
 #1

 oyesanyf/oshoosiclaw
自主 Rust 端点安全代理,结合 Ring-0 Windows 驱动与 Linux eBPF 执行前阻断、YARA 检测、MITRE ATT&CK 映射以及 P2P 网状威胁共享。
 iss4cf0ng/openshell
基于 Go 的轻量级反向 Shell 管理服务器,提供 Web 图形界面,支持通过 WebSocket 和 xterm.js 进行交互式 Shell 会话、会话管理以及多标签终端功能。
 st3rven/fronthunter
FrontHunter 是一款用于测试大量域名列表以识别域前置候选域名的工具。

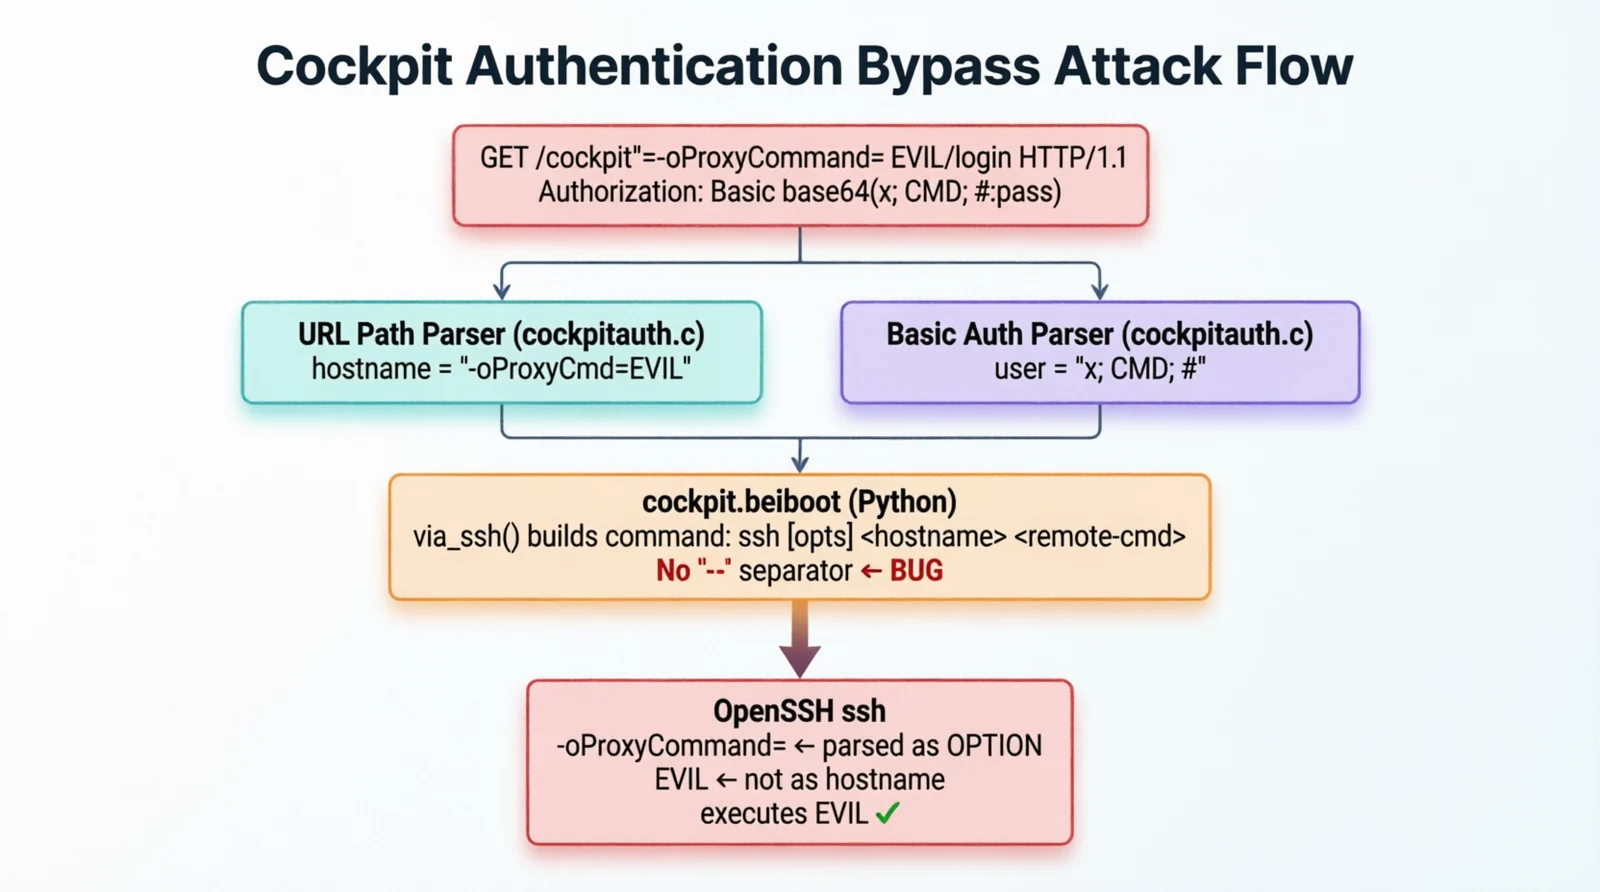 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit:通过 SSH 命令行参数注入实现未认证远程代码执行
 tas9er/cve-2021-22986
代码作者: Tas9er / F5 BIG-IP 远程命令执行漏洞
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel 防火墙远程命令注入漏洞(CVE-2022-30525)
 padsalatushal/cve-2011-2523
针对 vsftpd 2.3.4 的 Python 漏洞利用 - 后门命令执行
 tc4dy/cve-2026-15409-15410-framework
针对SonicWall SMA1000的多漏洞利用框架,串联SSRF(CVE-2026-15409)到Erlang RCE及root权限提升(CVE-2026-15410)。具备交互式Shell、批量扫描、文件操作和针对授权渗透测试的安全检测模式。
 tc4dy/cve-2026-41940-poc-exploit
针对CVE-2026-41940的PoC漏洞利用,通过CRLF注入绕过cPanel/WHM身份验证。支持会话劫持、RCE、反向shell、批量扫描以及交互式shell,用于授权的渗透测试。
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway远程代码执行漏洞POC,基于命令执行的基础上,增加了反弹shell操作
 user696/mrrat
:mouse: 这是一个跨平台的 Python 2.x 远程访问木马(RAT)
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)是最近发现的一个 Microsoft Office 零日漏洞。这是一个高严重性漏洞,黑客可利用其发起远程代码执行(RCE)攻击。
 horizon3ai/cve-2024-8190
针对CVE-2024-8190的概念验证利用工具,这是一个Ivanti云服务设备中的认证命令注入漏洞,可在易受攻击的设备上实现远程命令执行。
 leviticus-triage/chromsploit-framework
高级AI驱动的漏洞利用框架 | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
 arlyone/apache-struts-0day-exploit
Apache Struts 中发现严重远程代码执行漏洞 (CVE-2018-11776)









