
 #1
 alcaparra/cve-2022-1292
CVE-2022-1292 OpenSSL c_rehash漏洞 - POC
 cipher-attack/chimera
适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 一键
 kira2040k/redbloodc2
Node.js 命令与控制服务器,具备 FUD 载荷生成、加密通信、会话管理以及用于数据窃取和 Windows 持久化的模块。
 saneki/cve-2025-49844
CVE-2025-49844 的概念验证
 nccgroup/async-pico-hub
异步 PICO Hub 是一个正在开发中的框架,用于通过自定义事件监控和进程内异步 BOF 扩展 Cobalt Strike。
 jas502n/cve-2019-20197
针对Nagios XI远程命令执行漏洞(CVE-2019-20197)的概念验证漏洞利用,包含payload和Burp Suite请求模板。
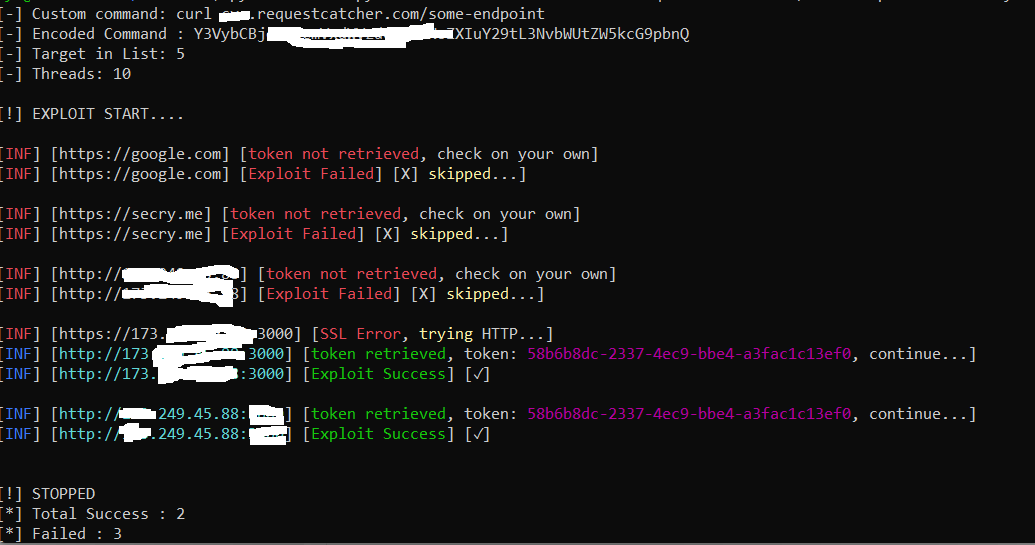 robotmikhro/cve-2023-38646
用于 Metabase 漏洞利用的自动化工具,称为 CVE-2023-38646
 secarmalabs/indushell
针对 Industroyer 恶意软件的 PoC C&C
 jssngc/harpytools
自动化Active Directory后渗透工具包,用于Kerberos票据提取、NTLM中继攻击以及通过NetExec、Impacket和Donut集成进行横向移动。
 mcipekci/wp2shell
WordPress 核心的预认证 RCE PoC —— 将 CVE-2026-63030(REST /batch/v1 路由混淆反同步)与 CVE-2026-60137(author__not_in SQLi)串联为未认证 shell。仅限授权测试。
 advanced-threat-research/netllix
该项目旨在模拟和测试通过不同网络协议进行的数据泄露。
 withdk/pulse-gosecure-rce-poc
用于检测CVE-2020-8218是否存在漏洞的工具
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
对PureRAT RAT滥用msbuild.exe进行逆向工程分析,提取C2基础设施、.NET规避API、文件系统操作以及VBScript持久化机制。
 iterat0r/cnaemulator
用于 Cobalt Strike Aggressor Scripts(.cna)的独立仿真与测试框架,可在没有 teamserver 的情况下验证语法、模拟 Beacon API,并通过 COFFLoader 执行 BOF。
 immersive-labs-sec/cve-2021-25281
链接 CVE-2021-25281 与 CVE-2021-25282 以利用 SaltStack
 truekas/ls-poc
针对 CVE-2026-30368 的概念验证漏洞利用,演示了 Lightspeed Classroom 中的身份验证绕过,从而通过 Ably 频道控制学生设备。









