
 #1

 benjaminhays/cve-2022-36804-poc-exploit
针对 CVE-2022-36804 (BitBucket 严重命令注入漏洞) 的较为可靠的 PoC 漏洞利用
 k8gege/cve-2021-40444
针对CVE-2021-40444 MSHTML远程代码执行的利用工具包,具备DLL载荷生成、Office文档构造以及横向移动模块(SmbExec、WmiExec),用于渗透测试。
 gryfman/dlpwn
红队工具,用于通过蓝牙音频传输隐蔽地外泄文件,将二进制数据编码为FLAC信号,以绕过EDR、XDR和DLP安全系统。
 whispergate/lldp
适用于 Mythic 的 C2 配置文件,通过 IEEE 802.1AB LLDP 组织特定 TLV 隧道封装加密的点对点代理流量,以实现隐蔽的二层命令与控制。
 haxrob/bpfdoor-controller-source
BPFDoor 后门控制器的源代码,支持 TCP、UDP、ICMP 和 HTTPS 隐蔽通信信道,具备魔法数据包激活、反向 shell 和自定义加密功能。
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
一个多目标未授权RCE扫描器,针对影响WordPress Simple File List插件的CVE-2025-34085。可在大型目标集上执行文件上传、重命名并触发PHP webshell。
 octoberfest7/aggressor_snippets
一组随机的小型 Aggressor 代码片段,它们不值得单独建一个仓库
 90n45-d3v/bluebunny
基于BLE的C2服务器,适用于Hak5 Bash Bunny,支持无线命令注入、载荷投递和通过低功耗蓝牙进行远程控制。
 shellkraft/ledger
一个攻击者脚本,用于追踪红队演练期间的操作变更。提供完整的审计追踪,记录更改了什么以及仍需要清理的内容。
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 漏洞批量检测 poc
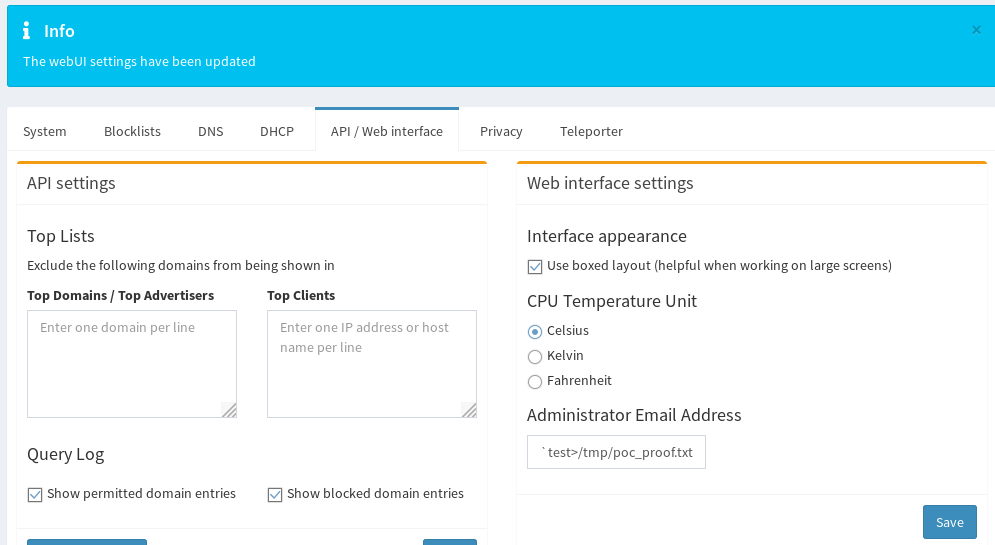 pr0tean/cve-2019-13051
针对 Pi-Hole AdminLTE 命令注入(CVE-2019-13051)的概念验证漏洞利用,通过电子邮件字段注入和基于 cron 的执行实现远程 root 访问。
 ap0dexme0/cve-2023-34960
执行大规模命令注入(Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012 和 CVE-2024-9474 的漏洞利用程序,针对 Palo Alto PAN-OS 管理 Web 界面中的身份验证绕过和已认证命令注入漏洞。
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / 代码作者:Tas9er
 jbaines-r7/overkill
QNAP N-Day(可能不是 CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644:F5 BIG-IP 设备模式中的命令注入









