Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Chimera — 适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky | Kitploit
工具/GitHubGitHub/cipher-attack/chimera
Android安全蓝牙安全漏洞利用硬件黑客渗透测试命令与控制红队
GitHubcipher-attack/chimera

Chimera

适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky

查看仓库
233655个月前Kitploit 审核通过
分享
Chimera Logo

Chimera

硬件仿真与近程利用

Android Root

为什么

Hak5 的设备又重又显眼。我的手机里有一个完整的 Linux 内核,所以我让它干同样的活——HID 仿真、RNDIS、大容量存储,全套都直接通过 ConfigFS 实现。不需要额外硬件,也不会有线从包里晃出来。

插到目标机器上,选一个 payload,运行。按键直接写入 /dev/hidg0,中间没有任何多余环节。
功能

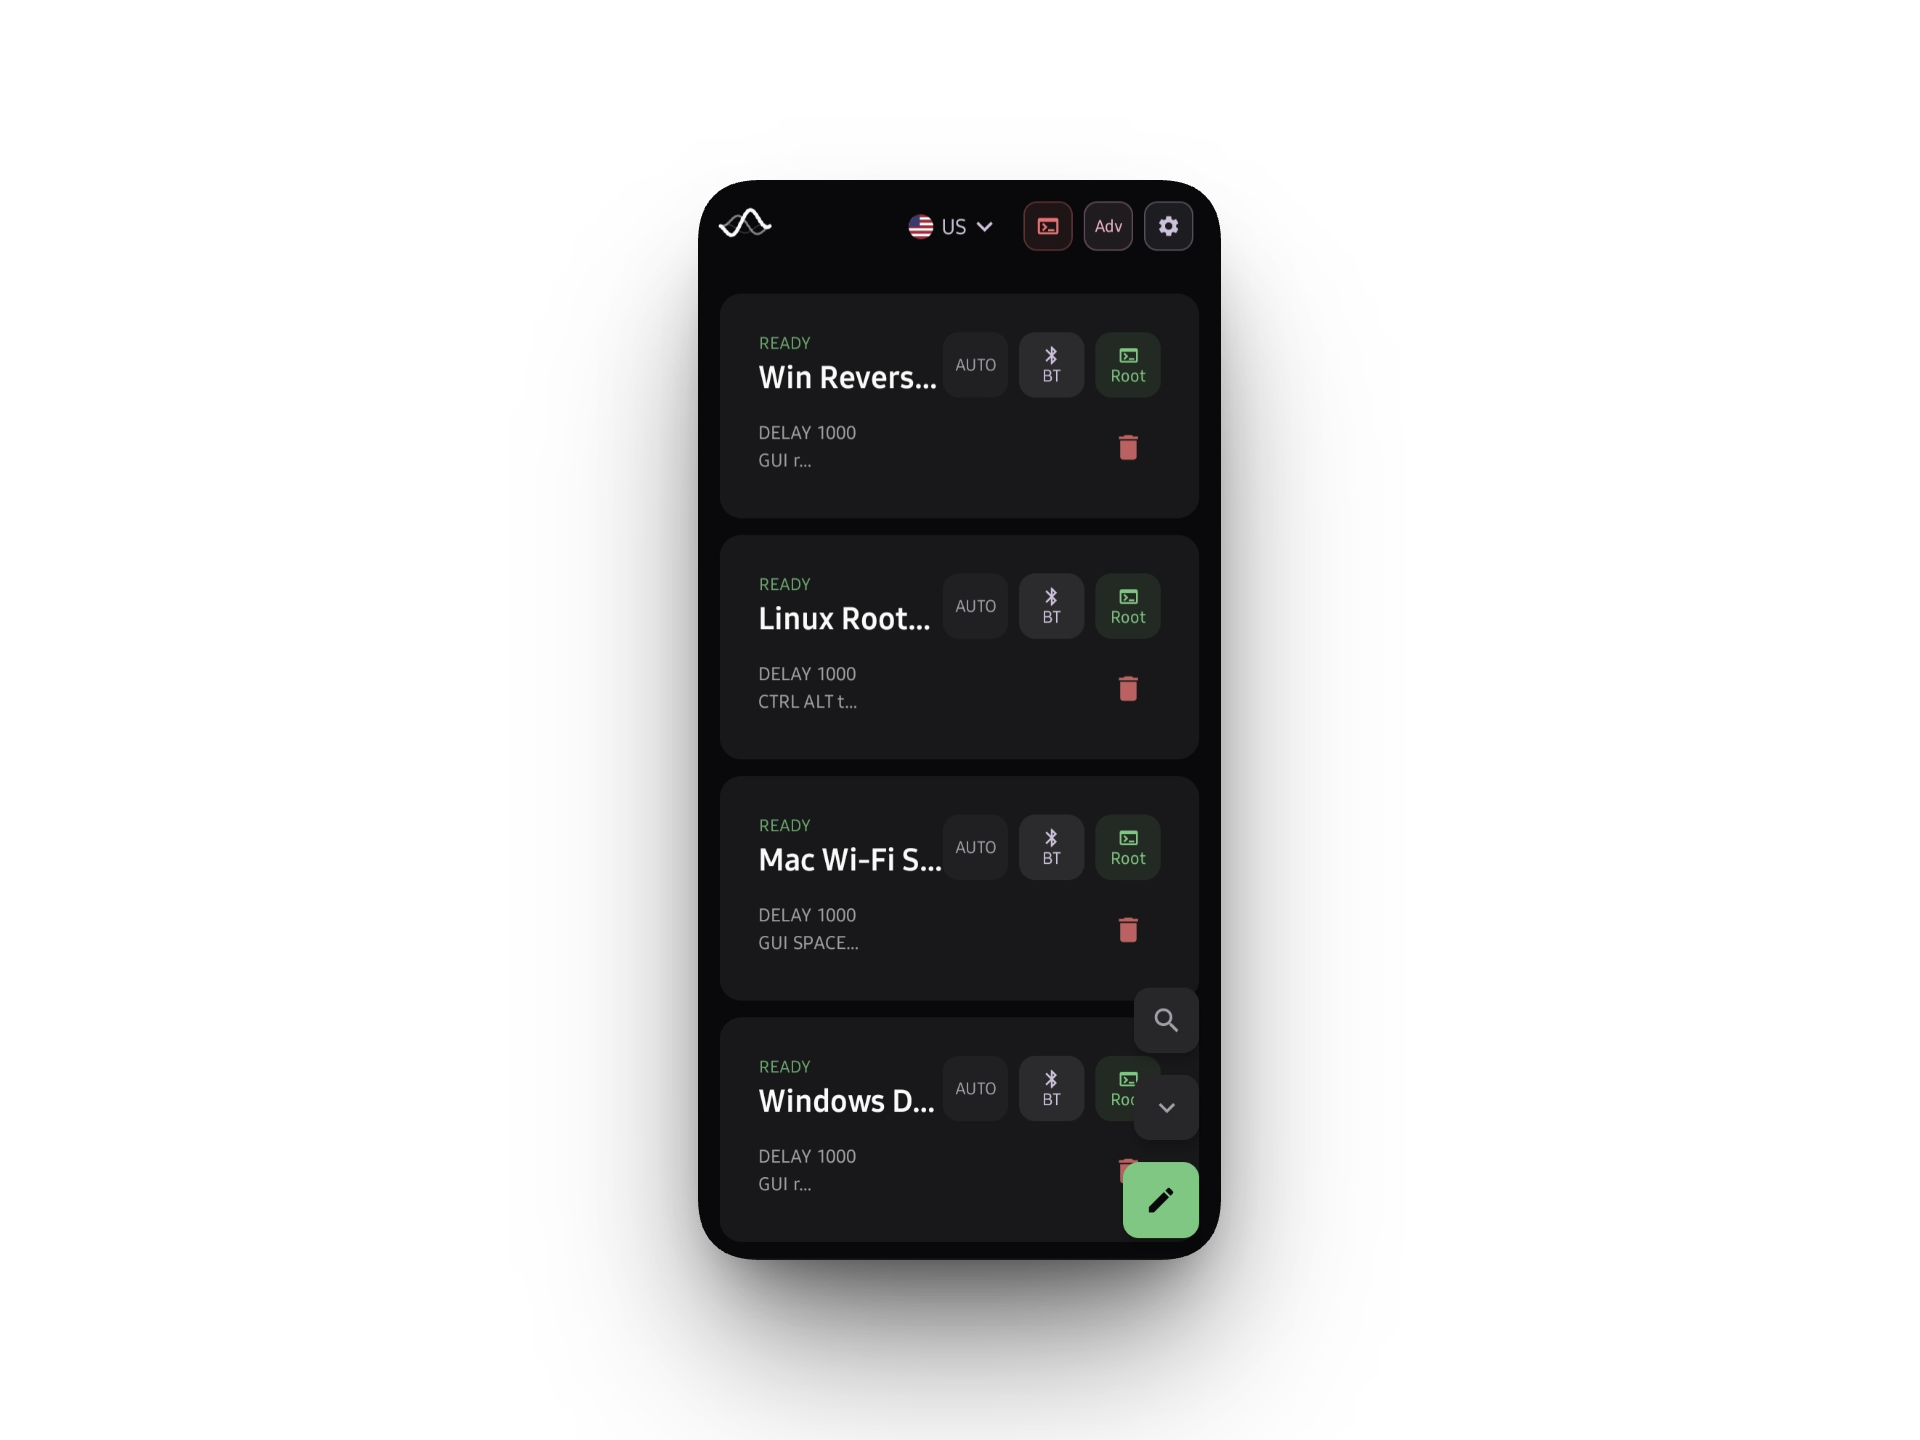
  • 通过 ConfigFS 实现原生 HID — 完全绕过 Android 的 USB 协议栈,直接把字节写到 /dev/hidg0。速度快,而且大多数 EDR 只会把它当成普通键盘。
  • 设备端 DuckyScript — 在内置编辑器中编写并运行 payload,不需要笔记本电脑,编译器当场触发中断。
  • Payload 库 — 从本地存储导入 .txt 文件,或直接在应用内从 Hak5 社区仓库拉取。
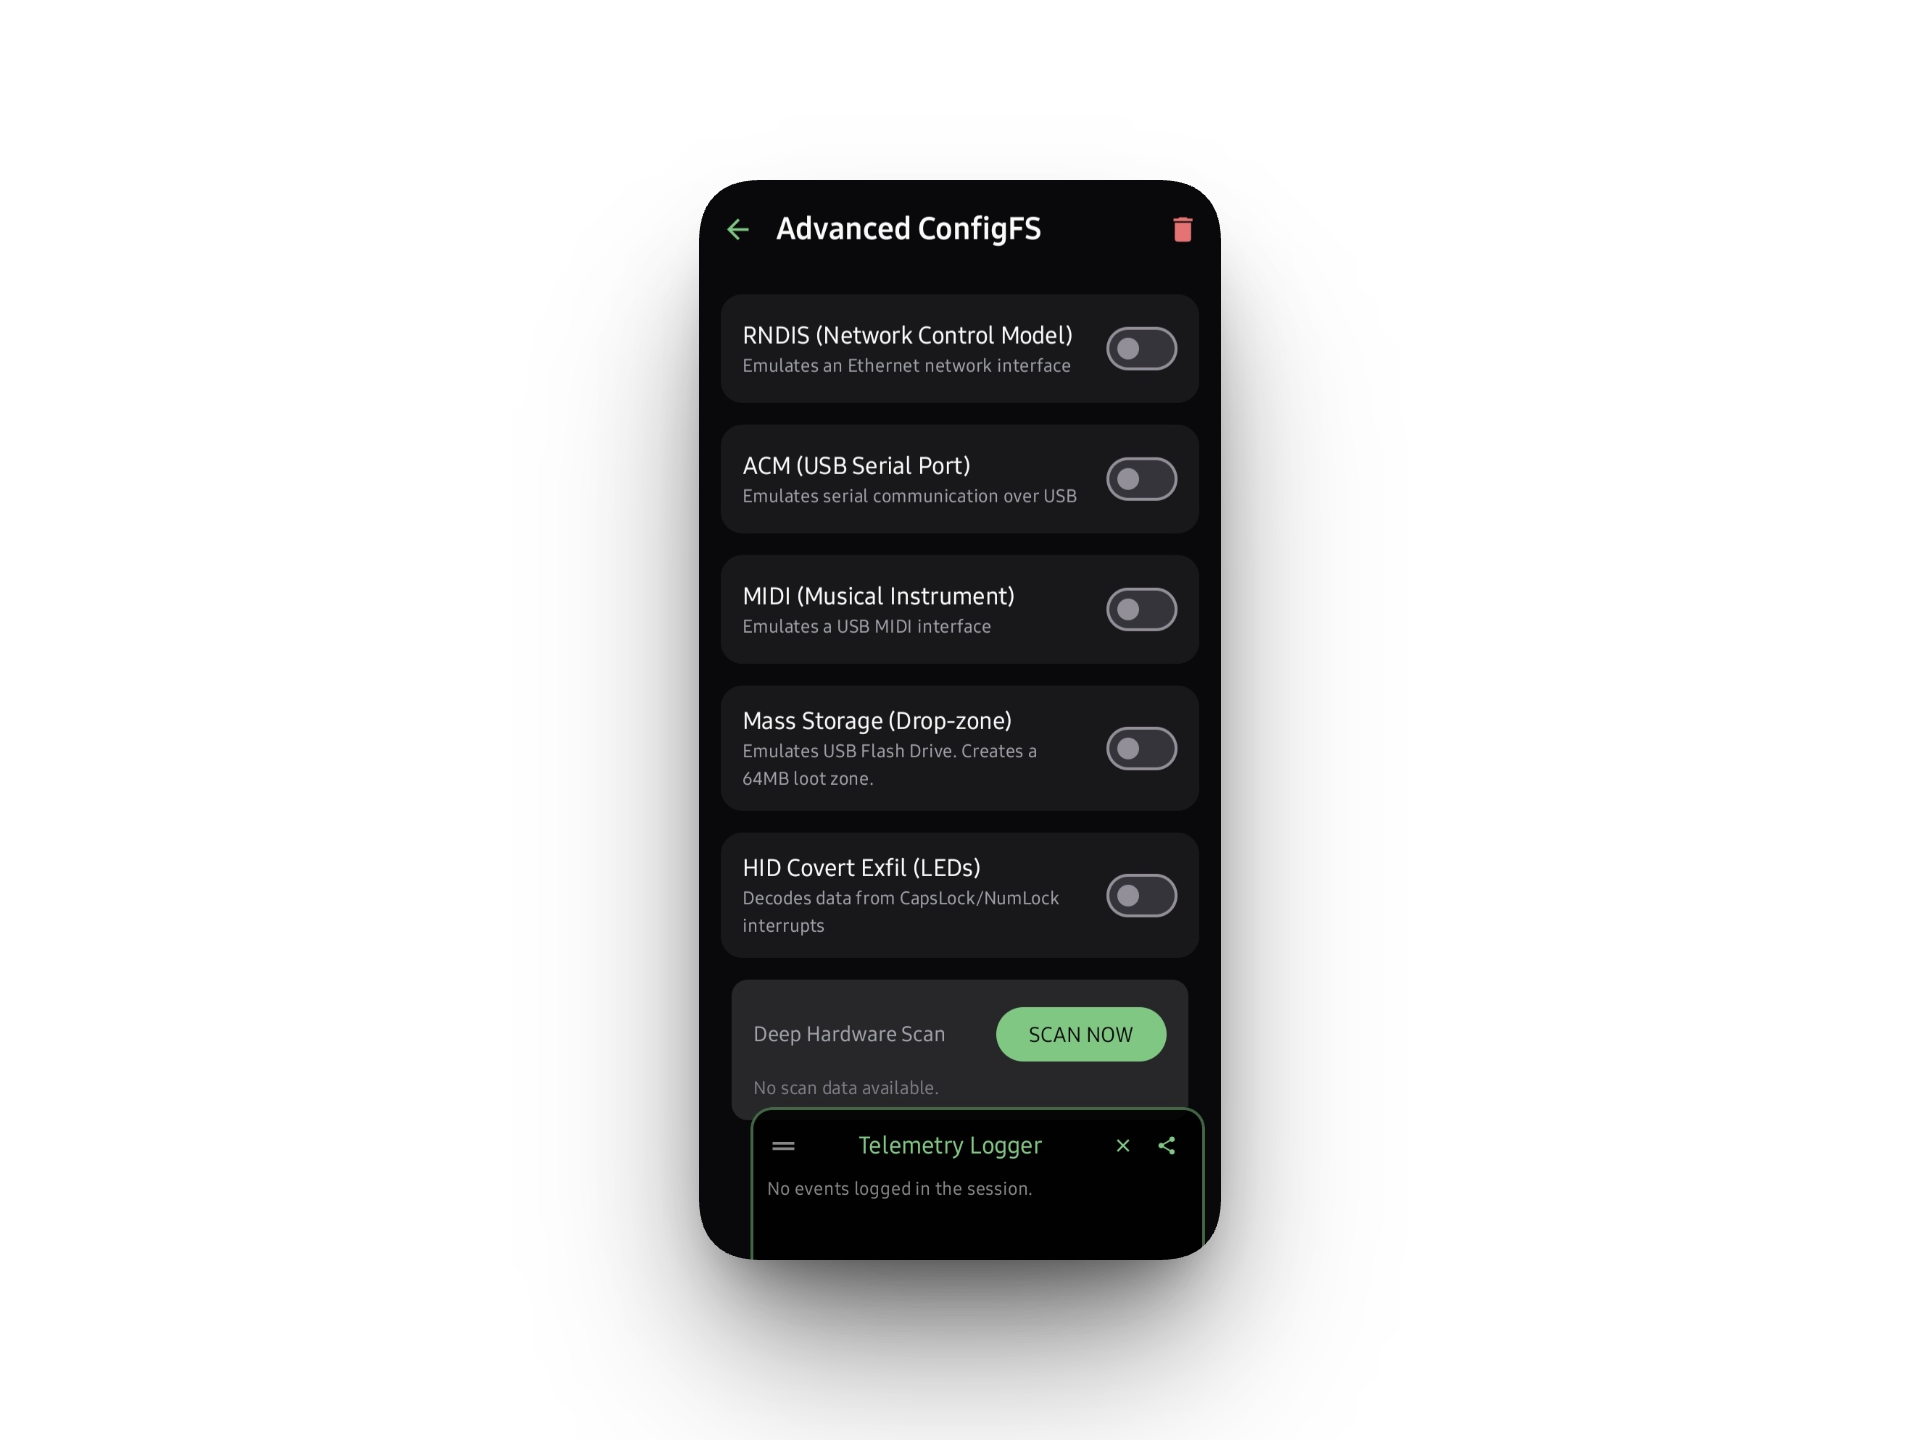
  • 通过 RNDIS 实现带外 C2 — 手机把自己模拟成一个 USB 以太网适配器(usb0),并运行一个小型 Web 服务器,方便从另一台机器更换 payload 或查看状态。Windows 会自动识别。macOS 对复合 USB 签名比较挑剔,提前说明一下。
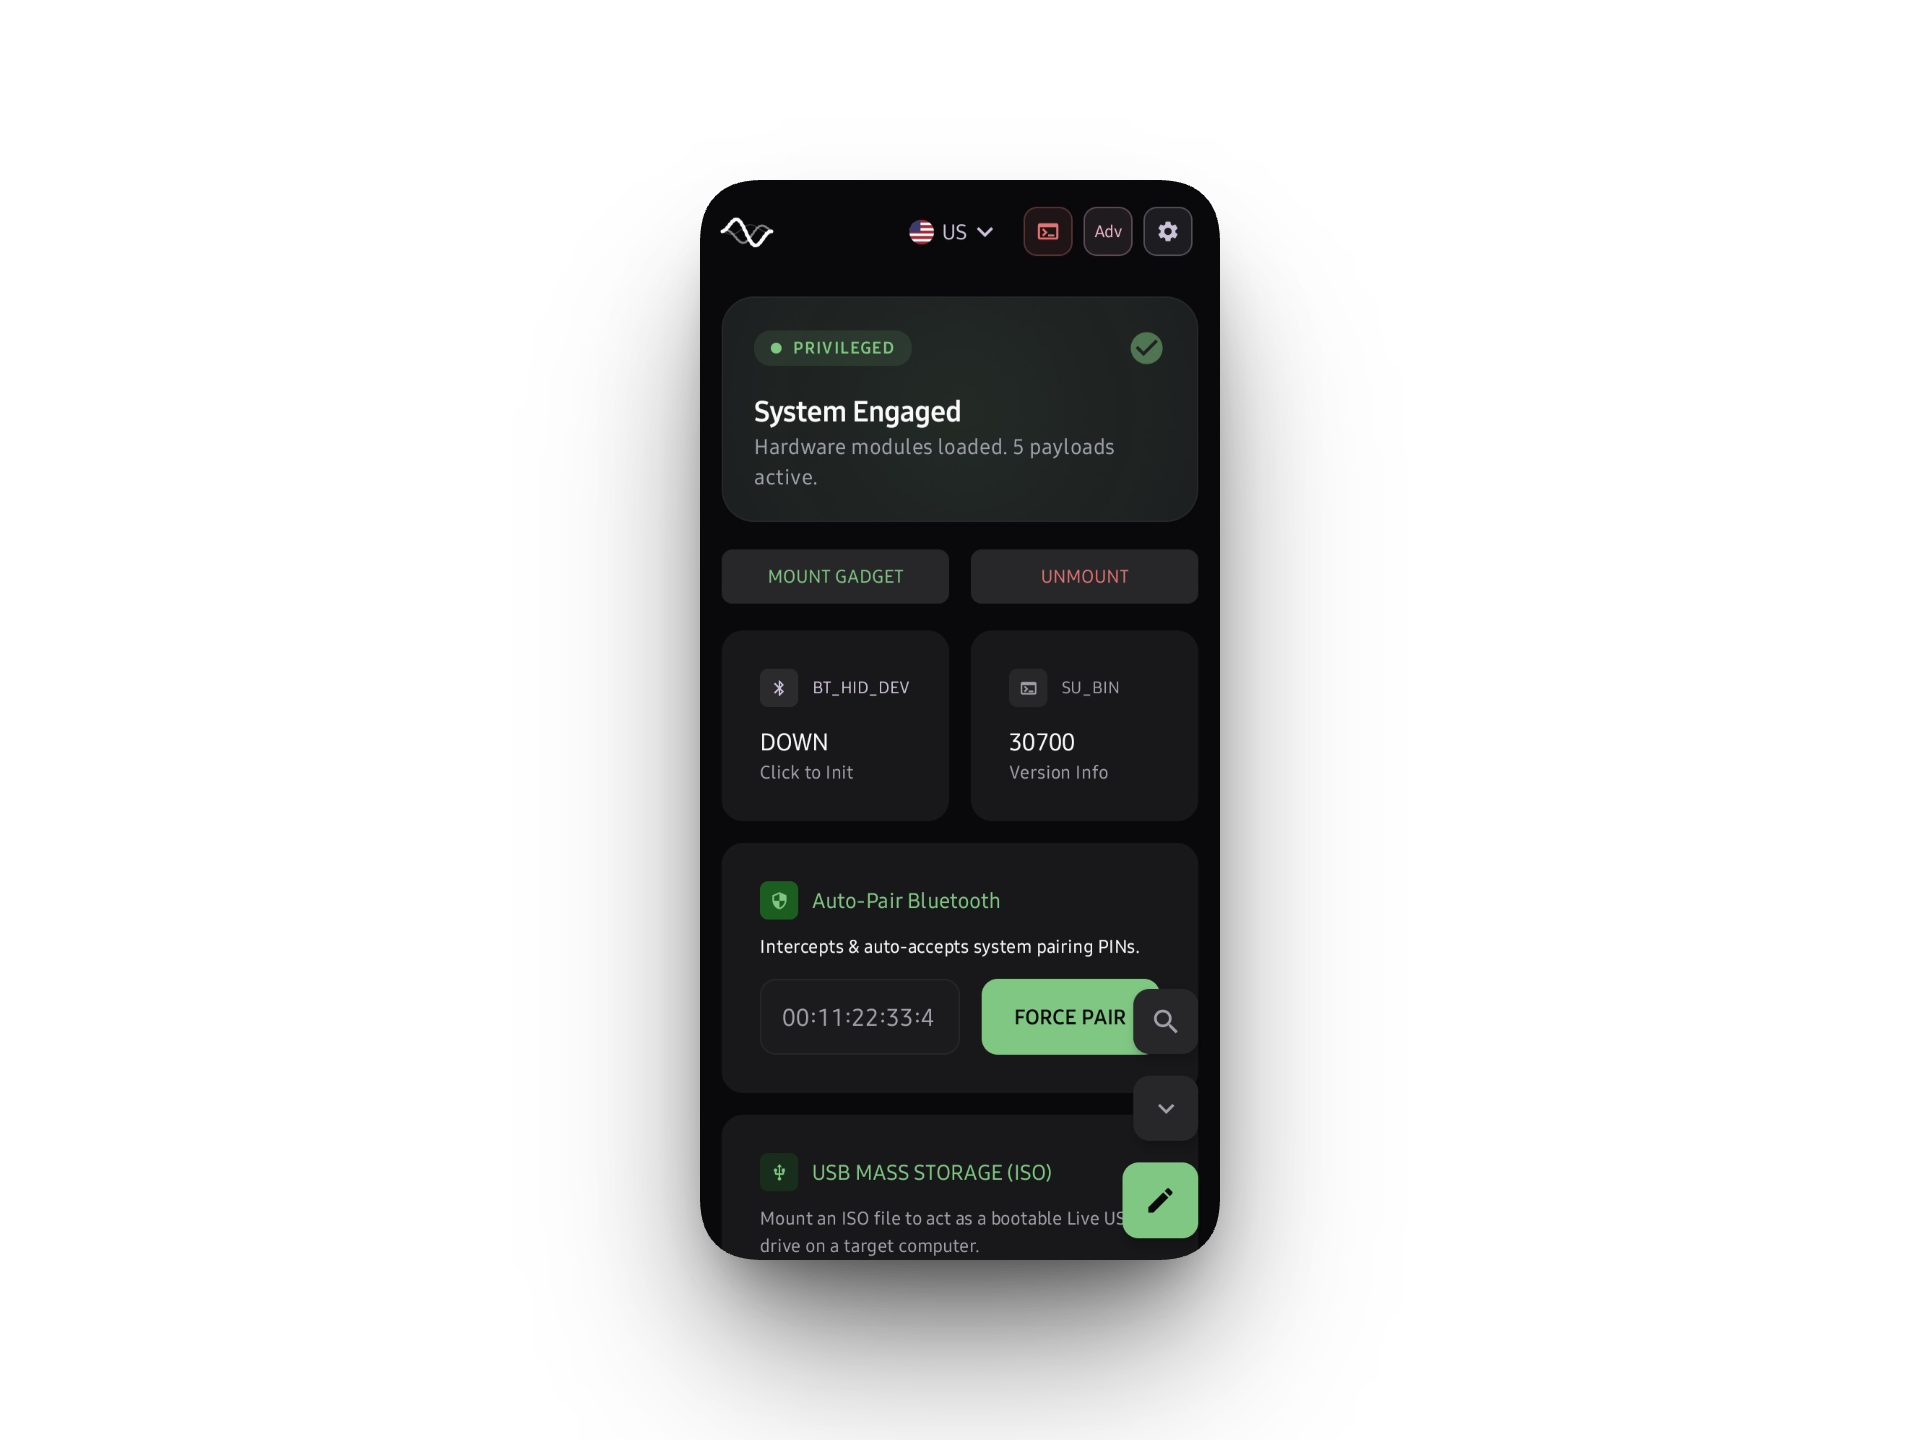
  • BLE HID 备选方案 — USB 口被封了?切换到蓝牙,改用 L2CAP 推送按键。
  • 大容量存储伪装 — 将一个 .bin 或 .img 映射到 usb_f_mass_storage。手机在目标机器上会显示为一个 U 盘。

技术栈

Kotlin 前端,任何涉及硬件的部分用 C++。

  • UI — Jetpack Compose
  • 协程 — 确保字符设备 I/O 不占用主线程
  • JNI — C++ 直接读取 sysfs,搞清楚内核到底编译进了哪些东西

环境准备

需要 root,这是硬性要求。

  1. Magisk、KernelSU、APatch —— 哪个都行。
  2. 内核需要 CONFIG_USB_CONFIGFS 和 CONFIG_USB_CONFIGFS_F_HID。原厂内核通常没有。如果内核没有,就刷 NetHunter。
  3. BLE HID 需要 Android 11+。

蓝牙 HID 在大多数设备上都很稳定。有线 ConfigFS 就是另一回事了——完全取决于你的 OEM 在内核里留了哪些东西。如果你在什么不常见的设备(老款 Pixel、OnePlus 之类的)上跑通了,请把 dmesg 输出贴到 Issues 里。正打算积累一份兼容性列表。

构建

git clone https://github.com/cipher-attack/chimera.git
cd chimera
# 先在 local.properties 里设置 NDK 路径,否则 JNI 构建会立刻失败
./gradlew assembleDebug

行动安全注意事项

  • 插上后,目标机器需要一两秒来挂载 HID 驱动。按键发得太早会直接丢失。每个 payload 开头都加上 DELAY 1000。
  • 屏幕熄灭后,Doze 模式会杀掉后台协程。去电池设置里把 Chimera 加入白名单,否则 C2 会在运行途中断开。

文档

DOCUMENTATION.md 详细介绍了 JNI 桥接和复合 USB 配置。提 PR 之前请先阅读 CONTRIBUTING.md 和 CODE_OF_CONDUCT.md。

下载

  • Release APK — 已精简,用于实际使用
  • Debug APK — 详细日志,ConfigFS payload 不工作的时候用

联系方式

  • Telegram
  • GitHub
  • [email protected]

免责声明: 本工具仅用于授权的红队和物理安全测试。在插入任何设备之前,先拿到书面许可。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    357
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    317
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    305
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    275

探索所有工具

浏览我们的工具集合

查看所有工具 →