
 #1
C2 框架、重定向器、监听器和命令基础设施工具。
Kitploit 推荐

 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
针对CVE-2024-55591的概念验证利用,演示通过WebSocket竞态条件绕过FortiOS管理接口的身份验证,以未认证方式执行CLI命令。
 professionallyevil/c4
Cyberdelia,一个命令与控制框架的集合
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT 在 License Response Servlet 中存在预认证命令注入漏洞,该漏洞源于反序列化攻击者控制的任意对象。
 smokeintheshell/cve-2023-20198
CVE-2023-20198漏洞利用PoC
 s4dp4nd4/frida-c2-mcp
用于已Root安卓和已越狱iOS的Frida插桩的Agentic C2风格MCP服务器。
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer 未认证 RCE
 itsmmdoha/ducklogger
一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
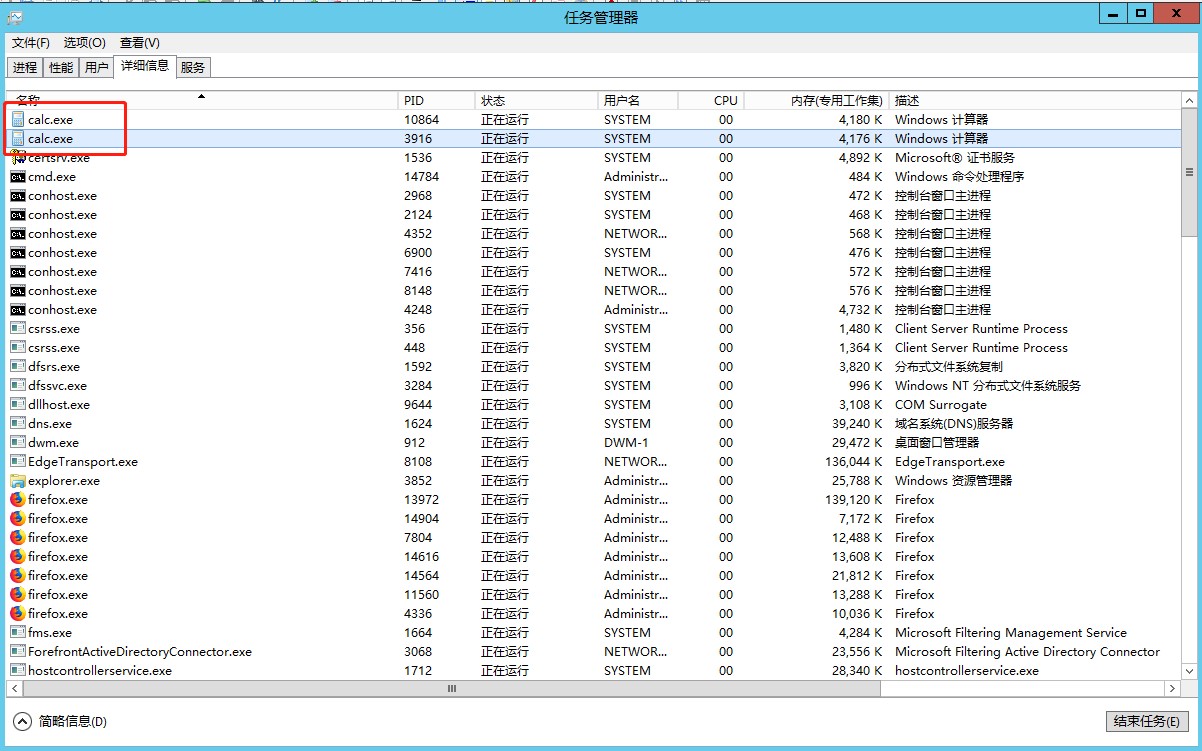 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange
 xret2pwn/picklec2
加密的C2框架,用于后渗透和横向移动,支持PowerShell植入物和自定义模块,适用于红队演练。
 ahhh/ntp_trojan
基于Python的反向NTP远程访问木马,适用于渗透测试人员
 chebuya/havoc-c2-ssrf-poc
CVE-2024-41570: Havoc C2 0.7 Teamserver SSRF 漏洞利用
 securelayer7/cve-2024-38856_scanner
Apache OFBiz 远程代码执行扫描器和漏洞利用(CVE-2024-38856)
 truneski/external_c2_framework
用于 Cobalt Strike 的 External C2 规范的 Python API
 luc10/struts-rce-cve-2017-9805
基于 Go 的远程代码执行工具,针对 Apache Struts CVE-2017-9805,支持单目标和批量文件扫描模式,用于自动化利用。
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 存根 - 已为 PowerShell 修复
 lawndoc/mediator
一个可扩展的、端到端加密的反向Shell,无需端口转发即可跨网络工作。








