
 #1

 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor 脚本,可在红队行动期间通过 GodPotato 自动执行 Windows 服务账户到 SYSTEM 的权限提升。
 machine1337/win-rat
一款完全无法检测的Windows远程访问木马(RAT),能绕过所有类型的杀毒软件防护,并将在你的终端中提供一个CMD shell。
 icyguider/newpowerdns
由 @domchell 对 PowerDNS 的更新版本。增加了通过 DNS A 记录进行传输的支持,以及一些其他实用的功能。
 mr-xn/cve-2024-36401
评估属性名表达式时的远程代码执行(RCE)漏洞,具有多种利用方式
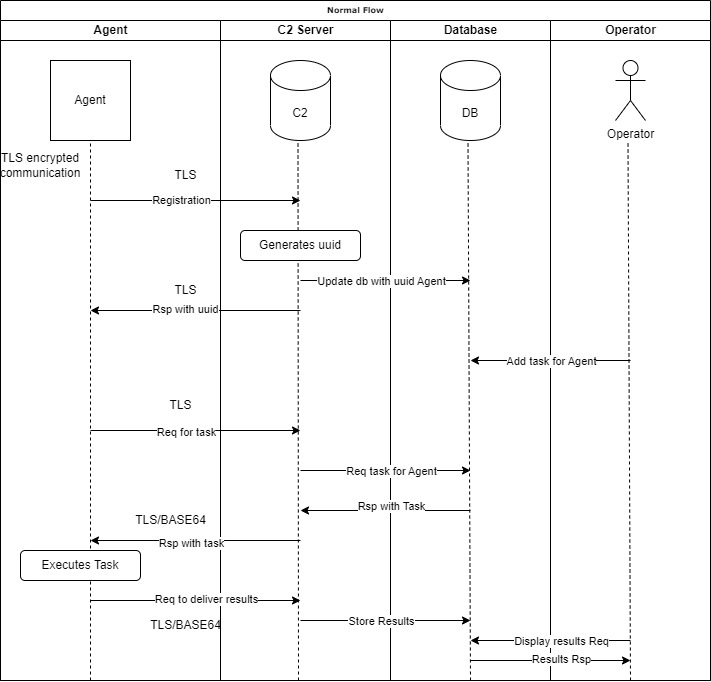 voukatas/commander
基于Python的命令与控制框架,具有加密的TLS通信、多代理支持(Python/C)、交互式会话、文件传输以及用于红队操作的AES混淆。
 vikramaditya015/samsung-android-lpe
针对 CVE-2026-20980、CVE-2026-20981、CVE-2026-20982 的 PoC
 cedowens/mythic-macro-generator
Python3脚本,用于生成一个宏以启动Mythic载荷。作者:Cedric Owens
 i5n0rth/cve-2023-33246
Apache RocketMQ 中 CVE-2023-33246 的漏洞利用程序。通过修改配置属性在易受攻击的服务器上执行任意命令,实现远程代码执行。
 forcefledgling/cve-2023-22518
Confluence Data Center 与 Server 中的不当授权漏洞
 darkcodersc/sharpftpc2
一种精简的基于FTP的命令与控制通道,用于互连远程系统。
 1135/solr_exploit
Apache Solr远程代码执行漏洞(CVE-2019-0193) 利用工具
 woj-ciech/daily-dose-of-malware
该脚本让您能够从开源平台(如 Malshare、Malcode、Google、Cymon - vxvault、cybercrime tracker 以及 Pony 的 C2 服务器)收集恶意软件及 C&C 服务器。
 xm0kht4r/phoenix-framework
利用如Telegram和Discord等受信任站点进行C2的后渗透框架。
 vin01/poc-proxycommand-vulnerable
概念验证:利用SSH客户端上易受攻击的proxycommand配置(CVE-2023-51385)

 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 nopbrick/seeproxy
Golang 反向代理,支持 CobaltStrike malleable profile 验证。









