#1

 dsnezhkov/racketeer
基于代理的勒索软件模拟工具包,用于在Windows终端和网络资产上进行受控的检测测试,具有跨平台的命令与控制基础。
 absholi7ly/cve-2025-0282-ivanti-exploit
CVE-2025-0282 是 Ivanti Connect Secure 中发现的一个严重漏洞,允许通过缓冲区溢出利用实现远程命令执行 (RCE)。
 nickguitar/yaps
Yet Another PHP Shell - 最完整的PHP反弹Shell
 erpscanteam/cve-2018-2380
通过日志注入在SAP NetWeaver AS JAVA CRM上执行远程命令的PoC
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 get-get-get-get/powerproxy
具有反向代理功能的PowerShell SOCKS代理
 brianwrf/s2-053-cve-2017-12611
一个用于Struts 2 S2-053(CVE-2017-12611)远程代码执行漏洞利用的简单脚本。
 pprietosanchez/cve-2020-14750
CVE-2020-14750 和 CVE-2020-14882 漏洞的 PoC
 libraggbond/cve-2018-3191
CVE-2018-3191 反弹shell
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 calfcrusher/maccaronic2
一个概念验证的命令与控制框架,利用了强大的 AsyncSSH Python 库(该库提供 SSHv2 协议的异步客户端和服务器实现)以及 PyNgrok 封装,以集成 ngrok。
 mazx0p/mssqlbof
一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。
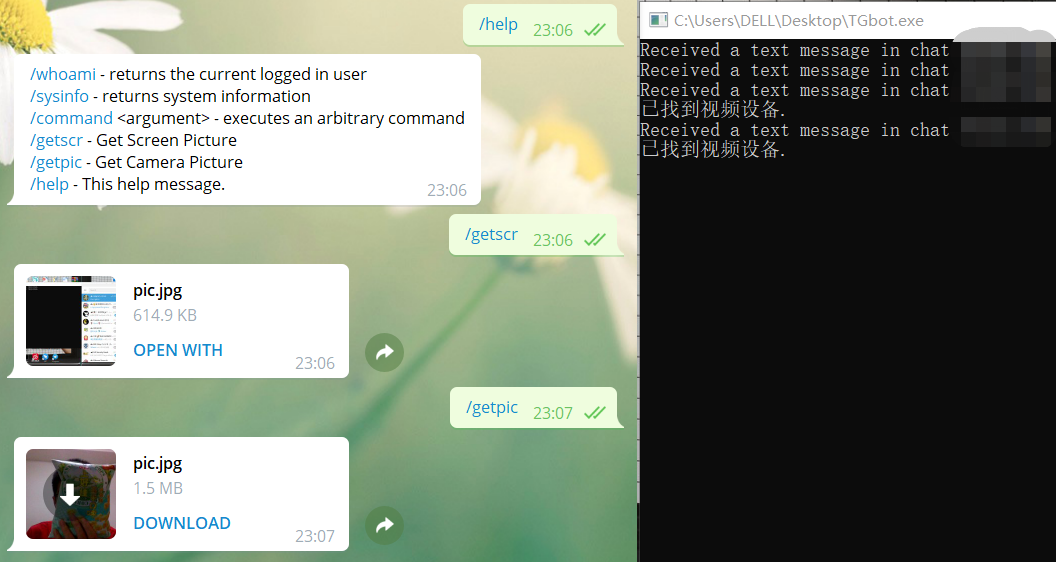 sf197/telegra_csharp_c2
C#命令与控制
 rvrsh3ll/rendezvousrat
自我修复型RAT,利用libp2p实现
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
 yehia-mamdouh/shell3er
基于PowerShell的反向Shell,具备后台任务执行、文件传输以及通过注册表和启动文件夹实现的双重持久化机制,适用于红队行动。