Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
duckLogger — 一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。 | Kitploit
工具/GitHubGitHub/itsmmdoha/ducklogger
嵌入式系统安全物联网安全Payload生成Web应用程序漏洞利用数据泄露信息收集无线安全硬件黑客渗透测试命令与控制红队
8612447个月前Kitploit 审核通过
分享
GitHub
itsmmdoha/ducklogger

duckLogger

一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。
查看仓库

DuckLogger

ducklogger

DuckLogger 是一个基于 ESP32-S3 的 USB 键盘记录器。它将按键记录到文本文件中,并通过内置的 Wi-Fi 接入点提供无线访问以下载日志。 复刻此项目无需定制 PCB。这里使用的硬件在速卖通等平台总价不到 10 美元。
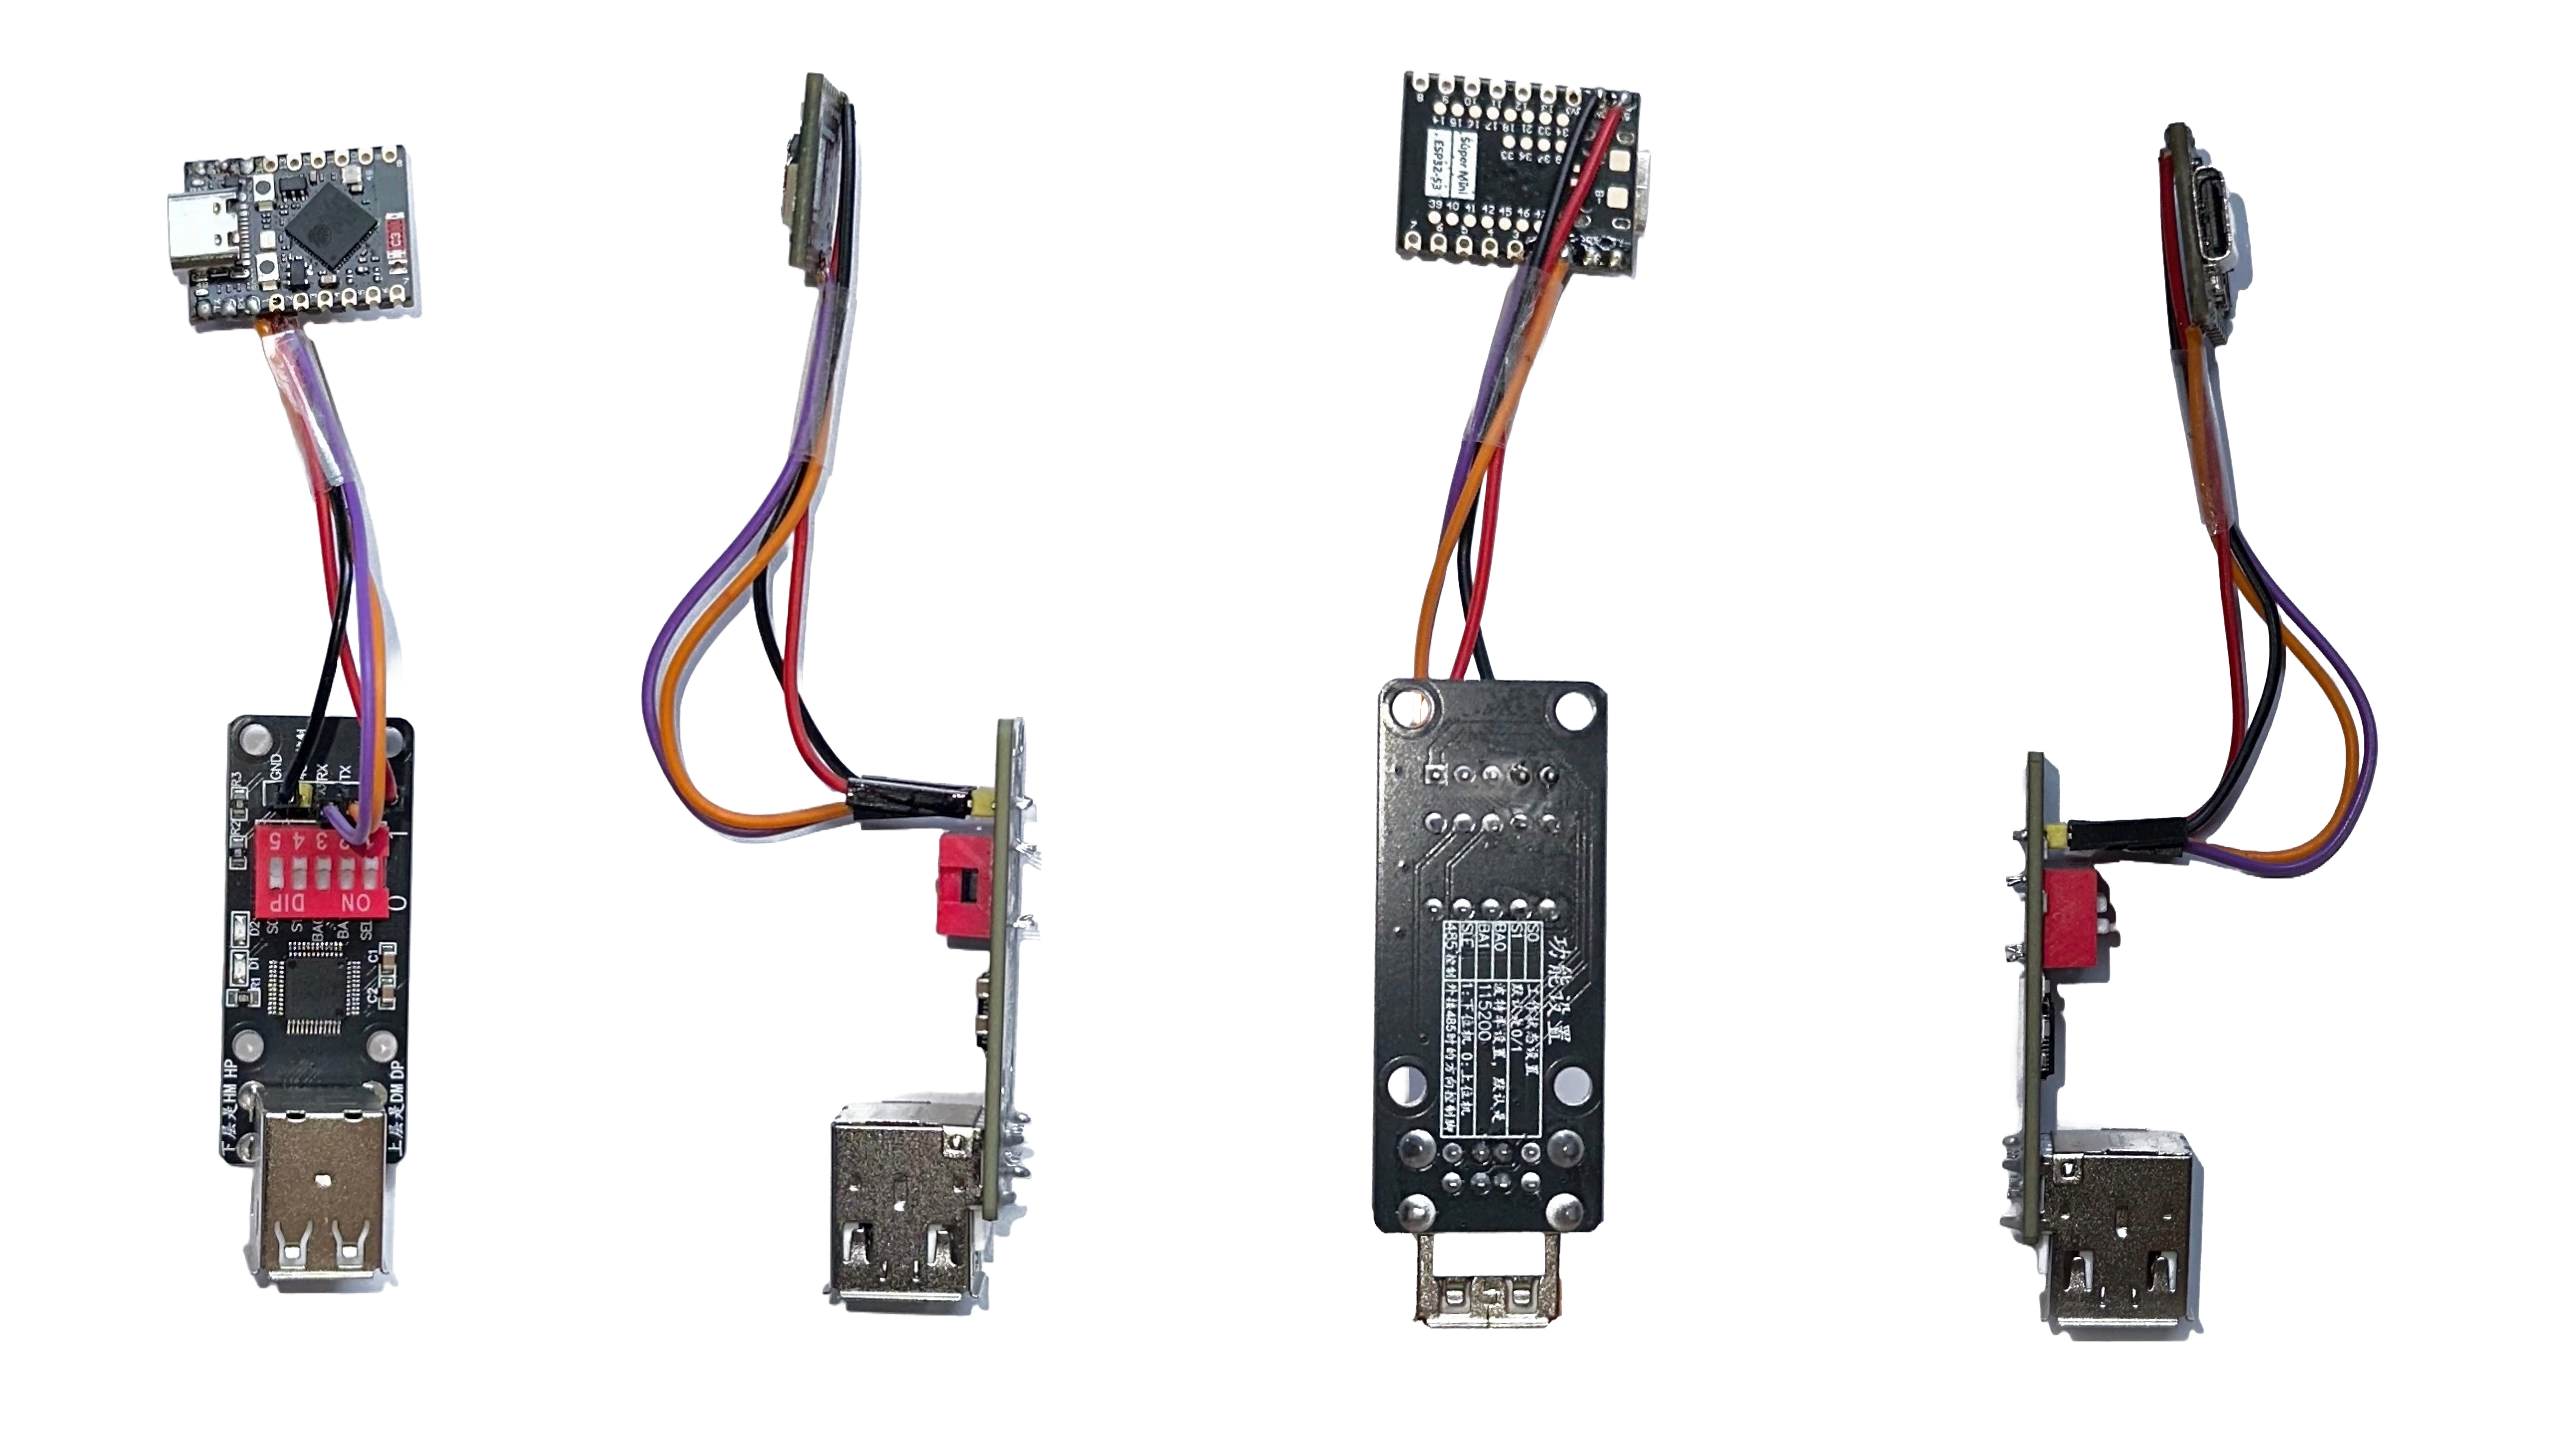
broader view

功能特性

  • 键盘记录:记录按键并将它们保存到内部闪存中的日志文件。
  • 双 Wi-Fi 模式:支持 Wi-Fi 工作站模式(连接到现有网络)和接入点(热点)模式。
  • Web 命令与控制中心:访问内置 Web 界面以管理您的设备。控制中心允许您:
    • 下载日志:轻松下载已保存的按键日志文件。
    • 远程实时键盘:连接实时虚拟键盘,通过 WebSocket 实时发送按键,几乎没有延迟。
    • DuckyScript 注入:远程注入并执行 DuckyScript 载荷。
    • 设备设置:直接从 Web UI 更新 AP/工作站模式的配置。

通过以下地址访问 Web UI:

http://192.168.4.1/

(在接入点模式下)
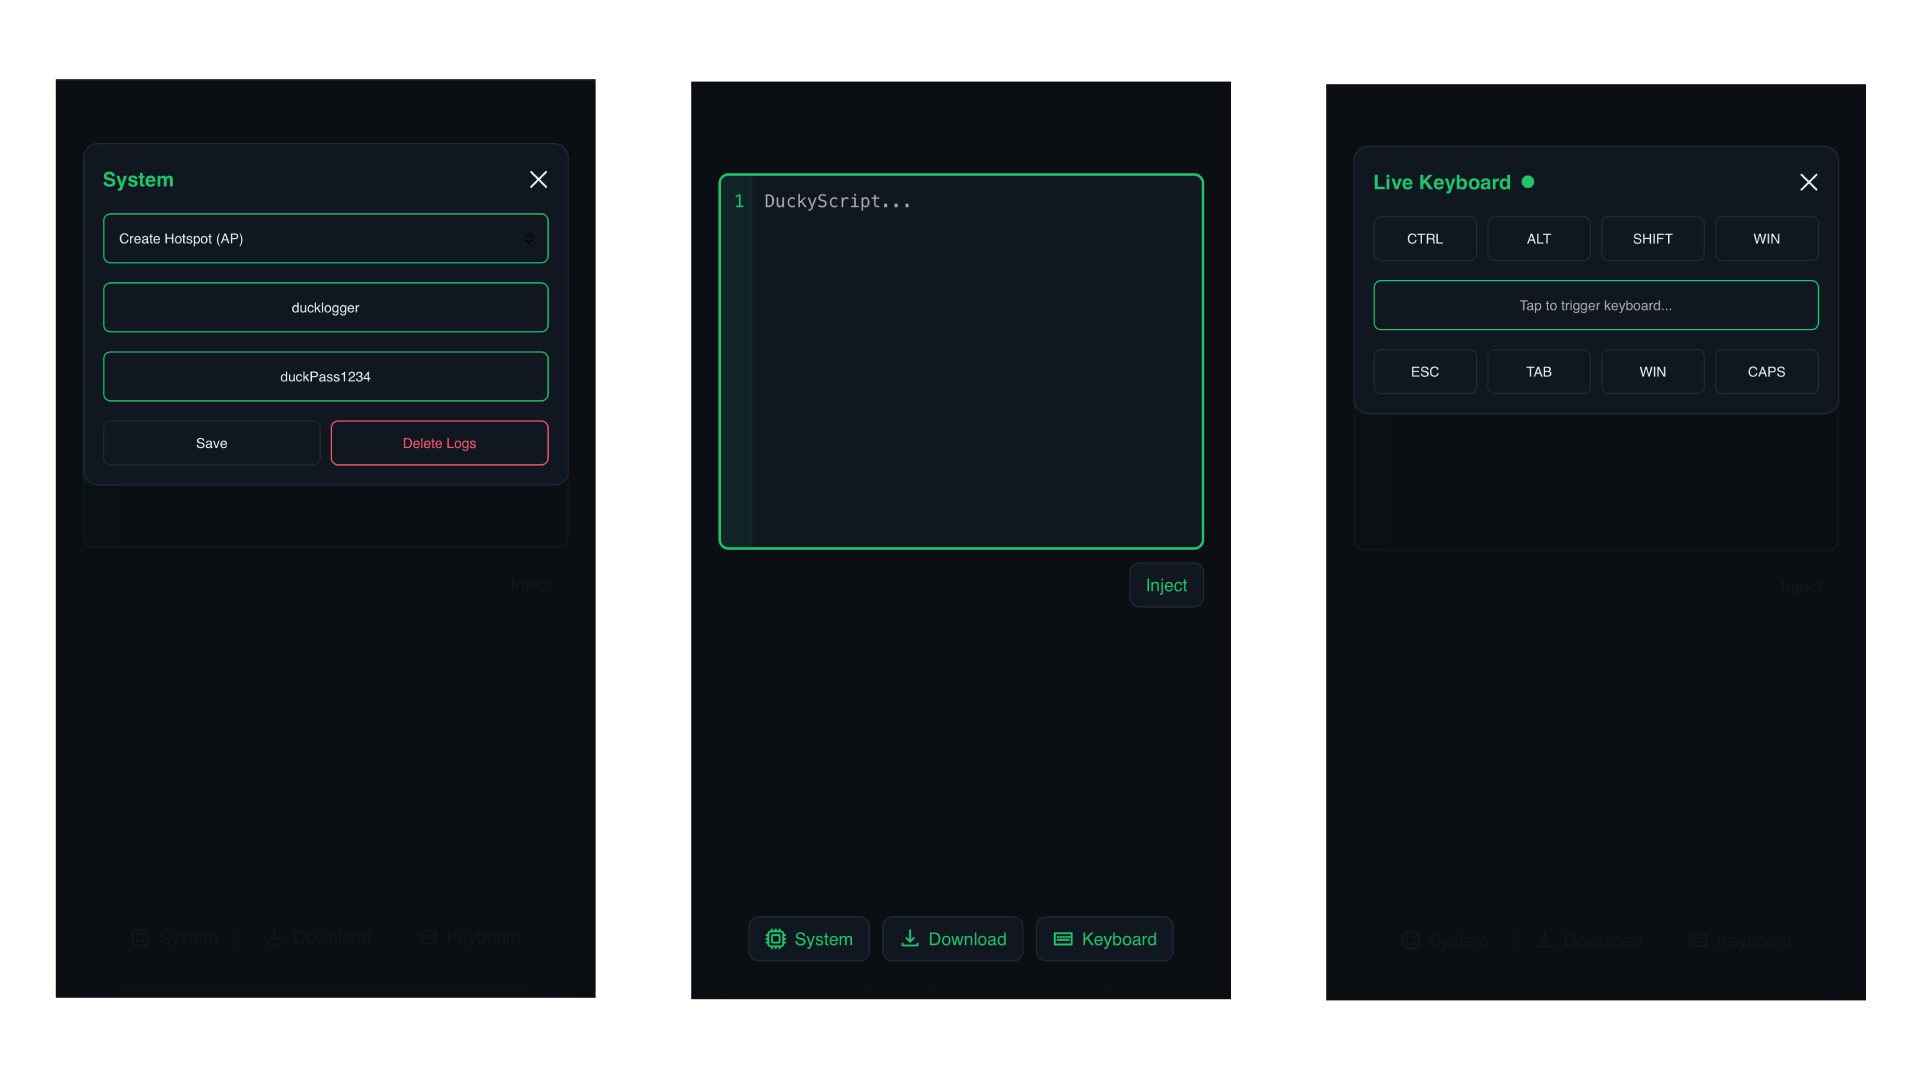
web command and control center of ducklogger

使用组件

  • ESP32-S3 SuperMini
  • CH9350 HID 模块
  • 4 根母对母杜邦线

开始入门

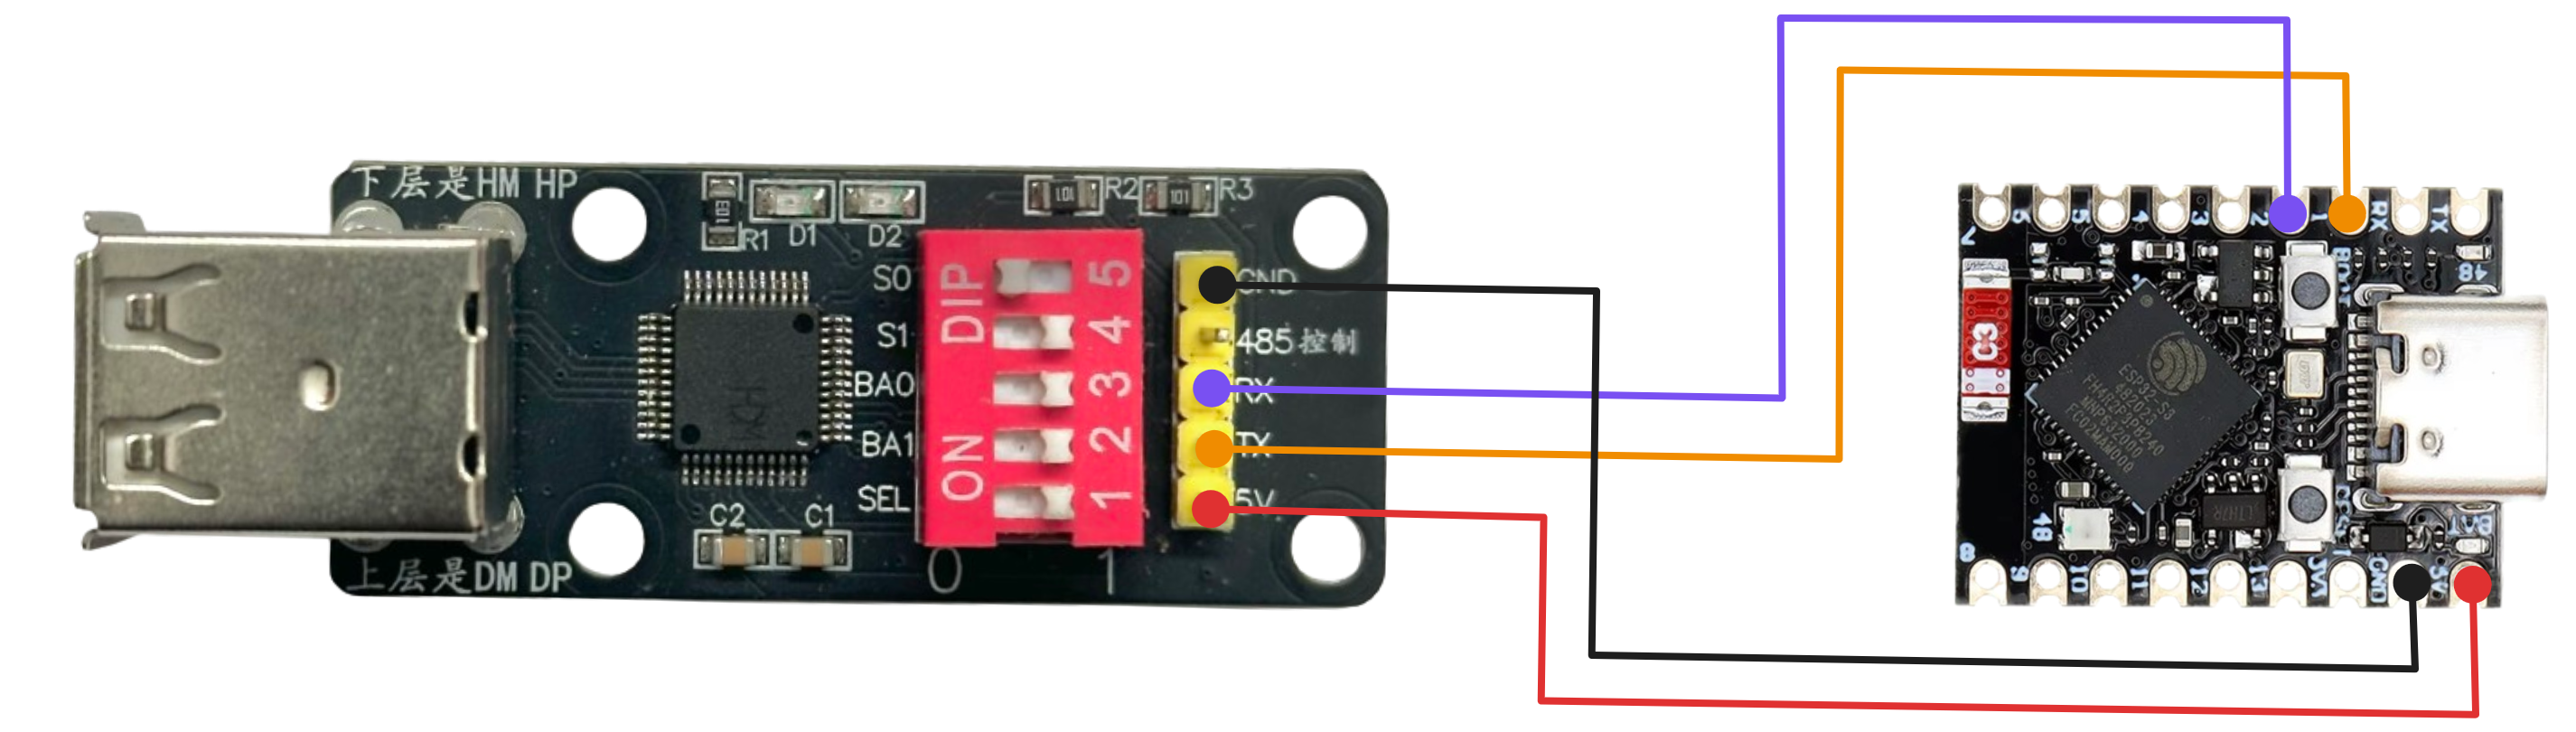
1. 接线图

wiring schematics

ESP32-S3CH9350
5V5V
GNDGND
GP1TX
GP2RX

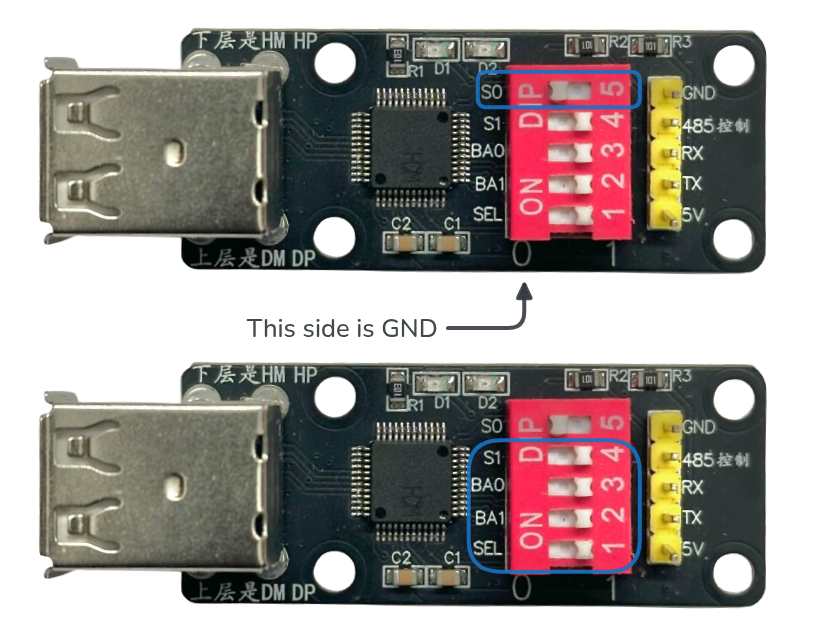
CH9350 支持多种工作模式,通过板载 DIP 开关进行配置。

CH9350 dip switch config for host mode

将 S0 置于 GND 位置 (0),并将所有其他开关置于相反位置 (1)。这将启用 USB 主机模式,该模式将 USB 键盘输入转换为通过 UART 以默认波特率 115200 发送的串行数据。

2. 刷写 MicroPython

DuckLogger 使用 MicroPython 编写。请为您的开发板刷写 MicroPython 固件。 刷写步骤请参见此处。

刷写完成后,断开并通过 USB 重新连接开发板。

3. 克隆仓库

git clone https://github.com/Itsmmdoha/duckLogger.git
cd duckLogger

4. 在开发板上安装 DuckLogger

确保您的开发板已通过 USB 连接,然后运行:

python flasher.py

刷写器将自动:

  • 在开发板上安装 mpremote 和所需的 MicroPython 包
  • 压缩 index.html 并将所有文件复制到开发板
  • 重启开发板

使用

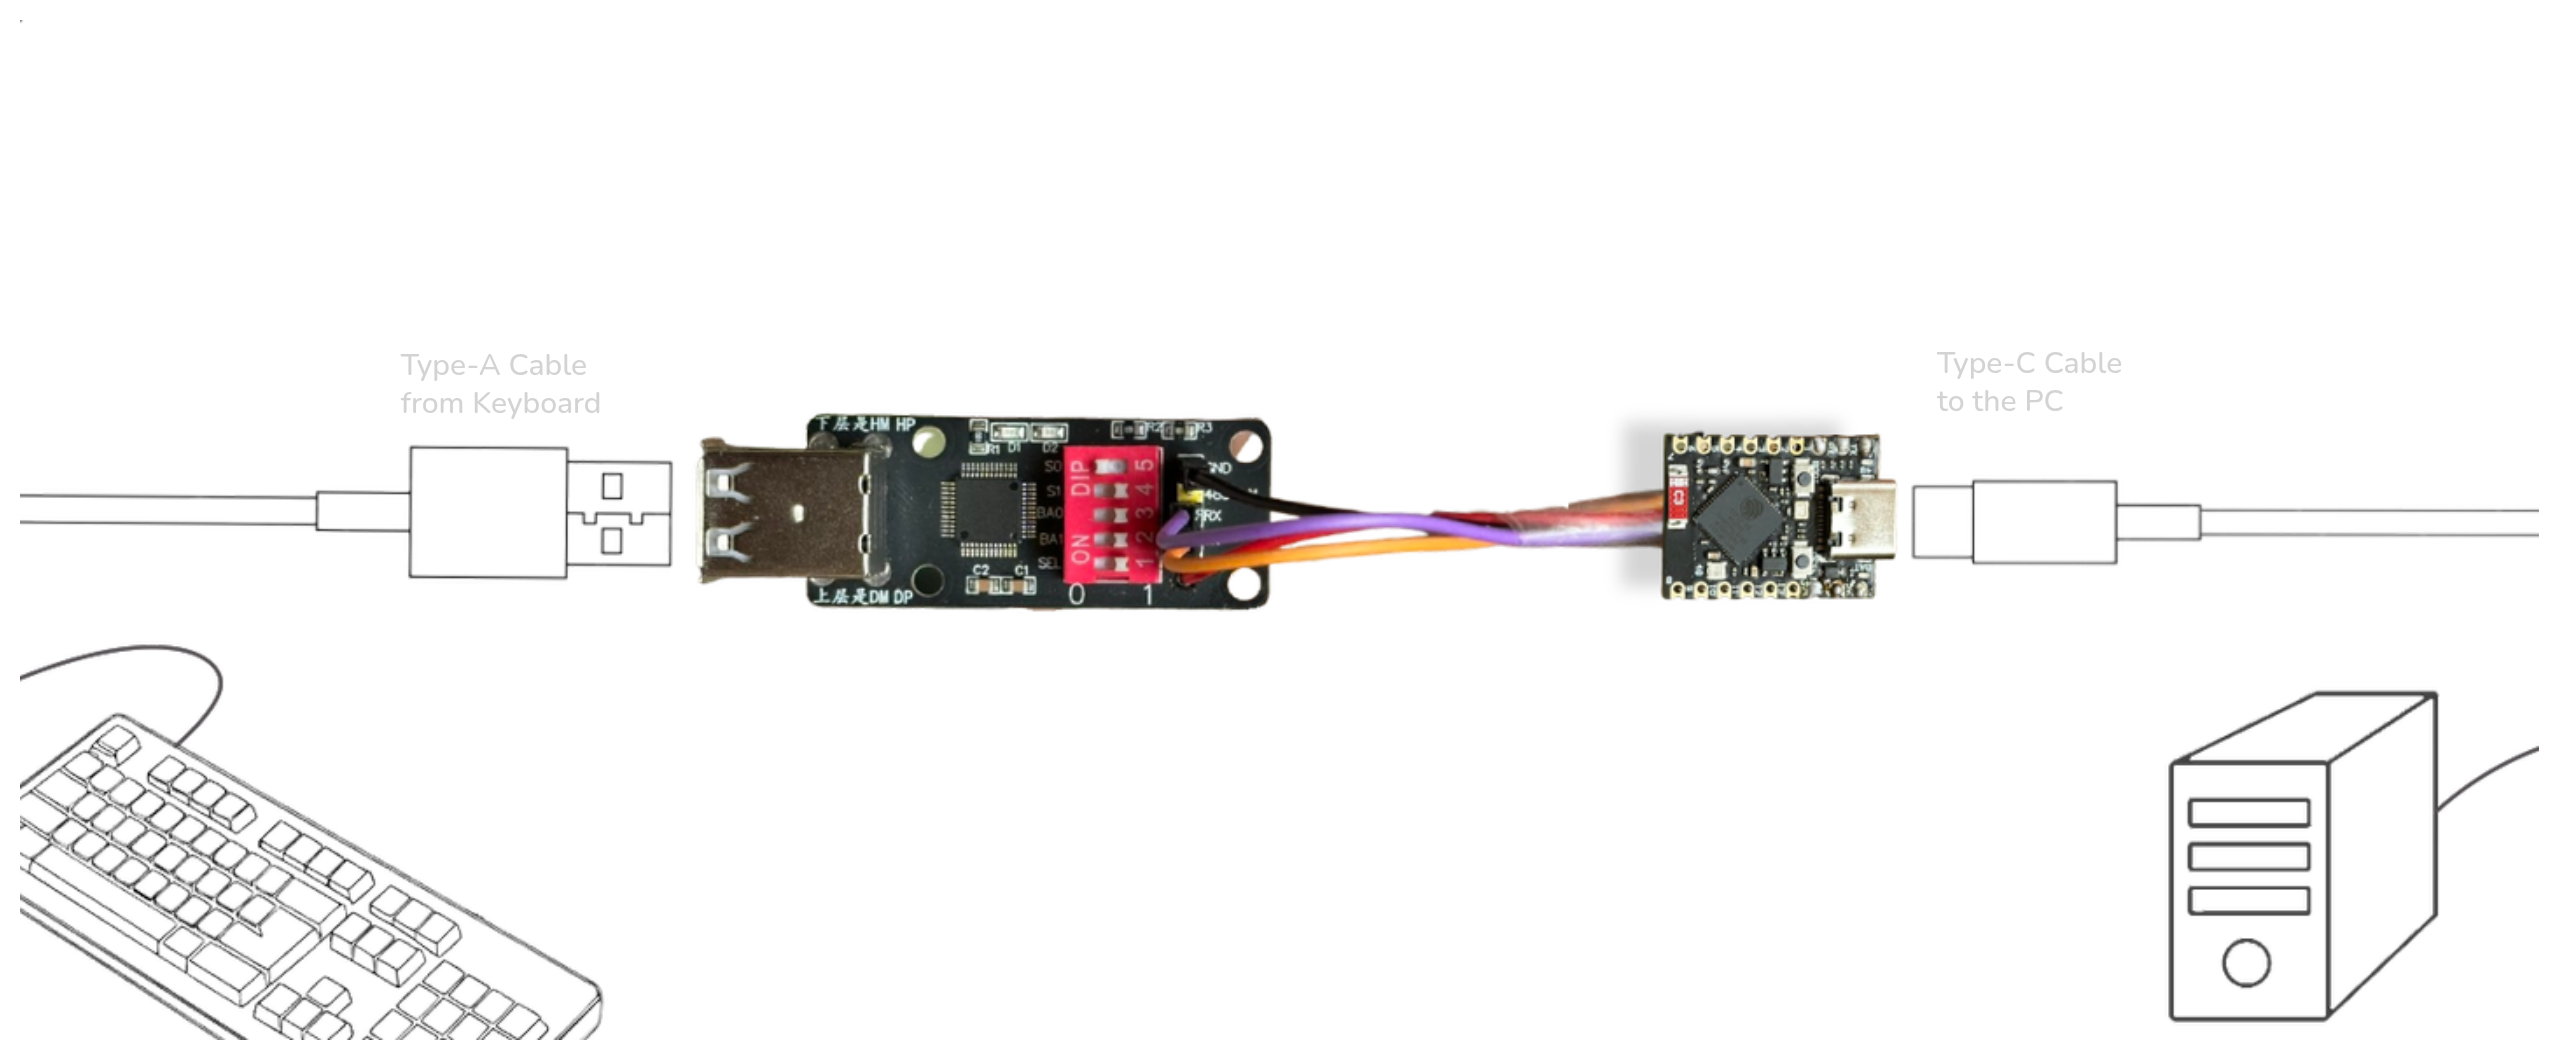
  1. 将 USB 键盘插入 CH9350 HID 模块。

  2. 使用 USB-C 转 USB-A 数据线将 ESP32-S3 SuperMini 连接到目标 PC。

  3. 设备将自动:

    • 开始记录按键
    • 根据您的设置连接到 Wi-Fi 或创建 Wi-Fi 接入点
    • 启动 HTTP 服务器

如果处于接入点模式(默认),请连接到 Wi-Fi 接入点(默认密码:duckPass1234),然后打开:

http://192.168.4.1/

以访问命令与控制中心。

支持的 DuckyScript 语法

DuckLogger 目前支持一组核心的 DuckyScript 命令用于载荷注入:

命令描述示例
DELAY暂停执行指定的毫秒数。DELAY 500
STRING精确键入所写的字符序列。STRING Hello, World!
组合键发送同时按键组合。CTRL SHIFT ESC 或 ALT i
单键发送单个特殊键。ENTER 或 TAB

仓库结构

.
├── flasher.py
├── index.html
├── lib
│   ├── access_point.py
│   ├── api.py
│   ├── duckyscript.py
│   ├── keyboard.py
│   ├── key_led.py
│   ├── logger.py
│   ├── mapper.py
│   ├── microdot
│   │   ├── helpers.py
│   │   ├── __init__.py
│   │   ├── microdot.py
│   │   └── websocket.py
│   ├── queue.py
│   ├── settings.py
│   ├── uart_buffer.py
│   ├── wifi.py
│   └── wifi_radio.py
├── LICENSE
├── main.py
├── README.md
├── resources.md
└── settings.json

第三方库

本项目包含 Miguel Grinberg 的 Microdot(MIT 许可证):
https://github.com/miguelgrinberg/microdot


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    405
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    261
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →