#1
 hackerhouse-opensource/backdoors
用于维持对系统的访问权限及概念验证演示的工具。
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
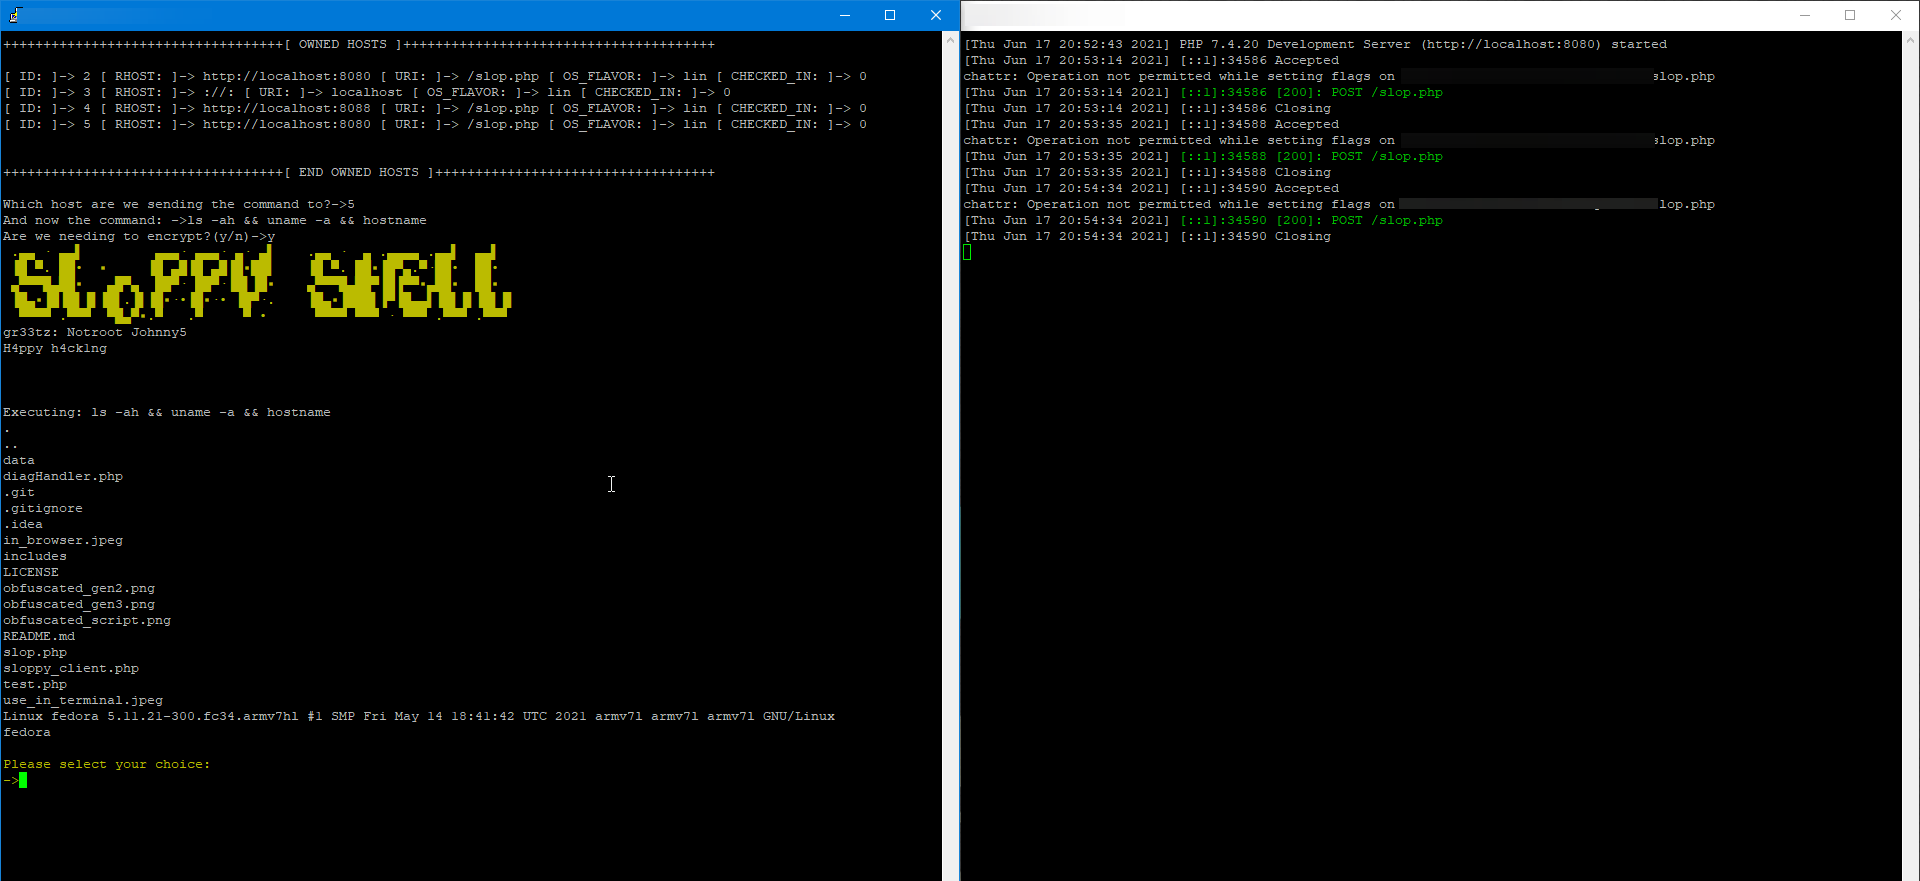 oldkingcone/slopshell
你唯一需要的PHP webshell。
 arno0x/webdavc2
一个基于 WebDAV PROPFIND 的 C2 工具
 h4x0r-dz/cve-2024-3400
针对 CVE-2024-3400 的概念验证漏洞利用程序,该漏洞是 GlobalProtect VPN 中的 Palo Alto 操作系统命令注入漏洞。演示了通过精心构造的 HTTP 请求实现文件创建和出站命令执行。
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。
 malwaretech/trickbot-toolkit
用于处理 TrickBot 的工具集合
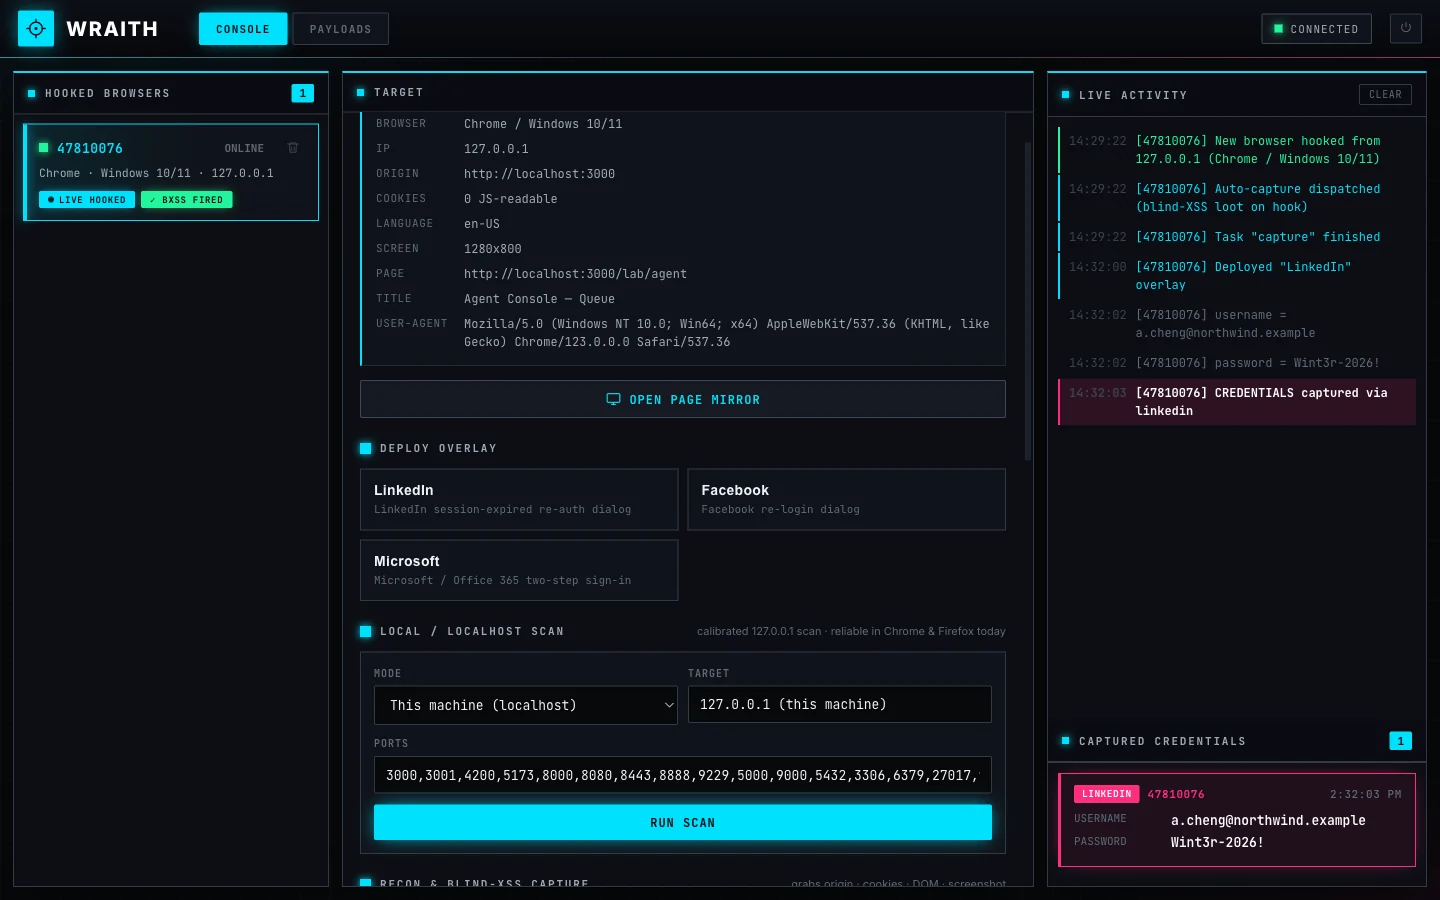 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
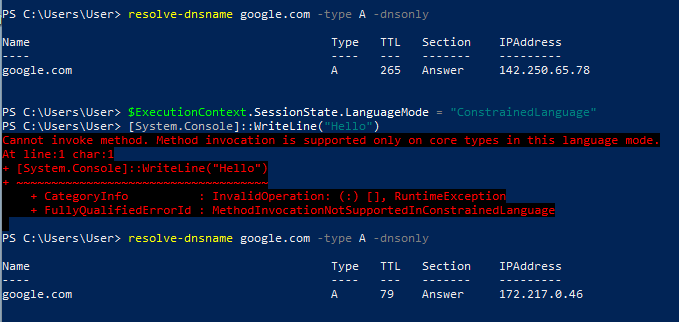 octoberfest7/dns_tunneling
使用PowerShell和Nslookup的DNS隧道工具,通过DNS TXT/MX记录泄露数据和传递载荷,绕过受限语言模式和端点防御。
 beichendream/cve-2022-26134-godzilla-memshell
基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。
 redsiege/cimplant
WMImplant的C#移植版,使用CIM或WMI查询远程系统。
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。
 00xglitch/bella
Bella 是一款纯 Python 的 macOS 后渗透数据挖掘工具和远程管理工具。🍎💻
 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
 skorpion96/unisoc-su
针对CVE-2025-31710并连接cmd_skt以在未打补丁的unisoc型号上获取root shell的方法