
 #1

 atmoner/githubfind3r
命令行工具,用于快速搜索GitHub仓库、用户和提交,以收集开源情报和代码相关信息。
 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 zydak/leetobfuscator
通过LLVM passes混淆C/C++代码:字符串加密、控制流平坦化、MBA重写和反分析,以挫败逆向工程。
 jra89/cve-2019-19634
这是一个过滤器绕过漏洞,可在 class.upload.php <= 2.0.4 中实现任意文件上传和远程代码执行。
 neuralprogram/qlcoder
Agentic 框架,用于合成 CodeQL 查询
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
用于解析和执行 Sigma 检测规则的 Go 库,支持字段修饰符、CIDR 匹配和自定义字段解析器,适用于安全监控中的日志条目。
 brianwrf/cve-2018-11788
Apache Karaf XXE 漏洞 (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
来自 OWASP 的安全编码实践快速参考指南
 n7on/dllspy
发现已编译的 .NET 程序集中的输入面和安全问题——无需运行它们。
 mustafabilgici/sucoshscanny
"Sucosh" 是一个针对 Python(Flask-Django)和 NodeJs 的自动化源代码漏洞扫描与评估框架,能够在 Web 应用程序开发或源代码分析过程中执行代码审查。
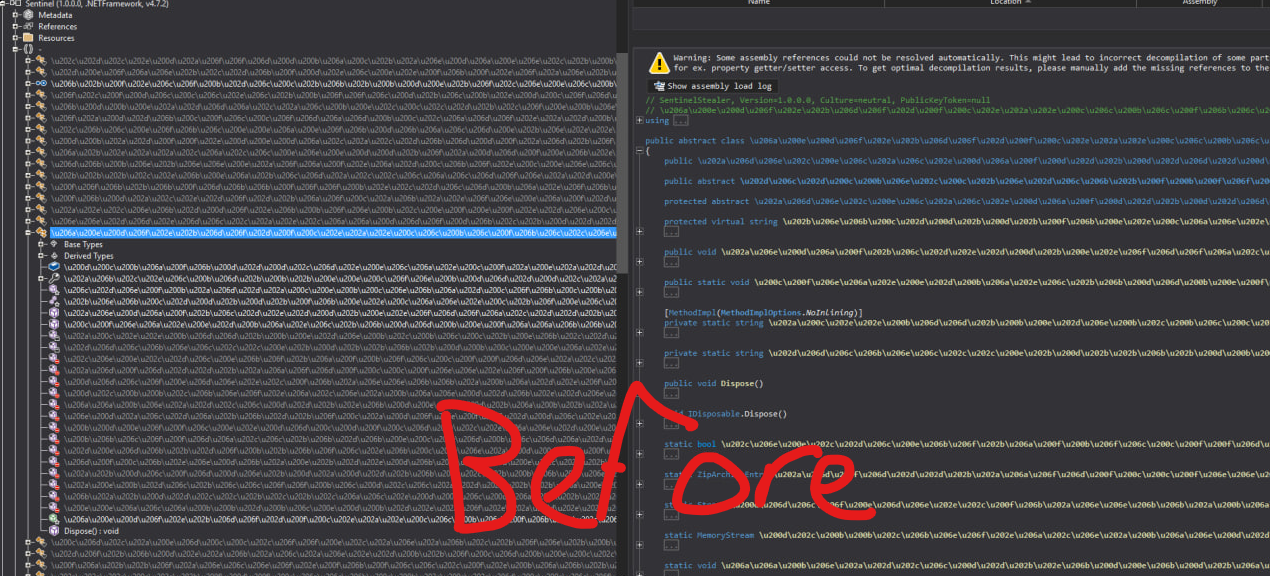 zypherion-technologies/unconfuserex
一个 ConfuserEx2 反混淆器,支持反篡改、压缩、常量、控制流和资源恢复。
 ga1ois/blackhat-europe-2022
从二进制中选择模式类似 CVE-1337-Days 的漏洞









