
 #1

 josue87/givemesecrets
使用正则表达式从指定仓库(GitHub、pip 或 npm)中获取敏感信息。
 dr4k0nia/tooling-playground
用于反混淆和恶意软件分析的小型脚本和工具集合。
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 漏洞 CVE-2022-42889 的概念验证。
 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
 raoufmaklouf/jsecret
基于Go的快速静态扫描器,用于检测JavaScript文件和源代码中的敏感数据(API密钥、令牌、密码),使用正则表达式模式。
 eset/wslink-vm-analyzer
WslinkVMAnalyzer 是一款帮助分析 Wslink 恶意软件中虚拟机保护代码的工具。
 cookiengineer/exocomp
面向 Go 的自托管多智能体环境,配备由 LLM 驱动的渗透测试智能体(exploiter、reverser、threathunter、webscanner),通过受监督的任务队列自动化漏洞发现、漏洞利用开发与代码分析。
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
开源安全网关和静态扫描器,用于AI代理。强制执行基于角色的访问控制(RBAC)、人工审批、职责分离,以及经过加密签名、可离线验证的审计日志。
 muhammadwaseem29/cve-2025-53770
未认证的远程代码执行,通过 Microsoft SharePoint Server 中的不安全反序列化实现(CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
用于 Log4JShell 漏洞 (CVE-2021-44228) 的本地字节码扫描器
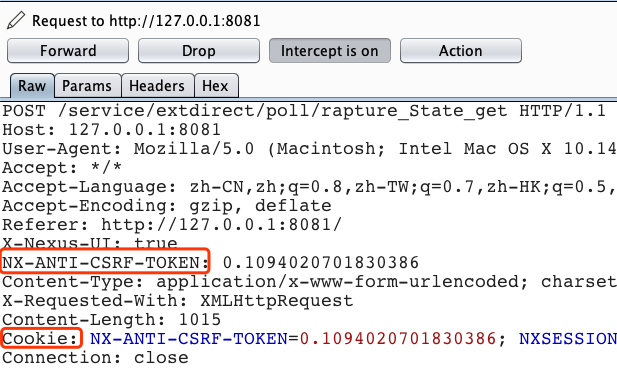 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204漏洞一键检测工具,图形化界面。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 ariary/trojansourcefinder
🔎 帮助在代码中查找 Trojan Source 漏洞 👀 。适用于多人协作项目的代码审查(CI/CD)
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 的概念验证 — Pix for WooCommerce <= 1.5.0 中存在未经身份验证的任意文件上传,导致远程代码执行
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127 在 phpcms 2008 中的概念验证漏洞利用,演示了通过精心构造的模板参数实现远程代码执行,进而导致 webshell 上传。
 s4dhul4bs/vimana-framework
Vimana 是一款实验性安全工具,旨在为审计 Python Web 应用程序提供资源。









