#1
 spoofzu/jvmxray
将Java应用程序对受保护资源的访问外部化为日志消息。
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947批量
 nuts7/cve-2023-27372
SPIP 4.2.1 之前版本存在远程代码执行漏洞,由于在公共区域中的表单值序列化处理不当,攻击者可利用该漏洞执行任意代码。修复版本为 3.2.18、4.0.10、4.1.8 和 4.2.1。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
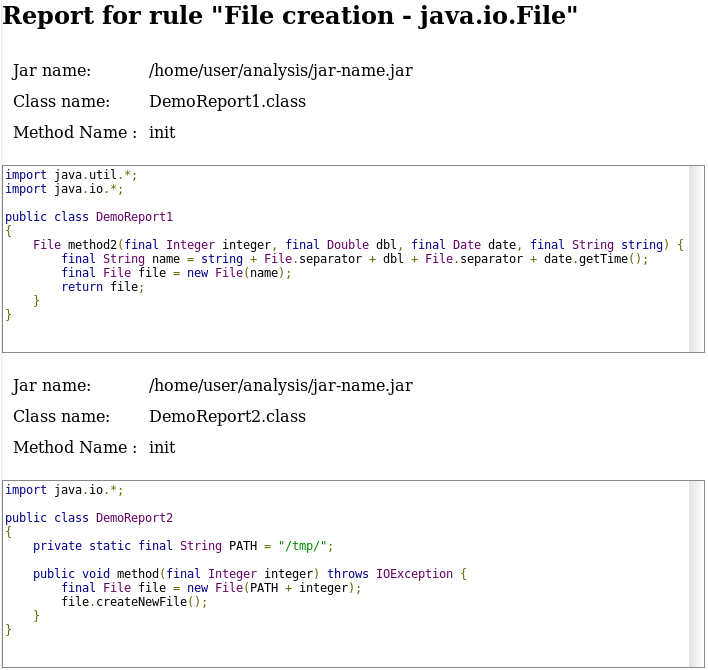 fergarrui/custom-bytecode-analyzer
可通过 JSON 规则自定义的 Java 字节码分析器
 silverplate3/my-cves
我发现的CVE。技术文章、漏洞利用示例以及模糊测试会话的演练。
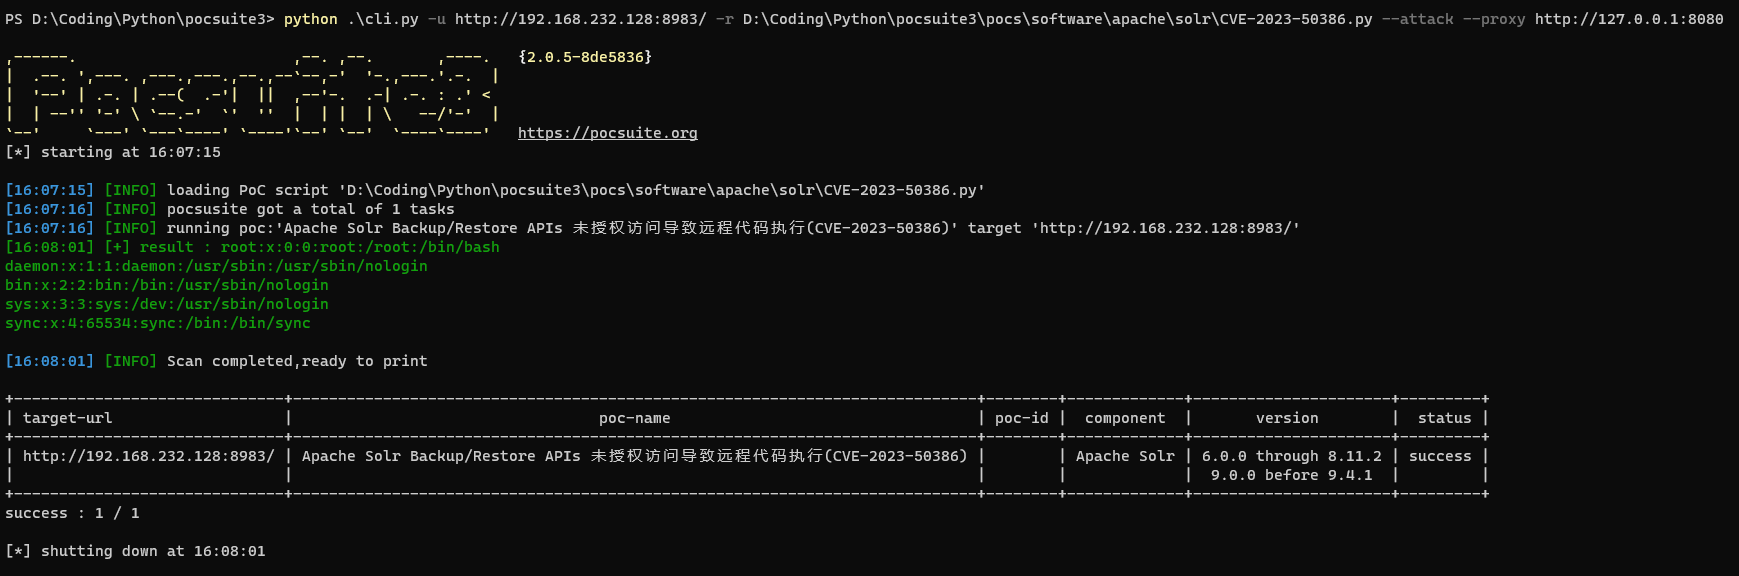 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
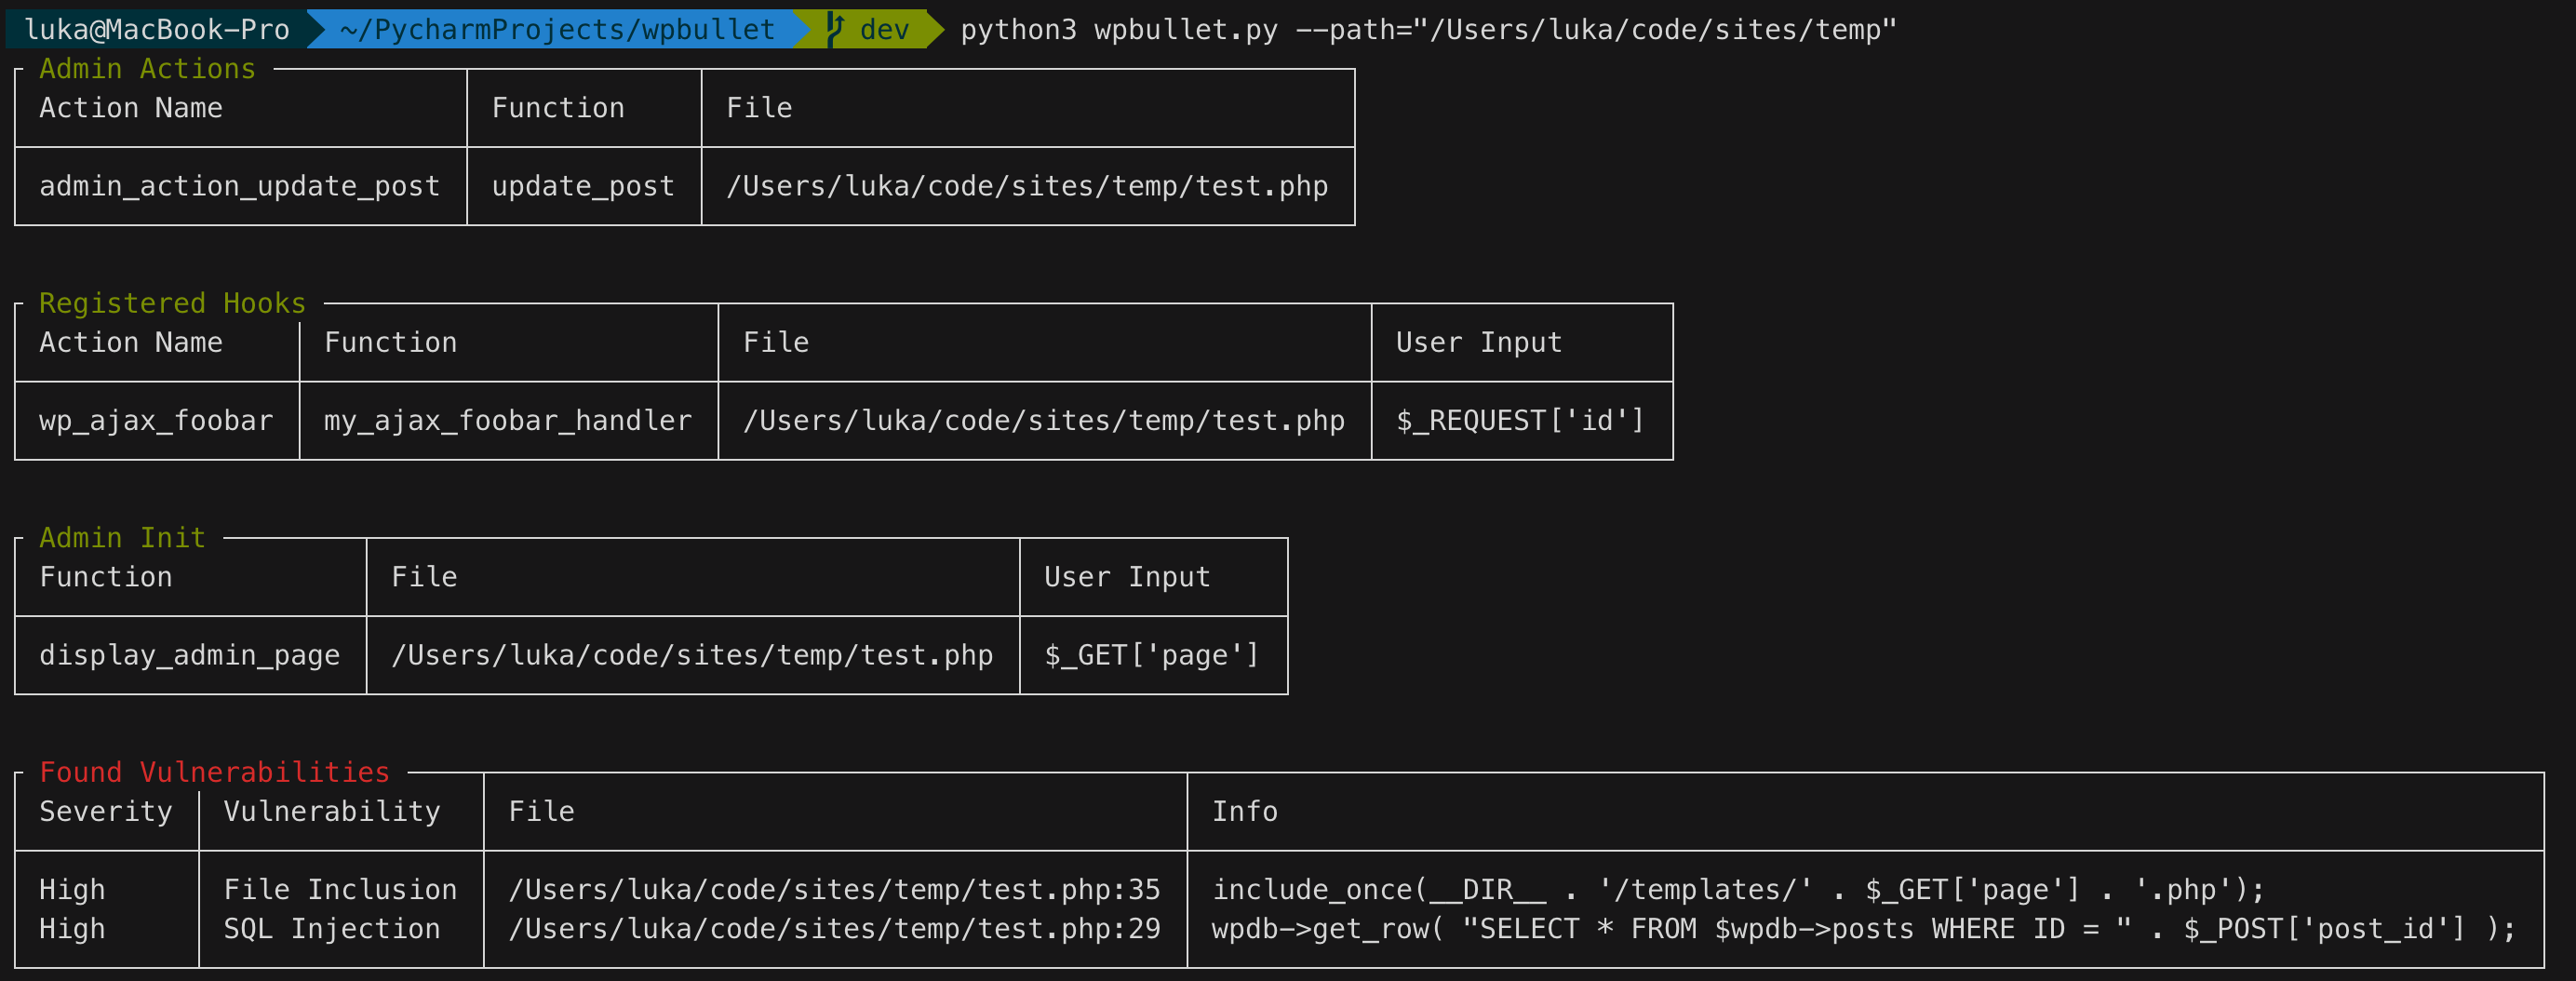 owasp/wpbullet
针对WordPress插件和主题的静态代码分析扫描器。通过模块化、可扩展的模式匹配引擎检测XSS和SQL注入等漏洞,提供严重性评级和JSON报告。
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
 fairyming/cve-2020-8840
CVE-2020-8840的PoC利用:JNDI注入导致FasterXML jackson-databind中的远程代码执行。包括环境设置、利用链和修复指南。
 owasp/cwe-sdk-javascript
一个符合 MITRE / CAPEC 规范的通用弱点枚举(CWE)Node.js SDK
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard 模板解析漏洞 CVE-2021-22053
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 针对 CVE-2021-25641 的 PoC 代码,利用不可信数据反序列化实现 RCE;影响版本 <= 2.7.6,包含不同的利用链(Gadgets)。
 mr-xn/cve-2022-24086
关于 Magento RCE 的 CVE-2022-24086