#1

 viruscamp/luadec
Lua 反编译器,适用于 Lua 5.1、5.2 和 5.3
 jstrosch/malware-samples
恶意软件样本、分析练习及其他有趣资源。
 chichou/grapefruit
开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
 reversenseorg/dexcalibur
[官方] Android逆向工程工具,专注于利用Frida进行动态插桩自动化。它能反汇编dex文件、进行静态分析、生成钩子、发现反射方法、存储拦截数据并利用这些数据实现新的功能。其目标是成为一款全能的Android逆向工程平台。
 blacktop/ipsw-diffs
发布 iOS、iPadOS 和 macOS IPSW 固件版本的逐构建差异,支持跨版本和测试版对系统组件进行二进制级比较。
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 0vercl0k/wtf
分布式、代码覆盖率引导的基于快照的模糊测试工具,适用于Windows和Linux上的用户态和内核态目标,具有模拟器和虚拟机管理器后端。
 matterpreter/offensivecsharp
攻击性 C# 工具合集
 theopolis/uefi-firmware-parser
解析BIOS/Intel ME/UEFI固件相关结构:Volumes、FileSystems、Files等
 hasherezade/libpeconv
自定义 PE 加载与操作库,用于手动映射、IAT 挂钩、内存转储以及重建导入,以支持恶意软件分析与逆向工程。
 reclassnet/reclass.net
不仅仅是ReClass到.NET平台的移植。
 bootleg/ret-sync
ret-sync 是一组插件,用于将调试会话(WinDbg/GDB/LLDB/OllyDbg2/x64dbg)与 IDA/Ghidra/Binary Ninja 反汇编器同步。
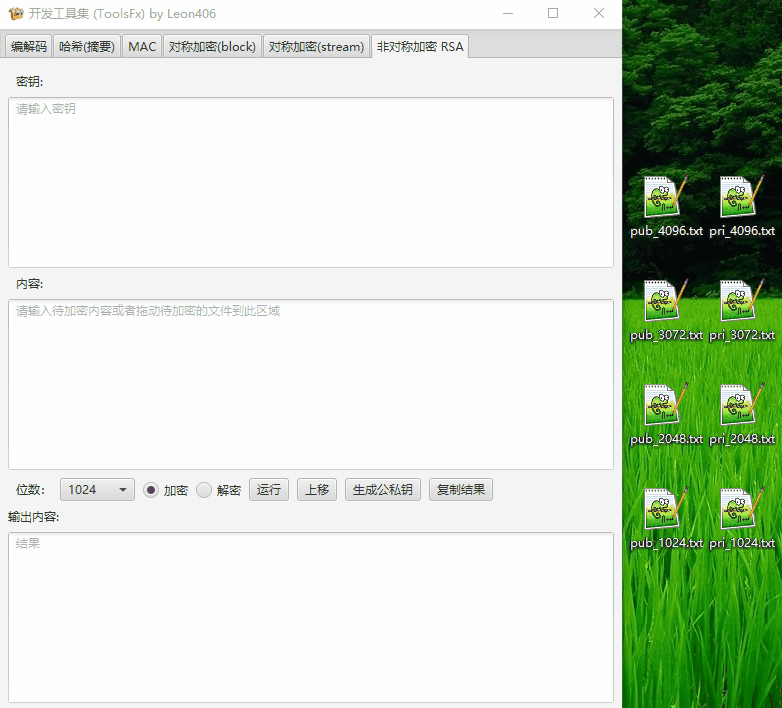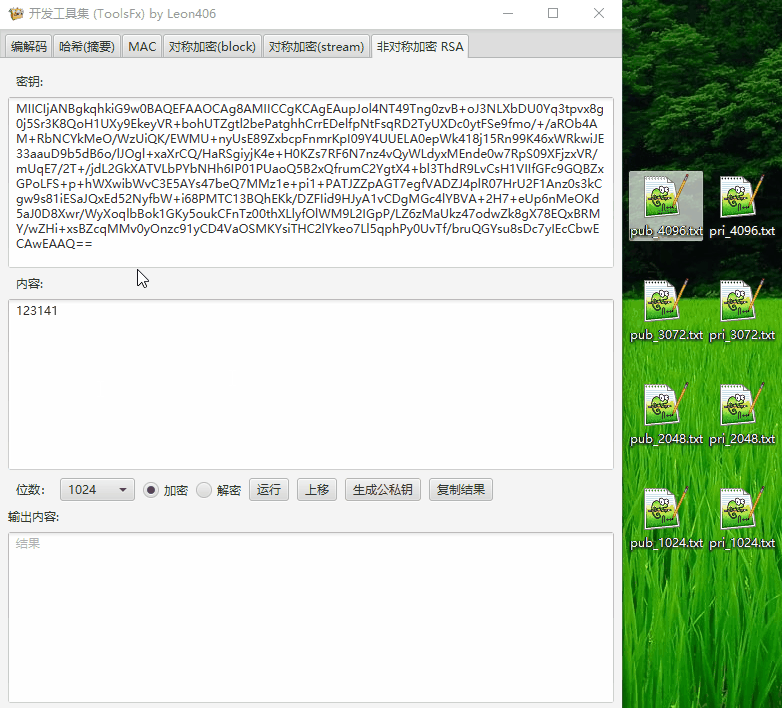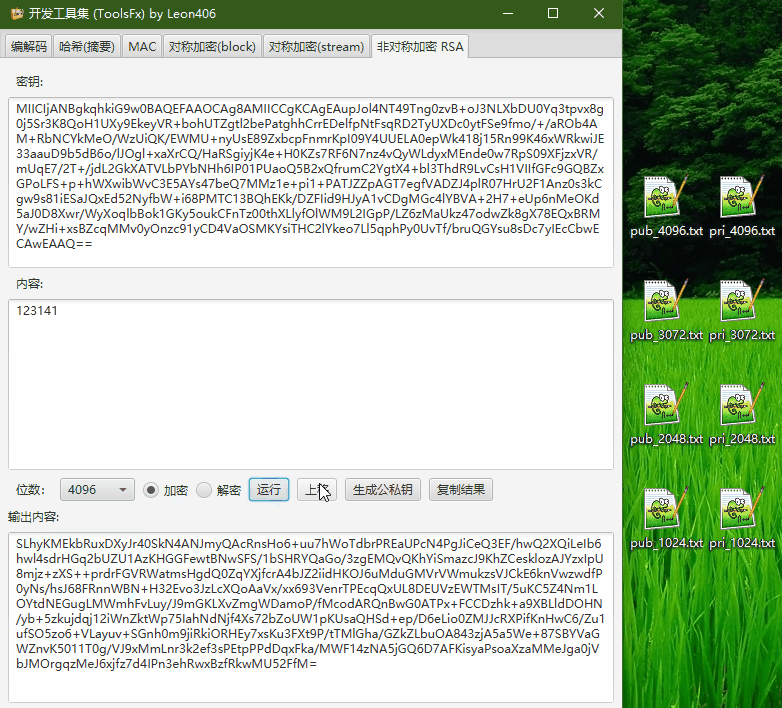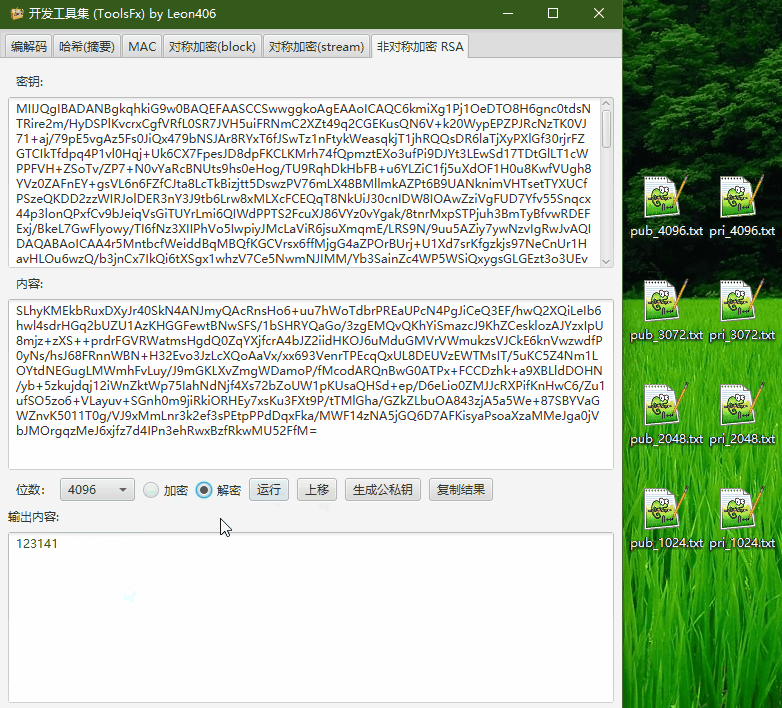 leon406/toolsfx
跨平台密码学工具箱。包含编解码,编码转换,加解密, 哈希,MAC,签名,大数运算,压缩,二维码功能,CTF等功能。
 boku7/bokuloader
一个概念验证的Cobalt Strike反射加载器,旨在重新创建、整合并增强Cobalt Strike的规避功能!
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG、Ghidra 和 OllyDBG 插件的精选列表。
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。